 网硕互联帮助中心
1. 问题背景
最近在开发一个 AI-assisted Testing 项目,计划使用大语言模型辅助生成 API 测试用例,再结合 Playwright 执行自动化测试。
技术栈主要包括:
- TypeScript / Node.js
- Playwright
- OpenAI SDK
- 阿里云百炼 Qwen API
我选择了阿里云百炼提供的 Qwen 模型,通过兼容 OpenAI API 的接口完成调用。
原本以为只需要配置 API Key、Base URL 和模型名称,就能顺利获得模型回复。
但实际运行时,接口一直返回:
Status: 403
Message: 403 Access to model denied.
Please make sure you are eligible for using the model.
最开始以为是 API Key、模型权限或者代码配置出了问题,经过多次排查才发现,问题很可能出在阿里云账号尚未完成实名认证。
使用支付宝完成实名认证后,原有代码成功调用了 Qwen API。
下面记录完整的排查过程。
2. 开发环境与 API 配置
2.1 安装依赖
项目使用 TypeScript,并通过 OpenAI SDK 调用 Qwen API。
npm install openai dotenv
npm install -D tsx
其中:
- openai:用于调用兼容 OpenAI API 的模型服务。
- dotenv:从 .env 文件读取环境变量。
- tsx:直接运行 TypeScript 文件。
2.2 配置环境变量
在项目根目录创建 .env 文件:
DASHSCOPE_API_KEY=your_api_key
QWEN_BASE_URL=https://YOUR_WORKSPACE_HOST/compatible-mode/v1
QWEN_MODEL=qwen-plus
这里需要注意:
Base URL 应优先使用阿里云百炼控制台中当前业务空间提供的 API Host。
不同业务空间的 API Host 可能不同,不建议直接复制其他账号的业务空间地址。
另外,API Key 属于敏感信息,应将 .env 添加到 .gitignore:
.env
2.3 编写最小调用示例
创建 hello-qwen.ts:
import dotenv from 'dotenv';
import OpenAI from 'openai';
dotenv.config({ override: true });
const client = new OpenAI({
apiKey: process.env.DASHSCOPE_API_KEY,
baseURL: process.env.QWEN_BASE_URL,
});
async function main() {
console.log(
'API Key exists:',
Boolean(process.env.DASHSCOPE_API_KEY)
);
console.log('Model:', process.env.QWEN_MODEL);
const response = await client.chat.completions.create({
model: process.env.QWEN_MODEL || 'qwen-plus',
messages: [
{
role: 'user',
content: '你好,请用一句话介绍自己。',
},
],
});
console.log('Qwen 回复:');
console.log(response.choices[0]?.message?.content);
}
main().catch((error) => {
console.error('Status:', error.status);
console.error('Message:', error.message);
process.exitCode = 1;
});
执行:
npx tsx hello-qwen.ts
官方API调用链接
然而,最初并没有成功获得模型回复,而是一直返回 HTTP 403。
3. 问题一:模型名称配置不正确
3.1 问题现象
最初在 .env 文件中配置的模型为:
QWEN_MODEL=qwen-plus
运行程序后,返回以下错误:
API Key exists: true
Model: qwen-plus
Status: 403
Message: 403 Access to model denied.
Please make sure you are eligible for using the model.
虽然程序成功读取了 API Key,但模型调用被拒绝。
3.2 原因分析
403 Access to model denied 表示当前请求没有获得模型访问权限。
可能的原因包括:
- 当前业务空间没有获得该模型的调用权限。
- 模型名称与实际已授权的模型 ID 不一致。
- API Key 对应的业务空间或账号状态存在限制。
需要注意,不能仅凭 HTTP 403 就认定模型名称错误。
3.3 排查与解决方法
第一步:检查模型调用权限
进入阿里云百炼控制台:
找到需要调用的模型,查看「模型调用」列是否显示「已授权」。
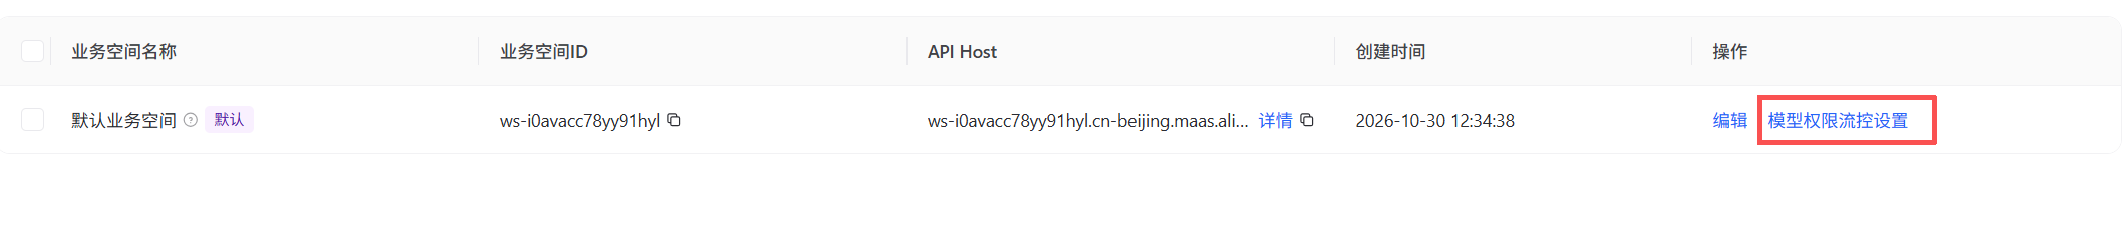
我发现当前业务空间中,qwen3.7-plus 已获得调用授权。 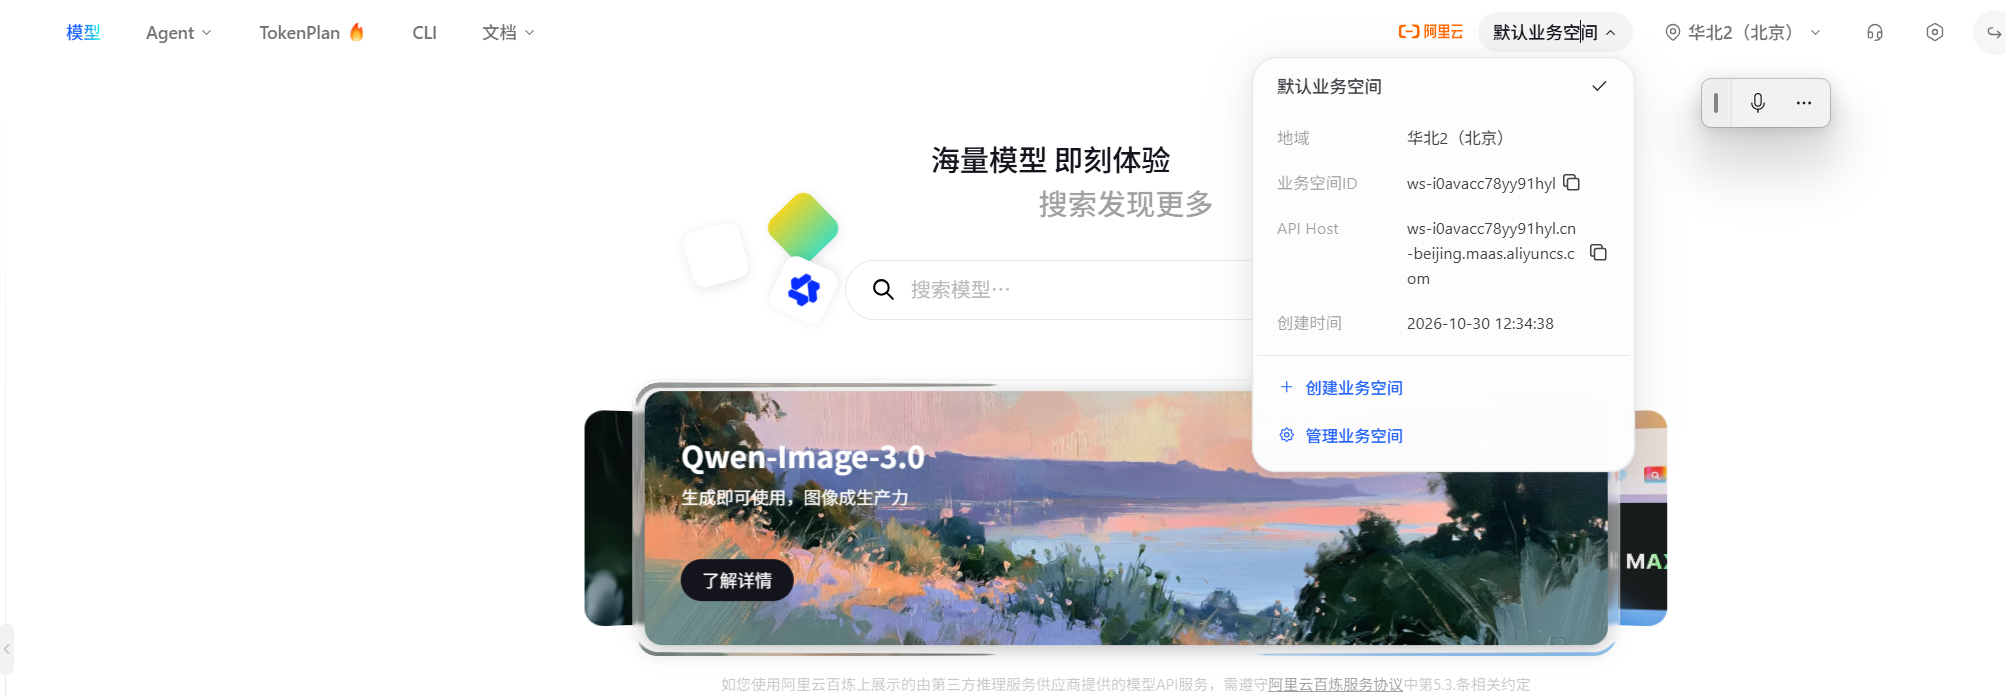
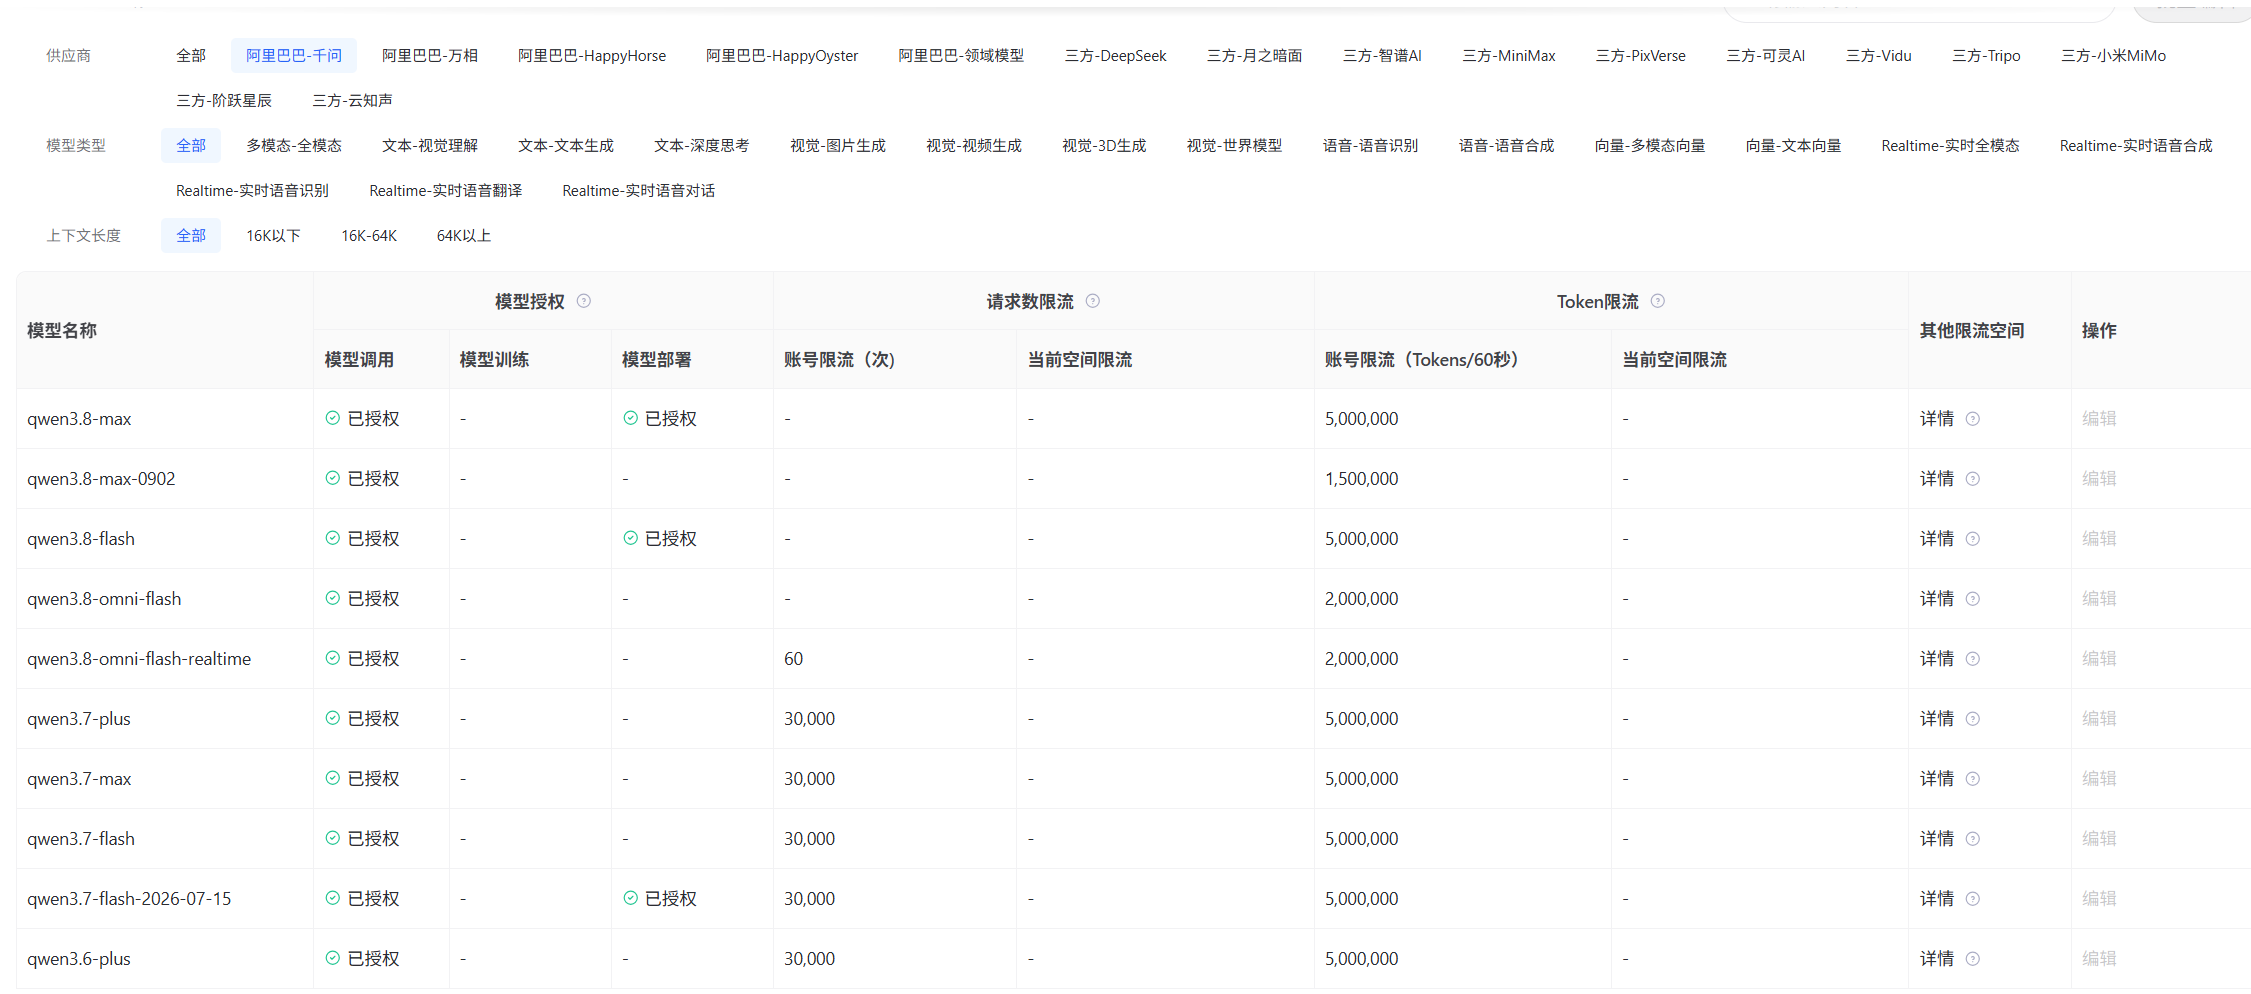 我后面也试了,直接用Model: qwen-plus 也是可以的
第二步:修改模型名称
将 .env 中的模型配置修改为:
QWEN_MODEL=qwen3.7-plus
TypeScript 中通过环境变量读取模型:
const response = await client.chat.completions.create({
model: process.env.QWEN_MODEL || 'qwen3.7-plus',
messages: [
{
role: 'user',
content: '你是谁?',
},
],
});
第三步:重新运行
npx tsx ai-testing/hello-qwen.ts
3.4 验证结果
程序输出:
API Key exists: true
Model: qwen3.7-plus
Status: 403
Message: 403 Access to model denied.
Please make sure you are eligible for using the model.
模型名称已经正确切换,但 API 仍然返回 403。
结论:模型配置已经调整为控制台显示已授权的模型,但这并不是本次 403 的最终解决方案。
4. 问题二:API Key 与环境变量配置
4.1 问题现象
切换到已授权模型后,API 仍然返回 403。
由于此前同时使用过 PowerShell 环境变量和 .env 文件,因此怀疑程序实际读取的 API Key 不是预期的密钥。 参考了官方api配置,配置了一个全局环境 输入下面命令就可以严重,是不是配置了API KEY
$secureKey = Read–Host "请输入新的 API Key" –AsSecureString
if ($env:DASHSCOPE_API_KEY) {
>> Write–Host "API Key OK"
>> } else {
>> Write–Host "API Key Missing"
>> }
API Key OK
例如,PowerShell 中可能已经存在:
$env:DASHSCOPE_API_KEY
而项目根目录的 .env 文件中也配置了:
DASHSCOPE_API_KEY=your_api_key
如果两处配置不同,可能导致程序使用了错误的 API Key。
4.2 原因分析
使用 dotenv 时,需要注意环境变量的优先级。
默认情况下:
import 'dotenv/config';
dotenv 不会覆盖已经存在于 process.env 中的同名环境变量。
因此,如果 PowerShell 已经设置了 DASHSCOPE_API_KEY,即使修改 .env 文件,程序也可能继续使用旧值。
4.3 排查与解决方法
第一步:明确环境变量来源
如果希望本地开发时优先使用 .env 文件,可以修改为:
import dotenv from 'dotenv';
dotenv.config({ override: true });
其中:
override: true
表示 .env 中的配置可以覆盖已经存在的同名环境变量。
注意:这种方式适合当前本地调试场景。在 CI/CD 或生产环境中,应根据实际部署方式决定配置优先级,避免意外覆盖平台注入的环境变量。
第二步:检查 API Key 是否成功加载
添加诊断代码:
const key = process.env.DASHSCOPE_API_KEY ?? '';
console.log('API Key exists:', Boolean(key));
console.log('Key prefix:', key.slice(0, 6));
console.log('Key length:', key.length);
console.log('Model:', process.env.QWEN_MODEL);
console.log('Base URL:', process.env.QWEN_BASE_URL);
这段代码用于检查:
- API Key 是否存在。
- API Key 的基本格式是否符合预期。
- 当前实际使用的模型名称。
- 当前实际使用的接口地址。
不要直接输出完整 API Key。
第三步:检查 API Key 所属业务空间
进入阿里云百炼控制台:
API Key 管理
确认:
如果此前曾泄露 API Key,应撤销旧密钥并重新创建。 https://bailian.console.aliyun.com/cn-beijing/settings/workspace
4.4 验证结果
检查后确认:
API Key exists: true
Model: qwen3.7-plus
Key prefix: sk-ws-
说明程序已经读取到业务空间类型的 API Key,并使用了预期的模型名称。
但接口仍然返回 403。
结论:环境变量配置已得到确认,但 Key 前缀正确并不等于密钥一定有效。此次排查没有证明环境变量是导致 403 的原因。
5. 问题三:Base URL 与业务空间配置
5.1 问题现象
确认 API Key 和模型名称后,接口仍然返回:
Status: 403
Message: 403 Access to model denied.
因此开始检查 API 请求地址是否正确。
5.2 原因分析
阿里云百炼支持通过兼容 OpenAI API 的接口调用模型。
不同地域、业务空间及 API Key 类型可能使用不同的 API Host。
如果 API Key 与接口地址不匹配,可能导致请求无法正常完成。
因此,不能随意混用其他业务空间的接口地址。
5.3 排查与解决方法
第一步:获取业务空间专属 API Host
进入阿里云百炼控制台:
业务空间管理
找到当前业务空间对应的 API Host。 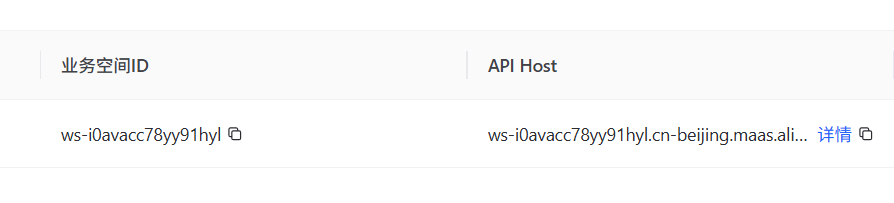
在 .env 中配置:
QWEN_BASE_URL=https://YOUR_WORKSPACE_HOST/compatible-mode/v1
这里的 YOUR_WORKSPACE_HOST 需要替换为控制台提供的实际地址。
第二步:检查 OpenAI SDK 配置
import dotenv from 'dotenv';
import OpenAI from 'openai';
dotenv.config({ override: true });
const client = new OpenAI({
apiKey: process.env.DASHSCOPE_API_KEY,
baseURL: process.env.QWEN_BASE_URL,
});
其中:
- apiKey:当前业务空间对应的 API Key。
- baseURL:控制台提供的 API Host。
- model:当前业务空间已授权的模型 ID。
第三步:确认业务空间一致
检查 API Key 管理页面与业务空间管理页面,确认密钥和 API Host 对应同一个业务空间。
在本次排查中,我还尝试过公共兼容地址:
https://dashscope.aliyuncs.com/compatible-mode/v1
但依然返回 403。
需要注意,公共兼容地址并不一定适用于所有业务空间类型的 API Key,因此不能将切换公共地址视为通用解决方案。
最终,我恢复使用控制台提供的业务空间专属 API Host。
5.4 验证结果
确认 API Key 和 API Host 属于同一个默认业务空间后,重新调用仍然返回 403。
结论:本次没有发现业务空间与 API Host 不匹配的问题,继续排查账号及模型服务状态。
6. 问题四:模型调用已授权,但模型部署没有授权
6.1 问题现象
在阿里云百炼的模型权限流控页面中,发现 qwen3.7-plus 的权限状态如下:
| 模型调用 | 已授权 |
| 模型训练 | – |
| 模型部署 | – |
| 请求限流 | 已配置 |
| Token 限流 | 已配置 |
最初怀疑:是不是因为「模型部署」没有授权,导致 API 一直返回 403? 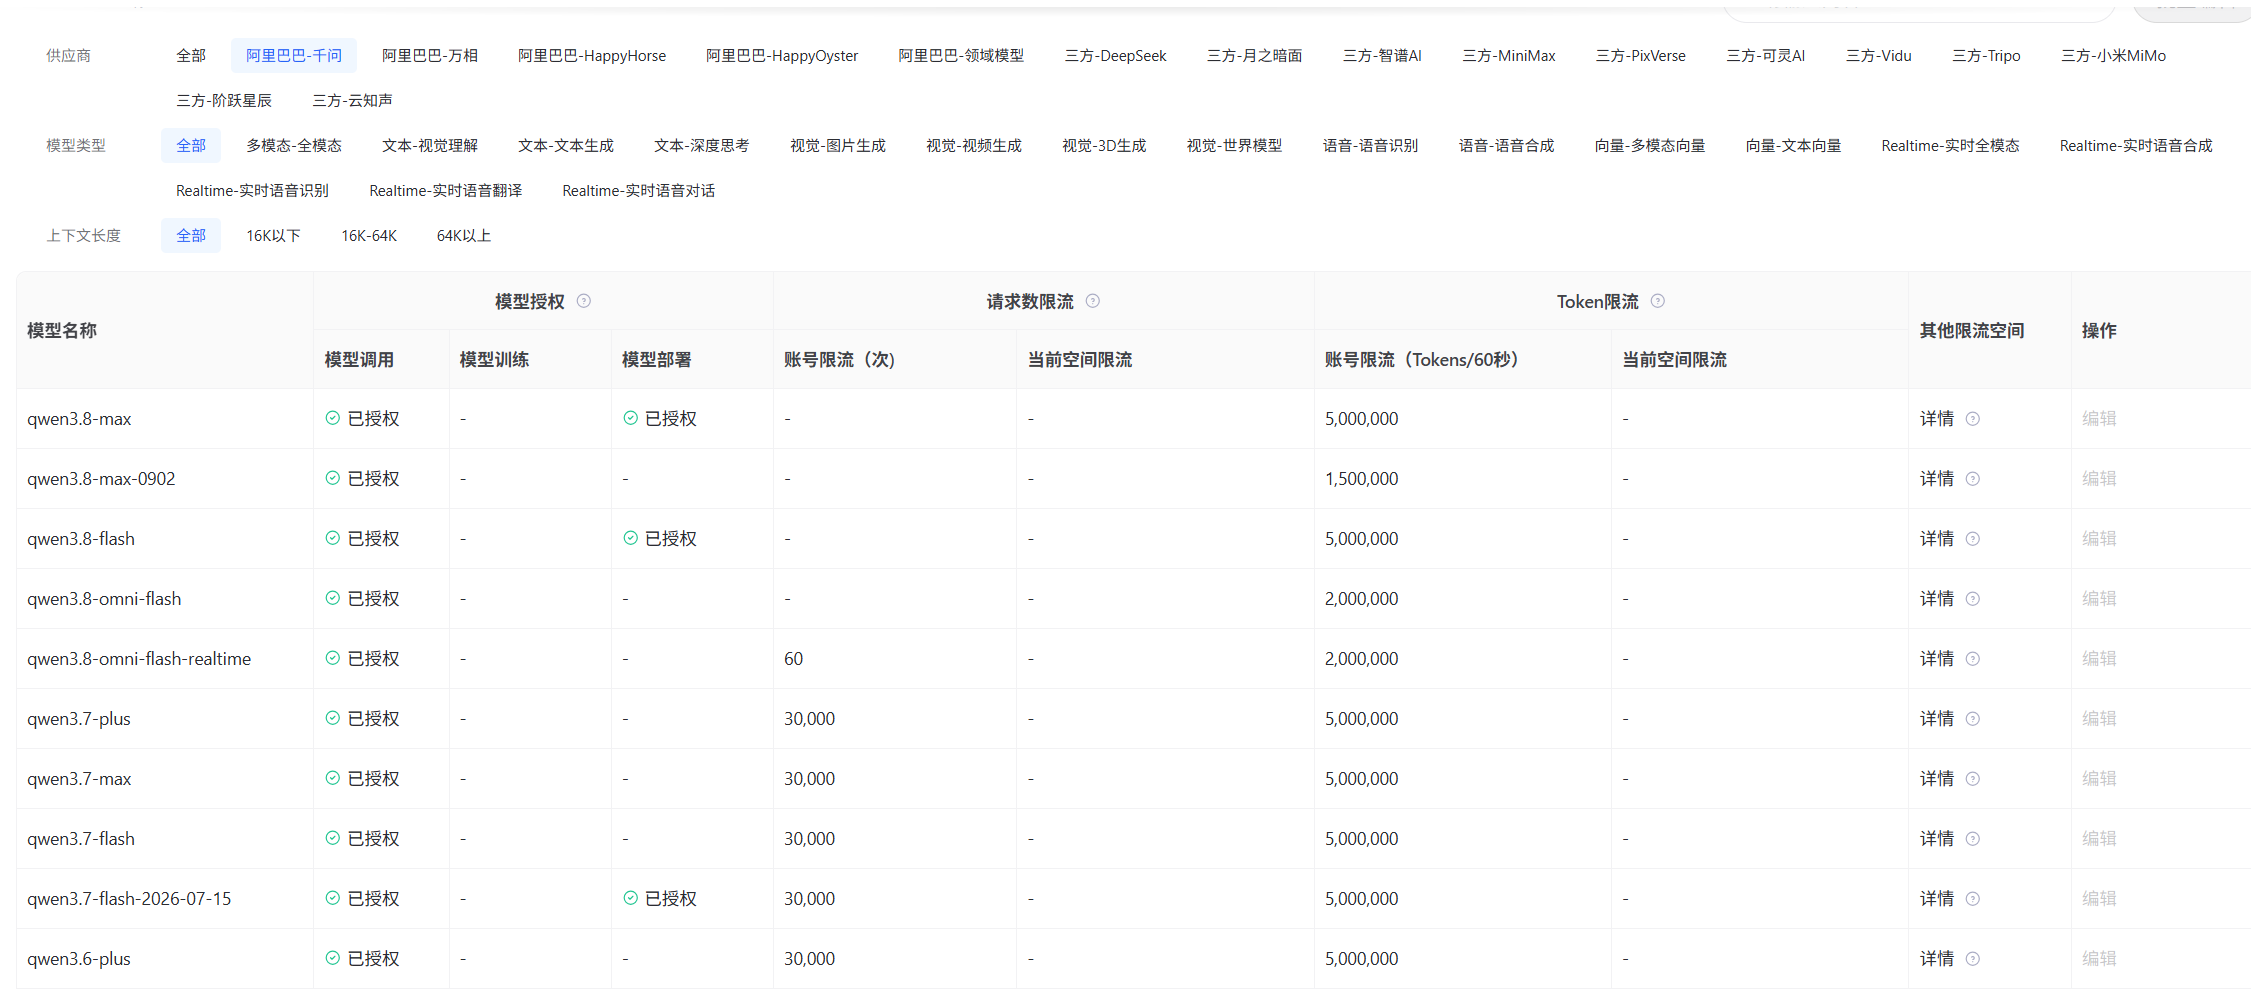
6.2 原因分析
这里需要区分三个概念。
模型调用(Inference)
通过 API 向已经提供服务的模型发送请求,并获得推理结果。
例如:
const response = await client.chat.completions.create({
model: 'qwen3.7-plus',
messages: [
{
role: 'user',
content: '你好',
},
],
});
这属于普通模型推理调用。
模型训练(Training)
用于模型训练或相关定制任务,不是普通聊天 API 调用的必要条件。
模型部署(Deployment)
通常涉及将模型部署为独立服务或推理实例,与直接调用平台已经提供的模型 API 不完全相同。
因此,普通的 Qwen Chat Completions API 调用,不需要因为模型部署一栏显示 -,就自行申请模型部署权限。
本次调用主要需要确认的是「模型调用」权限。
6.3 排查与解决方法
进入:
业务空间管理 → 模型权限流控设置 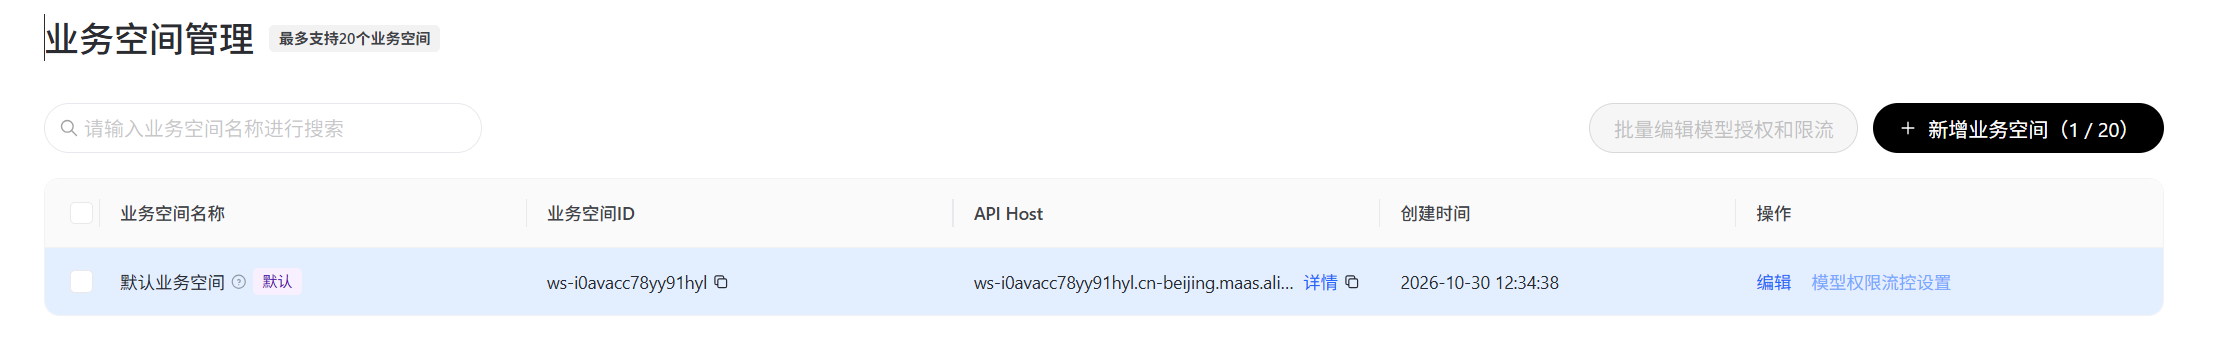
找到目标模型,重点检查:
如果模型调用已经授权,就不应仅因为「模型部署」显示 – 而判断权限异常。
6.4 验证结果
当前业务空间中,qwen3.7-plus 的模型调用状态为「已授权」。
因此,没有必要为普通 API 调用单独申请模型部署权限。
但此时请求仍然返回 403。
结论:缺少模型部署权限不是本次问题的原因。后续继续检查账号状态,最终发现阿里云账号尚未完成实名认证。
7. 最终发现:阿里云账号没有完成实名认证
排查了模型名称、API Key、环境变量、业务空间、接口地址和模型权限后,问题仍然存在。
最后发现一个之前忽略的地方:
阿里云账号尚未完成实名认证。
完成实名认证后,再次使用原来的 TypeScript 代码调用 Qwen API,终于成功返回了模型回复。
成功运行日志如下:
API Key exists: true
Model: qwen3.7-plus
Qwen 回复:
我是通义千问,由阿里巴巴通义实验室自主研发的超大规模语言模型,致力于成为您真诚、专业、有温度的AI思考伙伴。
这次没有继续修改核心调用逻辑,API 成功返回了正常内容。
结合前后的排查结果,实名认证状态是本次问题中最关键的变化,因此很可能是导致此前 403 的原因。
不过需要强调:
HTTP 403 并不等于账号一定没有实名认证。
其他开发者遇到相同错误时,也可能是模型权限、API Key、业务空间、账号服务状态等不同原因。
这篇文章记录的是我自己的实际排查经历,而不是所有 403 错误的唯一解决方案。
8. Qwen API 403 排查 Checklist
如果你也遇到了:
403 Access to model denied.
Please make sure you are eligible for using the model.
可以按照以下顺序检查。
8.1 检查账号状态
- 阿里云账号是否完成实名认证?
- 百炼相关服务是否正常开通?
- 账号是否存在欠费、服务限制或其他异常?
8.2 检查 API Key
- 是否使用当前业务空间创建的 API Key?
- Key 是否有效、是否已被禁用?
- 程序是否读取了预期的 Key?
- 是否存在系统环境变量与 .env 冲突?
8.3 检查模型权限
- 模型 ID 是否正确?
- 当前业务空间是否授权调用该模型?
- 是否使用了对应地域和服务支持的模型?
8.4 检查 Base URL
- 是否使用控制台提供的 API Host?
- API Key 类型与接口地址是否匹配?
- 是否混用了不同业务空间或地域的配置?
8.5 使用最小代码验证
排查时建议先使用一个最简单的请求:
const response = await client.chat.completions.create({
model: process.env.QWEN_MODEL!,
messages: [
{
role: 'user',
content: '你好',
},
],
});
不要一开始就加入复杂的 Prompt、流式输出、工具调用或其他高级参数。
先确保最基本的模型调用成功,再逐步增加功能。
9. 总结
这次接入 Qwen API 的经历让我意识到:
API 调用失败,不一定是代码写错了。
尤其是使用第三方云平台时,一个完整的调用链路可能涉及:
账号状态
↓
业务空间
↓
API Key
↓
模型调用权限
↓
Base URL
↓
SDK 请求
↓
模型响应
其中任何一个环节存在问题,都可能导致调用失败。 这次我花了不少时间检查代码、模型名称和 API 地址,但最终发现最关键的问题是账号没有完成实名认证。 如果一开始就检查账号状态,可能会节省很多排查时间。 这次先记录到这里,希望能给遇到类似 403 错误的开发者提供一点参考。
系列文章导航
| 17 | [AI] 总览:AI 到底怎么帮测试干活 |
| 18 | [AI]千问 API 一直 403?排查记录 |
| 19 | [AI] 让 AI 写 API 测试:14 条用例与防幻觉闸门 |
| 20 | [AI] 失败分析:测试挂了,让大模型帮你读报错 |
| 21 | [AI] 千问生成测试的完整 mini demo(本文) |
| 22 | [AI] AI 生成 E2E 测试:先把业务规则喂对 |
每篇尽量聚焦一个实际问题,结合真实代码、报错和测试结果,记录问题产生的原因、解决过程,以及从中学到的东西。


评论前必须登录!
注册