 网硕互联帮助中心
上网第五十五课:防火墙——网关凭什么拦住攻击
文章目录
- 上网第五十五课:防火墙——网关凭什么拦住攻击
-
- 一、没有防火墙的世界:所有门都敞着
- 二、防火墙是什么:门卫 + 门禁规则
- 三、防火墙的三代进化:从看脸到看心
- 四、防火墙怎么"划地盘":安全域
- 五、装维视角:防火墙排障两板斧
- 六、互动一下
- 小结
- 下期预告
上期 QoS 文末抛的"网速保卫战"话题(你家谁抢带宽最凶?),已经有不少朋友在留言区回了 A 和 D——追剧党和游戏党的战争,果然是全国家庭的统一剧本。今天从"抢带宽"升级到"防坏人":装了路由器,为什么还要防火墙?网关凭什么拦住扫描、攻击、病毒包?把门卫的工作原理讲透。
一、没有防火墙的世界:所有门都敞着
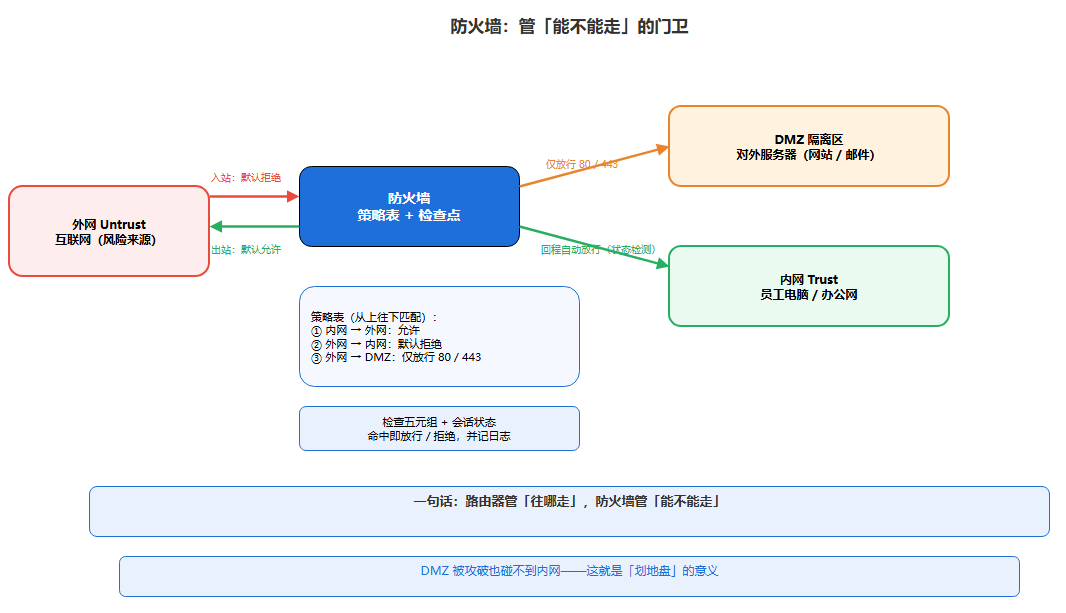
你的电脑/服务器在网络上开着很多"门"(端口):80 网页、22 远程、3389 远程桌面……没有防火墙时,这些门对全网敞开——扫描器一扫一个准,弱口令一爆破就进来了。防火墙干的事就一件:在门口站岗,按规则决定"谁进、谁出"。
二、防火墙是什么:门卫 + 门禁规则
防火墙 = 一张"允许/拒绝"的策略表 + 一个执行它的检查点。每个包到达时被检查:看身份(源/目的 IP、端口、协议五元组)→ 查规则(从上往下逐条匹配,命中即放行/拒绝)→ 记日志(谁被拦、什么时候来的,事后可查)。一句话:路由器管"往哪走",防火墙管"能不能走"。
三、防火墙的三代进化:从看脸到看心
| ① 包过滤 | 五元组(IP/端口) | 快、简单 | 不认会话,回包难处理 |
| ② 状态检测 | 五元组 + 连接状态表 | 记住会话,回包自动放行 | 看不懂应用内容 |
| ③ 下一代 NGFW | 应用识别 + 深度检测(DPI)+ 入侵防御(IPS) | 能拦攻击特征、识别应用 | 性能开销大、贵 |
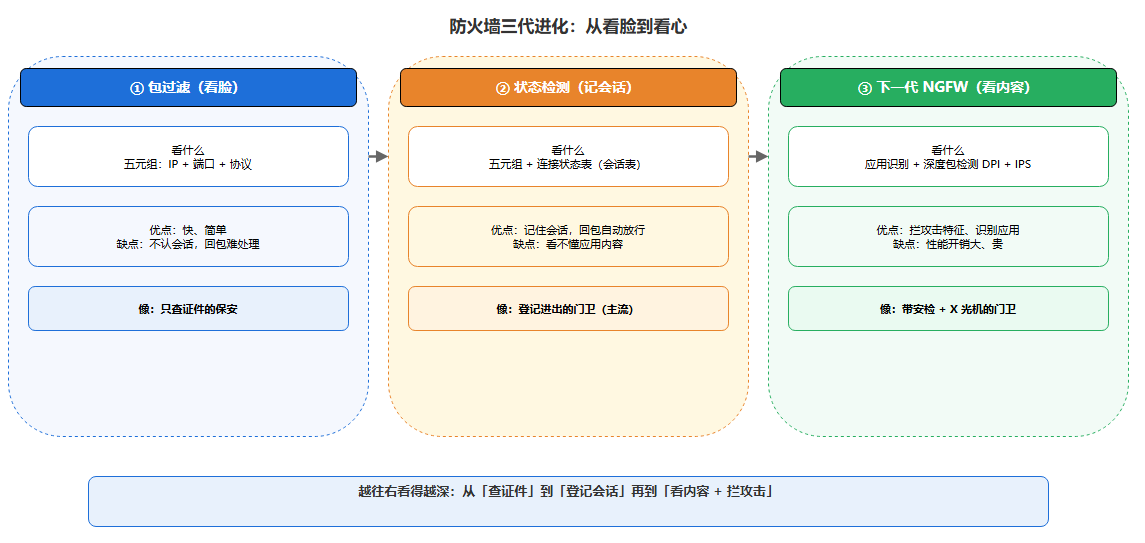
- 包过滤:只看单个包的"脸"(地址端口),像只查证件的保安;
- 状态检测:记下"你进去了"(会话表),你出来时不用再查——现在的主流;
- NGFW:能"看内容",识别这是微信还是 P2P、包里是不是攻击特征——带安检和 X 光机的门卫。
四、防火墙怎么"划地盘":安全域
企业防火墙先把接口划进不同安全域,域和域之间才谈策略:**Trust(内网)**员工电脑;**Untrust(外网)**互联网风险来源;**DMZ(隔离区)**对外发布的服务器——能被访问,但不许反过来碰内网。策略按方向匹配:内网→外网默认放行,外网→内网默认拒绝,外网→DMZ 只放行指定端口——该开的门开、不该开的门焊死。
五、装维视角:防火墙排障两板斧
| 业务不通 | 策略没放行 | 查策略命中(display firewall session table) |
| 单向通 | 只放去程,回程被拦 | 状态检测没开 / 缺反向放行 |
| 时通时断 | 会话表满 / 老化 | 查会话数与老化时间 |
华为 USG 常用:display firewall session table 看会话表,security-policy 看策略,firewall zone 看域划分。先看会话有没有建起来,再查策略有没有命中——会话在、策略对,问题多半在链路。
六、互动一下
你家/你公司的"门"是怎么管的? 评论区回复:
- A 光猫路由器自带防火墙,全靠默认
- B 有单独的防火墙设备,策略自己配过
- C 配过 DMZ(发布过服务器)
- D 根本不知道有没有开
上期"抢带宽大战"没赶上趟的朋友补个新话题:你遇到过最"离谱"的攻击/扫描是什么?(比如光猫日志里的暴力破解记录)——高赞评论,继续在下期复盘篇点名引用。
小结
- 防火墙 = 策略表 + 检查点:路由器管"往哪走",防火墙管"能不能走";
- 三代进化:包过滤(看脸)→ 状态检测(记会话)→ NGFW(看内容 + IPS);
- 企业标配安全域:Trust / Untrust / DMZ,域间策略控制进出;
- 排障先查会话表和策略命中(display firewall session table)。
思考题:外网主动访问你内网的一台电脑,防火墙默认会怎么做?为什么 DMZ 的服务器却能被访问?(提示:默认拒绝入站;DMZ 是专门"划出来给外人访问"的隔离区,只放行指定端口,被攻破也碰不到内网。)
下期预告
第四篇章收官:第八周复盘——实战与安全快问快答。路由、交换、VLAN、抓包、排障、QoS、防火墙,14 课知识一网打尽,看看你的"网感"过不过关。明天见。
本文是上网那点事系列连载第五十五课,从零讲透家庭网络到互联网原理,欢迎关注专栏阅读全部内容。


评论前必须登录!
注册