 网硕互联帮助中心
单机部署密度:从“个位数”到“上百个”的跨越
在资源规划与架构选型时,我们常面对一个直观却令人困惑的现象:同一台物理服务器,若运行传统虚拟机(VM),往往塞进三五个实例内存就捉襟见肘;而换成 Docker 容器,轻松跑上百个服务依然游刃有余。这种数量级的差异,并非单纯靠“优化”得来,而是源于两者底层架构的根本不同。对于关注成本与密度的架构师而言,理解这份“轻”背后的账本,比单纯看性能指标更为关键。
Guest OS 冗余:虚拟机沉重的“入场券”
虚拟机的“重”,首先体现在每个实例都必须携带一张昂贵的“入场券”——完整的客户机操作系统(Guest OS)。
当你为了运行一个仅需要几十 MB 内存的 Nginx 服务而启动一台虚拟机时,你实际上是在强制分配一整套独立的操作系统环境。这包括:
- 独立内核:每个 VM 都要加载自己的 Linux 内核,即便该内核大部分时间处于空闲状态,仍需占用数百 MB 内存用于页缓存、内核数据结构等。
- 初始化系统与服务:Systemd 或 Init 进程、日志守护进程、定时任务服务等后台程序必须运行,它们构成了固定的资源底噪。
- 系统库与工具链:为了维持 OS 的完整性,大量的基础库、包管理器甚至调试工具都被加载进内存。
这意味着,无论你的应用多小,每个虚拟机实例起步就要消耗 1GB 至 2GB 的内存。在一台 32GB 内存的服务器上,扣除宿主机开销,可能仅能容纳 10 到 15 个虚拟机实例。这种“为醋包顿饺子”的模式,在微服务时代显得极其奢侈。
容器化本质:共享内核下的进程隔离
Docker 之所以能打破这一瓶颈,核心在于它摒弃了“虚拟化整台机器”的思路,转而利用 Linux 内核特性,将隔离粒度下沉到进程级。
容器不是迷你虚拟机,它本质上就是宿主机上的一个普通进程,只不过这个进程被加上了特殊的“枷锁”和“眼罩”。所有容器直接共享宿主机的单一内核,无需重复加载内核代码与数据。因此,容器的内存占用几乎等同于应用进程本身 + 必要的依赖库。
对于一个简单的 Web 服务,容器化的内存开销可能仅为 20MB 至 50MB。没有了 Guest OS 的固定税负,同样的 32GB 服务器,理论上可支撑的容器数量轻松突破数百甚至上千。这种架构让资源真正服务于业务逻辑,而非浪费在维持操作系统假象上。
Cgroups:从“粗粒度切分”到“精准配额”
在资源管控层面,虚拟机通常采用静态分配策略。一旦划定 2GB 内存给某个 VM,即便其应用只用了 200MB,剩余的 1.8GB 也被锁定,其他实例无法借用。这种粗粒度的资源隔离导致了严重的碎片化浪费。
Docker 依托 Cgroups(控制组) 技术,实现了更精细的资源治理:
- 动态限制:你可以设定容器最多使用 512MB 内存,但它实际只占用运行所需的 50MB。未被使用的额度不会形成“死锁”,而是保留在宿主资源池中供其他容器竞争使用。
- 弹性伸缩:当某个容器突发流量需要更多内存时,只要不超过设定的上限且宿主机有空闲,它就能自动获取,无需像虚拟机那样重启调整配置。
- 过载保护:通过 docker run -m 参数,Cgroups 能严格阻止单个容器耗尽宿主机内存,触发 OOM(内存溢出)时仅影响该容器内的进程,保障了整体系统的稳定性。
这种“按需分配、上限封顶”的机制,极大提升了内存资源的利用率,让高密度部署成为可能。
分层镜像:磁盘空间的极致复用
除了内存,磁盘占用也是成本分析的重要维度。虚拟机镜像通常是单体文件,包含完整文件系统,动辄数 GB。若有 10 个基于 Ubuntu 的 VM,磁盘上就会存在 10 份重复的基础系统数据。
Docker 采用 分层镜像(Layered Image) 与 OverlayFS 联合文件系统技术,彻底改变了存储逻辑:
- 只读层共享:镜像由多层构成,基础层(如 ubuntu:22.04)在所有容器间只存储一份。运行 100 个基于同一基础镜像的容器,磁盘上只需保留一份基础数据。
- 写时复制(Copy-on-Write):每个容器仅在顶层拥有一个极薄的可写层。只有当应用产生新数据或修改文件时,才会占用额外空间。
- 传输效率:更新镜像时,仅需下载变化的层级,大幅降低了网络带宽与存储成本。
在这种机制下,百个容器的总磁盘占用可能远小于几个虚拟机的总和,显著降低了存储硬件的采购与维护成本。
架构选型建议:在密度与安全间寻找平衡
对于资源规划人员,结论清晰明了:在追求高密度部署、快速弹性伸缩、CI/CD 流水线以及微服务架构场景中,容器化是降低 TCO(总拥有成本)的首选方案。它能将单机承载能力提升一个数量级,同时大幅减少闲置资源浪费。
然而,技术选型没有免费的午餐。容器共享内核的特性意味着其隔离性弱于虚拟机。若面临多租户强隔离、运行不可信代码或需要不同内核版本的场景,虚拟机提供的硬件级边界仍不可替代。
现代云原生架构往往采取混合策略:底层利用虚拟机划分安全域与租户边界,上层在 VM 内部署 Kubernetes 集群运行高密度容器。这种"VM 管安全、容器管密度”的组合,既保留了虚拟机的隔离优势,又榨取了容器化的资源红利,是当前最具性价比的架构实践。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
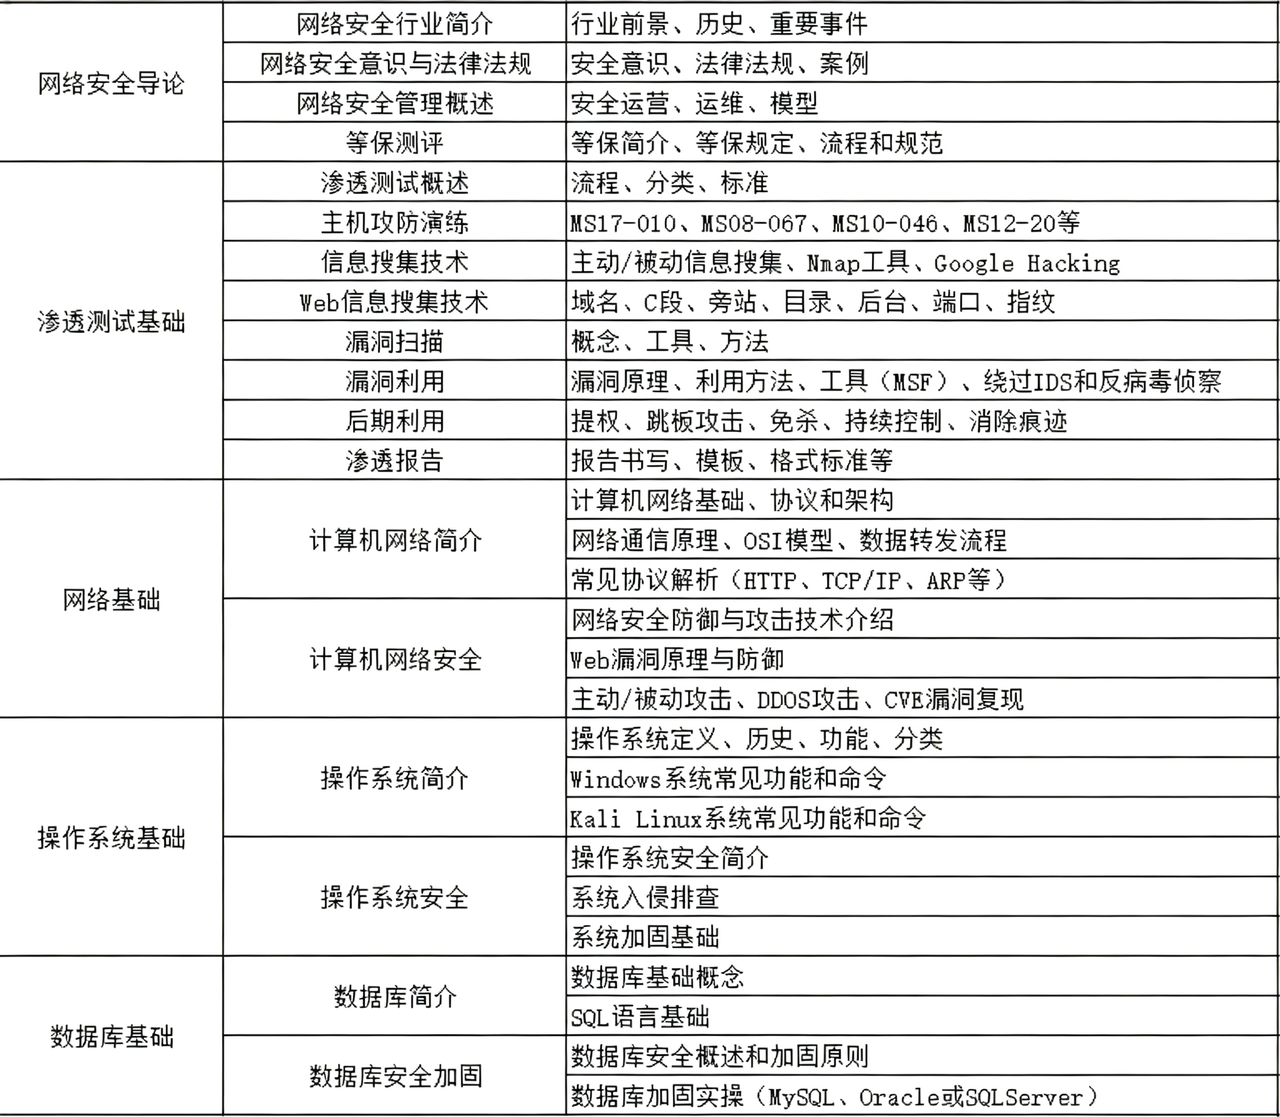
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
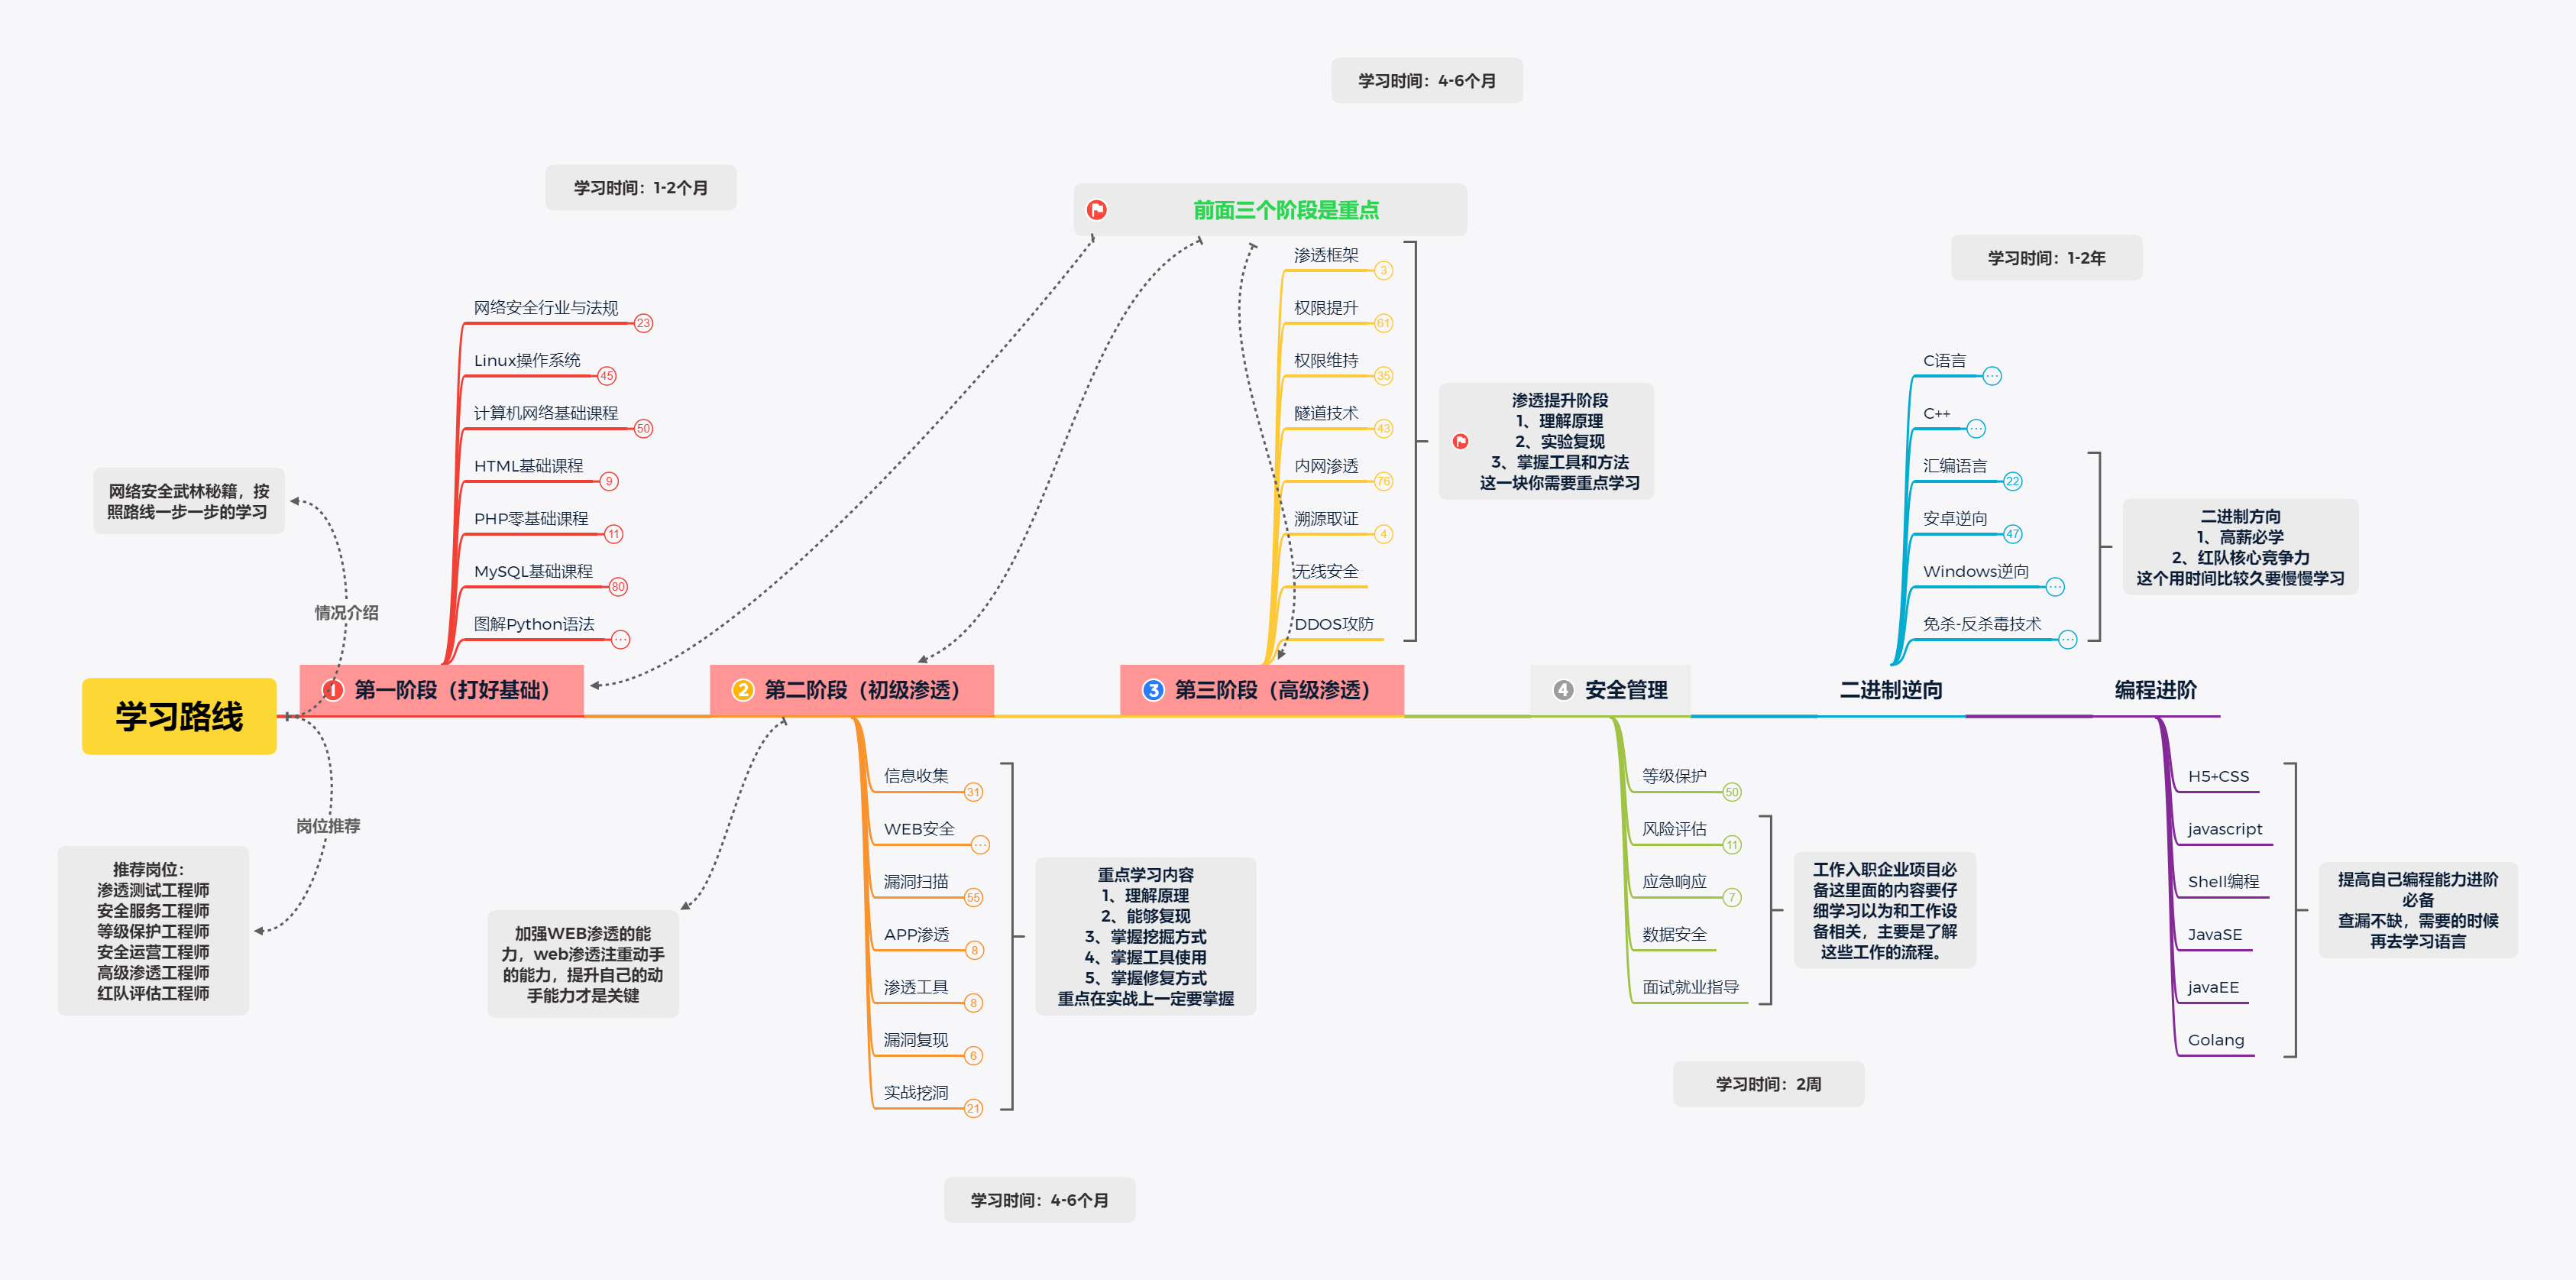
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
如图片过大被平台压缩导致看不清的话,大家记得点个关注,关注之后系统后台会自动发送给大家!到时候记得看后台消息就行了。
学习资料工具包
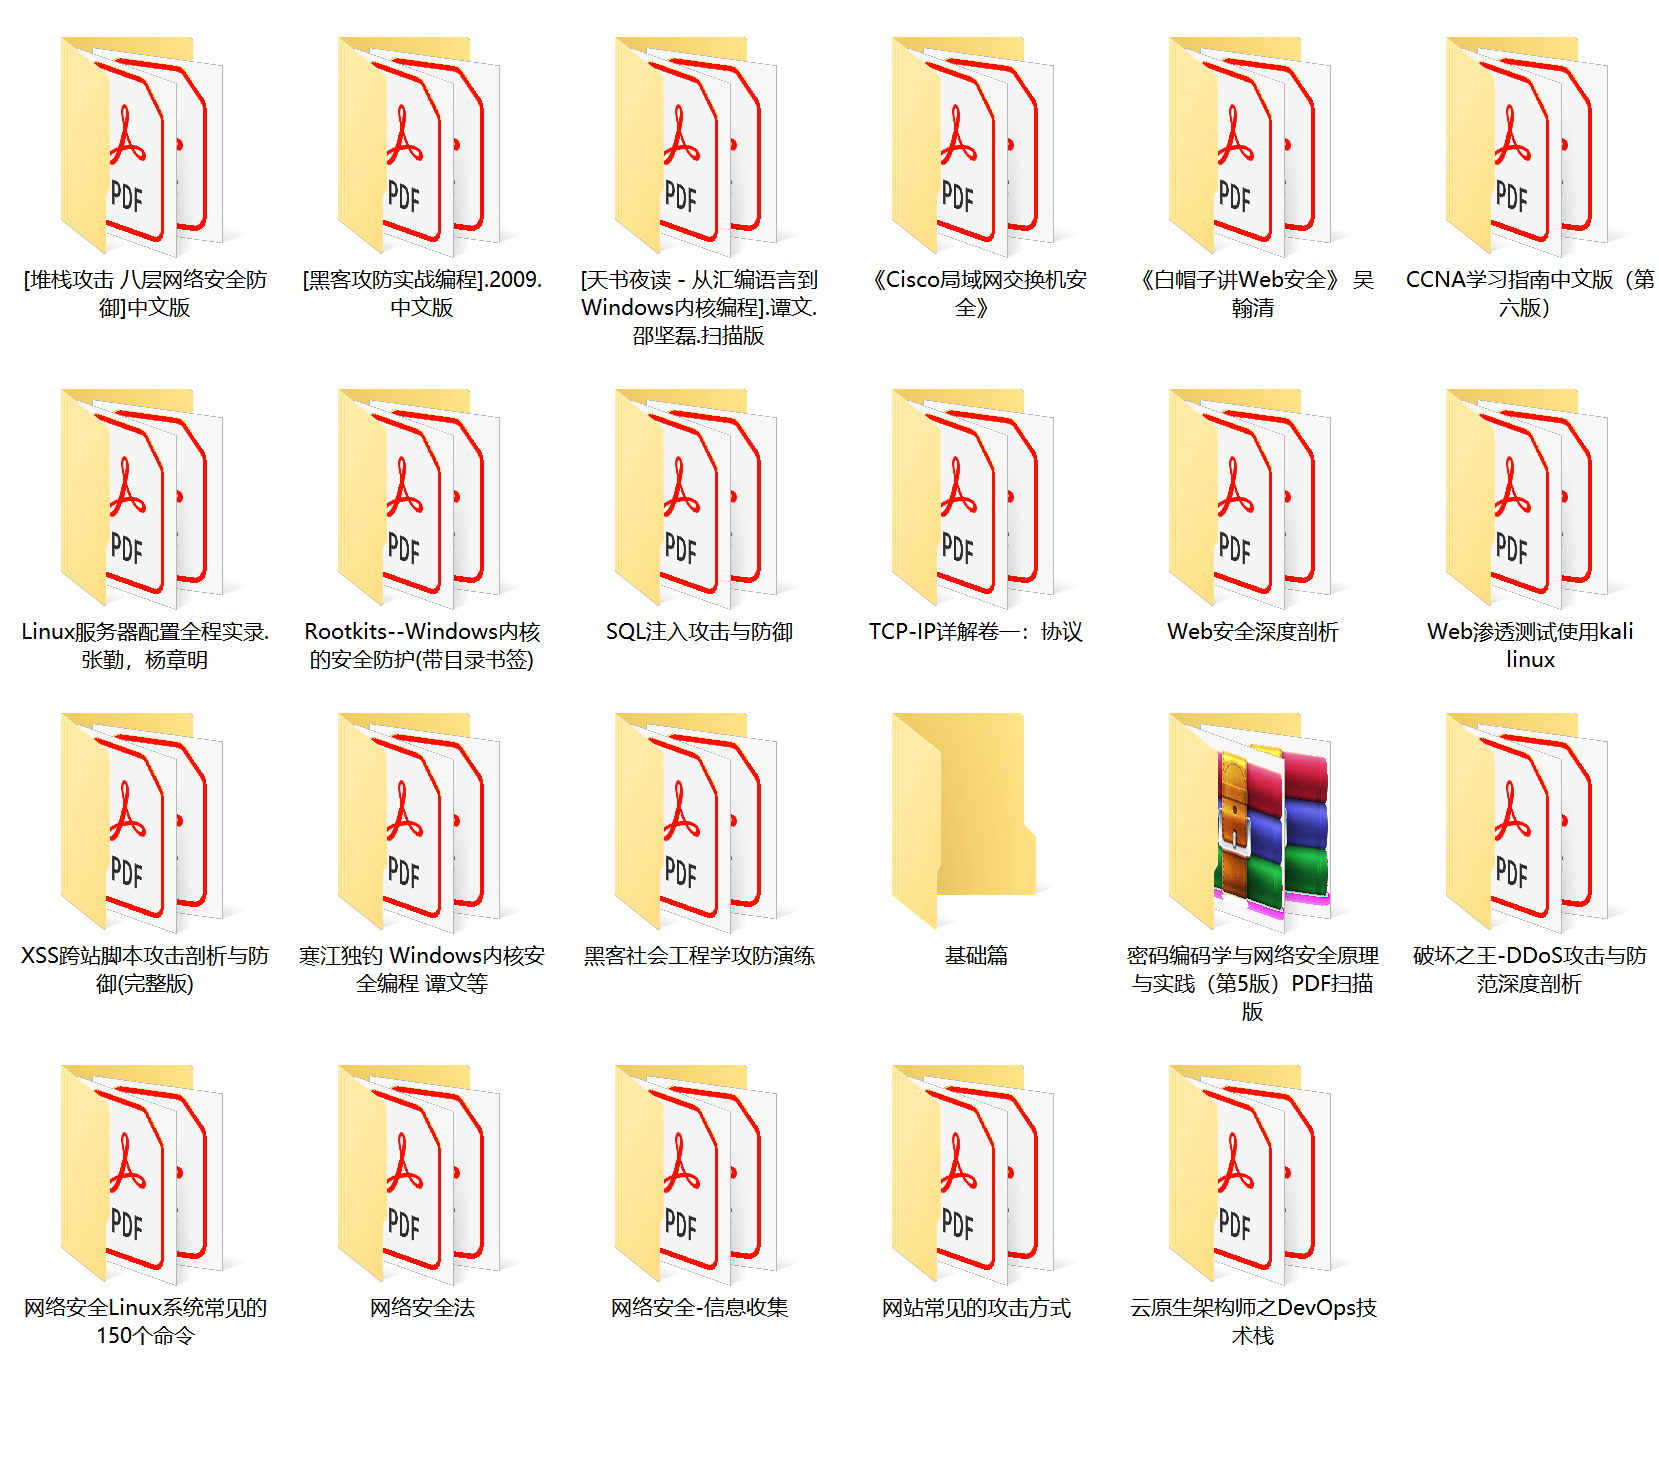
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。
网络安全源码合集+工具包
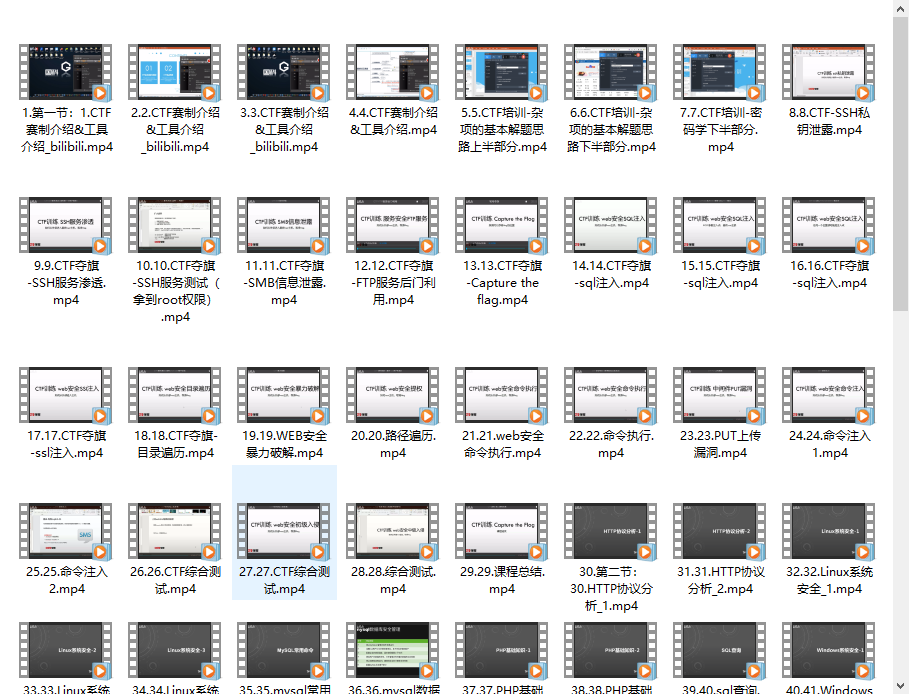
视频教程
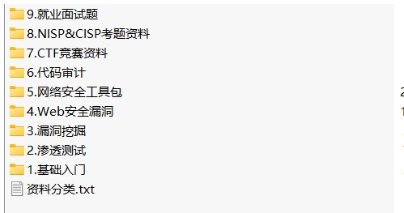
视频配套资料&国内外网安书籍、文档&工具


评论前必须登录!
注册