 网硕互联帮助中心
加密方式
对称加密:客户端和服务端都用用一个密钥进行加密和解密(对不同用户用不同的密钥)
风险大,刚刚初始话连接的时候,密钥总是需要先去传输,这个位置如果被截获,客户就裸 了。
非对称加密:
非对称密码技术使用公钥和私钥。
公钥可以公开,私钥由持有者保管。
非对称密码技术可以用于加密、数字签名、密钥交换等。
由于计算开销等原因,通常不会直接使用非对称加密来处理大量业务数据。
注1:双方非对称的确安全一点,但是消耗的资源过大,客户端和服务端都进行公钥和私 钥的加密和解密效率低低低低低低下。
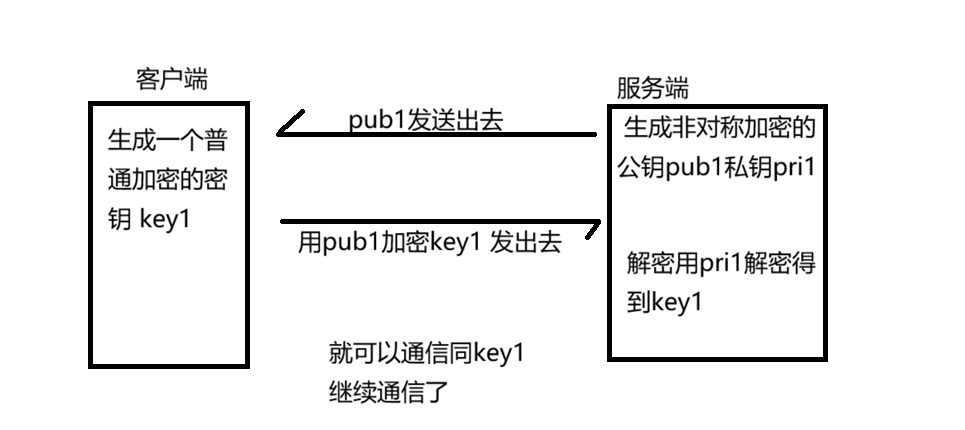
传统 RSA 密钥传输方式
服务端提供 RSA 公钥,客户端生成预主密钥,使用服务端公钥加密后发送,服务端使用 私钥解密。
而现代 HTTPS 的主线则使用下面的 ECDHE 密钥交换。
风险(中间人攻击)
黑客可以伪装自己的服务端去骗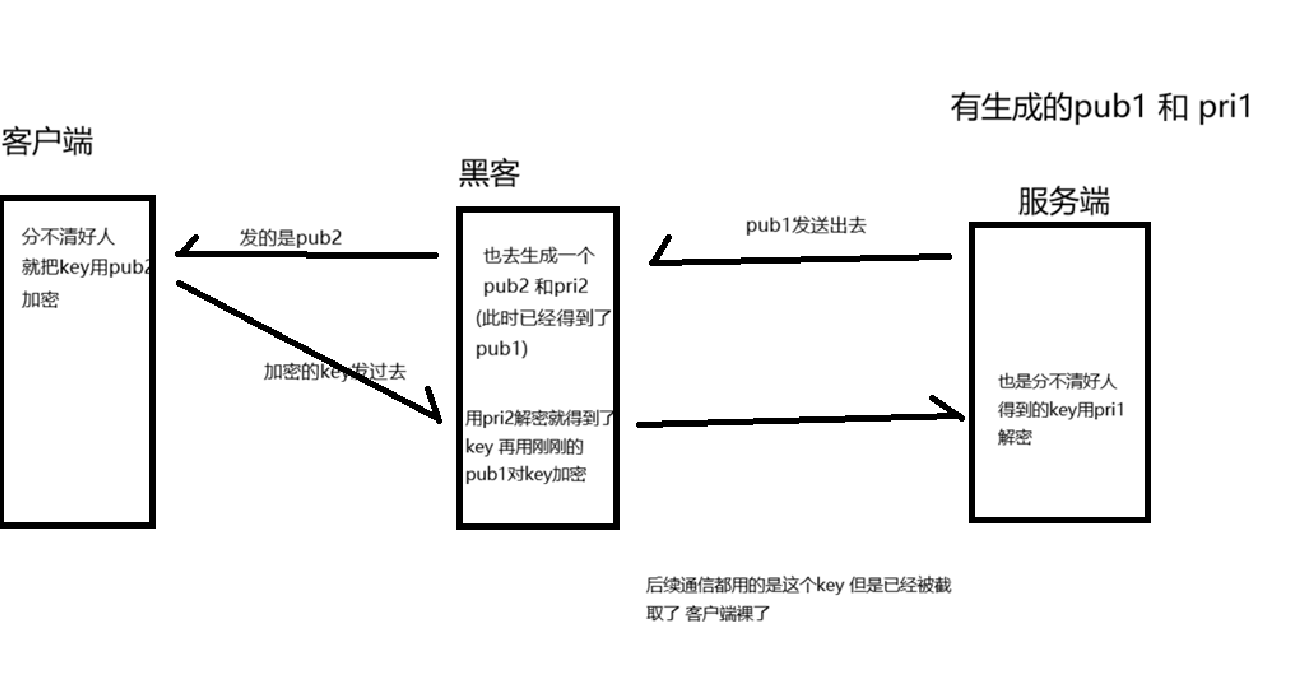
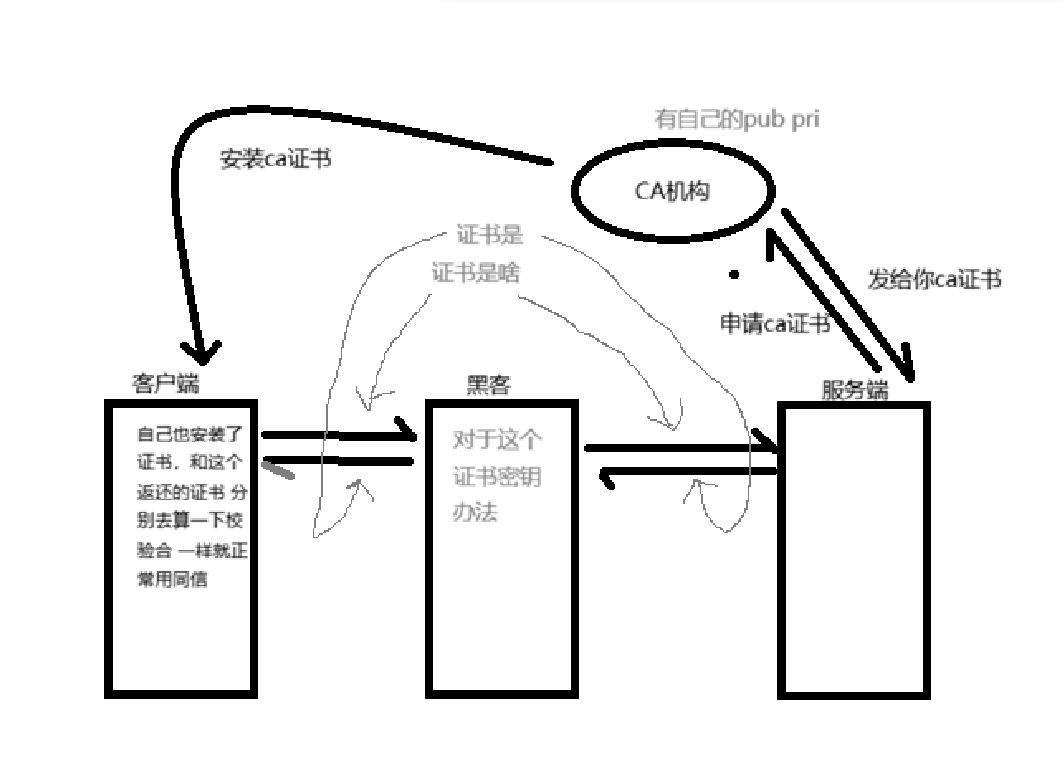
解决方式:CA证书
数字证书相当于服务器的身份证,用于证明服务器的身份,并将服务器的身份信息与服 务器公钥绑定起来。
1. 数字证书包含什么?
证书颁发机构的信息(CA)。
服务器的域名等身份信息。
服务器的公钥。
证书有效期。
CA 对证书内容的数字签名。
首先是对于客户端在系统安装的时候就已经安装好了受信任的证书在里面
对于服务端,可以去申请获得CA证书
验证完身份后依然需要对传输的内容进行加密
ECDHE 密钥交换用这个方式进行加密
客户端生成一个密钥KEY(有a 和 A=a*G)
服务端生成一个密钥KEY2(有b 和 B=b*G)
客户端把自己的密钥的一部分A公布出去
服务端把自己的密钥的一部分B公布出去
客户端收到B和自己未公开的a结合,计算共享密钥。 a * b * G
服务端收到A和自己的未公开的b结合,计算共享密钥。 b * a * G
双方独立计算出相同的共享密钥。b * a * G
通过密钥派生生成对称密钥,用于后续通信加密。 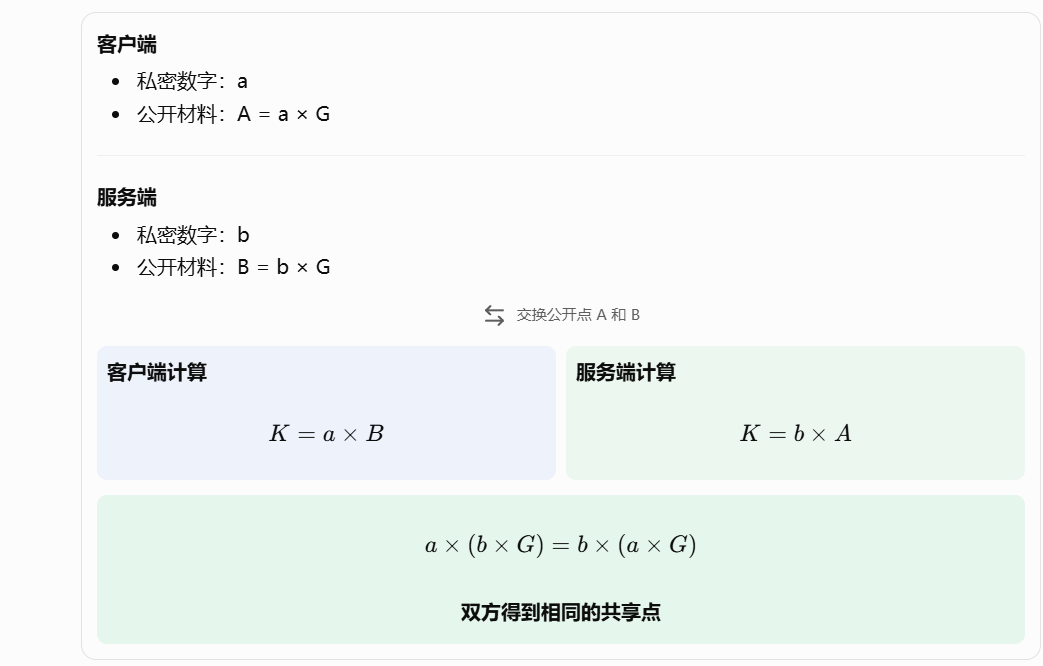
总结



评论前必须登录!
注册