 网硕互联帮助中心
一、背景:桌面运维的杂活为什么这么多
很多企业的桌面运维团队,日常工作被四类杂活占据:装软件、打补丁、远程修电脑、资产盘点。这几件事技术含量不高,但极度消耗人力——新员工入职要装软件,业务系统升级要全公司重装,等保测评要补丁全覆盖,年底要盘点资产。
问题的根源不是运维人不够努力,而是缺少集中管控工具:每台电脑都是"信息孤岛",运维人员只能一台台跑现场。
本文从落地实践角度,梳理桌面运维集中化的四个核心模块:软件分发、补丁管理、远程协助、资产盘点,以及各模块的实施要点。
二、模块一:软件统一分发
2.1 解决什么问题
传统装机方式是运维人员携带安装包到工位手动安装,一台电脑半小时起。企业规模超过100台后,这种方式完全不可行:
- 新员工集中入职,装机排期困难
- 业务系统升级,全公司重装耗时数周
- 安装过程无记录,装没装、装的什么版本无从考证
2.2 实现方式
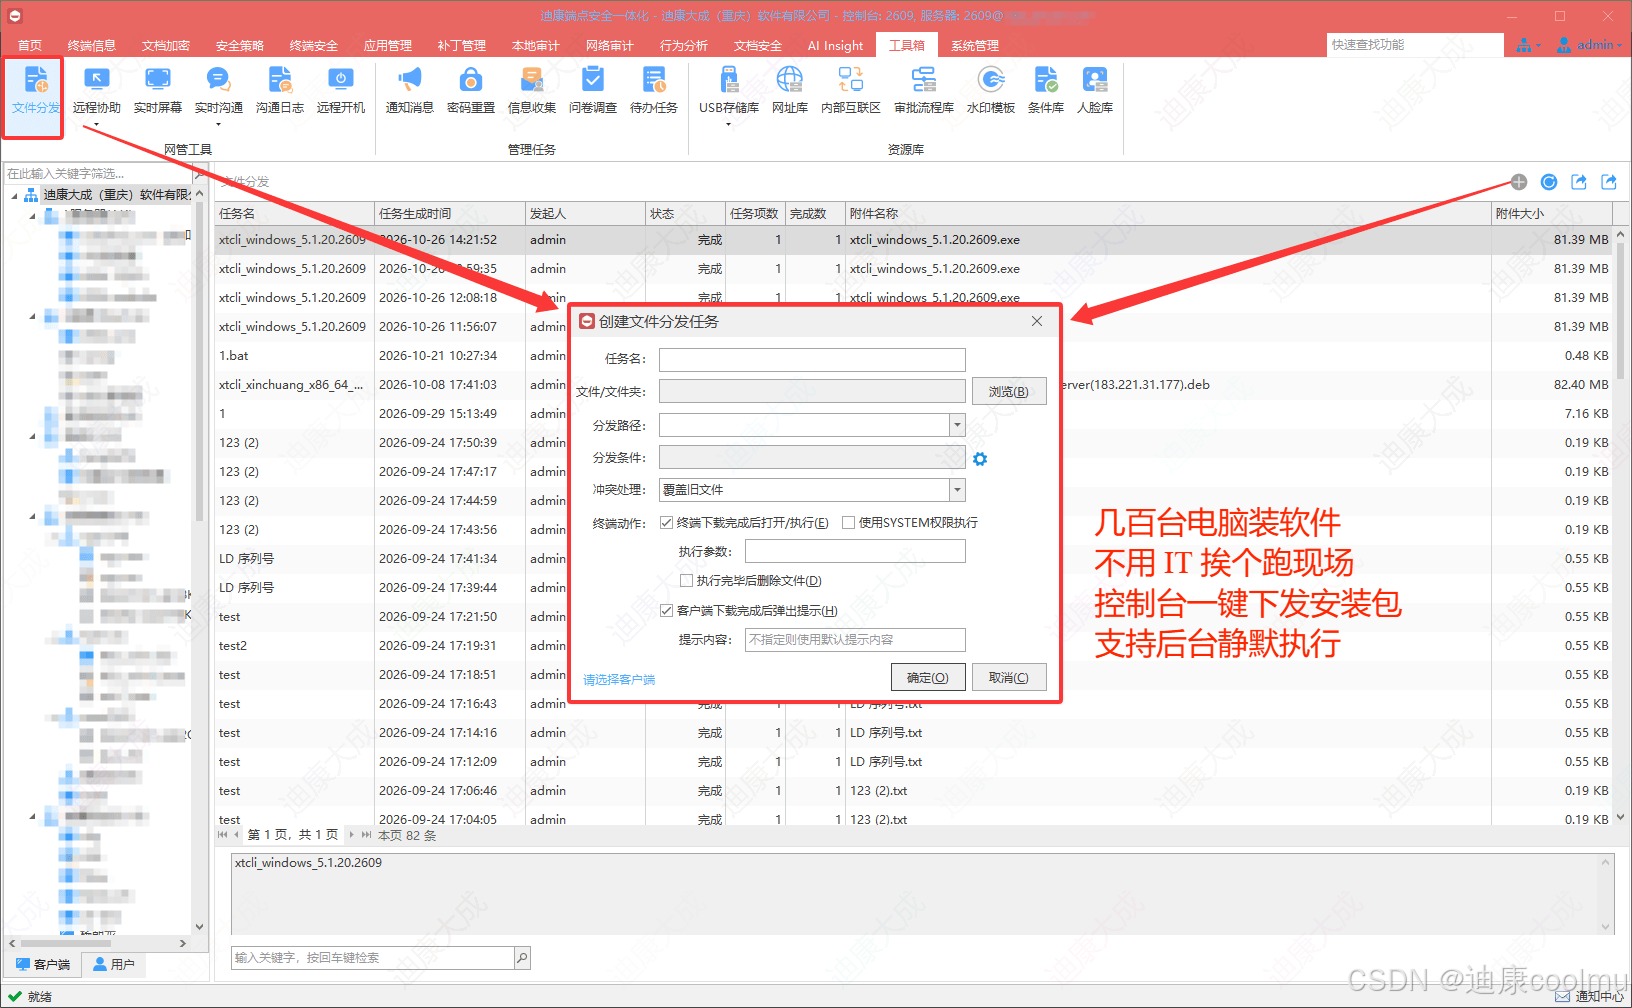
软件分发模块支持在控制台统一管理安装包,按终端分组推送:
- 安装包统一管理:常用软件(Office、浏览器、业务客户端)上传到控制台,版本统一
- 分组批量推送:按部门、按终端分组指定推送范围,一键下发
- 静默安装:支持静默安装参数,员工无感,无需逐台确认
- 状态跟踪:推送后实时显示各终端安装进度,失败的自动重推
2.3 实施要点
- 先盘点常用软件清单,建立标准安装包库
- 按部门划分终端分组,权限最小化
- 安装参数提前测试,避免静默安装失败
三、模块二:补丁批量推送
3.1 解决什么问题
补丁管理是等保合规的硬指标,也是终端安全的基础。靠员工自己点"更新"完全不可靠:
- 员工习惯点"稍后再说",补丁长期缺失
- 高危漏洞修复不及时,终端暴露在风险中
- 补丁状态无法统一查看,合规检查时数据拿不出来
3.2 实现方式
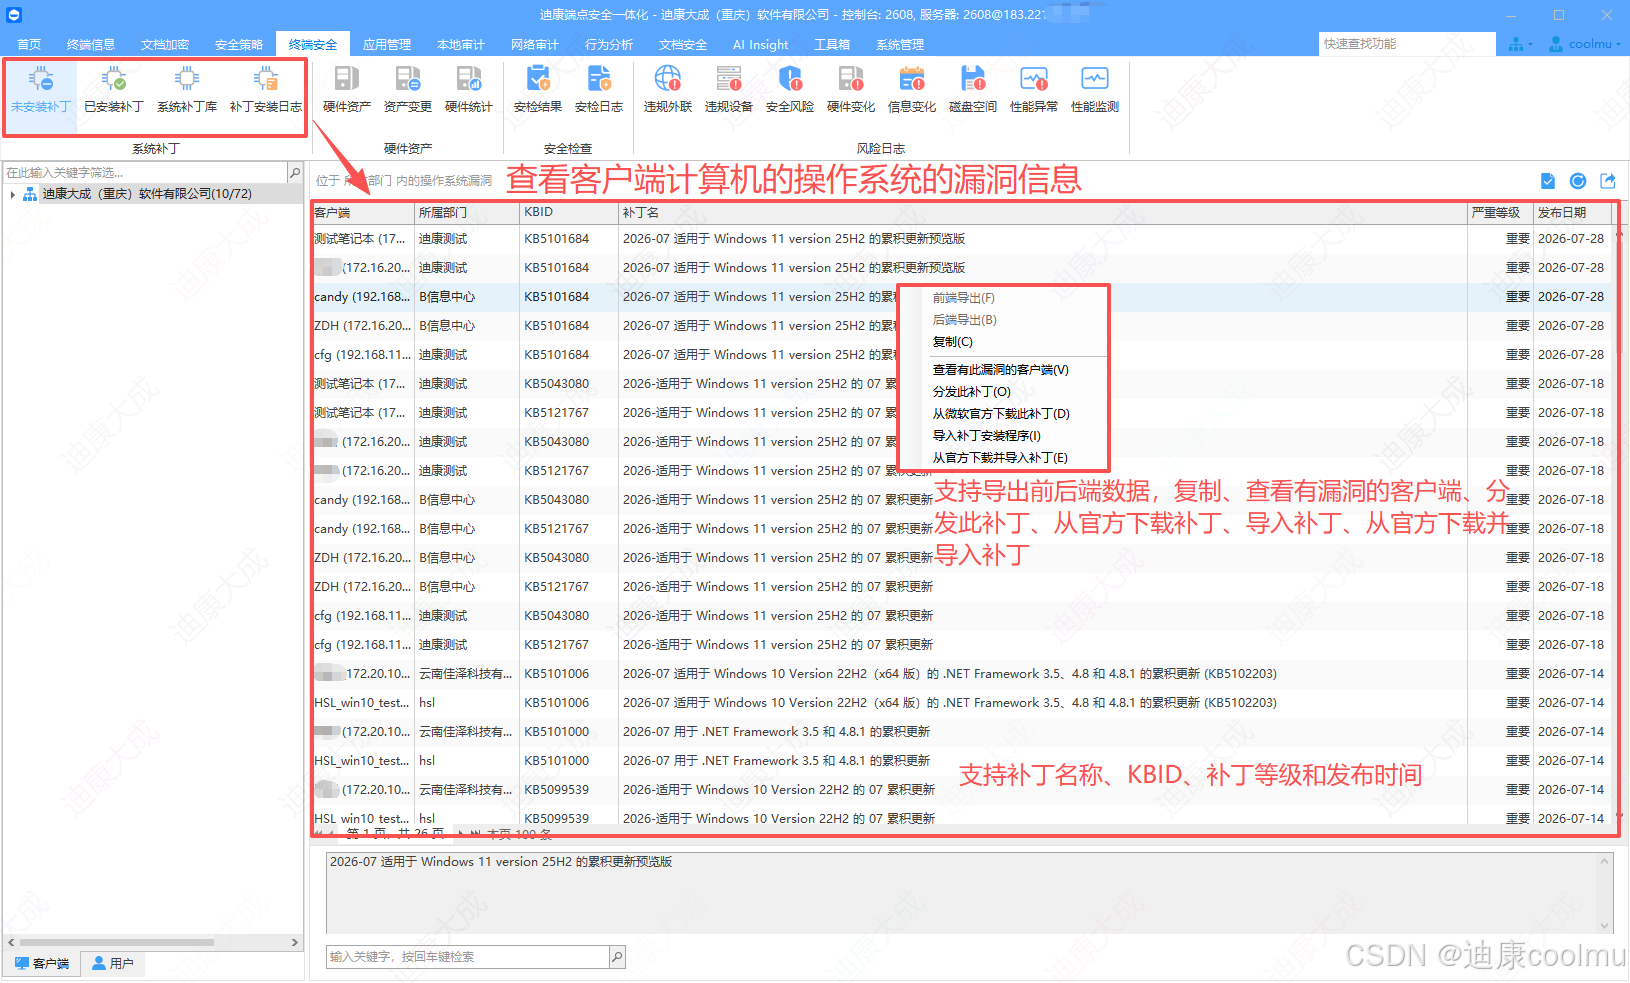
补丁管理模块实现"扫描-推送-修复-复核"闭环:
- 漏洞扫描:后台统一扫描所有终端的补丁缺失情况
- 批量推送:按漏洞等级分批推送补丁,自动安装
- 状态汇总:实时显示修复进度,未修复终端自动重推
- 合规报表:一键导出补丁覆盖情况,满足等保检查需求
3.3 实施要点
- 分级推送:高危漏洞优先,普通补丁定时
- 错峰执行:避开业务高峰,设置业务时段外安装
- 灰度验证:先小范围推送验证,再全量下发
四、模块三:远程协助
4.1 解决什么问题
员工电脑出问题,传统方式是运维跑到现场。远程工具若各用各的,会带来新问题:
- 工具不统一,有的内网不通,有的需额外装客户端
- 无法传文件,解决问题不彻底
- 协助过程无记录,无法审计
4.2 实现方式
统一远程协助,内嵌在管控平台中:
- 一键发起:管理员在控制台选择终端发起远程,员工端确认即接管
- 内网直连:不依赖外网工具,内网环境直接连通
- 文件传输:支持协助过程中直接传文件
- 全程留痕:协助会话有记录,满足审计要求
4.3 实施要点
- 明确员工端确认机制,避免越权接管引发抵触
- 敏感操作提示留痕,防范滥用
- 常见故障建立知识库,远程快速定位

五、模块四:资产自动盘点
5.1 解决什么问题
传统资产盘点靠人工逐台核对配置、记录型号,200台电脑盘两周,且数据实时性差——盘完时数据已经过时。
5.2 实现方式
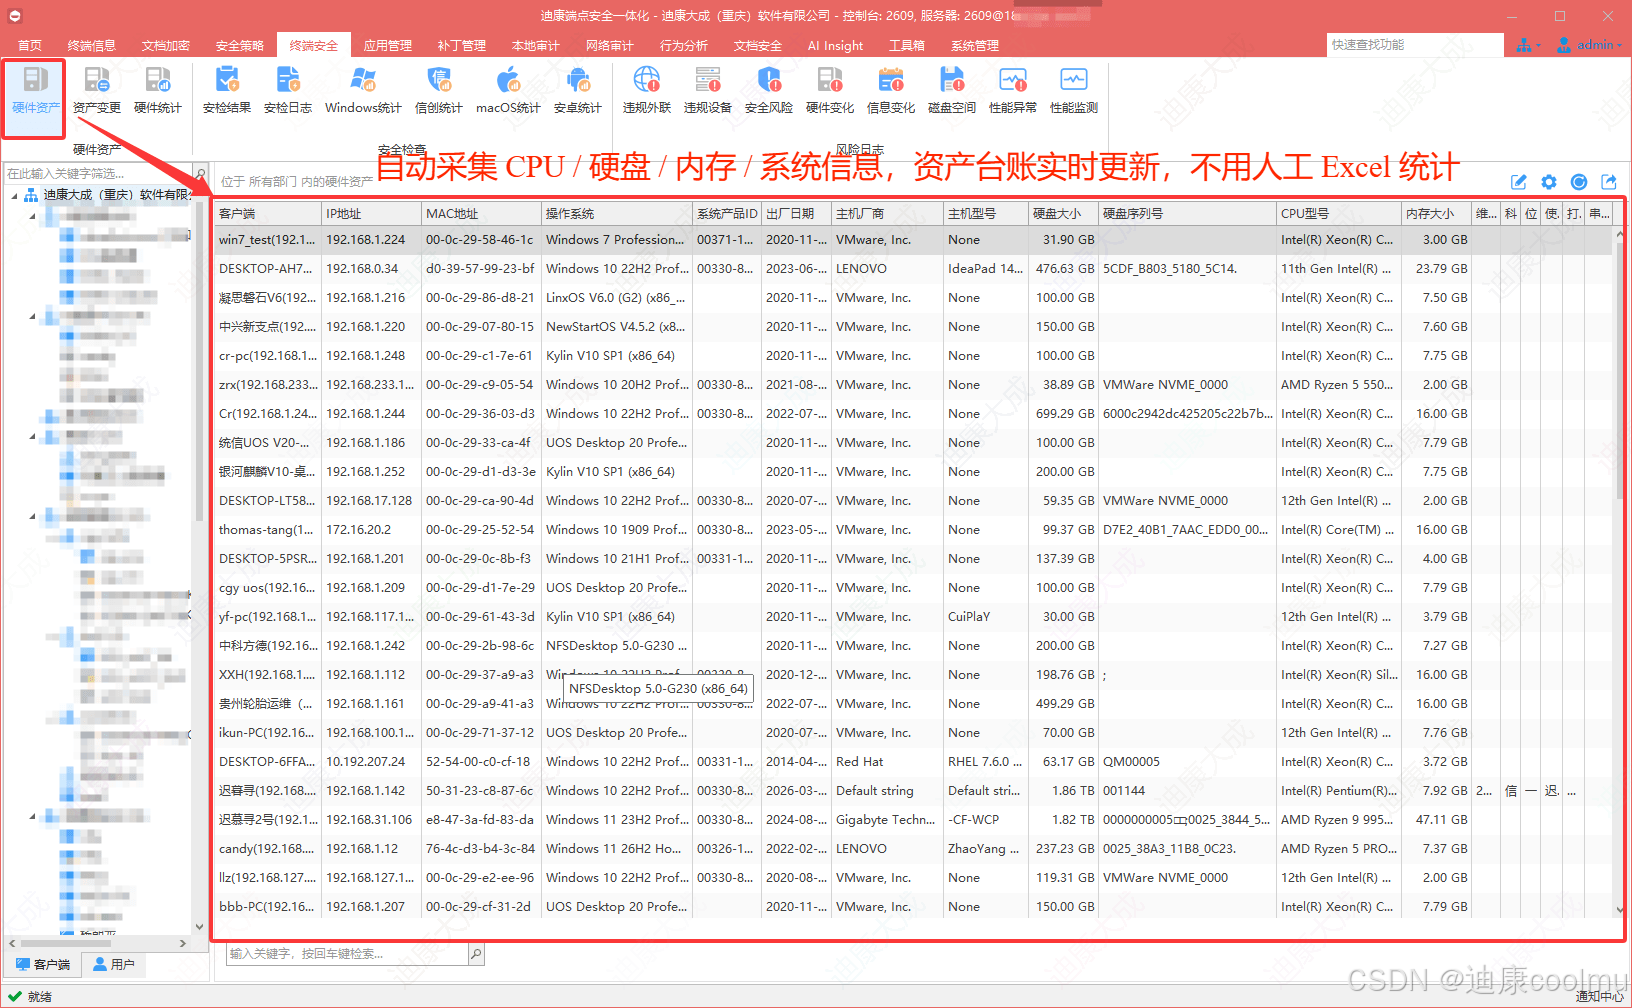
资产自动盘点基于终端上报信息:
- 硬件信息采集:CPU、内存、硬盘、型号自动上报
- 软件清单采集:已装软件、版本号自动记录
- 在线状态监控:终端在线/离线状态实时展示
- 报表导出:资产台账一键导出,支持多维度筛选
5.3 实施要点
- 与采购流程打通,新设备入网自动登记
- 定期核对,处理闲置设备和僵尸终端
- 资产数据作为后续运维决策的基础
六、落地建议
6.1 分阶段推进
四个模块按优先级分阶段上线:
- 第一阶段:补丁管理 + 软件分发,解决安全合规和装机效率
- 第二阶段:远程协助,解决日常故障处理效率
- 第三阶段:资产盘点,建立资产台账基础
6.2 先小范围试点
先选一个部门试点,验证流程顺畅后全公司推广,避免一次性上线引发大面积问题。
6.3 配套制度建设
工具落地需要制度配套:装机流程标准化、补丁策略明确化、远程协助规范化和资产管理办法,缺一不可。
总结
桌面运维的杂活不是靠"更拼命的跑"解决的,而是靠集中管控工具把流程自动化。
软件分发、补丁推送、远程协助、资产盘点四个模块,把运维从"跑现场"变成"看控制台"。以迪康端点安全一体化管理系统为例,这些能力整合在一个平台上,管理员一个控制台即可完成策略下发、补丁推送和资产查询。
工具解决效率问题,制度保障落地效果。两者配合,桌面运维才能从"救火队"变成"管家人"。


评论前必须登录!
注册