 网硕互联帮助中心
小白程序员必看!收藏这份护网行动与重保实战指南,轻松入门网络安全防护
随着网络攻击手段日益多样化,护网行动与重保工作成为防范网络风险的关键。本文介绍了护网行动与重保工作的定义、组成结构、核心功能及应用场景,帮助小白和程序员了解如何通过模拟攻击、漏洞排查、实时监测等手段提升系统防御能力,构建网络安全防护体系,有效防范勒索病毒、数据窃取等网络攻击,保障关键信息系统平稳运行。
在数字化快速推进的当下,网络空间已成为国家关键基础设施、企业核心业务和民生服务的重要载体,当前,网络攻击手段呈现多样化、隐蔽化、规模化趋势,勒索病毒、数据窃取、DDoS攻击等频发,不仅会导致企业核心数据泄露、业务中断,还可能影响政务服务、能源供应、金融交易等关键领域的正常运转,甚至危害国家网络安全与公共利益。在此背景下,护网行动与重保工作成为防范网络风险的关键举措。
护网行动是由相关主管部门牵头组织,联合各行业单位开展的常态化网络安全攻防演练,核心是通过模拟真实网络攻击,检验系统防御能力;重保即重点安全保障,是针对重大活动、关键时期开展的专项防护工作,二者相辅相成,共同构建网络安全防护体系,守护网络空间安全。
护网行动及重保工作有着清晰的组成与结构,整体可分为三个核心层级,各层级分工明确、协同联动。组织统筹层由主管部门、行业主管单位及企业安全负责人组成,主要负责制定工作方案、明确防护目标、协调各类资源,把控整体工作方向;执行实施层涵盖攻防演练团队、安全运维团队、应急处置团队,承担漏洞排查、模拟攻击、实时监测、事件处置等具体工作;技术支撑层包括安全设备、监测平台、应急工具及安全数据库,为各项工作开展提供技术保障,是防护工作的核心支撑。
护网行动及重保的核心功能围绕“防风险、保安全、快处置”展开,兼顾事前预防、事中管控与事后完善。事前,通过模拟攻击、全面漏洞扫描,精准发现网络系统、应用程序中的安全隐患,指导相关单位完成整改,提升系统自身防御能力;事中,实时监测网络流量、系统运行状态,快速识别恶意攻击、非法入侵等行为,及时拦截处置,防止风险扩散蔓延;事后,总结防护经验、分析安全短板,完善安全管理制度和应急处置流程,强化人员安全意识,形成“演练-整改-提升”的长效防护机制。
应用场景
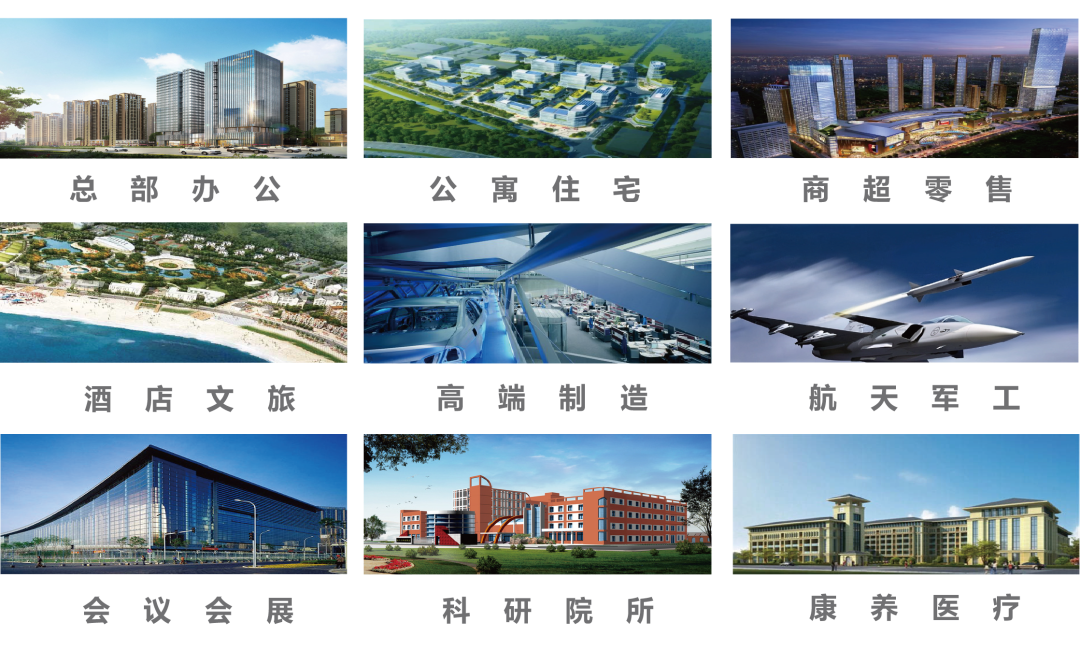
我们的服务广泛应用于总部办公、高端制造、科研院校、航天军工、会议会展、康养医疗、酒店文旅、公寓住宅商超零售等众多场景可为客户提供覆盖全面的专业工程解决方案、系统解决方案、产品解决方案及技术解决方案。其中,护网行动侧重于各行业常态化网络安全演练,通过周期性攻防实训持续提升整体安全防护能力;重保服务则聚焦重大活动、关键节点等专项场景,全方位保障关键信息系统平稳运行,有效防范各类网络安全风险。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客 1、网络安全理论知识(2天) ①了解行业相关背景,前景,确定发展方向。 ②学习网络安全相关法律法规。 ③网络安全运营的概念。 ④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周) ①渗透测试的流程、分类、标准 ②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking ③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察 ④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周) ①Windows系统常见功能和命令 ②Kali Linux系统常见功能和命令 ③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周) ①计算机网络基础、协议和架构 ②网络通信原理、OSI模型、数据转发流程 ③常见协议解析(HTTP、TCP/IP、ARP等) ④网络攻击技术与网络安全防御技术 ⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天) ①数据库基础 ②SQL语言基础 ③数据库安全加固
6、Web渗透(1周) ①HTML、CSS和JavaScript简介 ②OWASP Top10 ③Web漏洞扫描工具 ④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
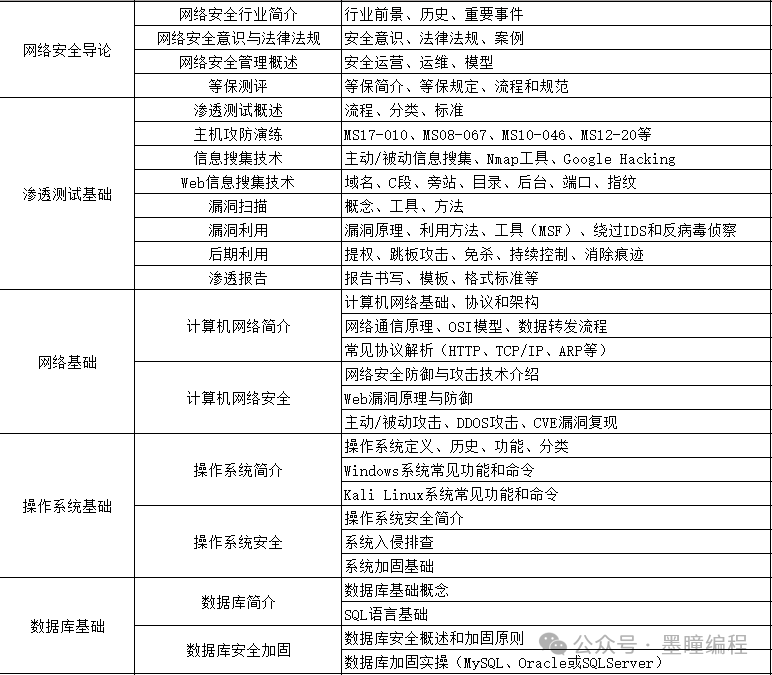
恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
7、脚本编程(初级/中级/高级) 在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。
8、高级黑客 这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。 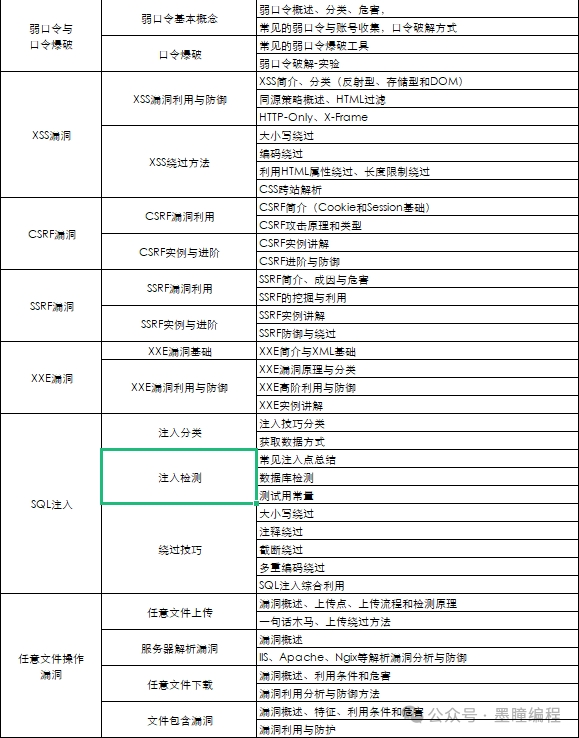
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的**《平均薪资40w的网络安全工程师学习路线图》**对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。 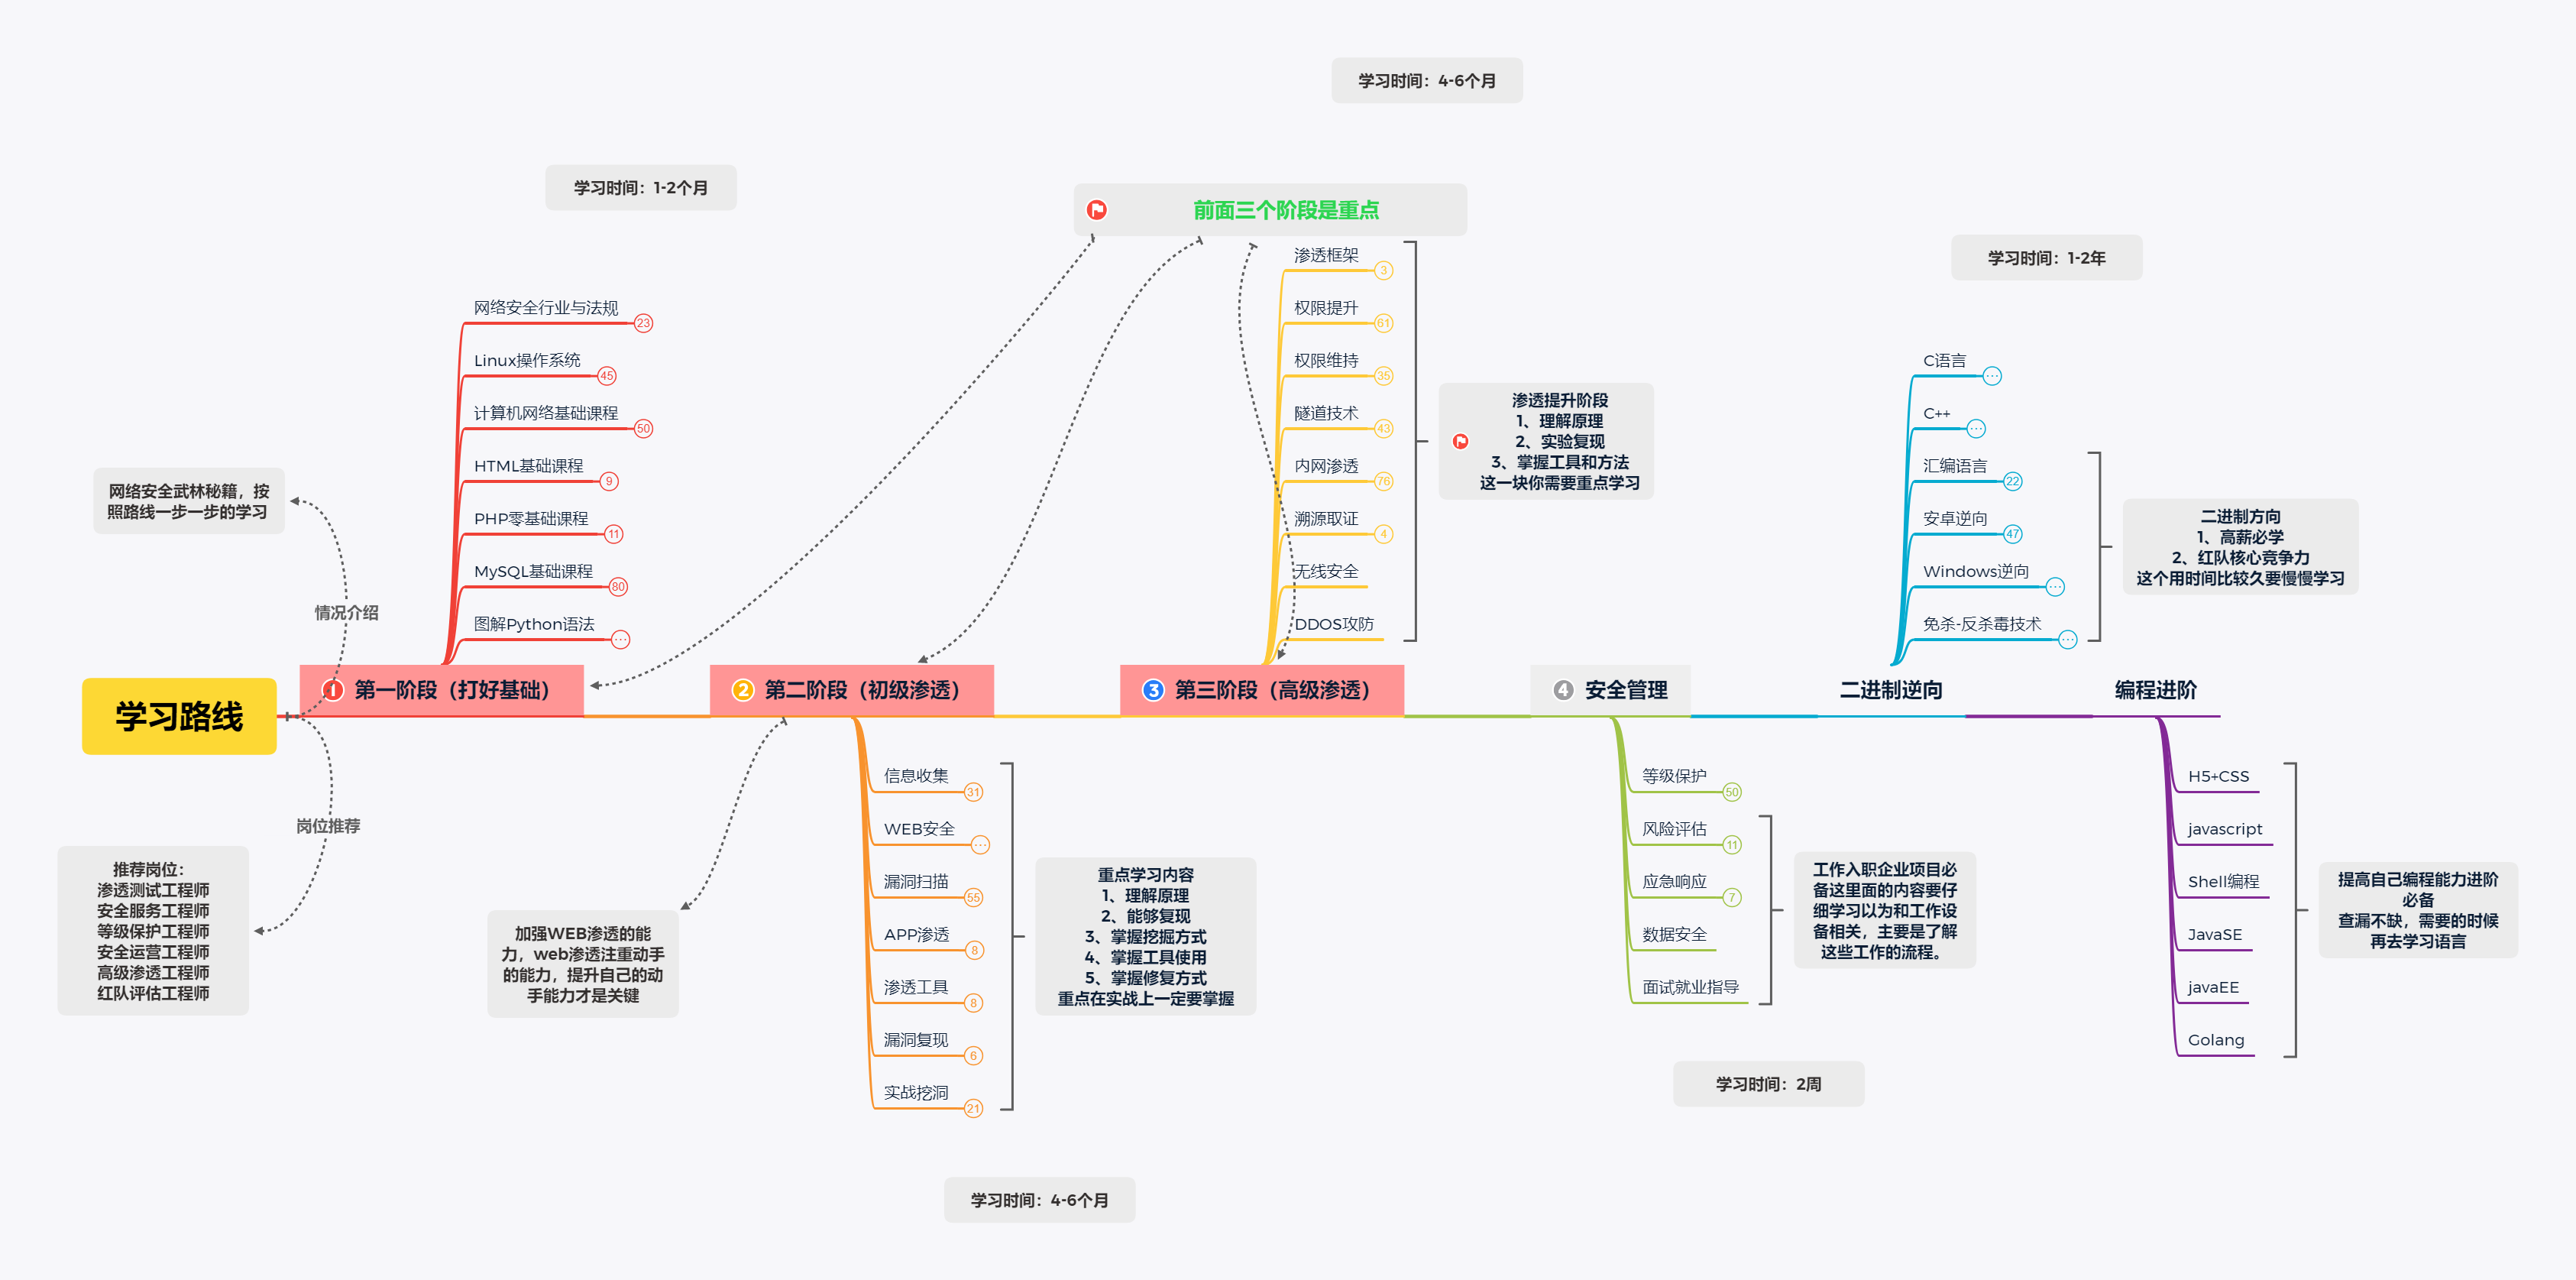
学习资料工具包
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。
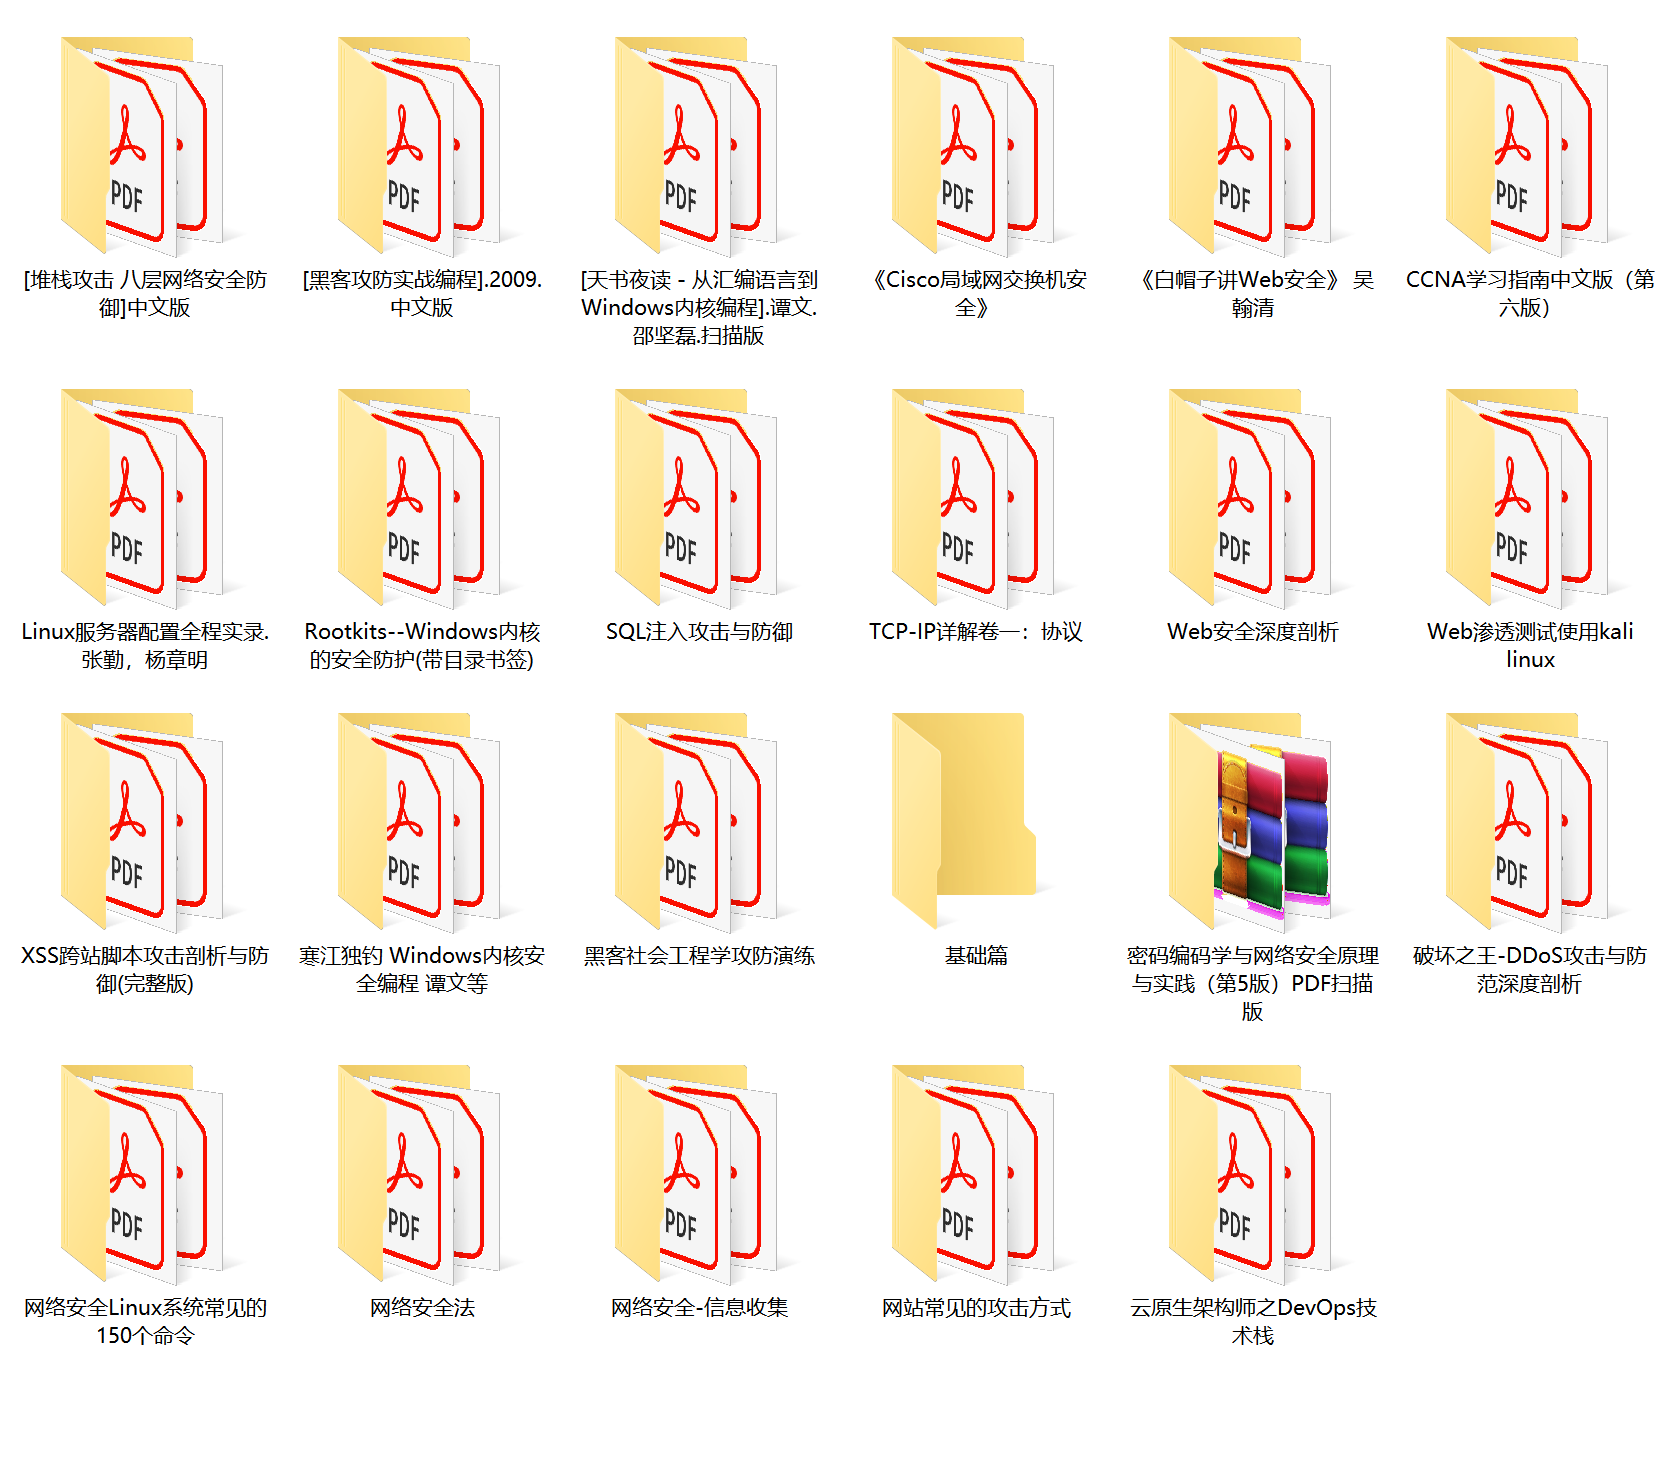
网络安全源码合集+工具包
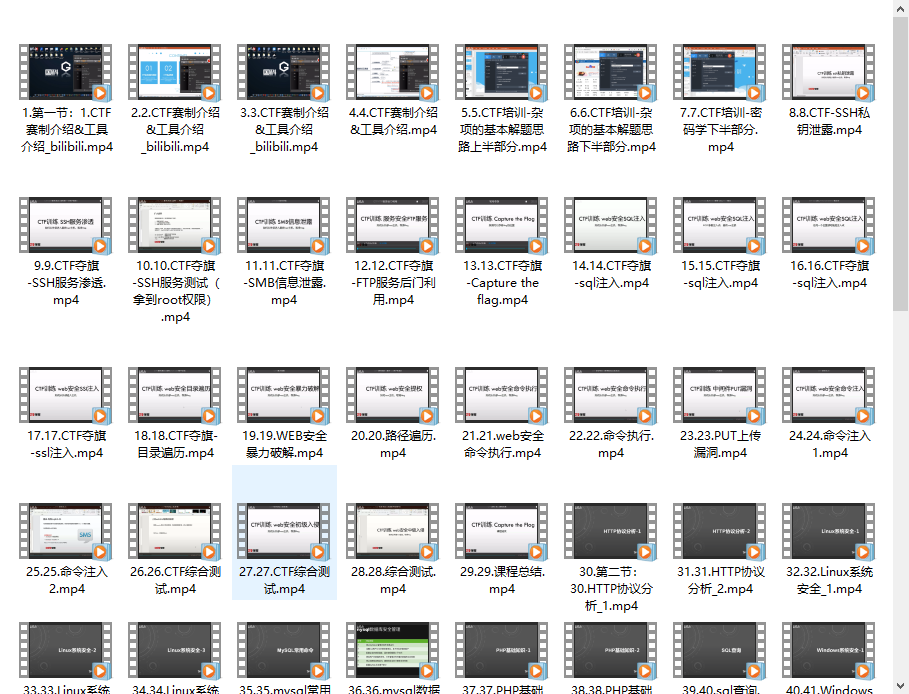
视频教程
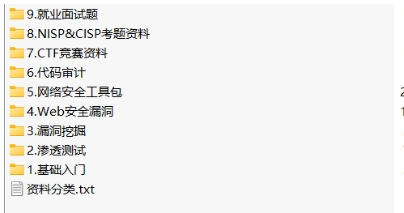
视频配套资料&国内外网安书籍、文档&工具
好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!
特别声明:
此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!
网络安全学习路线&学习资源
本文转自网络如有侵权,请联系删除。


评论前必须登录!
注册