 网硕互联帮助中心
护网行动实战指南:蓝队核心职责、流程与新手入门技巧
护网行动是国家级、高规格的网络安全攻防演练,核心目标是检验企事业单位网络安全防护体系的实战能力,排查潜在风险,提升应急响应水平。不同于常规攻防演练,护网行动具有“实战性强、压力大、时间集中、协同要求高”的特点,是安全从业者积累实战经验、验证技术能力的核心场景,也是计算机专业学生切入安全行业的优质跳板。
本文从护网行动的核心认知出发,拆解完整流程、各角色核心职责,重点讲解蓝队(防守方)实战技巧与工具用法,补充新手参与路径与避坑要点,帮你快速摸清护网逻辑,具备参与实战的基础能力。
一、护网行动核心认知:先搞懂“是什么、为什么参与”
护网行动全称为“网络安全保卫专项行动”,由国家网络安全主管部门牵头组织,企事业单位(金融、能源、政务、互联网等关键行业)、安全厂商共同参与,模拟真实网络攻击场景,开展为期数周的攻防对抗。其核心价值在于:
-
检验防护体系:验证防火墙、WAF、EDR、日志审计等安全设备与策略的有效性,暴露防护短板;
-
锤炼团队能力:提升安全团队的应急响应、协同作战、漏洞处置效率,积累实战经验;
-
筑牢行业防线:针对关键行业开展专项护网,保障国家网络空间安全与核心数据资产安全。
护网行动具有严格的合规性与纪律性,所有攻击、防守操作均在授权范围内进行,严禁破坏业务系统、泄露敏感数据,违反规则将承担法律责任与纪律处分。
-
实战性极强:红队(攻击方)模拟黑客高级威胁行为,无固定攻击路径,蓝队需实时研判、动态防守,而非按脚本演练;
-
时间高度集中:通常每年6-9月开展,单轮护网持续2-4周,期间蓝队需7×24小时值守,压力极大;
-
协同要求高:需跨团队(安全、运维、开发、业务)协同,从告警研判、漏洞处置到业务恢复,形成闭环协作;
-
结果导向明确:以“是否阻断攻击、是否保护核心资产、是否及时处置漏洞”为核心考核指标,直接关联单位安全评级。
二、护网行动核心角色分工:红、蓝、紫队各司其职
护网行动主要分为红队、蓝队、紫队三大角色,三者形成“攻击-防守-裁判”的闭环,新手优先从蓝队切入,门槛更低、需求更大。
核心职责:以“突破防护、控制核心资产、获取敏感数据”为目标,模拟黑客攻击链路(外网入口→内网横向→权限提升→持续控制),不破坏业务系统,但需尽可能隐蔽攻击痕迹,考验蓝队防守能力。
必备能力:精通渗透测试、内网横向移动、免杀Payload制作、漏洞串联利用,熟悉各类攻击工具(Metasploit、Cobalt Strike等),门槛极高,多由安全厂商资深工程师、白帽黑客组成。
核心职责:7×24小时监控网络流量、日志数据,及时发现红队攻击行为,快速阻断攻击、修复漏洞、追溯攻击源,同时做好防守记录与上报,是护网行动的主力。
蓝队核心岗位与职责:
-
监控研判岗:负责监控WAF、防火墙、EDR、日志审计平台告警,区分误报与真实攻击,初步定位攻击类型(如SQL注入、暴力破解);
-
应急处置岗:针对真实攻击,执行阻断操作(如拉黑IP、拦截端口、删除后门),协同开发/运维修复漏洞;
-
日志分析岗:深入分析系统日志、流量日志、应用日志,追溯攻击路径、攻击源信息,为溯源与防护优化提供依据;
-
协同联络岗:对接紫队、业务团队、运维团队,同步攻击情况、处置进度,上报核心风险。
核心职责:制定护网规则、划定攻击/防守范围,判定红队攻击是否有效、蓝队处置是否及时合规,统计双方得分,协调解决演练中的争议问题,同步演练进度与结果。紫队多由主管部门、第三方专家组成,要求具备丰富的攻防经验与公平公正的判罚能力。
三、护网行动全流程拆解:战前、战时、战后闭环
一场完整的护网行动分为“战前准备、战时处置、战后复盘”三个阶段,每个阶段的工作质量直接决定护网结果,蓝队需全程深度参与。
核心目标:排查潜在漏洞、优化防护策略、搭建防守体系、开展岗前培训,为战时防守筑牢基础。
-
资产梳理与漏洞排查:
-
梳理核心资产清单(域名、IP段、服务器、数据库、业务系统),标记高价值资产(如核心数据库、用户敏感数据系统);
-
开展全量漏洞扫描(用Nessus、AWVS)、渗透测试,修复高危漏洞(如Log4j2、Struts2、弱口令),临时封堵不必要的外网端口;
-
清理冗余账号、权限,开启账号登录审计,禁止弱口令、密码复用,降低被红队爆破的风险。
-
-
防护体系优化:
-
升级防火墙、WAF、EDR等安全设备规则,开启实时监控与告警功能,确保能精准识别常见攻击流量;
-
搭建日志集中分析平台(ELK栈),整合系统、应用、安全设备日志,保障日志可追溯、可分析;
-
制定应急处置预案,明确攻击告警响应流程、漏洞修复责任人、业务恢复方案,提前演练关键场景(如勒索病毒入侵、数据泄露)。
-
-
团队准备与培训:
-
组建蓝队值守团队,划分岗位(监控、处置、分析),制定7×24小时轮班制度;
-
开展专项培训,聚焦护网常见攻击类型、告警研判技巧、应急处置工具使用,模拟红队攻击开展预演。
-
核心目标:快速响应告警、精准阻断攻击、及时修复漏洞、完整记录过程,最大限度保护核心资产安全,蓝队需保持高强度值守。
(1)蓝队核心工作流程(闭环处置)
-
实时监控安全设备告警,第一时间区分误报(如正常业务流量被拦截)与真实攻击(如高频暴力破解、SQL注入语句);
-
核心技巧:结合流量日志、系统日志交叉验证,比如WAF告警SQL注入后,查看Web服务器日志确认是否有对应请求,避免误处置。
-
针对真实攻击,快速执行阻断操作:拉黑攻击IP、通过WAF拦截攻击Payload、关闭异常开放端口、删除后门文件;
-
漏洞处置:协同开发团队修复漏洞(如参数过滤、版本升级),若无法立即修复,采取临时防护措施(如限制访问权限、添加规则拦截);
-
终端处置:若红队植入木马,通过EDR隔离受感染终端,清除木马程序,恢复终端正常运行。
-
深入分析攻击日志,追溯攻击源(IP、地理位置、攻击工具)、攻击路径(如从哪个端口突破、如何横向移动)、攻击目的(如获取数据、控制服务器);
-
记录溯源结果,为战后复盘、防护优化提供依据,同时上报紫队备案。
-
详细记录每一起攻击事件:告警时间、攻击类型、处置措施、处置结果、溯源信息,形成《护网战时处置日志》;
-
发现高危攻击(如核心资产被控制、数据泄露风险),立即上报紫队与单位负责人,启动应急预案。
(2)蓝队战时必备技巧(避坑核心)
-
优先阻断高风险攻击:针对远程代码执行、权限提升、数据泄露类攻击,优先处置,再处理暴力破解、扫描等低风险攻击;
-
避免过度处置:阻断攻击时,精准定位攻击IP与Payload,不盲目封禁正常业务IP,避免影响业务运行;
-
保持日志完整:处置过程中不随意删除日志,确保攻击链路可追溯,避免因日志缺失影响溯源与判罚;
-
强化协同配合:发现攻击后第一时间同步团队,复杂漏洞及时对接开发/运维,避免单打独斗导致处置延迟。
核心目标:总结护网中的问题与经验,优化防护体系,形成可落地的改进方案,避免“护网结束即忘”。
-
结果汇总与分析:
-
统计护网期间的攻击事件数量、攻击类型分布、阻断成功率、漏洞修复率,分析蓝队防守短板(如告警研判延迟、漏洞处置不及时);
-
复盘红队攻击路径与手法,总结未被发现的漏洞、防护策略的盲区。
-
-
制定改进方案:
-
漏洞修复:针对护网中发现的漏洞,明确修复责任人与时间节点,完成后开展复测;
-
防护优化:升级安全设备规则、优化日志分析平台、完善应急处置预案,弥补防护短板;
-
团队提升:针对防守中的薄弱环节,开展专项培训(如日志分析、应急处置),提升团队实战能力。
-
-
归档与沉淀:将护网处置日志、溯源报告、复盘文档、改进方案归档,形成单位安全知识库,为后续护网、日常安全防护提供参考。
四、蓝队必备工具清单与使用技巧(新手入门版)
蓝队工具核心是“监控、分析、处置”,无需追求多而全,精通以下工具即可满足护网实战需求:
-
WAF/防火墙:核心用于拦截Web攻击、拉黑攻击IP,护网期间需开启实时告警,定期优化拦截规则,避免误报;
-
EDR(终端检测与响应):监控终端异常行为(如木马运行、权限提升),快速隔离受感染终端,清除恶意程序;
-
日志审计平台(ELK栈):集中收集、分析各类日志,支持按关键词、时间范围检索,快速定位攻击行为。
-
Wireshark:抓包分析网络流量,识别异常攻击流量(如SQL注入语句、恶意Payload),辅助溯源攻击源;
-
LogParser:快速解析Windows系统日志、Web服务器日志,提取关键攻击信息,提升日志分析效率;
-
WHOIS/IP定位工具:查询攻击IP的注册信息、地理位置,辅助溯源攻击源(注意:部分IP可能被伪造,需交叉验证)。
-
命令行工具:Linux(iptables拉黑IP、netstat查看异常连接)、Windows(netstat、taskkill终止异常进程);
-
后门清除工具:如Autoruns(排查Windows开机启动项后门)、Findstr(搜索恶意文件);
-
漏洞修复工具:如补丁管理工具(批量安装系统补丁)、代码审计工具(辅助开发修复应用漏洞)。
五、新手参与护网行动的入门路径与建议
-
单位内部报名:若所在单位(企业、高校、政务机构)参与护网,可通过安全部门、运维部门报名,由单位组织培训与考核,优先分配蓝队基础岗位(如监控研判、日志整理);
-
安全厂商实习:奇安信、启明星辰、天融信等安全厂商,每年护网期间会招聘蓝队实习生,提供岗前培训、实战指导,适合学生与职场新人;
-
高校校队选拔:部分高校会组建网络安全校队,对接主管部门参与护网行动,通过校内选拔即可加入,有专业老师指导,门槛最低。
-
基础能力:熟练使用Linux/Windows系统命令,理解TCP/IP协议、HTTP协议,能看懂基础网络流量与日志;
-
工具技能:掌握Wireshark流量分析、ELK日志检索、WAF/防火墙基础配置,熟悉常见应急处置命令;
-
业务认知:了解参与单位的核心业务与资产分布,能区分业务流量与攻击流量,避免误处置;
-
软技能:具备快速学习能力、抗压能力、协同沟通能力,护网期间需快速响应、高效配合。
-
不擅自操作核心设备:新手仅负责基础监控、日志整理,不随意修改防火墙规则、删除核心日志,避免引发风险;
-
及时同步信息:发现告警或疑问,第一时间上报团队负责人,不盲目处置、不隐瞒问题;
-
严守保密纪律:护网期间的攻击数据、漏洞信息、业务数据均为保密内容,严禁外泄,离职后不得携带相关资料;
-
重视复盘总结:每轮值守后总结经验,记录自己的薄弱环节(如日志分析效率低、攻击类型识别不准),针对性提升。
六、总结:护网行动,是安全成长的“实战试金石”
护网行动不仅是对单位网络安全防护能力的考验,更是安全从业者快速成长的绝佳平台。对新手而言,从蓝队基础岗位入手,全程参与护网的战前、战时、战后全流程,能快速积累实战经验、熟悉安全工具用法、建立攻防思维,这些能力都是日常学习与常规演练无法替代的。
记住:护网防守的核心不是“零攻击”,而是“快速发现、精准阻断、及时修复、全面溯源”。随着参与次数的增加,你会逐步从“被动响应”转向“主动防护”,从“基础值守”升级为“核心处置”,最终成长为能独当一面的安全实战人才。
互动话题:如果你想学习更多网安方面的知识和工具,可以看看以下题外话!
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客 1、网络安全理论知识(2天) ①了解行业相关背景,前景,确定发展方向。 ②学习网络安全相关法律法规。 ③网络安全运营的概念。 ④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周) ①渗透测试的流程、分类、标准 ②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking ③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察 ④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周) ①Windows系统常见功能和命令 ②Kali Linux系统常见功能和命令 ③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周) ①计算机网络基础、协议和架构 ②网络通信原理、OSI模型、数据转发流程 ③常见协议解析(HTTP、TCP/IP、ARP等) ④网络攻击技术与网络安全防御技术 ⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天) ①数据库基础 ②SQL语言基础 ③数据库安全加固
6、Web渗透(1周) ①HTML、CSS和JavaScript简介 ②OWASP Top10 ③Web漏洞扫描工具 ④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
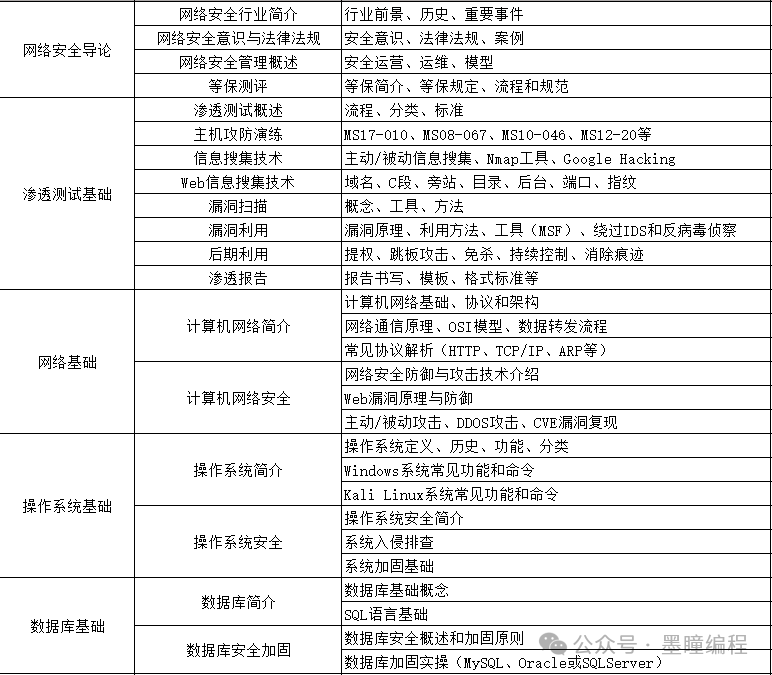
恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
7、脚本编程(初级/中级/高级) 在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。
8、高级黑客 这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。 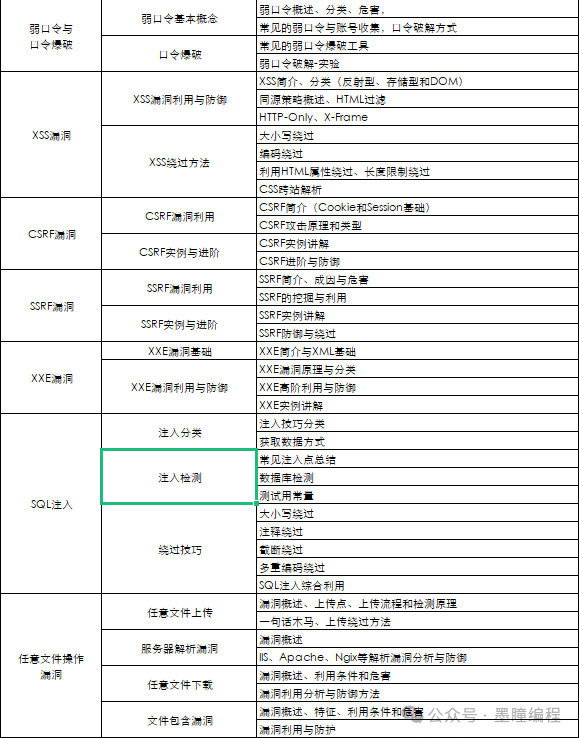
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的**《平均薪资40w的网络安全工程师学习路线图》**对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。 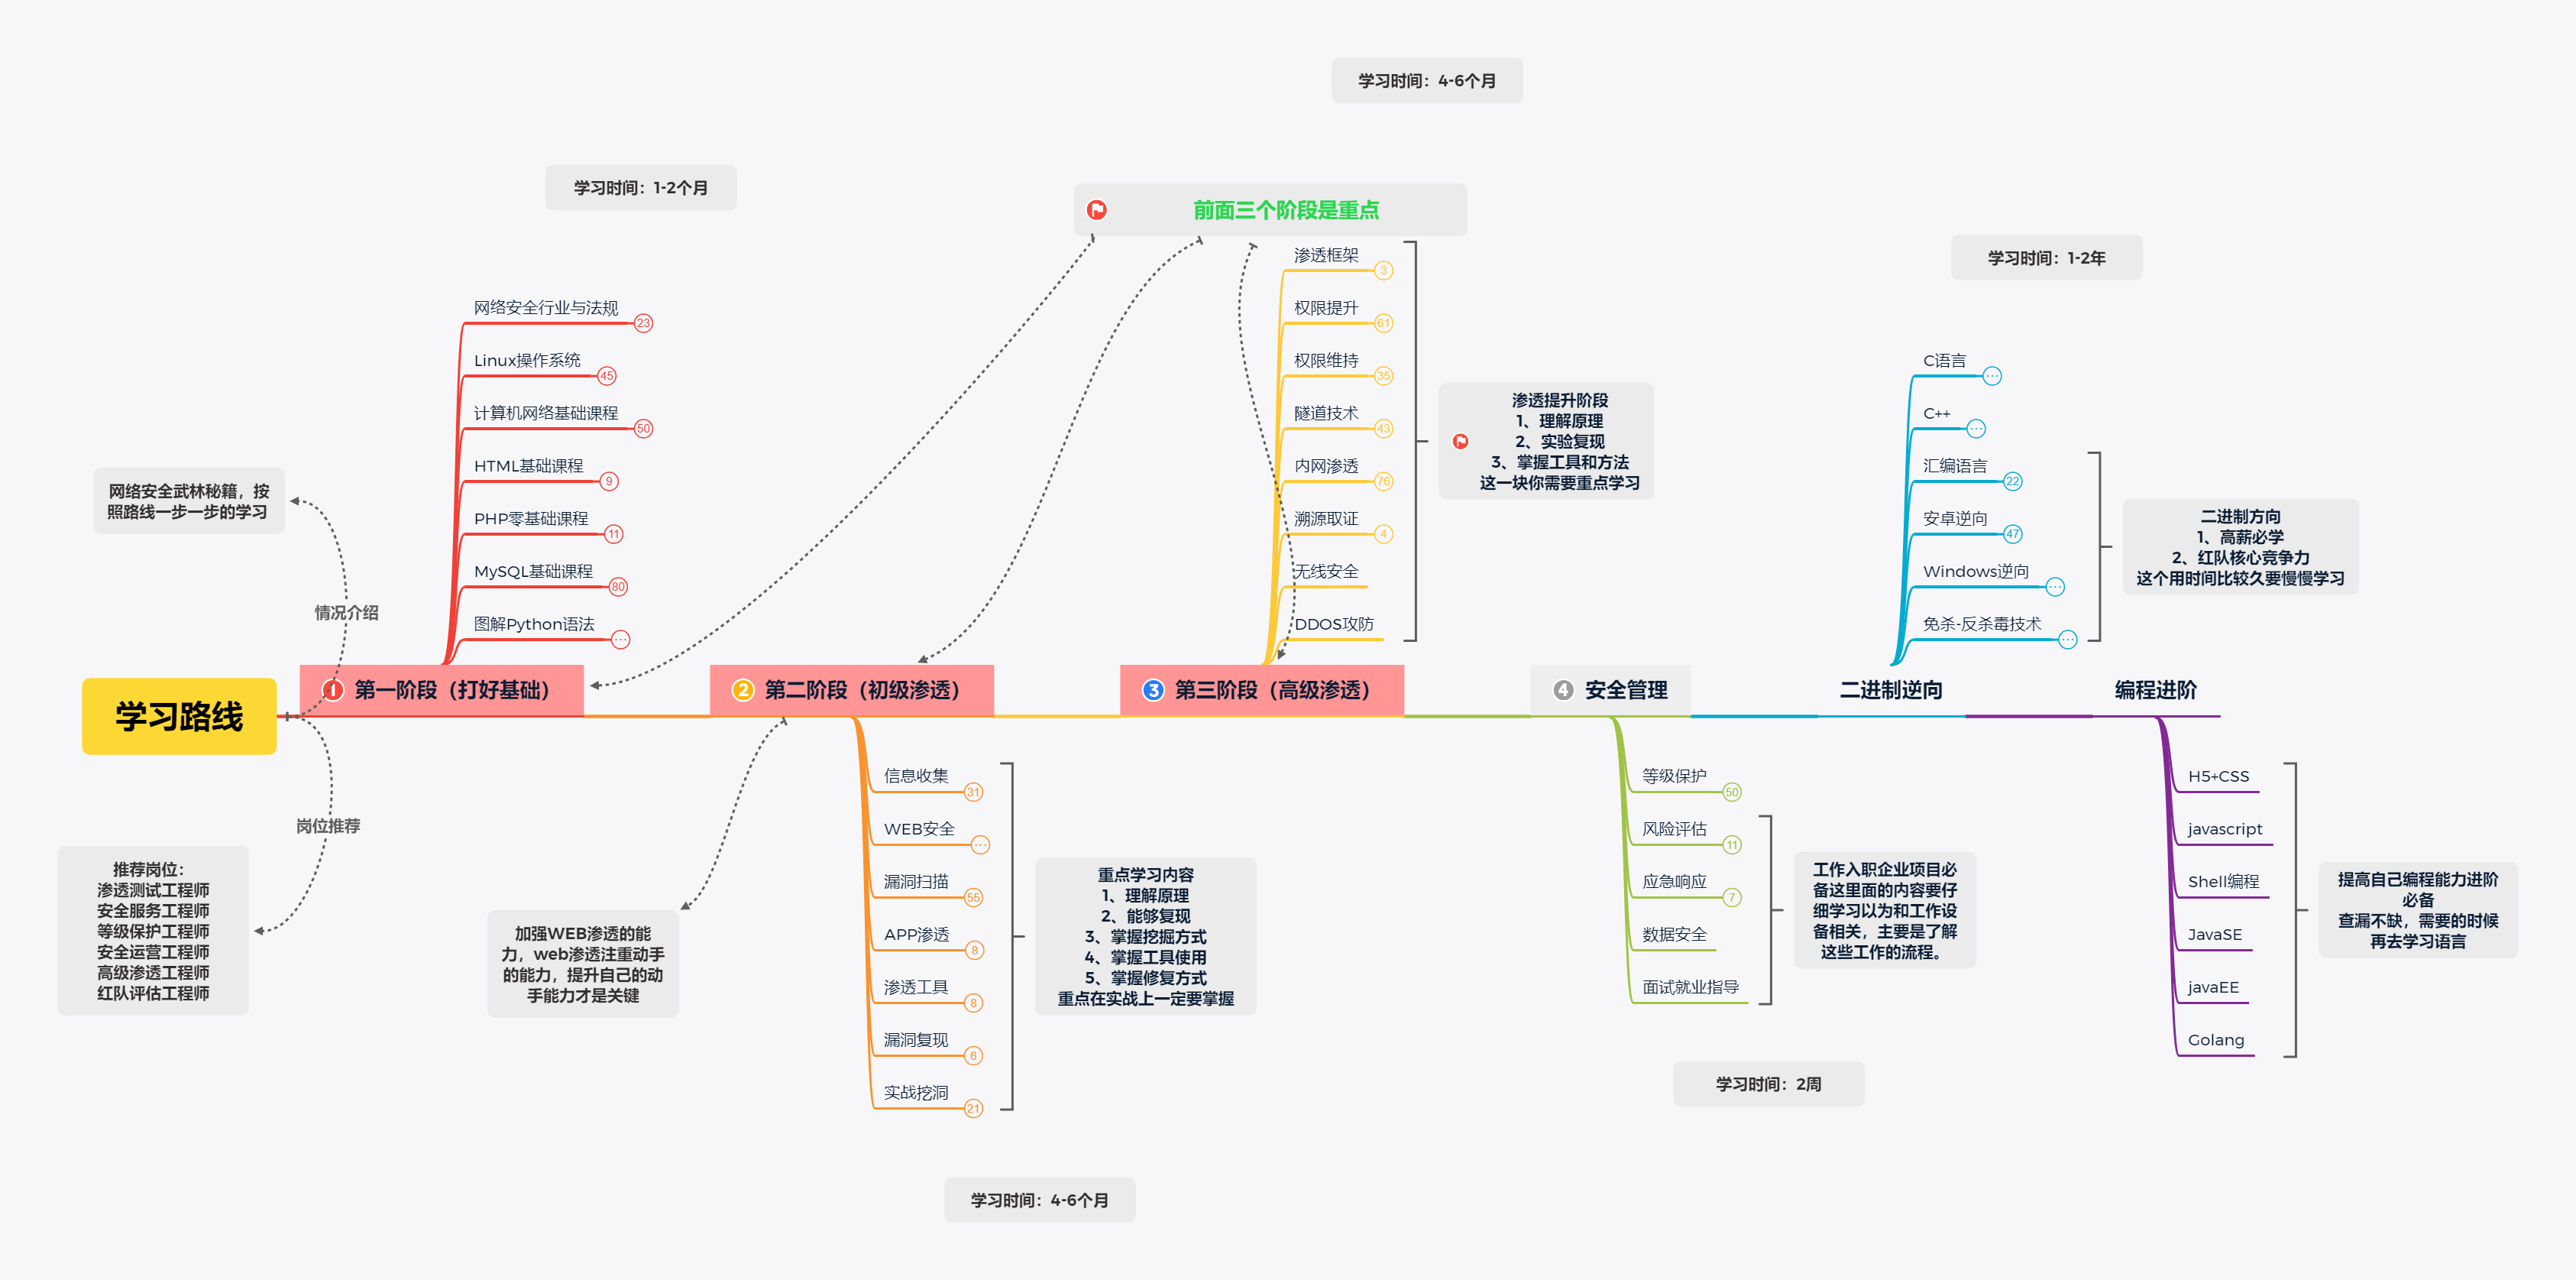
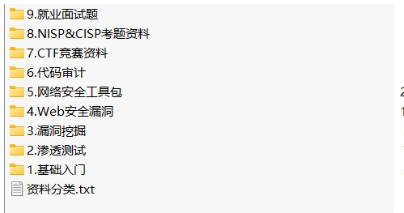
学习资料工具包
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。
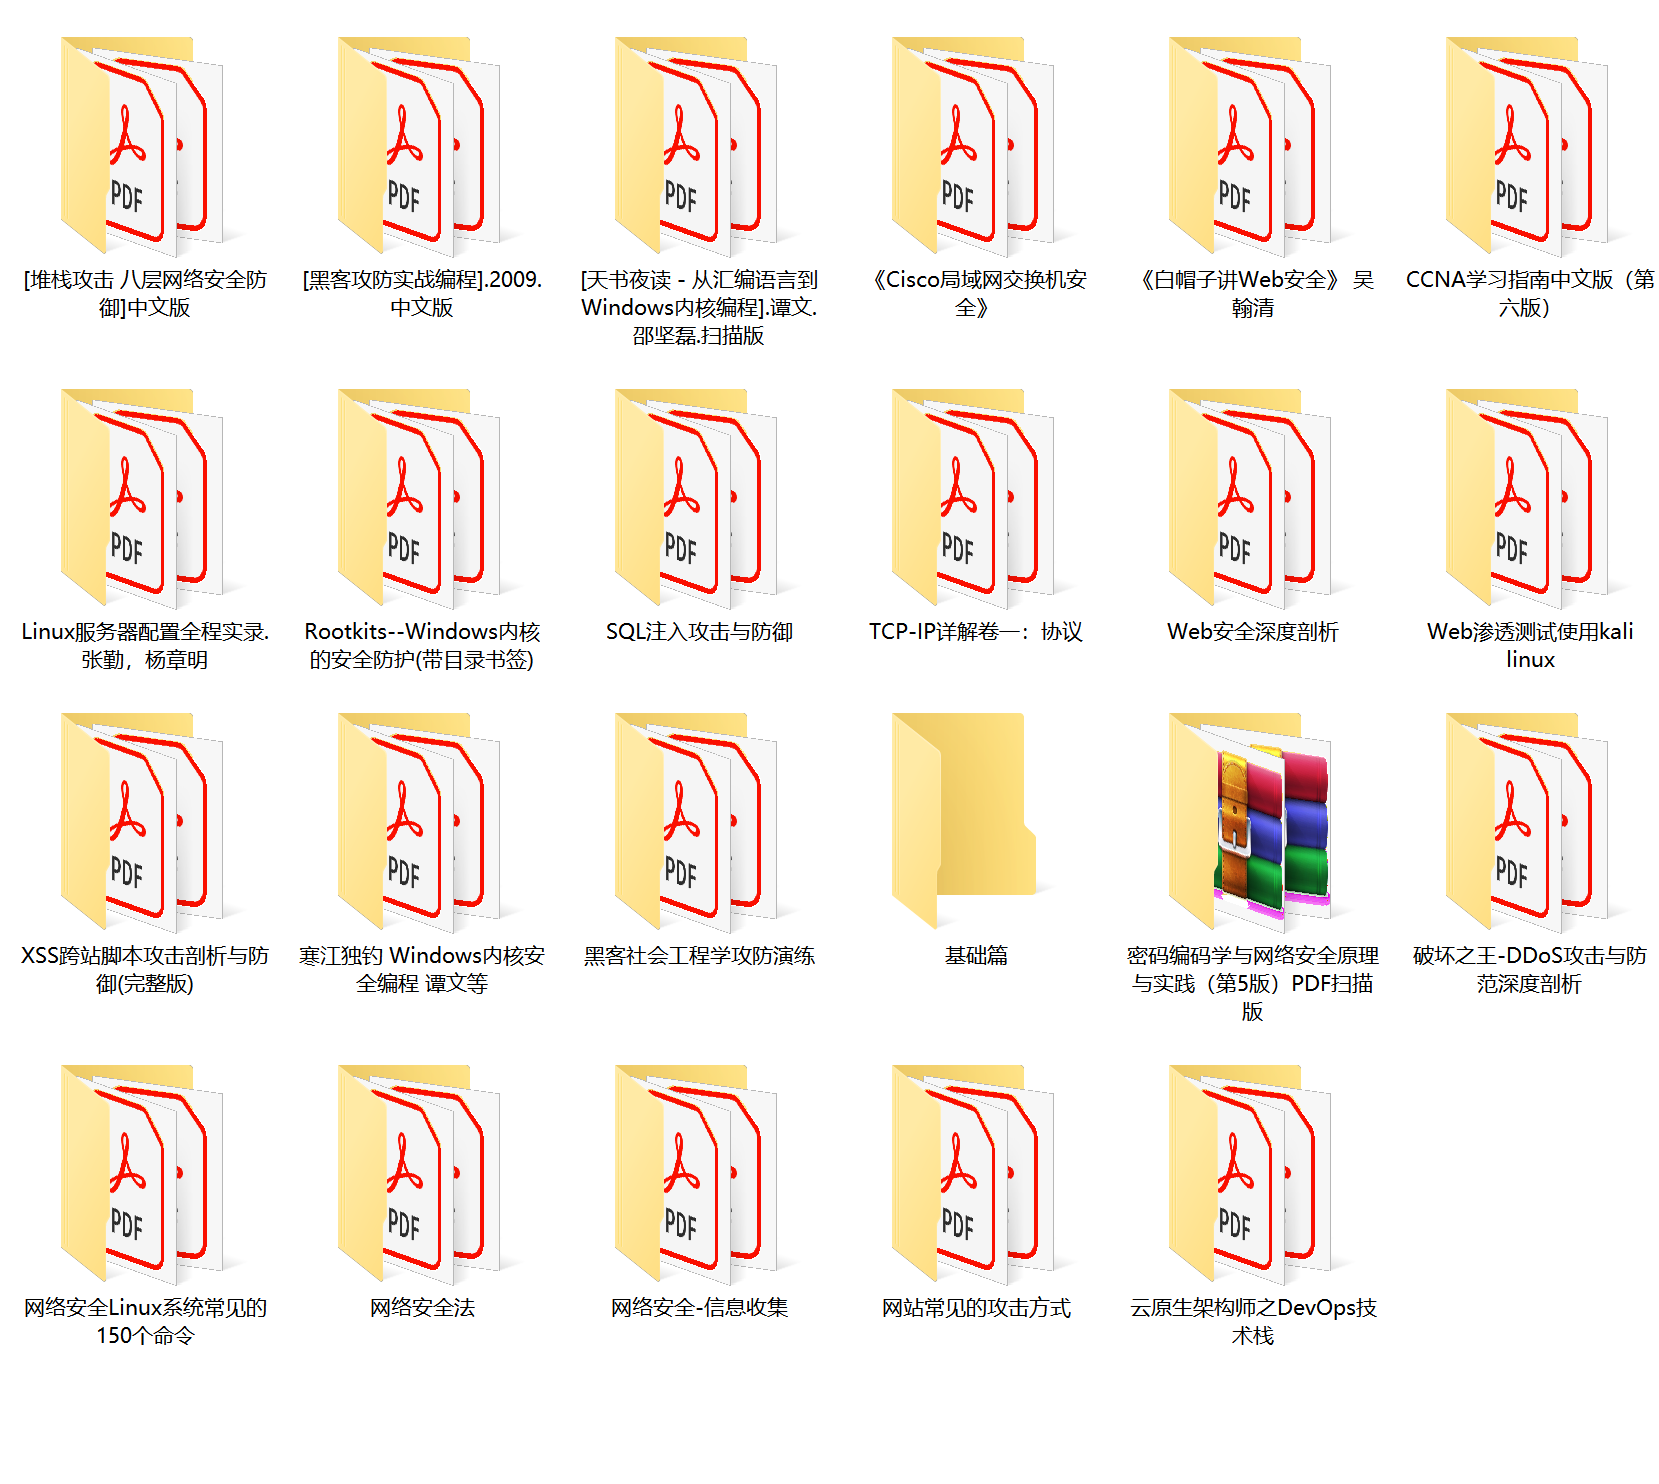
网络安全源码合集+工具包
视频教程
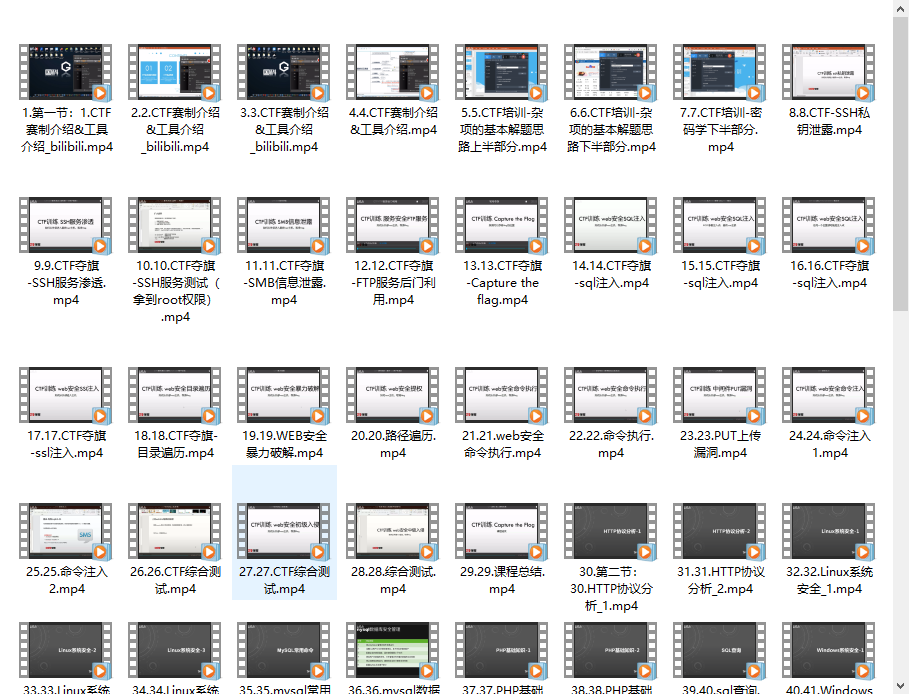
视频配套资料&国内外网安书籍、文档&工具
好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!
特别声明:
此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!
网络安全学习路线&学习资源
本文转自网络如有侵权,请联系删除。


评论前必须登录!
注册