 网硕互联帮助中心
Linux进程控制三部曲:终止、等待详解与程序替换机制初体验
文章定位:进程控制是理解操作系统"如何管理运行中的程序"的核心章节。本文依据课堂实录整理,覆盖进程终止的退出码语义、wait/waitpid僵尸进程回收、status位图解析、阻塞/非阻塞等待的本质区别,以及exec程序替换的初步原理。
本章重点:进程等待。理解"为什么要等"、“怎么等”、以及"等待时父进程该干什么",是写出健壮多进程代码的关键。
一、进程终止:给父进程一个"交代"
1.1 进程退出的三种场景
老师反复强调:一个进程退出,世间只有三种情况,再无其他。
| 代码跑完,结果正确 | 正常执行到 main 末尾或 exit(0) | 返回 0,表示使命达成 |
| 代码跑完,结果不正确 | 逻辑错误,如打开文件失败、排序结果错误 | 返回 非0,用不同数字表示不同错误原因 |
| 代码异常终止 | 除零、野指针、收到终止信号 | 退出码无意义,进程被信号中断,根本没走到 return |
课堂实例(文件打开失败):
FILE *fp = fopen("log.txt", "r"); // 当前目录无此文件
if (fp == NULL) {
return errno; // 打开失败,返回 errno
}
fclose(fp);
//errno 是 C 标准库定义的一个全局整型变量(实际是线程局部存储,int errno),
//用于记录最近一次系统调用或库函数调用失败时的错误码。
编译运行后,命令行输入echo $? 输出 2。为什么是 2?因为 C 标准库中错误码 ENOENT 的值就是 2,用 strerror(2) 转换后正是 “没有那个文件或目录”。(strerror 是 C 库函数,声明在 <string.h> 头文件中,它的作用是把错误码(如 errno 的值)转换成对应的人类可读的错误描述字符串。)
课堂实例(ls 命令的退出码):
在 Shell 中执行:
$ ls hello.txt # 文件不存在,报错
$ echo $? # 输出 2
$ ls # 正常执行
$ echo $? # 输出 0
老师借此点明:ls 也是 C 语言写的进程,它遵守同样的规范——0 表示成功,非 0 表示失败。
课堂实例(自定义退出码):
你可以完全不遵守系统默认的错误码,自己定义一套规则。比如在代码里故意 return 13;,echo $? 就会得到 13。“没人拦着你,你可以按照自己的要求定制退出结果。”
1.2 退出码的本质:main 函数返回值写给谁?
我们写的 main 函数返回的整数,不是返回给程序员看的,而是返回给父进程的。
- 在 Linux 下,main 函数执行 return 时,该值被编译器/运行时配合操作系统,写入当前进程 PCB(task_struct)中的 exit_code 字段。
- 进程变成僵尸状态(Zombie)后,PCB 不释放,正是因为里面保存着退出信息,等待父进程来"读取案发现场"。
- 父进程通过 wait/waitpid 拿到这个值,Shell(bash)作为命令行解释器,也是通过这种方式拿到子进程退出码,最终让你能用 echo $? 查看。
补充知识点:为什么不能用全局变量传退出信息?
有同学可能想:定一个全局 int g_exit_code,子进程退出前改它,父进程直接读不行吗?不行。因为进程具有独立性,父子进程各自有独立的地址空间和页表(写时拷贝)。子进程修改自己的全局变量,父进程根本看不到(会发生写时拷贝)。必须通过系统调用,让操作系统从内核中"转交"信息。
1.3 异常退出:一旦异常,退出码即刻"作废"
课堂实例(除零异常):
int a = 10;
a /= 0; // 触发浮点数异常
return 89; // 这行根本执行不到!
运行后 echo $?,结果不是 89。因为代码在除零时已经异常崩溃,进程收到 SIGFPE(8号信号),根本没跑到 return。此时谈论退出码是没有意义的。
老师用了一个精妙的类比:
考试有三种情况:考 100 分、考 59 分、作弊被抓。前两种属于"代码跑完",成绩(退出码)有意义;一旦作弊被抓(异常终止),试卷都没答完,成绩便失去意义。
其他异常实例:
- 野指针:*p = 100;(p 指向空地址),触发段错误 SIGSEGV(11号信号)。
- 被 kill -9 杀死:子进程收到 9 号信号 SIGKILL,父进程 waitpid 会读到信号值为 9,退出码无意义。
核心结论:进程退出码只有在"正常跑完"时才代表逻辑结果;若异常终止,由终止信号说了算。
二、进程退出的三种具体方式
2.1 return
- 只有在 main 函数里 return 才等价于进程退出;其他函数的 return 只是函数返回。
2.2 exit() —— C 库函数
- 在代码任意位置调用 exit(status),都表示进程立即终止,后续代码不再执行。
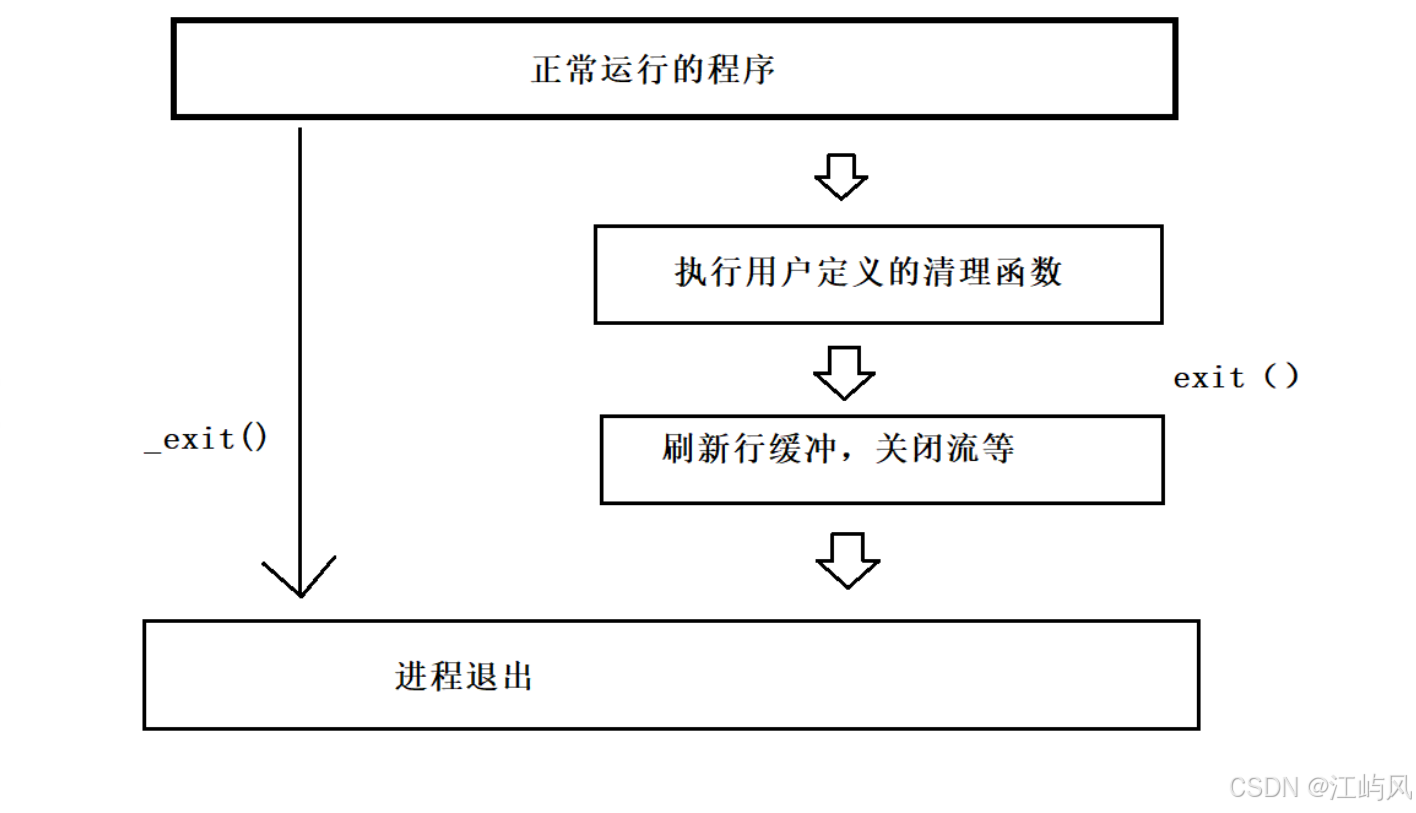
- 调用后会执行清理工作:调用通过 atexit 注册的函数、刷新用户态缓冲区、关闭流(FILE*)。
- 底层封装了系统调用 _exit,但多了一层 C 语言运行时的收尾。
2.3 _exit() —— 系统调用
- 直接终止进程,不刷新用户态缓冲区,不做任何清理。
- 这是操作系统提供的"原始"接口。
课堂实验(exit vs _exit 与缓冲区位置):
printf("hello world"); // 注意:没有 \\n
sleep(2);
exit(23); // 或换成 _exit(23);
- 使用 exit(23):2 秒后能看到 “hello world” 输出,因为进程退出前 C 库缓冲区被刷新。
- 使用 _exit(23):2 秒后看不到 “hello world”,因为 C 库用户层缓冲区没被刷新,直接终止了。
老师借此引出重要伏笔:
“缓冲区在哪里?如果缓冲区在操作系统内部,那 exit 和 _exit 都应该刷新。但实验证明 _exit 不刷新。所以——缓冲区不在内核,而在 C 语言的库级别(用户层)。”(类似于"我有你没有"就可以判断肯定不在操作系统内部)
补充知识点:为什么 C 语言旧代码中 main 可以不写 return?
如果 main 声明为返回 int 但没有写 return,编译器默认在末尾插入 return 0。这是语言层面的约定。更底层的原理是:函数返回值通过 寄存器(如 eax) 传递,如果不写 return,寄存器里可能保留着默认值 0。
三、进程等待:本节重中之重
3.1 为什么要等待?
创建子进程是为了让它办事,父进程必须知道两件事:
“在生活中你可能是个内向的人,但在技术讨论中,父进程必须主动’问’子进程:‘你事儿办得怎么样了?’”
3.2 等待接口:wait 与 waitpid
pid_t wait(int *status);
pid_t waitpid(pid_t pid, int *status, int options);
| wait(NULL) | 最简单版本。阻塞等待任意一个子进程退出,返回子进程 PID。不关心退出信息时传 NULL。 |
| waitpid(pid, &status, 0) | 功能更强大。- pid > 0:等待指定 PID 的子进程。- pid = -1:等待任意子进程,等价于 wait()。- status:输出型参数,带回子进程退出状态。- options: behavior 控制,默认 0 代表阻塞等待。 |
课堂实例(wait 回收僵尸进程):
pid_t id = fork();
if (id == 0) {
// 子进程:跑 5 秒后退出
int cnt = 5;
while (cnt—) {
printf("子进程: %d, PID: %d, PPID: %d\\n", cnt, getpid(), getppid());
sleep(1);
}
exit(0);
} else {
// 父进程
sleep(10); // 先不回收,让子进程变僵尸
pid_t ret = wait(NULL);
if (ret > 0) {
printf("等待成功, 回收的子进程PID: %d\\n", ret);
}
}
用监控脚本 ps ajx | grep proc 观察:
3.3 退出状态 status 的位图解析(核心难点)
status 是一个 int(32 位),但并非直接存储退出码。它的低 16 位是一张位图:
高16位 低16位
+——–+——–+—————-+
| 未使用 | 退出码 | core | 信号值 |
| (16bit)| (8bit) | flag | (7bit) |
+——–+——–+—————-+
- 次低 8 位(Bit 8-15):存储正常退出码(Exit Code)。
- 低 7 位(Bit 0-6):存储导致进程终止的信号值(Signal)。若为 0,表示正常退出;若非 0,表示异常终止。
- 老师特别强调:系统没有 0 号信号,所以信号位为 0 天然就表示"没有收到信号",这是系统设计上的优雅。
课堂实例(手动位操作提取):
int status;
waitpid(id, &status, 0);
int exit_code = (status >> 8) & 0xFF; // 提取退出码
int signal = status & 0x7F; // 提取信号
为什么用 (status >> 8) & 0xFF?因为当子进程 exit(1) 时,status 里 1 被放在了第 8-15 位,直接打印 status 会得到 256(即 1 << 8),这就是很多同学困惑"为什么不是 1"的原因。
推荐使用宏(不易出错):
if (WIFEXITED(status)) {
printf("正常退出,退出码: %d\\n", WEXITSTATUS(status));
} else if (WIFSIGNALED(status)) {
printf("异常终止,信号值: %d\\n", WTERMSIG(status));
}
- WIFEXITED:判断是否正常退出(信号位为 0)。
- WEXITSTATUS:提取次低 8 位的退出码。
- WIFSIGNALED:判断是否因信号异常终止。
- WTERMSIG:提取终止信号值。
补充知识点:wait/waitpid 何时失败?
- wait 失败:调用进程没有子进程时返回 -1。
- waitpid 失败:传入的 pid 不存在(比如随便传一个 1),或没有权限等。
四、阻塞等待 vs 非阻塞等待
理解这两种模式,是理解"高性能并发控制"的第一步。
4.1 阻塞等待(Blocking)
默认行为(options = 0)。如果子进程未退出,父进程在 wait/waitpid 处挂起,直到子进程结束才返回。
课堂类比(阻塞式电话):
张三找学霸李四复习。李四说:“我在楼上复习网络,还得等 10 分钟。” 张三说:“没关系,我不挂电话,我就拿着手机等,你好了直接下楼。”
这个过程中张三什么事都干不了,卡在"等待"这个动作上——这就是阻塞。我们之前用的 scanf、sleep,以及默认的 waitpid,都是阻塞调用。
4.2 非阻塞等待(Non-blocking)
设置选项 WNOHANG(Wait No Hang,意为"等待但不要让系统夯住")。如果子进程未退出,waitpid 立即返回 0,父进程不会被挂起,可以去做别的事。
课堂类比(非阻塞轮询电话):
张三给李四打电话:“你好了吗?” 李四:“还没。” 张三挂断电话。
过一会儿,张三再打:“好了吗?” 李四:“马上。” 张三再挂断。
反复几次后李四下楼了。在等待间隙,张三可以看书、玩手机、发呆——这就解放了父进程的生产力。
4.3 非阻塞轮询代码实现
// 非阻塞轮询:父进程等待子进程期间,可以执行其他任务
while (1) {
pid_t ret = waitpid(id, &status, WNOHANG);
if (ret > 0) {
// 子进程结束,回收成功
printf("等待成功, 退出码: %d\\n", WEXITSTATUS(status));
break;
} else if (ret == 0) {
// 本轮调用结束,但子进程还没退出
printf("本轮调用结束,子进程未退出,父进程可以做其他事…\\n");
sleep(1); // 慢一点轮询,不要 CPU 空转
} else {
// ret < 0,等待失败
printf("等待失败\\n");
break;
}
}
返回值含义回顾:
- ret > 0:成功回收子进程,ret 即子进程 PID。
- ret == 0:非阻塞模式下,子进程尚未退出,需要下次再轮询。
- ret < 0:等待失败(如传错 PID)。
4.4 非阻塞的实际应用:回调与任务注册
老师现场写了一个精妙的代码框架,展示非阻塞等待如何让父进程"忙里偷闲":
#define NUM 5
typedef void (*func_t)(); // 函数指针类型
// 第一步:先正常声明一个函数指针
// void (*func_ptr)();
// func_ptr 是"指向返回void、无参函数的指针"
// 第二步:在前面加 typedef
// typedef void (*func_t)();
// func_t 就变成了"函数指针类型"的名字
func_t handlers[NUM]; // 任务表
// 注册任务:下载、刷新、日志记录…
void regist_handler(func_t f) {
for (int i = 0; i < NUM; i++) {
if (handlers[i] == NULL) {
handlers[i] = f;
return;
}
}
}
void download() { printf("执行下载任务…\\n"); }
void flush() { printf("执行刷新任务…\\n"); }
void log_task() { printf("执行日志记录…\\n"); }
// 在父进程的非阻塞轮询间隙执行:
for (int i = 0; handlers[i] != NULL; i++) {
handlers[i]();
}
核心思想:WNOHANG 让父进程从"干等"变为"周期性地看一眼",在等待间隙执行心跳检测、日志落盘、数据刷新等业务,提高 CPU 利用率和系统并发处理能力。
五、进程程序替换(exec 初探)
5.1 什么是程序替换?
程序替换是指:用新程序的代码段和数据段,替换当前进程的代码段和数据段。但原有的内核数据结构(PCB)、地址空间框架、PID 等保持不变。
进程 = 内核数据结构(PCB)+ 代码和数据。程序替换只动"代码和数据",不动 PCB。
这正是 Shell(bash)能执行各种命令的底层原理:
5.2 execl 函数初体验
系统提供了 7 个 exec 族函数,课堂挑选 execl 快速见效:
#include <unistd.h>
int main() {
printf("我的程序开始运行了\\n");
// 第一个参数:绝对路径;后续:命令行参数列表;最后必须以 NULL 结尾
execl("/usr/bin/ls", "ls", "-a", "-l", NULL);
printf("我的程序运行完毕了\\n"); // 如果替换成功,这行**不会执行**
return 0;
}
运行现象:终端打印出了 ls -a -l 的结果,但没有看到 “我的程序运行完毕了”。
execl 的特性:
- 成功不返回:一旦替换成功,原进程后续代码被新程序覆盖,原 main 后续的 printf 不可能再执行。
- 失败返回 -1:如果路径错误或权限不够,原进程继续执行后续代码。
- 不创建新进程:PID 没有改变,只是"灵魂"(代码数据)换了,“躯壳”(PCB、PID)还在。
课堂实例(执行 top):
把 execl 的参数换成 /usr/bin/top,运行后当前进程变成了 top 命令,按 q 退出后进程才结束。
六、课程总结与知识图谱
6.1 核心知识点回顾
6.2 进程等待小结
把进程等待这一整块内容串起来,其实就回答了三件事:为什么要等、怎么等、等到了什么。
1. 为什么要等?
- 回收资源:子进程退出后不回收会变成僵尸进程,PCB 一直占着内存,连 kill -9 都杀不掉。
- 获取状态:父进程需要知道子进程任务办得怎么样——结果正确吗?异常了吗?
2. 怎么等?两个接口、两种模式
- 接口:wait(等任意一个子进程)与 waitpid(可指定 PID、可传 options)。
- 模式:options = 0 是阻塞等待,父进程挂起干等;options = WNOHANG 是非阻塞等待,子进程没退出就立即返回 0,父进程可以轮询、忙里偷闲。
3. 等到了什么?status 位图
- status 不是直接存退出码,低 16 位是一张位图:次低 8 位存退出码,低 7 位存信号值。
- 手动解析用 (status >> 8) & 0xFF 取退出码、status & 0x7F 取信号;更推荐用 WIFEXITED、WEXITSTATUS、WIFSIGNALED、WTERMSIG 这些宏,不易出错。
一句话总结:进程等待 = 父进程通过 wait/waitpid 回收子进程资源、读取其退出状态;阻塞让父进程挂起,WNOHANG 让父进程轮询,从而在等待间隙兼顾其他业务。这正是 Shell 能稳定执行命令、系统能高效回收资源的底层保障。
思考题:既然子进程退出的信息写在 PCB 里,而 PCB 是内核数据结构,能否不通过 waitpid,直接用指针访问内核内存拿到 exit_code?为什么?
(提示:从"操作系统是资源管理者"、用户态与内核态隔离的角度思考。)
思考题解答:
不能。 核心原因在于用户态与内核态的隔离,以及操作系统作为资源管理者的绝对权威。
1. 地址空间隔离(虚拟内存机制)
- 每个进程都拥有独立的虚拟地址空间,通过页表映射到物理内存。
- 用户态程序能访问的地址范围,被限制在用户空间(如 0x00000000 ~ 0x7FFFFFFF 附近)。
- 内核所在的内核空间(高地址区域)在页表中被标记为特权级访问,用户态代码一旦访问,CPU 会触发缺页异常/段错误,进程直接被杀死。
2. 特权级保护(CPU 的 ring 0 / ring 3)
- 内核运行在 CPU 的最高特权级(ring 0),用户进程运行在最低特权级(ring 3)。
- 即便你拿到了内核空间的地址,CPU 硬件也会在指令层面拦截这次访问,根本轮不到"读数据"这一步。
3. 操作系统是资源管理者
- PCB(task_struct)是内核数据结构,属于操作系统的"私有财产",不向用户进程开放。
- 操作系统提供 wait/waitpid 这类系统调用作为唯一合法的"窗口",让父进程通过内核主动转交子进程的退出信息。
- 这就像银行的金库:你可以通过柜台(系统调用)查询余额,但绝不能自己翻墙进去数钱。
4. 即便绕过,也拿不到正确数据
- 就算你通过某种漏洞读到了某个地址,由于地址空间随机化(ASLR)、页表映射的不确定性,你根本无法确定 PCB 到底在物理内存的哪个位置。
- 而且内核可能随时调度、迁移进程,你读到的"PCB"很可能早已不是目标进程的了。
一句话总结:用户态进程无法直接访问内核内存,这是 CPU 硬件、操作系统设计共同保证的安全边界。wait/waitpid 系统调用,就是操作系统为父进程"代收"子进程退出信息的唯一合法通道。


评论前必须登录!
注册