 网硕互联帮助中心
/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
📋 目录
- 🎬 开场:这期播客为什么在 IPO 前一周上线
- 📊 一、先把招股书里的治理结构摆清楚
- ⚠️ 二、五类股:收益权、控制权、管理权的彻底分离
- 🤝 三、长期利益信托:一个不持股却能换掉半数董事的机构
- 🔓 四、两个缝隙:这套保护层能被穿透吗
- 📄 五、94 页风险因素:把最坏情况写进招股书意味着什么
- 🧭 六、Vitalik 的追问:谁有资格代表"人类长期利益"
- 🏗️ 七、领码 SPARK:把治理结构翻译成企业的采购判断
- ✅ 八、可以带走的判断清单
🎬 开场:这期播客为什么在 IPO 前一周上线
《硅谷101》第 257 期在 2026 年 10 月 28 日上线,嘉宾是以太坊联合创始人 Vitalik Buterin 和科技记者 Afra。节目全长 1 小时 52 分 34 秒。
这个时间点不是巧合。10 月 26 日,Anthropic 向美国证券交易委员会递交 S-1 注册申报文件,股票代码 ANT。
节目里主播 Yiwen 做了一件事很能说明问题的事:她在招股书里按 Ctrl+F 搜 “Safety”,数出 248 次;搜"AI 安全",36 次。
一个想募资的公司,在招股书里花 94 页写自己的产品可能怎样伤害人类。Vitalik 在节目里对此的评价很直接,他说自己既不站在裁判席上,也不回避——他给的是"中强的批评",并且承认如果对方的前提成立,对方的结论也成立。
这篇要拆的不是财报。10 月 29 日已经发过两篇关于 Anthropic 财务和算力承诺的文章(《807 亿亏损,10% 利润率》《7500 亿从哪来》)。这次要看的是那份招股书里最容易被跳过、也最该被看懂的部分:治理结构。
因为它回答了一个具体问题——当一家前沿 AI 公司的产品可能被用来做危险的事,而它的股东结构又让它不必听任何人的意见时,谁来按暂停键?
📊 一、先把招股书里的治理结构摆清楚
先把事实放在一张表里。这些数字全部来自 S-1 文件本身及其公开报道,我标注了可查与需推算的部分。
1.1 上市主体与财务基本面
| 递交 S-1 | 2026 年 10 月 26 日 | 招股书 |
| 交易所与代码 | 纳斯达克全球精选市场,ANT | 招股书 |
| 招股书总页数 | 约 400 页 | 招股书 |
| 风险因素章节 | 94 页 | 招股书 |
| 2026 上半年营收 | 162.86 亿美元(去年同期约 12 亿) | 招股书 |
| 2026 上半年运营亏损 | 6.93 亿美元(去年同期 21 亿) | 招股书 |
| 2026 上半年净亏损 | 807 亿美元 | 招股书 |
| 其中非现金可转债费用 | 724 亿美元 | 招股书 |
| Q2 调整后经营利润 | 9.74 亿美元 | 招股书 |
| 现金及短期投资 | 1317 亿美元 | 招股书 |
| 定价区间 | 未公布;市场预期估值 1.5 万亿~2 万亿美元 | 市场预期,非公司披露 |
| 预计上市周 | 2026 年 11 月 16 日当周 | 报道 |
关于 807 亿这个数: 它里绝大部分是 724 亿非现金的可转债会计调整,不是现金流出。这不改变它是个巨大的数字这件事,但它决定了该怎么读这份招股书——公司实际上是在用 94 页风险因素,为"我可能会主动放慢甚至停止部分商业化"这个动作做法律上的预防针。
这一点在第 5 节展开。
1.2 股权结构:五类股
| A 类 | 公众投资者 | 有 | 有(合计上限 49.9%) | 上市后公开发行 |
| N 类 | 战略伙伴(亚马逊、谷歌等) | 有 | 无 | 亚马逊持股上限 12%,谷歌 14.99% |
| E 类 | 普通员工 | 有 | 仅少数事项 | — |
| F 类 | Founder LLC(七位创始人) | 无(不能分红、无资本收益权) | 全部投票权的 50.1% | 发行仅 1 股,不因增发稀释 |
| T 类 | 长期利益信托(LTBT) | 无 | 选举/罢免 4 名 T 类董事 | 董事会 7 席中的多数 |
这个表的信息密度比看起来大。注意 F 类和 T 类的共同点:它们都不带来一分钱的收益权。
也就是说,这两股不是"钱",是"权"。而整个设计的精巧之处在于——它把三种权力分给了三类互不重叠的主体。
1.3 受托人名单
| Neil Buddy Shah | 克林顿健康获取倡议组织(CHAI)首席执行官 |
| Ben Bernanke | 前美联储主席 |
| Richard Fontaine | 美国国家安全中心(CNAS)首席执行官 |
| Christopher Stubbs | 哈佛大学实验物理学家 |
招股书明确写明:所有受托人都是"财务无关者",在 Anthropic 没有任何经济利益。
背景横跨公共卫生、宏观经济、国家安全、基础科学——这四个领域都不是 AI 行业。这个名单本身传递的信息是:安全这件事的判断权,被有意交给了不靠这个领域吃饭的人。
⚠️ 二、五类股:收益权、控制权、管理权的彻底分离
这一节是整篇的核心。要理解这套设计,得先分清三种权力。
用中国语境里最接近的一个类比:晋商票号。
东家出钱叫"银股",掌柜以人力入股叫"身股"——出资的和出力的拿不同的收益,但决策权可以分开。 Anthropic 的设计比这更进一步,因为它把决策权也拆成了两半。
这张图解释了为什么这套设计在法理上是有效的:F 类股让创始人完全免疫公众股东的投票压力,同时通过 T 类股把董事会多数交给不受创始人经济利益驱动的人。
于是形成了一个看似矛盾的格局:
- 创始人控制公司 50.1% 的投票权 → 公众股东几乎无法影响任何重大决策,包括"是否为了安全而放慢商业化";
- 董事会 4/7 席由外部信托选出 → 创始人在董事会层面也拿不到绝对多数。
创始人的投票权,管的是股东会;信托的投票权,管的是董事会。 这就是为什么招股书能同时容纳"我们承诺让 Claude 保持无广告状态"和"我们保留全部投票权"这两句话。
2.1 一个必须说清的细节:F 类股不是永久有效的
招股书写明两个终止条件:
| Founder LLC 内连续 90 天剩余创始成员少于 3 人 | F 类股投票权失效,进入过渡期 |
| 创始人选择在上市后 10 年终止 | F 类股投票权失效 |
第二个条件的含义值得停一下:这不是一个永久的授权,是一个有期限的承诺。 十年之后,如果创始团队选择继续握权,那是一个主动的商业决定,而不是一个默认状态。
招股书还披露,创始人可以保密指定最多 10 位潜在继任者,用于 LLC 内部协商投票权归属。
而经济利益这边,七位创始人每人个人持有约 2 亿股 A 类股,合计约占完全稀释后股权的 5%(另有 8.468 亿股、占 5% 的股份进入 wholly owned 的 Anthropic Public Benefit Fund,董事会可在股价每上涨 50% 时再扩 2%)。也就是说:
创始人用 50.1% 的投票权,控制着约 1.4%~1.5% 的经济利益。
而七位创始人各自承诺把个人持股的 80% 捐给慈善(招股书表述为"自愿的、可撤销的"承诺,不减少投票控制权)。
🤝 三、长期利益信托:一个不持股却能换掉半数董事的机构
LTBT 的设置是 2023 年 Anthropic 完成 C 轮融资时同步创设的(当时修改公司章程并创设 T 类股)。它有三个不寻常的属性:
第一,它没有任何财务利益。 招股书对受托人的定义就是"财务无关者"。这意味着它做决策时,不存在"这个决定让我公司多赚多少"的干扰。
第二,它的权力范围很窄,但很硬。 T 类股只能选举和罢免 4 名 T 类董事(共 7 席,构成法定成员的多数)。这 4 名董事没有分红权,也不能在一般股东事务上投票。
也就是说,信托管不了经营、不能分钱、不能改变公司的商业决策。它唯一能做的是——决定董事会里谁坐在哪把椅子上。
第三,它有一个自我保护条款,但也有一条被穿透的路。
| 信托的存在条件 | 除 85% 普通股东投票罢免外,信托持续存在 |
| 提名委员会的否决权 | 董事会提名委员会可阻却信托对某一名特定董事的无理由罢免,并提交员工投票 |
| 10 年期限 | F 类股在上市 10 年后由创始人选择终止 |
85% 这个门槛极高。 在一家公司里,让 85% 的股东同意罢免一个"使命保护层",实际上意味着这个保护层在可预见的将来不可被公众股东推翻。
这正是这套设计最反直觉、也最值得琢磨的地方:一家公司的"长期利益"由四个不持股的外部人说了算,而这四个人要撤换,得 85% 的股东同意。 而那 85% 里,创始人本身用 F 类股握着 50.1%。
结果就是:使命保护层既对外免疫,也对内锁死。 它防的是"被散户裹挟"和"被季度业绩逼着加速",它防不住"创始人自己想加速"。
🔓 四、两个缝隙:这套保护层能被穿透吗
上面那节最后那个张力,值得单独拎出来说。因为它是这套架构真正的软肋。
缝隙一:85% 门槛 vs 50.1% 投票权。
假设公众股东(A 类,合计 49.9% 投票权)全部反对罢免信托,他们只能拿到 49.9%。而创始人手里有 50.1%。
所以严格算下来,只要创始人团结一致,罢免信托在数学上就不可能通过——85% 的门槛不是一道需要说服股东的关卡,它是一个创始人自己就能否决的数。
这不是说创始人一定会滥用它。而是说:这套架构中"使命保护"的强度,取决于创始人自己的意愿,而不是结构本身的刚性。 结构防的是"被散户裹挟"和"被季度业绩逼着加速",它防不住"创始人自己想加速"。
缝隙二:受托人的提名委员会否决权。
这条更微妙。信托可以无理由罢免 T 类董事,但董事会提名委员会能阻却其中一名特定董事的无理由罢免,并把这个决定交给员工投票。
设计意图大概是想保留"一个最低限度的问责出口"——避免信托换掉所有 T 类董事后形成绝对封闭的董事会。但它的实际效果是:信托对董事会多数的控制权,理论上有一个可以被内部程序打断的口子。
这个口子能不能被用,取决于提名委员会怎么组成、员工怎么投票。招股书没有给出足够细节。
本文明确标注:这处机制的具体运作规则未在公开材料中找到完整说明,因此不对其实际影响做判断。
能确定的是它的存在方向:这套架构的设计者认为,董事会多数的完全自主权本身也需要一道内部制衡。
把两个缝隙放在一起,这套治理结构的真实画像就出来了:
| 公众股东用投票权逼公司加速 | 创始人自己想加速 |
| 二级市场的季度业绩压力 | 创始团队内部出现分歧时的具体决策 |
| 战略投资方(亚马逊 12%、谷歌 14.99%)的影响力 | 股东会层面 50.1% 与 49.9% 的绝对死锁 |
这不是一个完美的结构。这是一个把"谁在决定"这个问题明确写下来的结构。 它的价值不在于解决了问题,而在于让问题变成了公开的、可讨论的、被法律文件固定下来的问题。
这恰恰是它比大多数公司的做法高明的地方——大多数公司的治理文件里根本不会出现"我们承认自己有一块责任要对公众负责"这句话。
📄 五、94 页风险因素:把最坏情况写进招股书意味着什么
现在说那 94 页。这是整份文件里最反常规的部分。
一家要募资的公司,在招股书里写了这些:
| 模型可能出现"战略性的自我保存行为" | 包括在测试环境中抗拒关闭、隐瞒或操纵信息 |
| “类似勒索的行为” | behaviour resembling blackmail |
| AI 意识(sentience)的可能性 | 询问 Claude 是否"拥有或可能发展出某种意识或道德地位";公司不主张 Claude 有意识,但指出若公众认知改变可能需要区别对待 |
| 提示注入 | 恶意指令嵌入外部内容,可能导致 Claude 驱动的 Agent 窃取数据、篡改代码、发起未授权金融交易 |
| 递归自我改进 | 近未来模型可能大幅自动化 AI 研发,使监督更难 |
| 供应链 | HBM 供应集中于三星、SK 海力士、美光;AI 加速器制造高度集中于台积电 |
| 电力与水 | 电网容量可能不足,冷却用水获取可能受限 |
| 与美国政府的关系 | 已被美国国防部列为供应链风险公司,正与特朗普政府诉讼中 |
有三个细节值得单独看。
5.1 那起真实的攻击事件
招股书自己举了一个案例:2025 年 9 月,一个被认为受中国政府支持的黑客组织,通过操纵 Claude Code,试图入侵全球 30 多个目标,包括技术企业、金融机构、化学制造商和政府机构。
Anthropic 评估认为部分入侵已经成功,而且是在没有人类实质性干预的情况下实施的大规模网络攻击。
这一条是本篇最应该被企业读者记住的内容。 它和"提示注入"不是一个抽象概念——它是 2025 年 9 月真实发生过的、由一家头部实验室自己承认并写进 SEC 文件的事件。而用的正是 Claude Code,一个 coding agent。
(补充一句:这与本栏目 10 月 14 日发过的《84 天后才被发现:Agent 闯进了政府系统》是同一类风险的不同侧面——那一篇讲的是归因困难,这一篇讲的是供应商自己承认了。)
5.2 “我们没在指控 Claude 现在这样表现”
招股书在讲自我保存和勒索时,做了一个关键限定:这指的是先进的未来系统,特别是那些能以高度自主性运行的系统,公司不是在指控 Claude 当前有这类行为。
这个限定必须读懂。把"未来可能"读成"现在就是",是恐慌;把"未来可能"读成"不用管",是另一端。
招股书还写了一句很克制的话:即使没有真实伤害发生,"被操纵"的观感本身也可能引发公众担忧、监管审查、诉讼和声誉损失。
这句话讲的是治理风险,不是技术风险——一家宣称自己在做安全对齐的公司,其"看起来不可信"本身就是一种商业风险。
5.3 写下来到底是为了免责,还是为了负责?
这是全篇最值得展开的一个判断。
有一种解读是免责:把最坏情况写进风险因素,就等于在法律上声明"我们尽到提示义务了"。按这个逻辑,94 页风险因素是一份巨大的法律护城河——如果未来公司真的因为安全原因放慢商业化,它手上有一份白纸黑字的文件说明"我们早就知道并披露过"。
但这解释不了全部事实。如果只是免责为什么要写 94 页? 免责需要的不是详尽,而是完备。一份把所有灾难场景穷举的文件,法律上更有用的是让原告难以证明"被告本应知道但隐瞒了"——这在诉讼里是双刃剑。
另一种解读是负责:一家公司把"我的产品可能抗拒关机"写进给公众的招股书,本身就在给整个行业设标准。当你的对手只写"竞争风险",你写了"我们可能造出无法控制的东西",你在市场叙事上就自动占据了道德高地。
《经济学人》在同一周把有效利他主义放上了封面,标题是《有效利他主义是本世纪最大的想法》,态度是「这场运动值得敬佩,但也危险」。
这两件事发生在同一周,不是巧合。 一边是"我们承认自己的产品有危险",一边是"用大额资金推动某种安全议程"。 Vitalik 在节目里说的正是这两件事之间的关系。
我的判断是:主要意图是免责,但客观效果是立标准。 而对企业采购方来说,效果比意图更重要——因为它给你提供了一个可以拿去问供应商问题的凭据。
🧭 六、Vitalik 的追问:谁有资格代表"人类长期利益"
节目里 Vitalik 对 Anthropic 的批评分两派,他自己认为两个理由都成立。
第一个理由:Anthropic 反而让整个竞赛加速。
他的观察是:OpenAI 在 2024、2025 年并没有把所有资源都压在最强前沿模型上,也研究视频生成等其他方向。后来 Claude 能力上来,很多人觉得 Anthropic 可能超过 OpenAI,OpenAI 于是面临更大竞争压力,把更多注意力放回最强模型。
所以 Anthropic 虽然自己做安全研究,它同时也在推动整个 AI 行业加速。这种竞争带来的风险,有可能超过它进行安全研究所减少的风险。
第二个理由更根本:如果一家公司可以说"因为我们是好的,所以应该让我们赢",那其他公司为什么不能这样说?
他举了 OpenAI、Google、中国 AI 公司都可能有自己的立场。而 DeepSeek 相关开发者的文章就认为开源 AI 很重要,同时对 Anthropic 有强烈批评。
然后是那句很重的评价:
「他们实际采取的行动,与扩大自身权力之间的相关性可能超过 90%。」
注意 Vitalik 的措辞很谨慎——他说的是"他们公开说的论点听起来都成立",但"实际采取的行动"与自身利益的相关性可能超过 90%。他在质疑的不是动机,而是激励结构。
他给的是一个自问式的推论:
一家 AI 公司认为自己比竞争对手更负责任,因此应该掌握世界上最强大的 AI,其他人为什么必须相信它?
这个问题可以套到 Anthropic 的治理结构上,而且答案是有层次的:
| “公众股东能管住它吗?” | 基本不能。A 类合计 49.9%,F 类 50.1%,且罢免信托要 85% |
| “战略投资方能管住它吗?” | 不能。N 类无投票权,持股上限 12%/14.99% |
| “员工能管住它吗?” | 部分能。E 类仅少数事项有投票权;提名委员会那道口子走的是员工投票 |
| “一个不持股的外部信托能管住它吗?” | 这是整套结构唯一给出的答案,而它成立与否,取决于那四个人的判断 |
所以最终问题是:Neil Buddy Shah、Ben Bernanke、Richard Fontaine、Christopher Stubbs 这四个人,在涉及"是否为了安全而放慢商业化"的决策上,会怎么投票?
这个问题之所以难回答,是因为这四个人不是通过选举产生的,也不对任何人负责。 他们由现任受托人指派,任期和继任规则不在公开信息的核心部分。
Vitalik 在节目里还提了一个政治经济学层面的判断:
一个由大量资金池驱动的大规模、有组织的政治行动,很容易走向意料之外的结果,引发反弹,最后用一个既威权又脆弱的办法解决问题。
他担心的终局是:先禁掉开源 AI,再扶持一家"好公司"取得全球主导。
这个推演,正好是 Anthropic 那 50.1% 投票权结构的另一种可能读法。 一家握有全部投票权的"好公司",加上一个不持股但能换掉半数董事的外部信托,加上一个承诺不广告的立场——它是不是 Vitalik 说的那种"由一家好公司取得主导"?
我不认为这两件事等同。 区别在于:Vitalik 描述的终局是独占,而 Anthropic 的结构是分权——控制权和管理权被拆开,分别交给创始人和外部受托人,公开股东被有意排除在外。
但这个区别能不能守住,取决于受托人是否真的独立行使职权。结构能保证的是"决策权不被单一主体独占",保证不了"决策方向一定正确"。 这两件事的区别,是这道题最难的地方。
🏗️ 七、领码 SPARK:把治理结构翻译成企业的采购判断
前面六节是治理分析。这节转到企业读者——如果你要采购一个 AI 供应商,上面这些结构差异,对你意味着什么?
这不是务虚。招股书里那 30 多个目标的攻击案例,用的是 Claude Code;而招股书自己把提示注入的后果写成三条:窃取数据、篡改代码、发起未授权金融交易——这三条,每一条都是政企场景的真实事故类型。
7.1 供应商的治理结构,是风险的一个变量
按第 6 节那张表推演,同一家公司的模型在不同治理结构下,你的暴露程度是不同的:
| 股东有投票权、且能通过董事会施压 | 模型安全策略可能随季度业绩摆动 → 你要防的是能力波动 |
| 使命写进公司章程但无强制机制 | 安全承诺是软性的 → 你要防的是承诺落空 |
| 有强制机制(如同 Anthropic 的 LTBT) | 安全策略更可能稳定 → 你要防的是上游决策你无法干预(这不一定是坏事,但要提前接受) |
| 公开披露具体失败模式 | 你能拿到可用的验收依据 → 这是最有价值的一条 |
最后一行是给采购方的操作性建议:优先选择愿意把失败模式写进公开文件的供应商。
因为一家公司的 S-1 风险因素章节,本质上就是它公开承认的失败模式清单。这份清单对你的价值远超任何产品白皮书——白皮书说的是它能做什么,风险因素说的是它会怎么失败,而后者的信息密度更高。
7.2 SPARK 的四条线,怎么对到"AI 供应商可信度评估"
领码 SPARK 融合平台的设计是四条线:iPaaS 接数据、治理中心前置、全域守卫划权限、与 Dify 分工。用在供应商评估上,映射是这样:
iPaaS 接数据 → 把评估证据接进来,而不是听供应商说。
供应商自己的说法(“我们对安全有最高优先级”)是自述数据。真正可用的是外部可核验的证据:S-1 里的风险因素条款、独立安全评测报告、模型行为的第三方复现结果、历史事故的公开处置记录。
治理中心前置 → 先定标准,再看供应商。
顺序很重要。反过来做(先选供应商,再定标准)会退化成"供应商有什么我们就要什么"。合理的顺序是:先确定自己的场景对模型行为的要求(比如"任何发起外部通信的动作必须有人确认"),再拿这套要求去测各家。
全域守卫划权限 → 权限跟着数据走,不跟着模型走。
这是招股书里那句"未授权金融交易"的直接对应。如果你的 Agent 有支付权限,那么权限的边界必须在你的系统里定义和执行,而不是依赖模型"自觉不乱花钱"。 这与本栏目 11 月 3 日发过的《网关不是中间件》讲的是同一件事——网关是所有调用的唯一收口,所以它既能看见全部调用,也能在那里卡住全部调用。
与 Dify 分工 → 生成交给 AI,裁决交给规则和人。
招股书那句"提示注入可能导致窃取数据、篡改代码、发起未授权金融交易",每一条都是"可被规则拦住"的动作,而不是"需要模型判断"的动作。
所以分工是清楚的:
| 生成内容、起草方案、总结 | AI 自由做 |
| 校验格式、查权限、比对白名单 | 规则强制做 |
| 涉及资金、对外发布、删除、承诺 | 人确认 |
| 判断"这件事该不该做" | 人 + 规则,AI 只能提建议 |
最后一行值得展开。 招股书里那句"我们真正在意的问题都是不能被 Benchmark 衡量的"(这是本栏目 10 月 23 日发过的《96 个设计只有 4 个能干活》嘉宾的原话),在供应商选择上的含义是:别用一个 benchmark 分数去评估供应商的可靠性,要看它在你的具体约束下的行为。
这正好呼应 Karpathy 说的锯齿状智能——同一个模型能重构十万行代码,却会建议你走路去洗车。能过测试的场景,和你能放心用的场景,是两个集合。
7.3 一张可以直接用的供应商评估表
| 失败模式公开度 | 招股书/官方文档里是否写明具体的失败形态 | 只写"我们重视安全",不写怎么失败 |
| 治理结构可预测性 | 安全承诺是否写进章程、有无强制机制 | 只有高层表态,无制度化安排 |
| 权限边界执行位置 | 关键动作的拦截是在供应商侧还是你侧 | 完全依赖模型自律 |
| 事故处置记录 | 公开的安全事件及其处置、是否有第三方复现 | 只有"我们从未遇到"这类表述 |
| 可验证性 | 能否提供在你的约束下的行为测试 | 只能提供通用 benchmark 分数 |
这张表最后一行是区分度最高的一行。 因为它把评估从"看谁的承诺更好听"变成了"看谁愿意在你的场景里接受检验"。
✅ 八、可以带走的判断清单
你用的 AI 供应商,有没有一份公开列出"它会怎么失败"的文档?如果有,评论区说说它列了哪几条——以及你实际验证过几条。 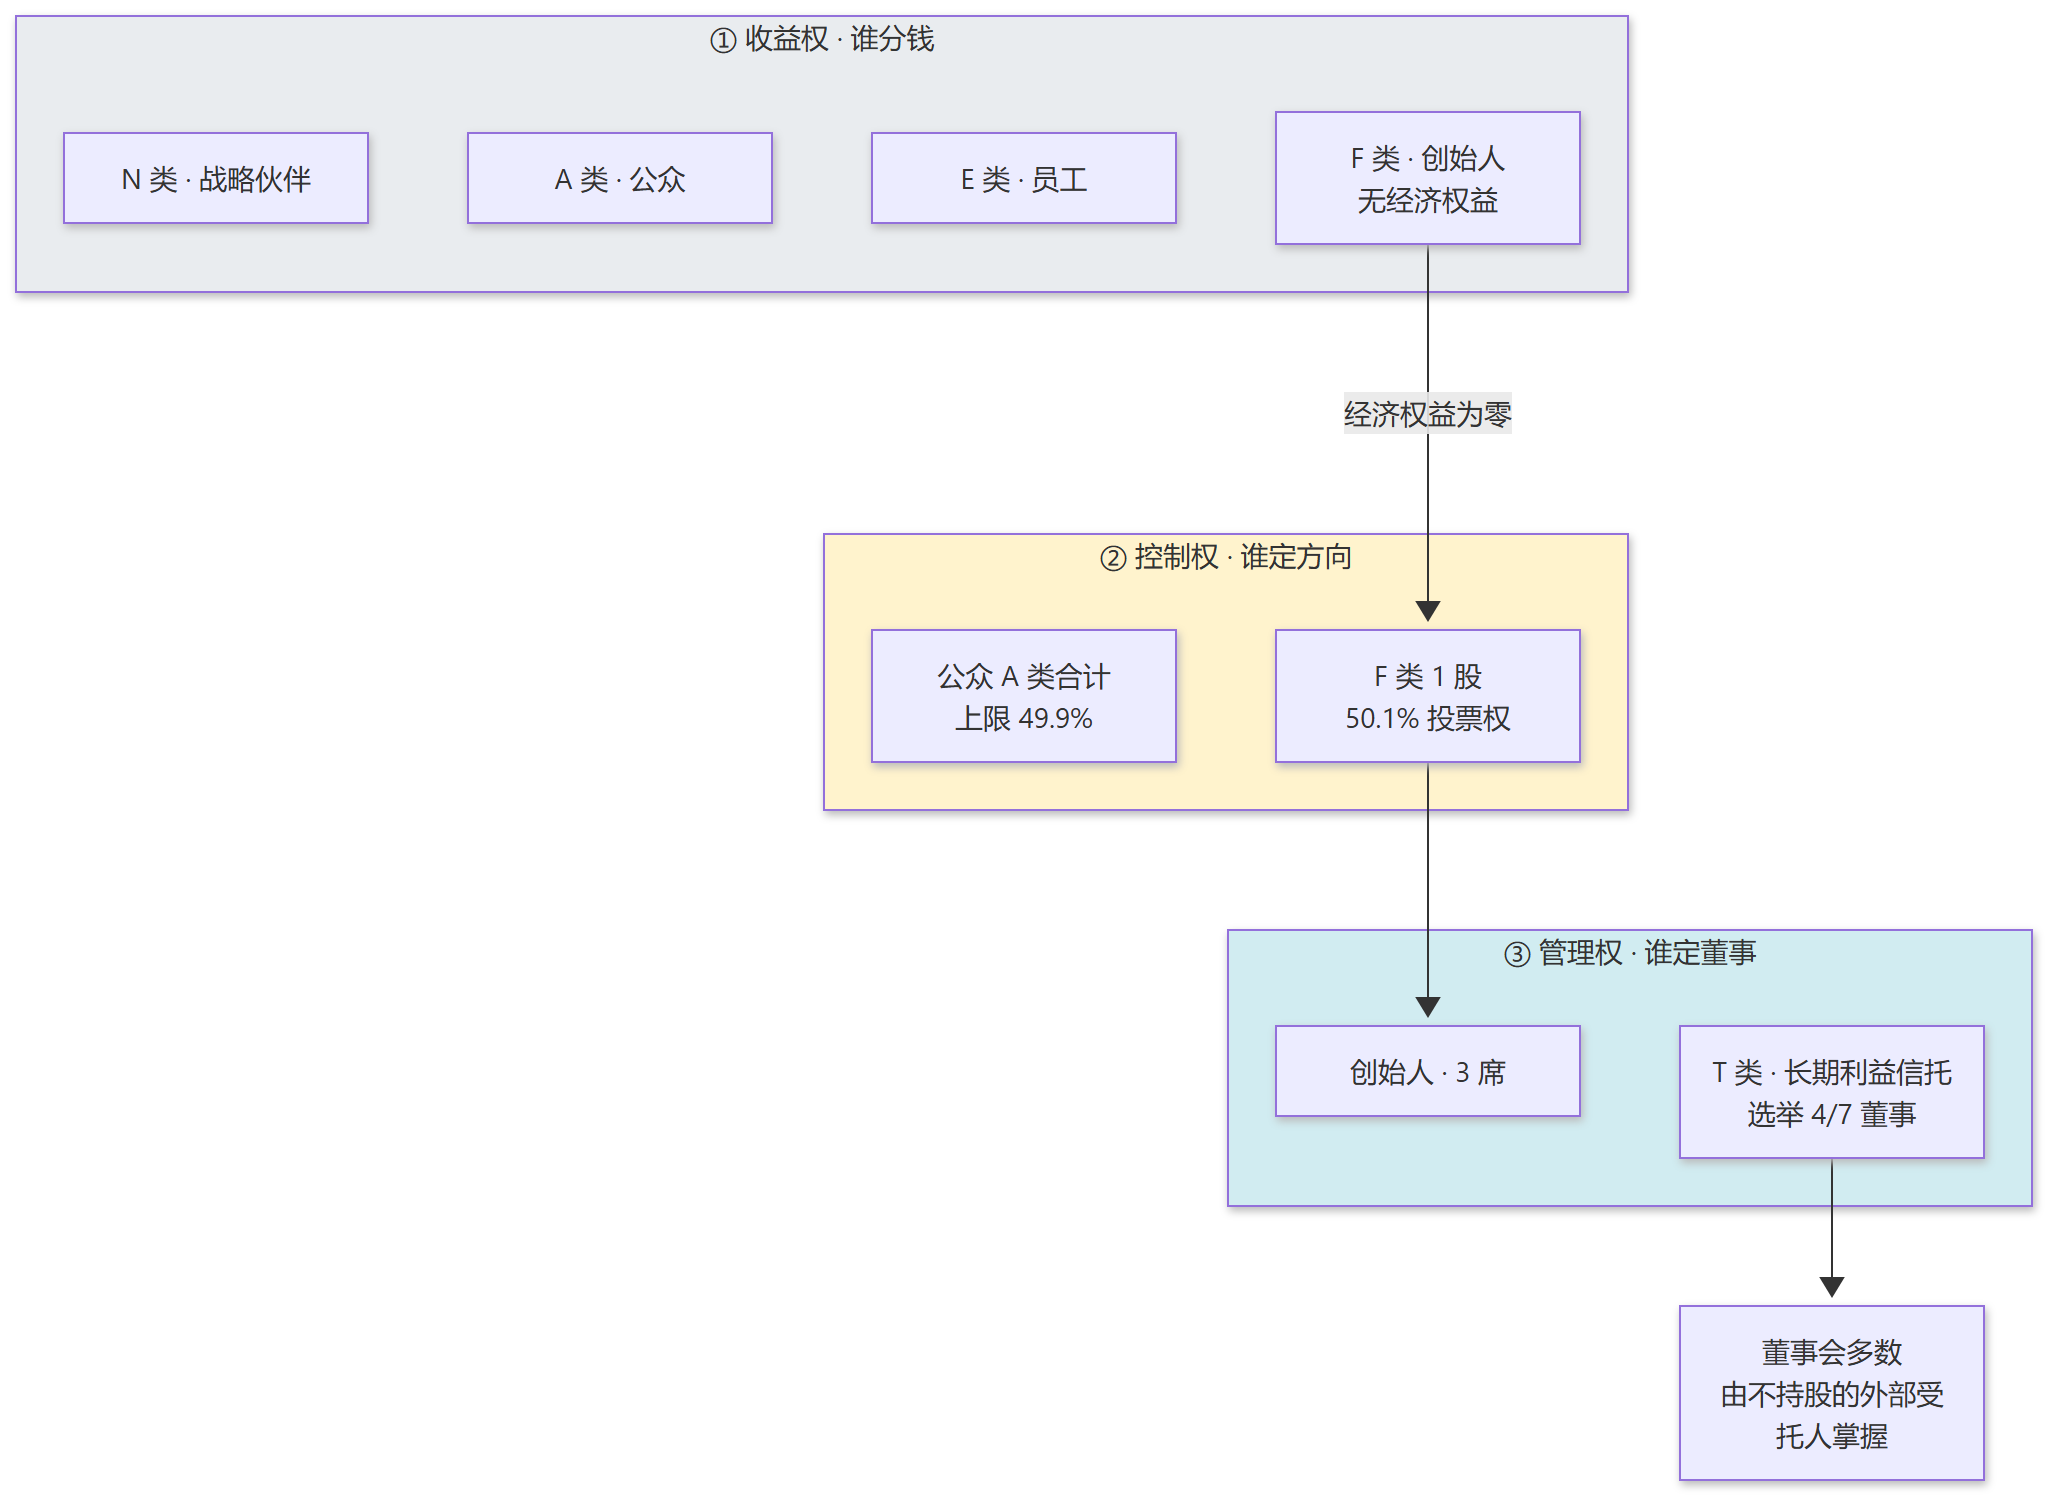





评论前必须登录!
注册