 网硕互联帮助中心
上一篇讲加密时多次提到一个前提:链路钥匙从哪来。旧版蓝牙用 PIN 码配对,安全性堪忧;4.2 规范中安全简单配对(Secure Simple Pairing,SSP)才是答案。这次把 SSP 完整流程拆开,看看两台陌生设备如何在几秒内建立起密码学信任。
目录
一、四阶段总览
二、阶段一:IO 能力交换——摸清对方家底
2.1 三要素一次报清
2.2 OOB 数据的矩阵
2.3 碰撞消解
三、阶段二:公钥交换——ECDH 的底座
3.1 分片传输
3.2 P-192 与 P-256 的选择
3.3 公钥验证
四、阶段三:认证之一——三种关联模型
4.1 数值比对
4.2 密码输入
4.3 带外
4.4 按键通知
4.5 失败处理
五、阶段四:DH Key 校验——最后一道关卡
5.1 双向校验
5.2 链路钥匙生成
5.3 无效公钥的防御
5.4 校验失败:两种结局与一条铁律
5.5 配对完成后的认证与加密
六、代码理解两处关键
6.1 承诺-揭示防篡改
6.2 密码输入的逐位验证
七、SSP 的设计哲学
八、测验
先看空口抓包记录下 SSP 完整四阶段,八条消息走完从陌生到互信的全过程:
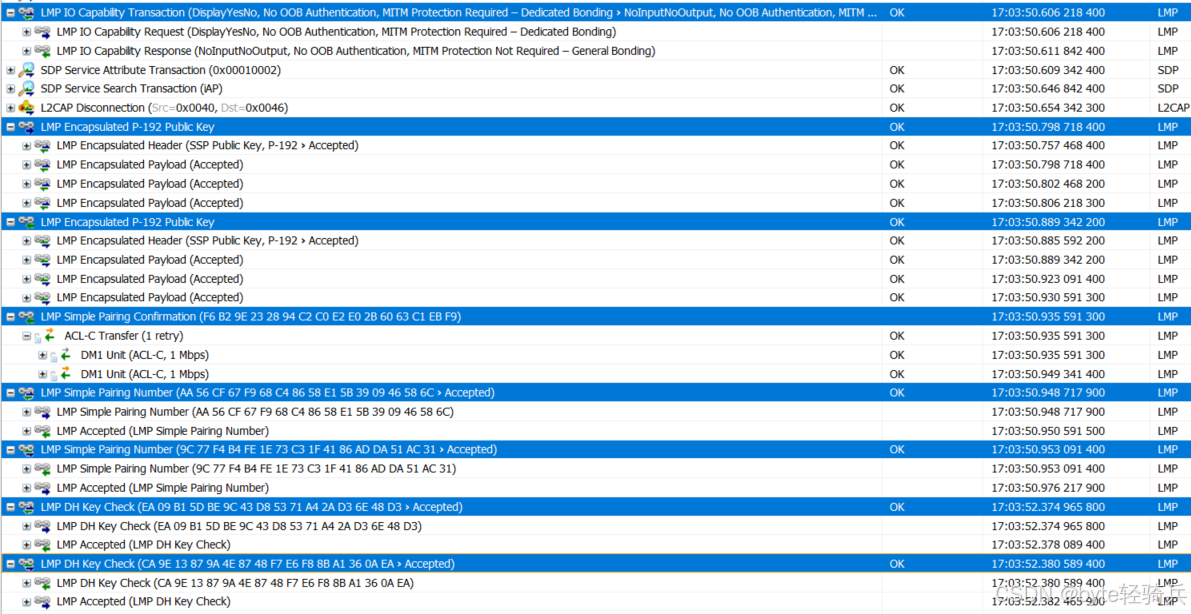
八条消息分四个阶段:IO 能力交换打前站,双方各发一轮 Encapsulated 公钥分片,认证阶段一先发承诺再揭示随机数,认证阶段二双向 DH Key 校验。1.77 秒走完全程,中间 1.42 秒的空档是用户确认和协议栈做 ECDH 计算的时间。主机侧的配对产物也能对上:
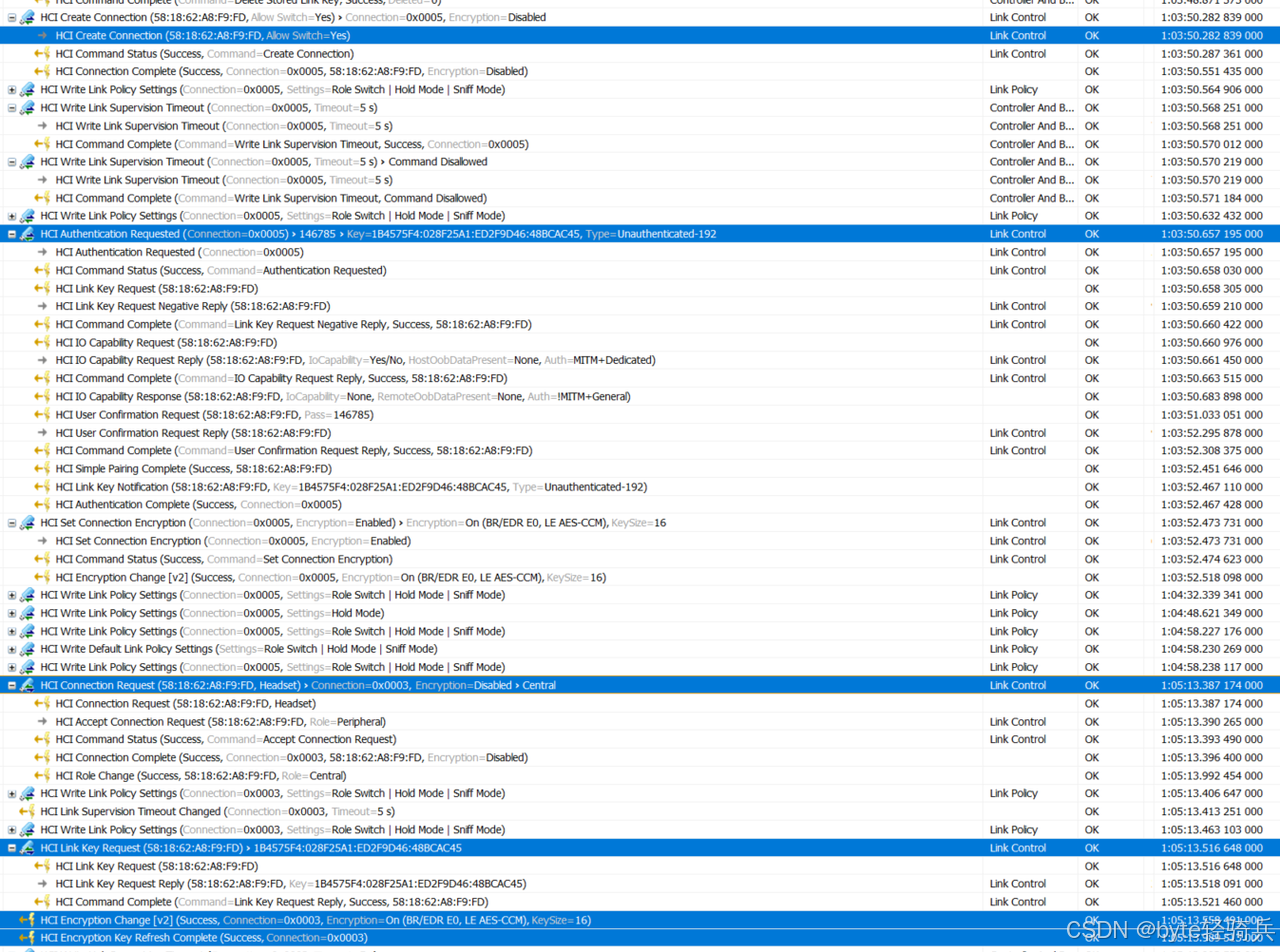
Key Type 标着 Unauthenticated-192,正是 P-192 曲线数值比对关联模型的直接产物。
一、四阶段总览
规范把 SSP 定义为四个阶段,IO cap


评论前必须登录!
注册