 网硕互联帮助中心
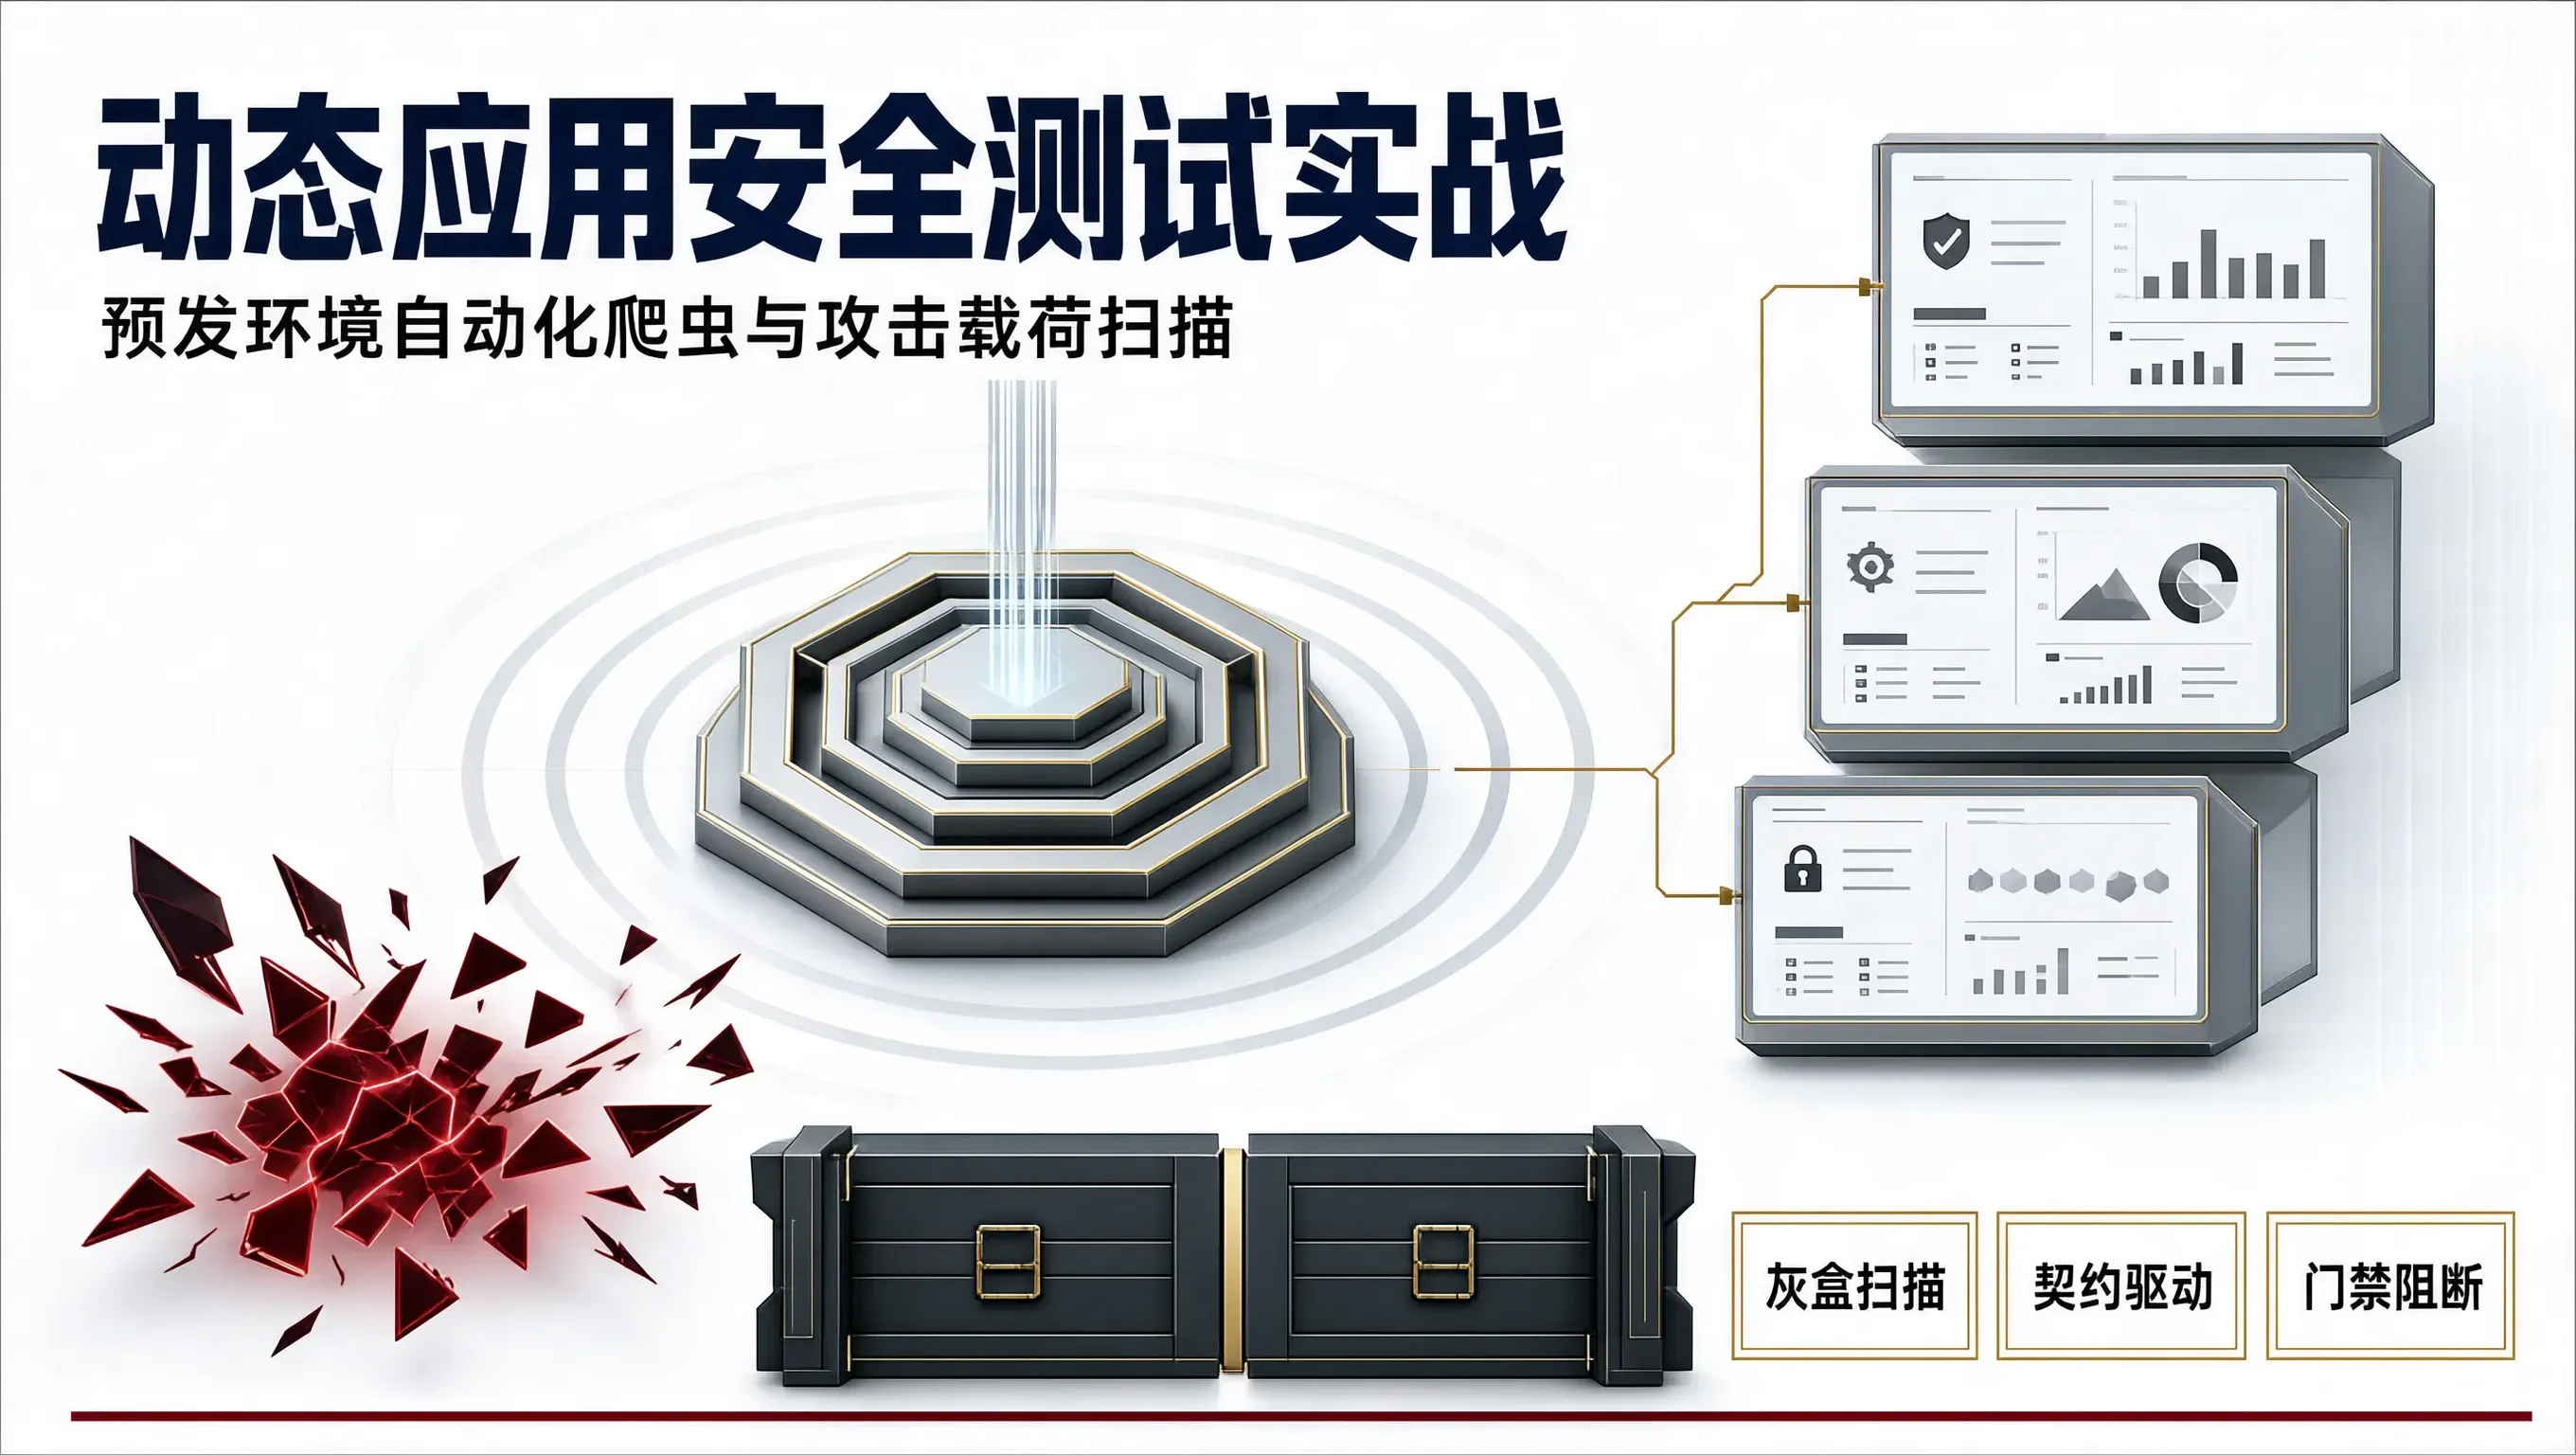
在企业级微服务与 Web 系统的安全建设中,静态代码分析(SAST)与动态应用安全测试(Dynamic Application Security Testing, DAST)常被称为守护系统质量的“双子星”。
很多研发团队在推行了静态代码审计后,往往误以为系统已经“固若金汤”。然而,在真实的等保三级评测或黑客红蓝对抗中,许多最致命的高危漏洞根本无法通过静态语法树被识别出来:
- 运行时环境配置缺陷:生产网关的 Nginx 配置了错误的 Access-Control-Allow-Origin: *,导致敏感 Cookie 被恶意跨域窃取;
- 业务逻辑越权漏洞(IDOR):代码本身语法完全规范,但业务逻辑中未校验当前登录用户是否有权查询 user_id=10086 的订单详情;
- 认证凭证属性遗漏:Set-Cookie 头中遗漏了 HttpOnly 与 SameSite=Strict 标记,极易遭受客户端 XSS 盗取 Session;
- 第三方组件黑盒运行时漏洞:依赖的开源底层中间件在特定 HTTP 请求头组合下触发的拒绝服务(DoS)或远程代码执行(RCE)。
这些漏洞只有在系统处于真实运行状态、网络端口开放、各微服务联动协作时才会动态暴露出来。构建一套**“嵌入在预发布(Staging)环境中的自动化 DAST 流水线”**,让系统在每一次正式上线前,都要经受成千上万个模拟真实黑客攻击载荷的狂暴洗礼,已成为顶级技术架构的标配动作。
一、自动化 DAST 灰盒扫描架构全景
传统的黑盒 DAST 往往面临两大致命痛点:爬虫无法穿透复杂的单页应用(SPA)登录认证,以及爬虫盲目扫描容易污染数据库。现代企业级 DAST 架构必须采用**“灰盒辅助 + 契约驱动 + 自动化无头认证”**模型:
[ CI/CD 预发部署完成 (Staging Ready) ]
│
▼
┌─────────────────────────────────────────────────────────────┐
│ 1. 契约与认证注入器 (Contract & Auth Injector) │
│ – 读取微服务 Swagger / OpenAPI 3.0 标准定义,获取 100% 接口 │
│ – 基于 Playwright 无头浏览器模拟真实登录,获取有效 JWT │
└──────────────────────────────┬──────────────────────────────┘
│ (携带合规鉴权 Token 与接口路由)
▼
┌─────────────────────────────────────────────────────────────┐
│ 2. DAST 动态扫描中枢 (OWASP ZAP / Nuclei 引擎) │
│ │
│ – 被动扫描 (Passive Scan): 检查敏感头、Cookie、信息泄漏 │
│ – 主动渗透 (Active Scan): 发起 SQLi、XSS、SSRF、Path 遍历 │
│ – 载荷变异器 (Payload Mutator): 模糊测试 (Fuzzing) 注入 │
└──────────────────────────────┬──────────────────────────────┘
│ (高频注入测试)
▼
┌─────────────────────────────────────────────────────────────┐
│ 运行中的预发微服务环境 (Staging Cluster + 独立沙箱数据库) │
└──────────────────────────────┬──────────────────────────────┘
│ (收集动态扫描回显报告)
▼
┌─────────────────────────────────────────────────────────────┐
│ 3. 质量门禁与报告审计 (Quality Gate & Rollback) │
│ – 若存在 High / Critical 级别漏洞,立即 Exit 1 阻断发布 │
│ – 触发预发数据库快照一键回滚,秒级清除所有脏测试数据 │
└─────────────────────────────────────────────────────────────┘
二、基于 OWASP ZAP API 的自动化 DAST 执行流水线(Python 实战)
以下代码演示了如何通过 Python 脚本自动化调度业界权威的开源渗透测试引擎 OWASP ZAP,实现从接口解析、登录鉴权、主动攻击扫描到报告判定的全自动化闭环:
import time
import requests
from zapv2 import ZAPv2
class AutomatedDASTPipeline:
def __init__(
self,
target_base_url: str,
openapi_spec_url: str,
auth_token: str,
zap_proxy_url: str = "http://127.0.0.1:8080",
zap_api_key: str = "ZAP_SECRET_API_KEY_2026",
):
self.target_url = target_base_url
self.spec_url = openapi_spec_url
self.auth_token = auth_token
# 初始化 ZAP API 客户端
self.zap = ZAPv2(
proxies={"http": zap_proxy_url, "https": zap_proxy_url},
apikey=zap_api_key,
)
def prepare_scan_context(self):
print("[SETUP] 正在初始化 DAST 安全上下文与认证凭证…")
# 1. 注入全量请求头:将合法测试用户的 JWT Token 注入每个外发扫描请求
self.zap.replacer.add_rule(
description="InjectAuthHeader",
enabled="true",
matchtype="REQ_HEADER",
matchregex="false",
matchstring="Authorization",
replacement=f"Bearer {self.auth_token}",
initiators="",
)
# 2. 通过 OpenAPI / Swagger 规范直接导入完整的 API 接口树 (避免爬虫遗漏)
print(f"[IMPORT] 正在解析 OpenAPI 契约: {self.spec_url}")
res = self.zap.openapi.import_url(self.spec_url, hostoverride=None)
print(f"[SUCCESS] 成功导入待测接口: {res}")
def run_active_scan(self, timeout_minutes: int = 15):
print(f"[ATTACK] 启动针对目标系统的主动安全载荷渗透: {self.target_url}")
# 启动主动扫描 (Active Scan)
scan_id = self.zap.ascan.scan(
url=self.target_url,
recurse="true",
inscopeonly="true",
scanpolicyname="Default Policy",
)
# 循环监控扫描进度
start_time = time.time()
while True:
progress = int(self.zap.ascan.status(scan_id))
print(f"[PROGRESS] 主动渗透攻击进度: {progress}%")
if progress >= 100:
break
if time.time() – start_time > timeout_minutes * 60:
print("[TIMEOUT] 达到扫描时间上限,停止扫描…")
self.zap.ascan.stop(scan_id)
break
time.sleep(10)
def evaluate_quality_gate(self) -> bool:
print("[AUDIT] 正在汇总动态漏洞扫描结果…")
# 获取所有警报详情
alerts = self.zap.core.alerts(baseurl=self.target_url)
critical_count = 0
high_count = 0
medium_count = 0
for alert in alerts:
risk = alert.get("risk")
if risk == "High":
high_count += 1
print(
f"\\033[0;31m[HIGH VULN] {alert.get('alert')} (URL: {alert.get('url')})\\033[0m"
)
print(f" 攻击载荷: {alert.get('attack')}")
elif risk == "Medium":
medium_count += 1
print("=========================================================")
print(
f"DAST 扫描结果: 高危漏洞: {high_count} 个 | 中危漏洞: {medium_count} 个"
)
# 质量门禁规则:高危漏洞必须为 0
if high_count > 0:
print(
"\\033[0;31m[GATE FAILED] 检测到高危动态运行时安全漏洞,CI/CD 严禁上线!\\033[0m"
)
return False
print(
"\\033[0;32m[GATE PASSED] 动态应用安全测试全绿,允许推进发布!\\033[0m"
)
return True
if __name__ == "__main__":
# 示范执行入口
pipeline = AutomatedDASTPipeline(
target_base_url="http://staging-api.enterprise.internal",
openapi_spec_url="http://staging-api.enterprise.internal/v3/api-docs",
auth_token="eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9…",
)
pipeline.prepare_scan_context()
pipeline.run_active_scan(timeout_minutes=10)
passed = pipeline.evaluate_quality_gate()
if not passed:
exit(1)
三、实战防坑策略:避免“安全测试打烂预发环境”
推行 DAST 时,技术团队最常见的惨痛教训是:DAST 自动化脚本向注册、发帖、订单等接口疯狂注入成千上万条带有 <script> 或 ' OR 1=1– 的恶意字符串,导致预发测试环境的数据库充斥着海量的脏垃圾数据,导致正常的 QA 业务功能测试彻底瘫痪。
成熟的架构师必须推行以下**“防御性隔离设计”**:
四、合规与商业回报
在某互联网医疗客户的合规改造项目中,该自动化 DAST 流水线发挥了关键的“照妖镜”作用:
让黑客攻击成为每一次发布前的例行体检,用动态的矛锤炼系统最坚固的盾。这正是高成熟度技术组织在安全合规深水区展现出的最硬核工程力量。


评论前必须登录!
注册