 网硕互联帮助中心
很多学渗透的人,目标都是"拿下一台服务器"。但真正的高手知道:拿下一台服务器,只是游戏的开始。
内网,才是攻防的"主战场"。这台服务器的背后,可能是一整个企业的核心数据。
这篇文章,带你走上"内网渗透"这条攻防进阶之路。
为什么说"拿下服务器只是开始"?
先讲一个真实存在的攻防逻辑。
假设你是攻击者(或者说,是红队测试员),费了九牛二虎之力,终于拿下一台Web服务器的权限。你觉得自己"成功了",准备收工。
但真正的"行家"会告诉你:你才刚进门。
为什么?因为:
- 你拿下的这台服务器,可能只是企业"最外围"的一台边缘设备,价值不高
- 企业真正值钱的东西(核心数据库、财务系统、管理后台),都藏在内网里
- 你手里的这台服务器,只是通往内网的"一扇门"
内网渗透,就是"进门之后"的戏: 从你拿下的这台机器出发,一步步摸清整个内网的拓扑,找到核心资产,拿下最高权限(比如域控),从而"控制整个内网"。
这就是为什么内网渗透是攻防进阶的"必修课"——它是从"打点"到"控网"的跃迁,也是红队、攻防演练里最有含金量的部分。
这篇文章,我就带你完整走一遍内网渗透的学习路线:
- 内网渗透是什么、为什么重要
- 需要哪些前置基础
- 从"拿到一个点"到"控制整个内网"的完整流程
- 用什么工具、练什么靶场
- 有哪些坑要避开
全程干货,可直接收藏。
一、先搞懂:内网渗透到底是什么?
1.1 什么是"内网"?
内网,指的是企业内部搭建的、不直接暴露在公网的网络。企业的服务器、员工电脑、数据库、业务系统,大多跑在内网里。
打个比方:
- 公网就像"大马路",谁都能走
- 内网就像"企业内部园区",有围墙、有门禁,外人进不来
企业最核心的数据和系统,都在这片"园区"里。所以对内网攻防的攻防,价值远高于"打一个公网网站"。
1.2 什么是"内网渗透"?
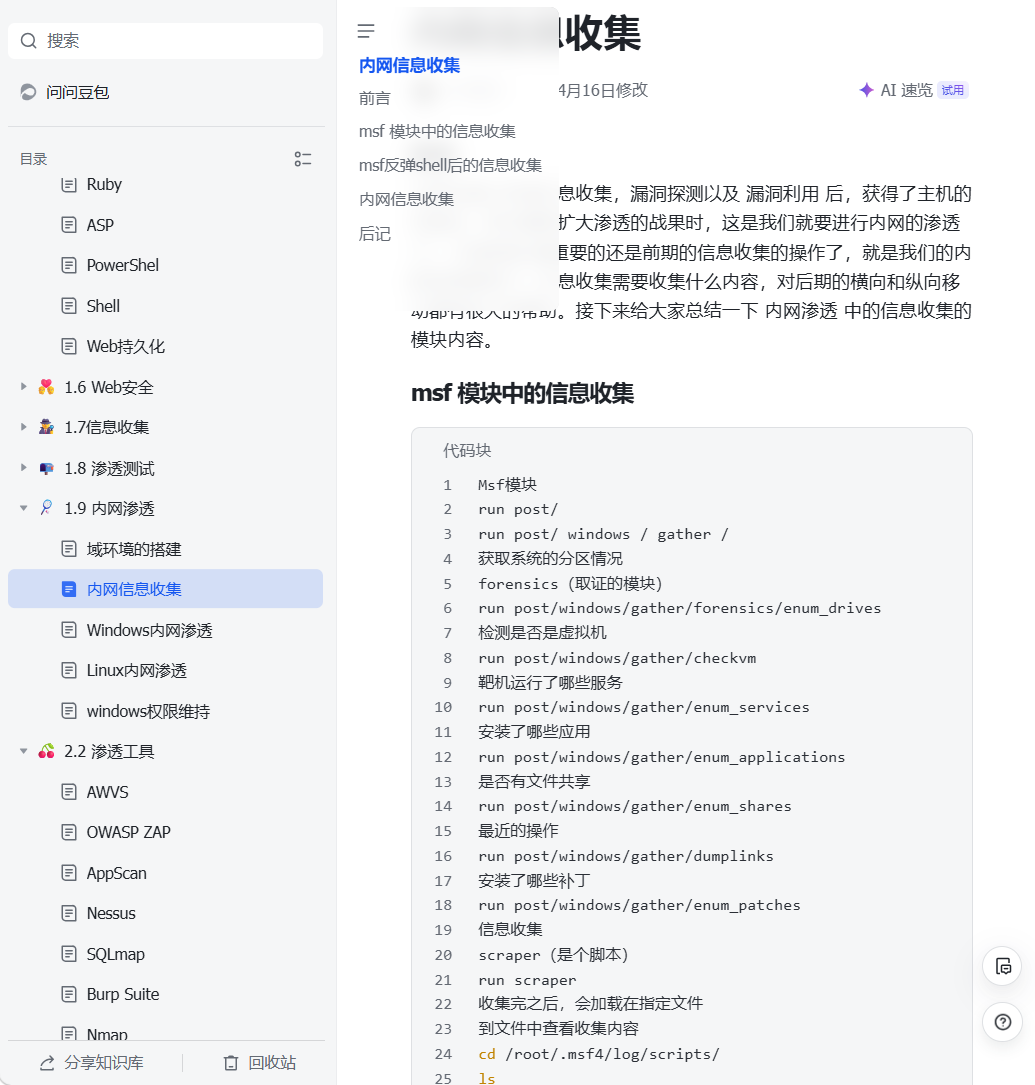
内网渗透,就是攻击者(或红队)进入企业内网后,在内网里进行的一系列"侦察、提权、横向移动、拿下核心资产"的操作。
它的完整链条一般是:
打点(拿下一台机器)
↓ 进入内网
内网信息收集(摸清内网拓扑、资产)
↓
权限提升(从普通权限到管理员权限)
↓
横向移动(从这台机器跳到其他机器)
↓
拿下核心资产(数据库、域控)
这条链,就是内网渗透的核心。
1.3 为什么说它是"进阶"?
因为内网渗透比Web渗透难得多:
- Web渗透打的是"单个目标",内网渗透要处理"一个网络"
- 内网里有各种协议(SMB、RDP、LDAP)、各种系统(Windows/Linux)、各种设备
- 需要掌握的知识面极广:Windows安全、域环境、端口转发、隧道技术……
门槛高,所以会的人少;会的人少,所以值钱。 内网渗透是安全从业者的高价值技能,也是红队岗位的核心能力。
二、前置基础:学内网渗透前,先确认这些
内网渗透不是"新手直接学"的方向,它需要一定基础。确认你具备以下能力再开始:
2.1 前置技能清单
| 网络基础 | 懂IP、端口、协议(TCP/UDP)、路由、NAT |
| Linux基础 | 常用命令、权限、服务 |
| Windows基础 | 用户、组、权限、服务、注册表、事件日志 |
| Web渗透基础 | 会打点(能拿下一台服务器) |
| 编程基础 | 会Python(写利用脚本、读工具源码) |
如果你Web渗透还没入门,先别急着学内网。 内网渗透的起点是"你已经能打点"——没有这个起点,后面的路走不通。
2.2 一个关键的概念:域环境(Active Directory)
学内网渗透,域环境(AD域)是绕不开的核心概念。你需要理解:
- 什么是域(Domain):企业把一堆电脑和用户统一管理起来的"组织单元"
- 域控(DC,Domain Controller):域的"大脑",管理所有用户认证和权限
- 为什么内网渗透的终极目标通常是"拿下域控":因为拿下域控,就等于拿到了整个域的"最高管理权"
对内网渗透来说,理解了域环境,就理解了一半的"作战地图"。
三、第一关:拿到"一个点"之后——内网信息收集
你通过Web漏洞、弱口令等方式,拿下了内网里的一台机器(这叫"打点")。现在,先别急着横冲直撞,先摸清环境。
3.1 收集"我这台机器"的信息
先搞清楚"我在哪":
- 我是谁:当前用户、权限级别(普通用户还是管理员)
- 这台机器是什么:主机名、IP、操作系统、是否在域内
- 能连到谁:网络配置、路由、能访问哪些网段
常用命令(Windows):
whoami # 当前用户
ipconfig /all # 网络配置
systeminfo # 系统信息
net user # 本机用户
net localgroup administrators # 管理员组
Linux下:
id # 当前用户
ifconfig # 网络配置
uname -a # 系统信息
cat /etc/passwd # 用户列表
3.2 收集"内网环境"的信息
摸清内网"长什么样":
- 内网网段:有哪些网段?我所在的网段能访问哪些?
- 域环境:我的机器在域里吗?域名叫什么?域控在哪?
- 主机发现:内网里有哪些其他机器?开了什么端口?
- 关键服务:有没有域控(389/636)、数据库(3306/1433)、文件共享(445)?
常用工具:
# 内网存活主机扫描
nmap -sn 192.168.1.0/24
# 域信息查询(Windows)
net time /domain # 找域控
nltest /dclist:域名 # 列出域控
3.3 内网信息收集的"心法"
信息收集决定内网渗透的成败。 多收集一分,就多一分把握。永远别在"两眼一抹黑"的情况下就开打。
四、第二关:权限提升——从"普通用户"到"管理员"
你可能拿到的只是一个"普通用户"权限。要控制这台机器、横向移动,通常需要提升到"管理员/root"权限。这就是提权。
4.1 提权的两条路
路线一:内核漏洞提权(Linux/Windows)
系统内核存在漏洞,通过利用内核漏洞拿到root/System权限。
- 常用:脏牛(DirtyCow)、各种内核提权EXP
- 核心:先查系统版本,找对应的已知提权漏洞
路线二:配置错误提权
系统管理员"配错了",让你钻了空子。
- Linux:sudo配置错误、SUID文件、可写脚本、定时任务
- Windows:服务权限配置错误、未修补的漏洞、at/计划任务
4.2 Linux提权检查清单
拿到一台Linux机器后,用这些命令自查提权点:
sudo -l # 当前用户能用sudo执行什么
find / -perm -4000 2>/dev/null # 找SUID文件
crontab -l # 定时任务
ls -la /etc/cron* # 系统定时任务
cat /etc/shadow # 有没有可读的密码哈希
find / -writable 2>/dev/null # 可写文件
4.3 Windows提权检查清单
systeminfo # 看系统版本,找对应漏洞
whoami /priv # 当前用户特权
net user # 用户
sc query # 服务(看有没有配置错误的服务)
提权心法:先"自查"(找配置错误),再"找EXP"(内核漏洞)。 配置错误提权不依赖系统版本,更容易成功。
五、第三关:横向移动——从"一台机器"到"整个网段"
提权成功后,你在这台机器上有了较高权限。现在要做的是:横向移动——从这台机器,跳到内网里其他机器上。
5.1 什么是横向移动?
横向移动,就是利用已控机器的权限,作为"跳板",去访问和控制内网里的其他机器。
通俗理解:你攻占了"1号办公室",现在要从1号办公室溜进"2号办公室"、“3号办公室”,直到把整个大楼都"逛一遍"。
5.2 横向移动的常见手法
5.3 横向移动的核心工具
| mimikatz | Windows凭证提取(密码/哈希/ticket) |
| impacket套件 | 各种协议利用(SMB、WMI等) |
| fscan | 内网综合扫描(端口/漏洞/爆破) |
| Cobalt Strike | 红队C2框架(进阶) |
| frp / 代理工具 | 内网穿透、搭建跳板 |
5.4 横向移动的"心法"
横向移动靠的不是"猛打",而是"复用"。 真正的实战中,高手往往靠"密码复用"和"凭证窃取"就能在整片内网"畅通无阻"——因为管理员习惯用一套密码。
六、第四关:域渗透——拿下"大脑"(域控)
内网渗透的"终极目标",通常是拿下域控——因为域控控制着整个域的所有用户和机器。
6.1 域渗透的常见思路
6.2 黄金票据(黄金票)——域渗透的"核武器"
黄金票据是内网渗透里最经典的攻击之一,用大白话讲:
域控签发一个"万能通行证"(票据),拿到它,你就能冒充域里的任何用户(包括管理员),访问任何服务。
为什么威力大:伪造的票据用的是域控的"密钥",几乎无法被识破。
6.3 拿下域控之后
拿下域控,就意味着你控制了整个域:
- 可以访问域内所有机器
- 可以重置任何用户密码
- 可以读取域内所有数据
这也是为什么域控是红队和攻击者的"最高目标"。
七、后渗透与合规红线(保命章)
7.1 后渗透是什么?
拿下域控/核心资产后,攻击者通常会做"后渗透":维持访问(留后门)、清除痕迹、持续窃取数据。
作为学习者,这部分了解即可,重点是理解"攻击者怎么想",用于防守。 而你真正实操时,绝不能在真实环境里做破坏性后渗透。
7.2 合规红线(必须刻在脑子里)
内网渗透的技术含量越高,越容易让人"飘"。但请记住:
记住:未经授权的内网渗透,比Web渗透越界更严重——因为它影响的是一个"网络",损失和后果都更大。
八、内网渗透学习路线与靶场(可照抄)
8.1 学习时间规划(每周10-15小时)
| 第1-4周 | 补Windows基础+域环境概念 | 理解内网环境 |
| 第5-8周 | 内网信息收集+提权 | 能完成单机提权 |
| 第9-12周 | 横向移动(凭证窃取、哈希传递) | 能在内网横向移动 |
| 第13-16周 | 域渗透(抓凭证、Kerberos攻击) | 理解并复现域渗透 |
| 第17周起 | 综合实战(攻防演练/靶场) | 独立完成内网渗透 |
8.2 内网渗透靶场推荐
| Vulnhub内网靶机系列 | 免费,很多内网渗透主题靶机 |
| HackTheBox | 部分内网主题靶机,质量高 |
| 红日安全靶场 | 国内经典内网渗透靶场(域环境) |
| 攻防演练/护网 | 企业级实战(有授权) |
8.3 学习资源
- FreeBuf:搜"内网渗透"、“横向移动”,大量实战文章
- 先知社区:内网渗透高质量文章
- B站:搜"内网渗透教程",有系统课程
- 书籍:《内网安全攻防:渗透测试实战指南》(经典必读)
九、最后
内网渗透这条路,比Web渗透更难、更深,但它给你带来的成长也更大——它会逼你去理解网络、系统、协议、认证的底层机制,让你从"会打网站的"成长为"懂整个企业网络的"。
但请记住:技术越强,越要守住底线。 内网渗透是双刃剑,用得好是护国安民的本事,用歪了就是走向犯罪的深渊。只在授权环境里练,是这条路的第一铁律。
给你三个建议:
从今天开始,试着在靶场里搭一个简单的域环境,亲手走一遍"打点→提权→横向移动→打域控"的流程。
当你第一次在靶场里"拿下域控"的那一刻,你会明白:这条路,值。
如果这篇文章对你有帮助,点赞、在看、转发给同样在进阶路上的朋友。评论区聊聊:你练过内网渗透吗?卡在哪一步了?有任何问题也可以私信我
【深度附录】内网渗透命令与工具速查
附录一:内网渗透常用命令速查
1. Windows内网信息收集
# 我是谁
whoami
whoami /priv # 查看当前用户特权
whoami /groups # 查看用户所在组
# 网络信息
ipconfig /all
route print # 路由表
arp -a # ARP表(找内网主机)
# 系统信息
systeminfo
net config workstation # 域信息
# 用户与组
net user
net localgroup administrators
net user /domain # 域用户
net group "Domain Admins" /domain # 域管理员组
# 域信息
net time /domain # 找域控
nltest /dclist:域名
echo %logonserver% # 登录服务器
2. Linux内网信息收集
# 我是谁
id
whoami
# 网络信息
ifconfig / ip a
route -n
arp -a
# 系统信息
uname -a
cat /etc/os-release
# 用户信息
cat /etc/passwd
cat /etc/shadow (如果有权限)
# 进程与服务
ps aux
netstat -tlnp
3. 常用扫描命令
# 存活主机扫描(nmap)
nmap -sn 192.168.1.0/24
# 端口扫描
nmap -sV -p- 192.168.1.100
# fscan内网综合扫描(神器,扫主机+端口+漏洞+弱口令)
fscan -h 192.168.1.0/24
附录二:内网渗透核心工具清单
| mimikatz | 凭证提取 | 提取Windows密码/哈希/票据 |
| impacket | 协议利用 | SMB/WMI/LDAP等协议利用套件 |
| fscan | 内网扫描 | 内网综合扫描(主机/端口/漏洞/爆破) |
| frp / nps | 内网穿透 | 搭建跳板、隧道 |
| Cobalt Strike | C2框架 | 红队主控框架(进阶) |
| BloodHound | 域分析 | 可视化分析域内攻击路径 |
| ADFind | 域信息收集 | 快速收集域环境信息 |
| proxychains | 代理链 | 通过代理访问内网 |
| Nmap | 扫描 | 端口/服务扫描 |
| hydra | 爆破 | 弱口令爆破 |
| sqlmap | Web利用 | SQL注入 |
| MSF(Metasploit) | 综合利用 | 漏洞利用、后渗透 |
附录三:内网渗透 FAQ
Q1:内网渗透需要先学什么?
需要先有:网络基础、Linux/Windows基础、Web渗透基础(会打点)。建议先把Web渗透和单机渗透练熟,再学内网。
Q2:内网渗透能靠靶场练吗?
能,而且必须靠靶场。Vulnhub、HackTheBox有大量内网主题靶机,红日安全靶场是经典的域环境靶场。绝不建议拿真实企业练手。
Q3:域环境和普通内网有什么区别?
普通内网是"一堆机器",域环境是"统一管理的机器群"(有域控、统一认证)。企业内网大多是域环境,所以域渗透是内网渗透的重点。
Q4:内网渗透需要很强的编程能力吗?
需要会Python(读工具源码、写利用脚本),但不要求是程序员水平。重点是"会用工具+理解原理+能改脚本"。
Q5:拿下域控就结束了吗?
对攻击者来说是"阶段性胜利",之后还有后渗透(维持访问、清痕迹、窃数据)。但对学习者来说,理解"如何打穿"已经足够,别在真实环境里做后渗透。
Q6:学内网渗透对找工作有帮助吗?
非常大。内网渗透是红队、渗透测试工程师的核心技能,攻防演练(护网)尤其需要。会内网渗透的安全工程师,在市场上非常抢手。
给大家准备了一些学习资料


评论前必须登录!
注册