 网硕互联帮助中心
前言
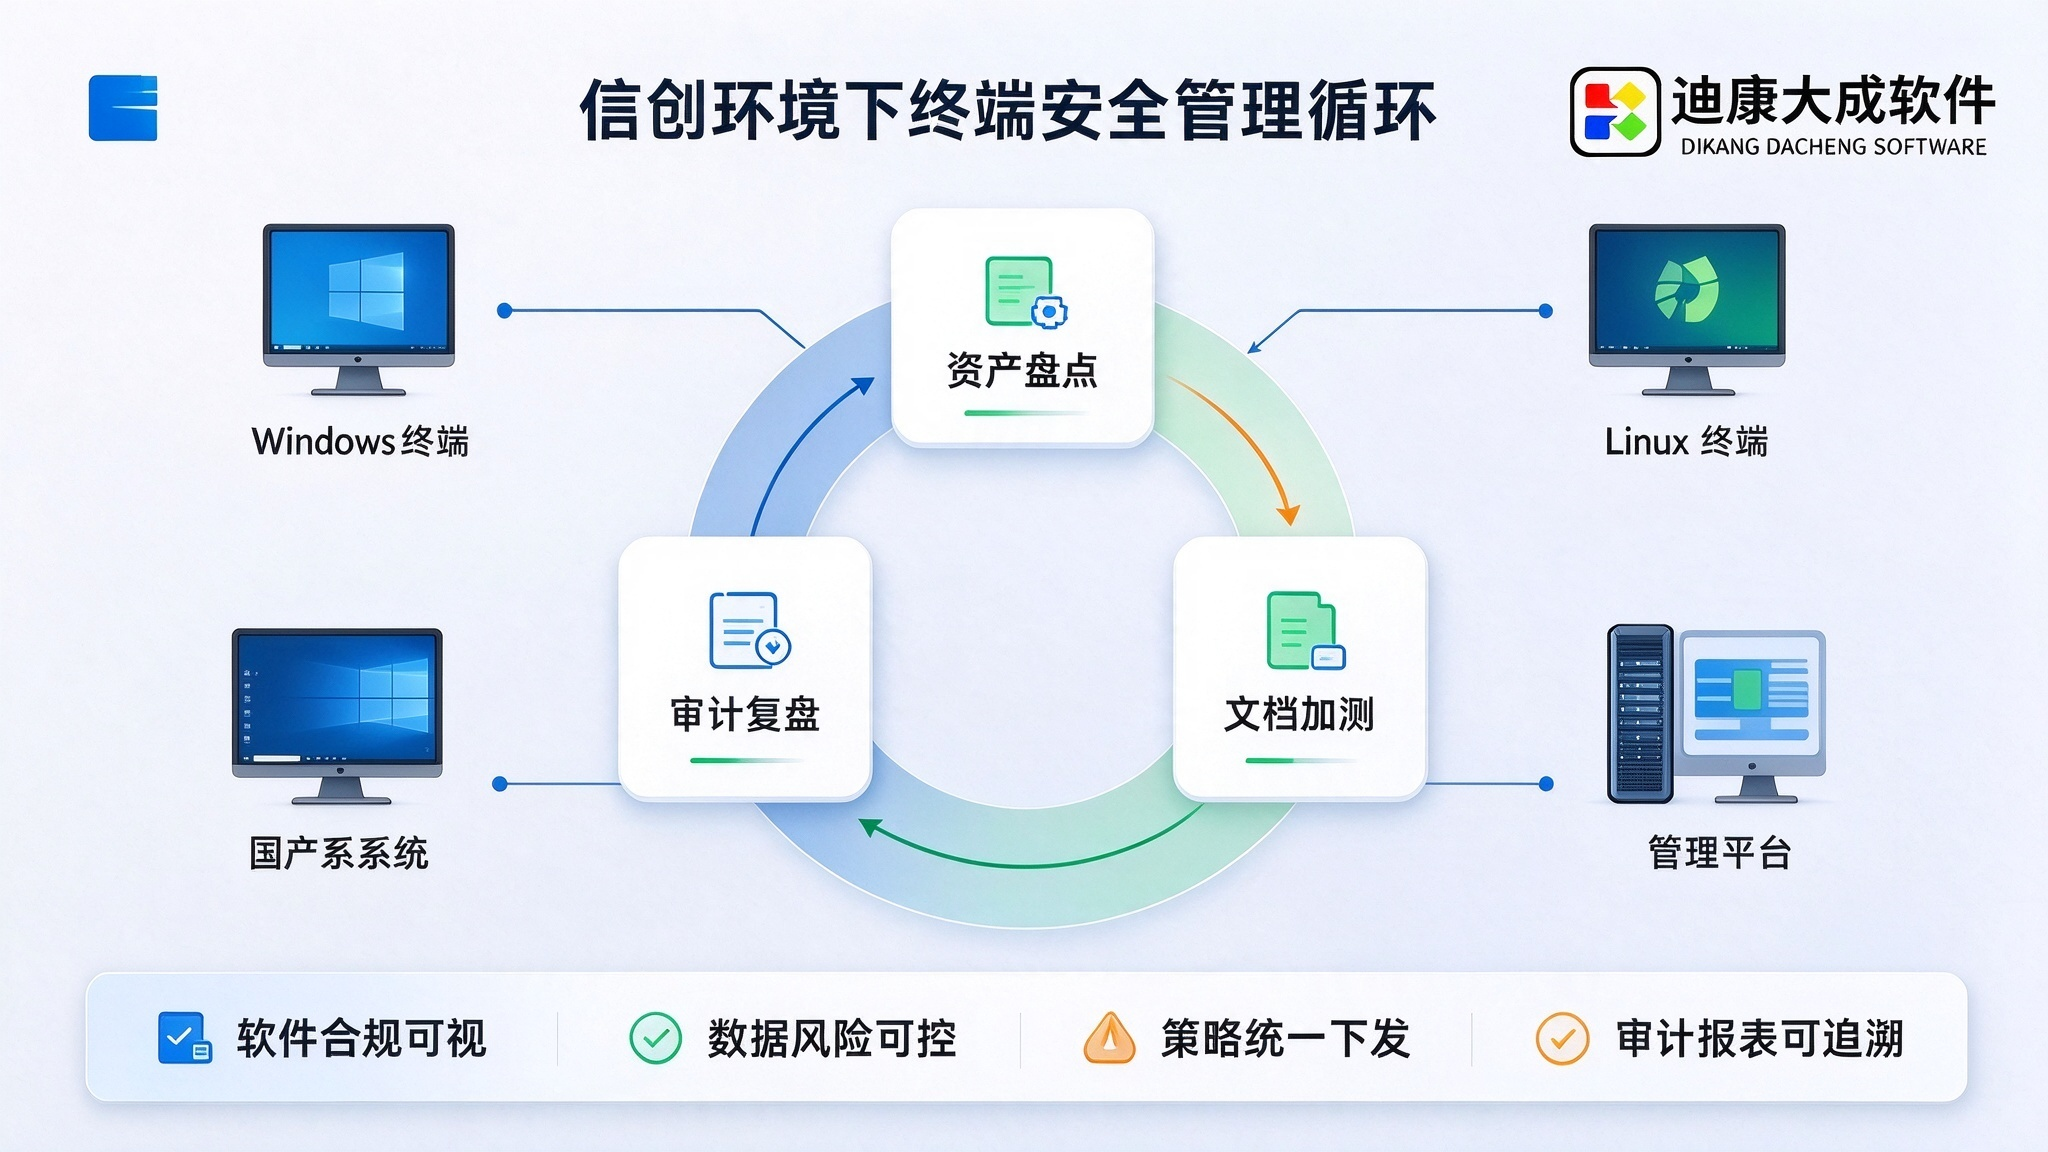
随着信创体系落地推进,企业内网终端不再仅包含Windows设备,大量Linux、国产操作系统终端逐步进入办公、研发、运维场景。在日常安全管控中,企业普遍面临两大管理难题:一是终端软件资产混乱,盗版、未授权软件泛滥,极易引发版权合规风险;二是Linux、国产系统终端长期缺乏有效的文档防护手段,核心文件外泄、随意拷贝、外传风险居高不下。
本文从企业管理、合规风控、落地运维角度,通俗讲解软件正版化检测与Linux终端文档加密的管控价值、核心能力与落地规范,内容兼顾技术落地与管理视角,适合运维人员、安全管理者、信息化负责人参考。
一、终端软件正版化检测:解决企业软件合规管理难题
1.1 管理现状痛点
以往企业软件管理大多依靠人工台账、员工自主报备,存在明显管理漏洞:终端数量多、系统杂乱(Windows+Linux+国产系统),管理员无法实时掌握全网安装的软件;员工私自安装破解软件、小众工具,无人发现;年度版权审计、等保检查时,资产对账困难,合规风险无法提前预判。
1.2 正版化检测核心管理能力
软件正版化检测的核心目的,是让全网软件资产可视、可控、可审计,无需人工干预,自动完成合规校验。
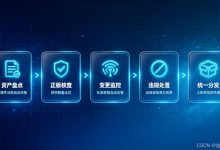
系统会自动采集所有终端的软件安装信息,统一汇总成全网资产清单,管理者可以清晰看到:每台终端安装了哪些软件、软件版本是否合规、是否超出企业授权范围、是否存在未知风险软件。
通过建立企业正版软件授权基线,系统可以自动识别三类风险:私自安装的未授权商业软件、超数量使用的付费软件、版本不合规的盗版软件。风险终端自动标记、可追溯到人、到设备,彻底解决软件合规“看不见、管不住、查不清”的问题。
1.3 落地管理价值
1)规避版权侵权风险:提前清理不合规软件,避免企业面临版权投诉、行政处罚;
2)降低运维成本:告别人工盘点,自动生成合规报表,适配各类审计检查;
3)规范终端行为:约束员工私自安装软件的行为,减少恶意软件、漏洞软件带来的安全隐患。
二、Linux/国产系统文档加密:补齐信创终端数据安全短板
很多企业Windows终端加密管控已经非常成熟,但大量研发、服务器、信创办公终端基于Linux系统,长期处于“裸奔”状态。从管理视角来看,Linux终端数据泄露风险往往比Windows更大,也是多数企业数据安全管控的薄弱点。
2.1 企业Linux终端普遍存在的管理漏洞
1) 文件无防护:核心文档、研发数据、涉密资料默认明文存储,员工可随意拷贝、外传、U盘带走;
2) 权限难管控:Linux系统权限开放度高,普通运维、办公人员可轻易修改、复制、传输文件,缺少强制管控手段;
3) 离线无约束:笔记本、移动终端带出办公区后,数据完全脱离企业管控,丢失、外泄无追责;
4)信创适配难:传统加密工具大多只支持Windows,无法适配国产Linux系统,形成安全管控盲区。
2.2 Linux透明加密的管理逻辑(通俗解读)
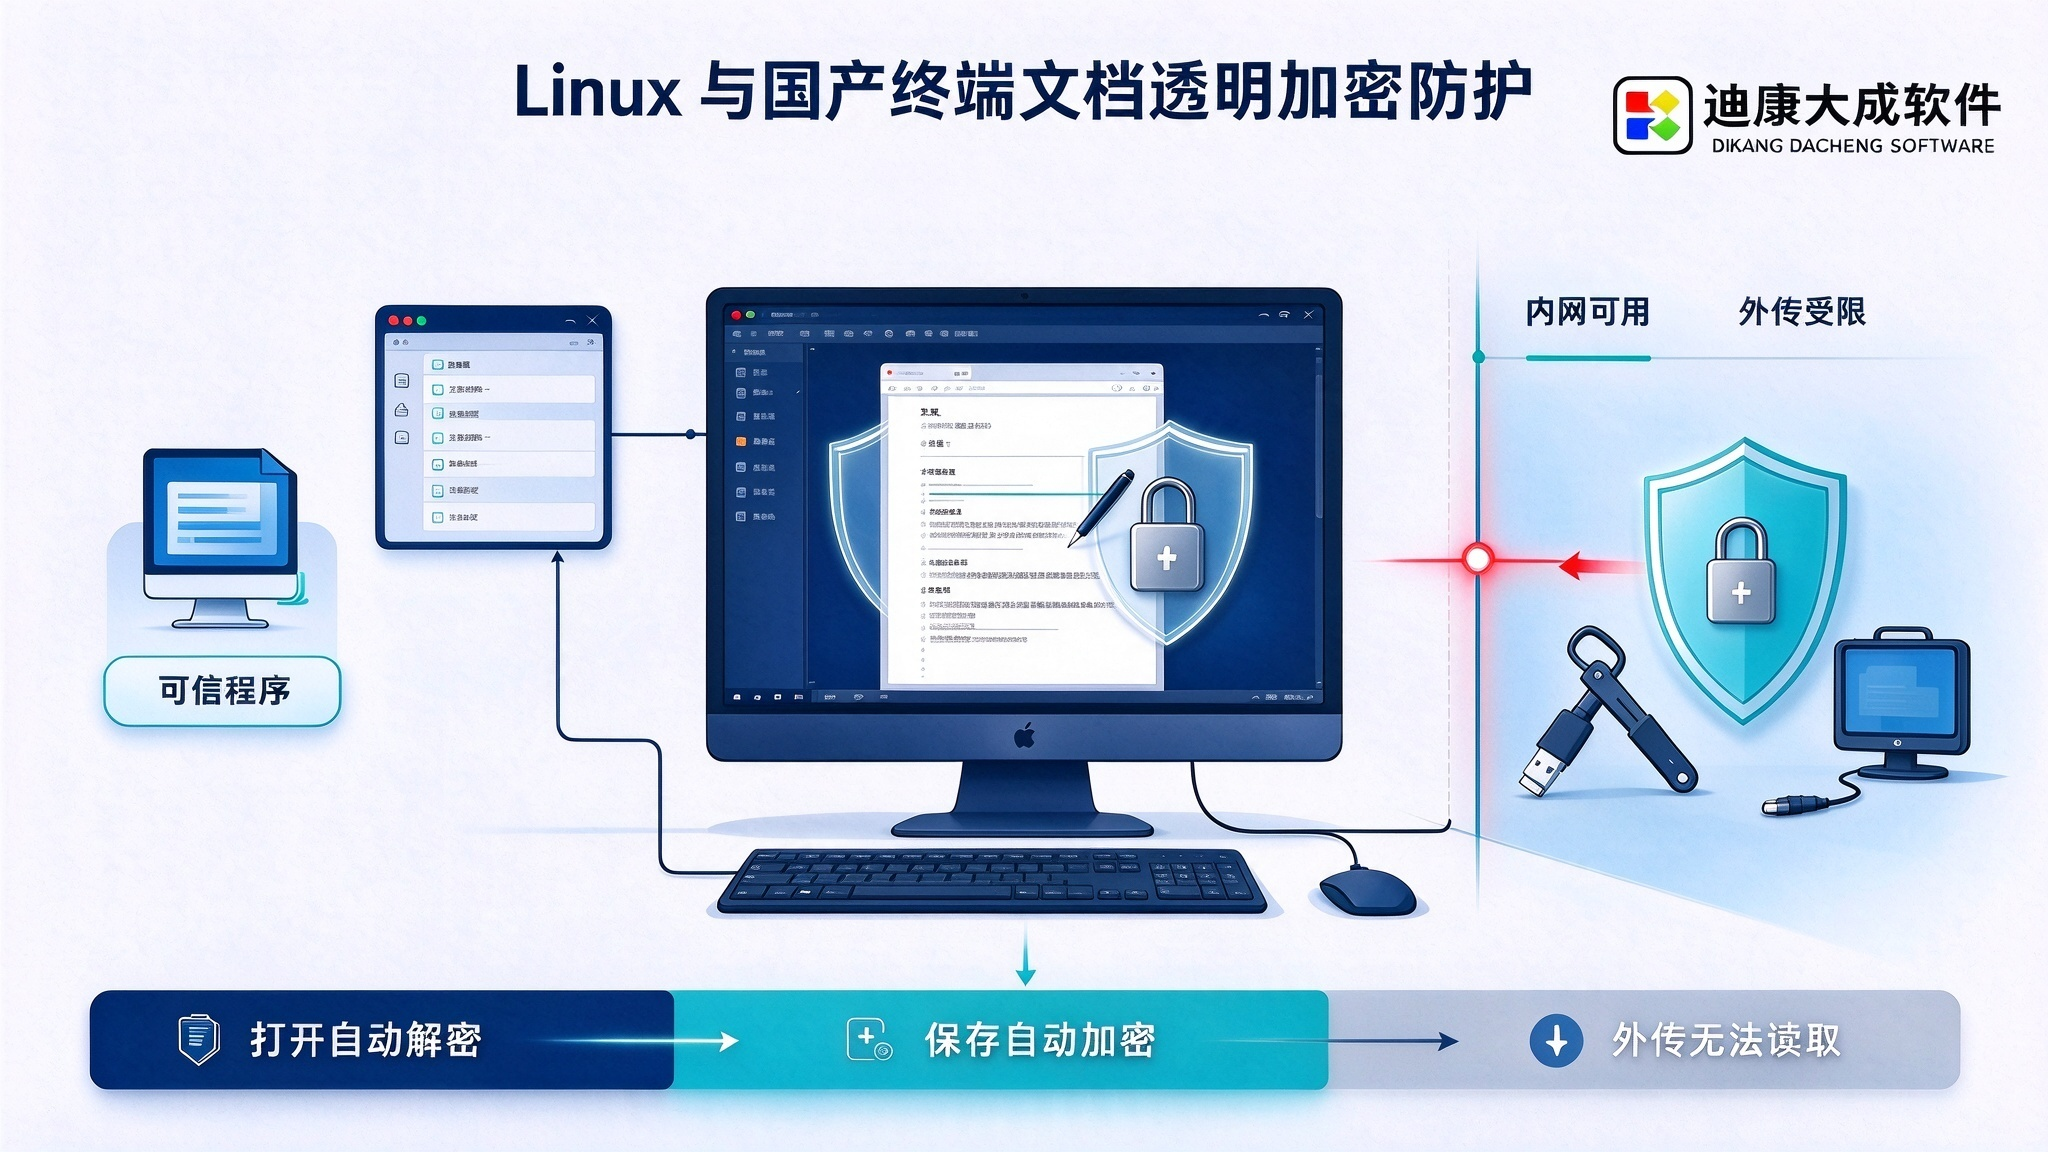
Linux透明加密,核心是不改变员工办公习惯,同时强制保护企业核心数据,全程无感知、无操作门槛、无业务影响。
从管理层面可以简单理解为:内网正常办公可用,外网私自拷贝打不开,脱离环境自动失效。
员工在公司内网使用正规办公软件、业务程序时,文档可以正常打开、编辑、保存,完全不影响日常工作;但文件保存在电脑本地的全部是加密文件,无法通过拷贝、拖拽、U盘复制、外网传输等方式外泄。
如果员工使用未知软件、私自工具打开文件,或者将文件拷贝到外网、私人设备,文件将无法正常读取,从根源杜绝数据私自外泄。
2.3 核心管控能力(管理者视角)
1)可信程序管控,杜绝违规操作
企业可统一划定可信办公程序白名单,仅正规办公、业务软件可以正常使用加密文档。禁止一切未知工具、破解软件、脚本程序访问核心文件,避免员工通过小众工具绕过管控窃取数据。
2)离线时长管控,管住外出终端风险
针对外出办公、居家办公场景,可设置终端离线有效时长。终端断网超出规定时间后,自动锁定所有加密文档,即使电脑丢失、被私自拷贝,也无法读取内部资料,解决移动终端的数据安全难题。
3) 智能兼容适配,不影响系统稳定
系统会自动豁免系统临时目录、日志目录,只针对业务文档加密,不会造成系统卡顿、崩溃、业务异常,兼顾安全与稳定性,适配各类国产信创操作系统。
2.4 管理落地价值
1) 补齐信创终端安全短板,实现Windows+Linux+国产系统统一数据防护标准;
2)无需员工手动加密解密,降低管理阻力,落地难度低、推广成本小;
3) 全程留痕可追溯,所有文件访问、操作行为可审计,满足数据安全法、等保合规要求;
4)彻底杜绝核心文档私自外传、拷贝、泄露,保护企业研发、业务、涉密核心数据。
三、企业落地实施的管理建议
1. 先合规、后加密,分步落地
建议优先完成全网软件正版化盘点,清理违规、盗版软件,规范终端环境后,再上线文档加密策略,避免业务适配问题。
2. 分级管控,差异化授权
针对普通办公、涉密岗位、研发岗位设置不同的离线权限与加密策略,涉密岗位收紧离线权限,普通岗位兼顾办公便利性,做到安全与效率平衡。
3. 灰度试运行,降低运维风险
信创系统版本繁多,建议先小范围试点运行,验证业务适配性稳定后再全网推广,避免批量故障。
4. 常态化审计管控
定期导出软件合规报表、文档操作审计日志,形成常态化安全管控机制,应对各类合规检查。
四、总结
在信创转型的混合终端环境中,企业安全管控必须兼顾软件合规风控与核心数据防护。
软件正版化检测解决了企业终端软件混乱、版权合规风险不可控的管理问题;Linux终端透明加密解决了信创终端数据裸奔、外泄风险高的安全短板。两项能力结合,帮助企业实现全网终端标准化、合规化、常态化安全管控,完美适配数据安全法、等保及企业内部风控管理要求。


评论前必须登录!
注册