 网硕互联帮助中心
前言
前段时间接到通知,要在一周内配合一次软件正版化核查,提交全网终端的软件安装清单和授权比对结果。当时手头的资产表还是年初人工盘点的版本,几百台终端、十几个部门,设计和研发还各有一批专业软件,靠逐台核对根本来不及。我们最后用迪康端点安全一体化管理系统(原迪康 Defender)做了一次全网清点和整改,赶在核查前把账理清楚了。本文复盘整个落地过程,核心是五步:盘点 → 核查 → 监控 → 处置 → 分发,文末附上配置速查表和踩坑记录。
一、排查现场:软件资产最容易爆雷的四个地方
核查前先跑了一轮全网扫描,问题比预想的集中:
一句话总结:靠人填的表永远是滞后的,必须让台账从终端上自动"长"出来。
二、方案:五步闭环
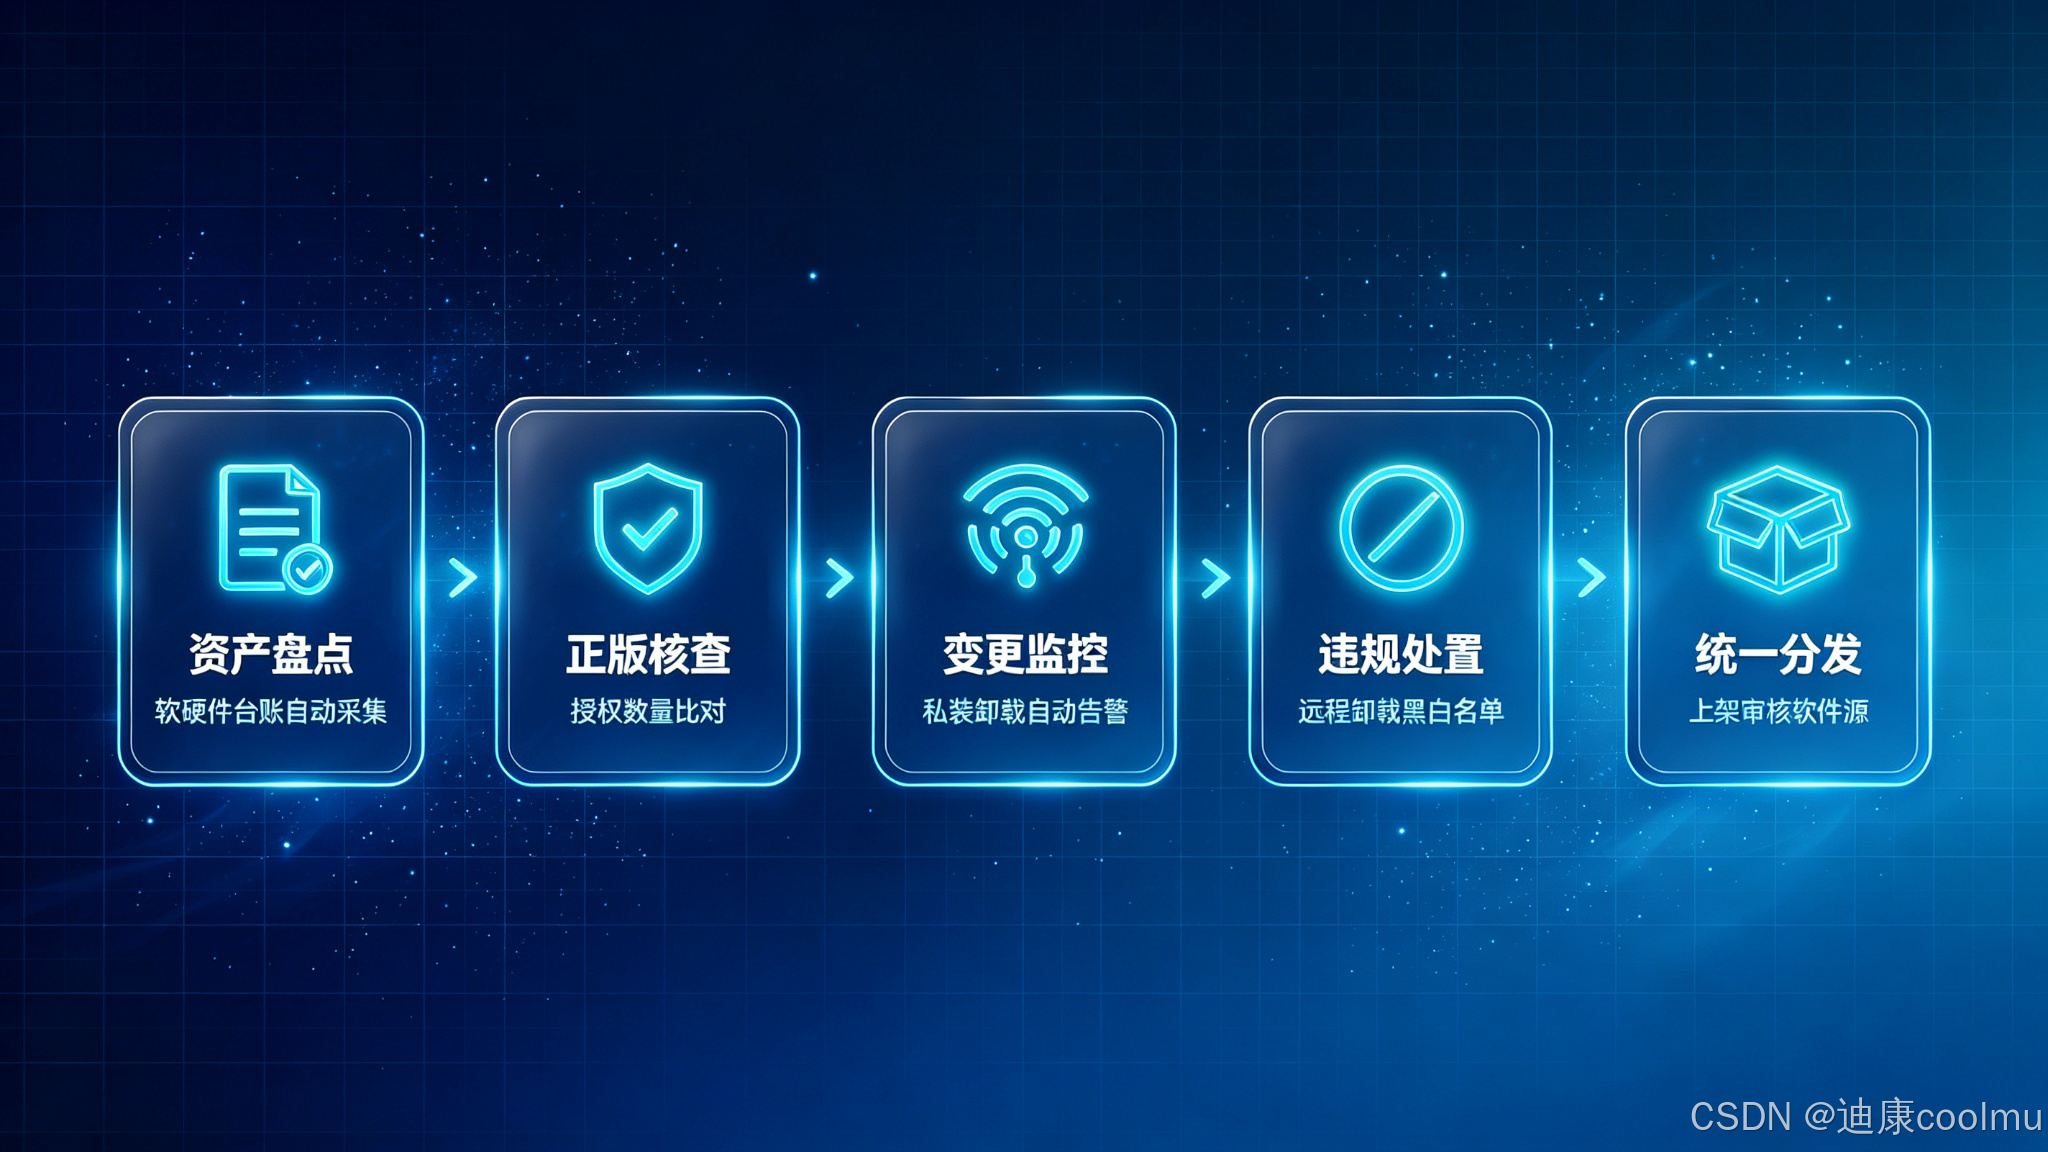
第一步:软硬件台账自动采集
先解决"数得清"。在终端代理侧开启资产自动采集,管理端实时汇总,不用再逐台跑脚本:
- 硬件项:IP、MAC、操作系统及版本、出厂时间、厂商型号、硬盘容量和序列号、CPU、内存,支持自定义字段补登记使用人、部门、资产编号;
- 软件项:软件名称、发布者、安装路径、安装日期、版本、安装包大小,支持按发布者和名称搜索、导出,对问题软件可直接在管理端远程卸载或强制删除。
落地时有两个细节:一是代理覆盖率必须拉满,我们先按在线率筛出没装代理的漏网机器补装,否则扫出来的清单天生缺一块;二是先在午休或下班后跑一轮全量采集,之后靠增量自动更新,避免新机器入库有延迟。
第二步:正版化检测
台账有了,接着回答"哪些没授权"。用正版化检测对全网已安装软件做核查,未通过核查的软件直接标记,结果导出成表。我们的核对顺序是:
- 先按软件类型分组:操作系统、办公套件、设计/CAD/BIM、研发专业工具,分别比对采购授权数和实际安装数;
- 超装和未授权的终端单独出清单,按"补采 / 卸载 / 转为授权"三条路跟进;
- 每轮检测结果都导出存档、文件名带日期,后续核查时这就是"已核查、已处置"的过程证据。
第三步:变更与违规监控
盘点只反映某个瞬间,软件天天在变,监控必须常开:
- 软件变化告警:终端新装、卸载软件自动产生告警,能看到终端、人员、时间和软件名,私装行为当天就能发现;
- 违规程序报警:违规进程运行时记录终端、使用人、部门、程序标题、详情和时间;
- 禁止程序黑白名单:命中后弹窗提醒并记日志,日志细到进程名、命令行和父进程,我们曾靠父进程路径揪出一个由下载器自动拉起的捆绑安装;
- 硬件变更追溯:硬件信息变更保留历史,换内存、换硬盘都能回溯到具体终端和时间。
第四步:违规处置
扫描结果不能一删了之,我们按风险分三档处理:
- 商业软件超装:优先级最高,直接关系赔偿,先盘点闲置授权做内部调拨,不够的走补采,多余安装远程卸载;
- 破解/带毒软件:立即远程卸载,并对该终端做一次查杀,同一安装包在其他终端的出现情况一并排查;
- 未知软件:先观察一段时间,结合使用频率判断是业务必需还是私自安装,避免误杀生产环境。
批量处置直接在管理端圈选终端远程卸载,不用跑现场,但卸载前一定让业务部门确认软件用途。
第五步:统一分发 + 上架审核
光禁不疏,员工会绕着管控走,所以软件入口也要收进来:
- 统一分发:标准安装包上传后,对全网或指定分组远程安装、卸载;
- 安装包库:按文件名、指纹、版本、发布公司分组管理,保证内部流通的安装包来源干净、版本统一;
- 上架审核:Windows、安卓、Linux/信创安装包上传后必须走审批,审核通过才能进入内部软件源;
- 应用程序库:自动归集全网出现过的应用和使用频率,低频软件清理、高频软件转正版采购都有了依据。
三、配置建议速查
| 资产台账 | 先拉满代理覆盖率,再开软硬件自动采集 + 自定义资产编号字段 | 漏代理等于漏盘 |
| 商业软件合规 | 正版化检测按月跑,超装清单按补采/卸载/转授权分类跟进 | 高风险优先 |
| 防破解带毒 | 违规程序报警 + 禁止程序黑白名单,日志追到父进程 | 连带排查同源安装包 |
| 防私装 | 软件变化告警 + 上架审核软件源 | 疏堵结合 |
| 硬件防盗换 | 硬件变更告警 + 变更历史追溯,按序列号对账 | 盘点对账 |
| 批量装卸载 | 安装包库 + 统一远程分发,卸载前业务确认 | 少跑现场、防误杀 |
四、踩坑记录
总结
软件资产合规拼的不是一次性盘点,而是让终端资产持续可见、可管、可追溯:自动盘点建台账、正版核查清授权、变更监控管动态、统一分发守入口。这套流程跑通后,新机器入网自动登记、私装软件当天告警、授权数量随时可对,后续复查基本不用再临时加班。文中的配置和步骤基于迪康端点安全一体化管理系统(原迪康 Defender)落地,其他终端管理平台也可以按同样的五步思路实现,欢迎交流落地细节。


评论前必须登录!
注册