 网硕互联帮助中心
你是不是也遇到过这种情况:想学网络安全,但打开搜索引擎,信息铺天盖地、东一块西一块,根本不知道从哪开始?
看了一堆教程,装了十几个工具,三个月过去,还是只会"看"不会"做"。
别急,这篇文章就是为你准备的:一套适用于网安零基础的2026学习路线,应届生、转行人员都适用。
学完保底 6k!就算你底子差,只要能趁着网安发展的好势头持续学习,日后跳槽大厂、挑战百万年薪,也不是不可能!
全文干货+资源,照着走,弯道超车进网安圈。
网络安全的知识多而杂,怎么科学合理安排?
网安知识"多而杂"是公认的:协议、系统、漏洞、工具、编程、合规……如果眉毛胡子一把抓,学一年也是"半吊子"。
下面给大家总结了一套适用于零基础的2026学习路线——分阶段、定周期、给工具、给目标,照着走就行。
阶段一:网络安全理论知识(2天)
今日学习方向:网络安全导论
今日学习内容:
①了解行业相关背景、前景,确定发展方向(攻/守/研/合/分)
②学习网络安全相关法律法规(网络安全法、数据安全法、个保法)
③网络安全运营的概念
④等保简介、等保规定、流程和规范(非常重要)
本阶段目标:“看懂行业,定下方向”——别急着动手,先搞清楚这行是什么。
阶段二:渗透测试基础(1周)
本周学习方向:渗透测试入门
本周学习内容:
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理、利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等(全部在自建靶场演练)
本阶段目标:“走通一次渗透测试全流程”——从收集信息到验证漏洞。
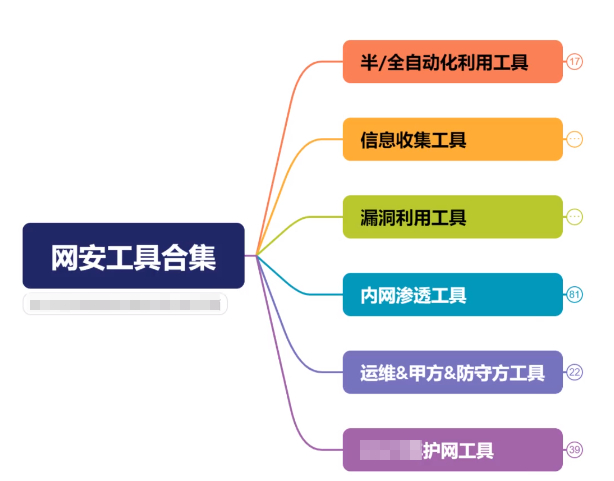
阶段三:操作系统基础(1周)
本周学习方向:Windows + Linux 双系统
本周学习内容:
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全:系统入侵排查/系统加固基础
本阶段目标:“系统是你的战场”——不懂系统,后面寸步难行。
阶段四:计算机网络基础(1周)
本周学习方向:网络协议
本周学习内容:
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现(靶场内)
本阶段目标:“懂协议,才懂攻击”——网络是安全的地基。
阶段五:数据库基础操作(2天)
本周学习方向:数据库
本周学习内容:
①数据库基础
②SQL语言基础
③数据库安全加固
本阶段目标:“数据是核心资产”——数据库是漏洞高发区。
阶段六:Web渗透(1周)
本周学习方向:Web安全实战
本周学习内容:
①HTML、CSS和JavaScript简介
②OWASP Top10(最危险的10类Web漏洞)
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(漏扫等)
本阶段目标:“能独立复现常见Web漏洞”——这是找工作的敲门砖。
🎉恭喜你!第一个里程碑达成
如果学到这里,你基本可以从事一份网络安全相关的工作,比如:
- 渗透测试
- Web渗透
- 安全服务
- 安全分析
如果等保模块学得好,还可以从事等保工程师。
薪资区间:6k-15k
到此为止,大概1个月的时间。你已经成为了一名**“脚本小子”**——会用工具、能复现漏洞,但还"知其然不知其所以然"。
那么,你还想往下探索吗?
阶段七:脚本编程(初级/中级/高级)
为什么必须学编程?
在网络安全领域,是否具备编程能力,是"脚本小子"和真正黑客的本质区别。
在实际渗透测试中,面对复杂多变的网络环境,当常用工具不能满足需求时,往往需要对现有工具进行扩展,或者编写符合自己要求的工具、自动化脚本——这时就需要编程能力。在分秒必争的CTF竞赛中,想高效使用自制脚本工具实现各种目的,更需要编程能力。
零基础入门建议:
- 从 Python / PHP / Go / Java 中选一种,对常用库进行编程学习
- 搭建开发环境:PHP环境推荐Wamp和XAMPP,IDE推荐Sublime
- Python学习内容:语法、正则、文件、网络、多线程等常用库
- 用Python编写漏洞的exp,再写一个简单的网络爬虫
- PHP基本语法学习,并写一个简单的博客系统
- 熟悉MVC架构,尝试学一个Python/PHP框架(可选)
- 了解Bootstrap布局或CSS
本阶段目标:“从’用工具’到’写工具’”——这是分水岭。
阶段八:超级黑客(进阶路线)
这部分内容对零基础的同学来说还比较遥远,先贴一个大概的路线:
漏洞挖掘 → 内网渗透 → 免杀对抗 → 红队实战
为什么选择我们?
传统机构课程同质化严重,缺乏大厂实战资源;我们直通企业需求,技术更新速度领先行业3倍!
🚀 四大核心优势,碾压竞品!
1、大厂资源背书|就业无忧
✅官方认证学习中心,技术对标2026网安前沿需求!
✅ 1V1职业诊断 + 名企导师 + 简历面试直通车 + 学习群
2、课程体系全网最强|拒绝"纸上谈兵"
🔥 覆盖 网安实战→蓝队防御→攻防演练→漏洞挖掘,赠送课程总价值破万!
🔥 提供真实攻防沙盒环境,模拟APT攻击、数据溯源等企业级场景(全部授权合规)
3、灵活学习|一直回看
⏰ 线上直播+录播可一直回看,碎片化时间高效进阶
4、合规保障|0风险学习
📜 支持官方平台交易,签订学习合同+开具发票
🚀 重磅福利
💥 现在扫码,即可免费领取全套【网络安全预科班】课程!
💥 限时福利|仅剩最后30席!
🎯 前10名报名额外赠送:
▸《网络安全工程师认证冲刺包》
▸《CISP/PTS核心题库》
▸ 190节录播课程
最后
网络安全产业就像一个江湖,各色人等聚集。我国网安人才缺口大,缺的是"能干活、懂体系、守红线"的人——尤其缺"正向的、结合业务与数据、自动化的体系建设型人才"。
自己摸索,容易卡在"没有方向、没有环境、没有指导"——这也是为什么很多人学一年还在原地。
如果你想系统学习网络安全,走上"弯道超车"的路:
- 网安体系课程(基础→攻防→工具→实战,主线清晰)
- 靶场实操带练(自建环境,安全合规地练)
- 1V1职业诊断+名企内推(方向定位+就业直通车)
- 学习群答疑(随时问,不掉队)
想系统学习网络安全、弯道超车进网安圈的,评论区扣"1",或私信老师咨询课程详情。
特别声明
此教程为纯技术分享!本文目的绝不是为怀有不良动机的人提供技术支持!也不承担因为技术被滥用所产生的连带责任!本文所有攻防内容,只允许在授权项目、自建靶场或合规平台上进行,目的是唤醒大家对网络安全的重视,采取相应的安全措施,减少因网络安全带来的经济损失!
【深度附录】零基础学习路线·FAQ与资料
附录一:学习周期总览表
| 理论 | 2天 | 行业/法规/等保 | 定方向 |
| 渗透基础 | 1周 | 流程/信息收集/利用 | 走通流程 |
| 操作系统 | 1周 | Win/Linux | 会操作 |
| 网络基础 | 1周 | 协议/OSI/HTTP | 懂原理 |
| 数据库 | 2天 | SQL/加固 | 懂数据 |
| Web渗透 | 1周 | OWASP/工具 | 能复现 |
| 脚本编程 | 1-2月 | Python/PHP | 会写工具 |
| 进阶 | 持续 | 挖洞/内网/红队 | 作品集 |
一句话:“1个月入门,3-6个月进阶,1年上项目”——节奏照走,别乱。
附录二:零基础FAQ
Q1:完全没基础,真的能学吗?
能:路线就是为"零基础"设计的——“从’什么是协议’开始学”。
Q2:数学/英语不好影响大吗?
入门不大:影响进阶——“边学边补,别被吓退”。
Q3:先学攻还是先学防?
先攻后防:理解攻击,才懂防御——“以攻促防”。
Q4:要不要报班?
看自制力:自学慢但省钱,报班快但有成本——“关键是’有人带+有环境’”。
Q5:学完1个月真的能拿6k吗?
可以找初级岗:6k-15k是入门区间——“1个月入门,3个月进阶,别急”。
Q6:学的时候被劝退怎么办?
回到路线:别东学西学——“按路线走,不看别人进度”。
附录三:学习资源清单
| 法规 | 网络安全法/等保条例 | 通读 |
| 靶场 | DVWA等自建靶场 | 练手 |
| 工具 | Nmap/Burp/sqlmap | 精练 |
| 编程 | Python核心编程 | 跟练 |
| 平台 | SRC/CTF | 实战 |
| 课程 | 体系课 | 系统学 |
附录四:给"想转行"的人
转行网安,最怕"三分钟热度":
一句话:“转行网安,路线+坚持+合规三件套——缺一不可。”
附录五:各阶段"检验标准"
阶段一:能说出3个网安方向+2部法律名称
阶段二:能在靶场走通一次信息收集+漏洞验证
阶段三:会用Win/Linux常用命令,会配权限
阶段四:能画出OSI七层,说清HTTP请求流程
阶段五:会写基本SQL,懂数据库加固
阶段六:能在靶场复现OWASP Top10中3个漏洞
阶段七:能用Python写一个信息收集小工具
阶段八:有SRC提交记录/CTF成绩
一句话:“每阶段有’检验’,过了再走下一步——不返工,就是最快的路。”
附录六:学习避坑清单
- 别同时学5个方向(先深后广)
- 别跳过网络基础(地基)
- 别迷信工具(懂原理)
- 别碰没授权目标(红线)
- 别只输入不输出(笔记/复现)
一句话:“5个别,就是新手5大坑——绕开,就走得快。”
附录七:给家长的"网安科普"
如果家人担心"学网安=学黑客":
- 网安是正经职业:国家战略方向、人才缺口大
- 白帽是"合法保安":拿授权帮企业找漏洞
- 红线刻进教育:课程反复强调"授权合规"
一句话:“学网安,是’当保镖’不是’当小偷’——正规、合法、有前景。”
附录八:最后的最后
零基础学习路线讲完了。
再浓缩成三句话:
想系统学习网络安全、弯道超车进网安圈的——评论区扣"1",或私信老师咨询课程详情。
附录九:零基础学习路线·问答
追问1:学网安要不要考大学/考研?
答:技能优先,学历加分:入行看能力,深造看目标——“先入行,再决定”。
追问2:边上班/上学边学,时间够吗?
答:够:每天1-2小时专注+周末靶场——“碎片输入,整块输出”。
追问3:学完没找到工作怎么办?
答:攒作品再投:SRC记录、靶场笔记、CTF成绩——“作品够了,岗位就来”。
追问4:这行要不要持续学习?
答:必须:漏洞在更新、技术在迭代——“跟上节奏,才不被淘汰”。
加分点:
- 有清晰学习路线
- 有靶场/项目作品
- 懂红线合规
进阶心法:“路线是地图,执行是脚步——每天走一点,弯道就超车了。”
附录十:学习心态·防弃疗
网安学习最容易"弃疗"的三个时刻:
一句话:“网安不是’冲刺跑’,是’马拉松’——节奏稳住,就到终点了。”
附录十一:给家长的"选择网安"说明
家长最关心的三个问题:
一句话:“网安是’正规军’——选对机构、守好红线,就是正经职业。”
附录十二:最后的最后
零基础路线的全部内容讲完了。
最后送你一份"行动清单":
- 今天:定下方向(攻/守/研/合/分)
- 本周:学完"网络基础"第一章
- 本月:搭好靶场,复现第一个漏洞
- 本季:走完Web渗透阶段
- 半年:提交第一个SRC漏洞
想系统学习网络安全、弯道超车进网安圈的——评论区扣"1",或私信老师咨询课程详情。


评论前必须登录!
注册