 网硕互联帮助中心
不少企业负责人对上网行为管理存在一个固有认知:把硬件网关装上,封禁一批高危网站,就把员工上网风险解决了。
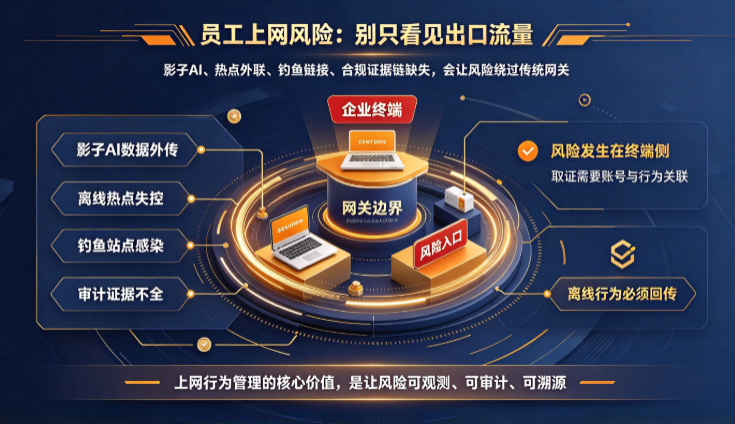
但从近年内部威胁相关行业调研数据来看,现实并不乐观。相关报告统计,仅 10% 的员工,就造成企业 73% 的高风险网络行为;超过六成的数据泄露事件,都和人的操作行为直接相关。尤其生成式 AI 普及之后,影子 AI 滥用、网页上传泄密、钓鱼链接点击,大多发生在终端层面,很多行为可以绕开企业网关设备的管控范围。
网关可以管住内网环境下经过出口的流量,可笔记本外出办公、手机热点共享、代理工具、加密网页传输,都会脱离网关视野。一旦发生泄密,拿不到完整操作证据链,企业维权、追责都会陷入被动。员工上网行为管理软件,并不是用来单纯约束员工工作状态的,其核心目标是补齐网关盲区,实现风险可观测、行为可审计、事件可溯源,同时满足等保合规日志留存要求。
一、企业面临的真实上网风险,大多看不见
结合多份安全行业公开报告,梳理出当前企业最容易忽视的四类现实风险,这些风险很难依靠传统硬件网关完整覆盖。
影子 AI 带来的数据外泄风险 调研显示,63% 员工会在工作场景使用各类 AI 工具,41% 的员工曾无意识把内部方案、客户资料、研发参数粘贴至公有 AI 站点,很多使用个人账号操作,完全不在企业管控范围内。网关只能拦截 AI 站点域名,无法识别员工在网页内粘贴、拖拽上传内部文件的动作,即便没有访问被封禁客户端,网页版 AI 依旧可以完成数据外传。
脱离内网之后的管控真空 笔记本电脑外出办公,员工开启手机热点,全部流量不再经过企业出口网关。网页访问、网盘上传、网页文件导出等全部行为不会留下内网网关日志。一旦出现资料外泄,没有对应的操作记录,无法定位事件发生过程。
钓鱼网站、恶意下载带来内网感染 近三分之二的 IT 从业者反馈,企业内部存在员工点击钓鱼链接的情况,部分人员遭遇攻击之后不会主动上报安全事件。员工访问恶意站点、下载来源不明程序,极易引入病毒木马,横向扩散感染内网业务服务器,造成业务中断。
合规审计证据链不完整 等级保护、行业监管,都要求企业留存网络访问、文件外发相关日志。仅靠网关,只能拿到域名访问记录,无法关联具体员工账号、本地文件、网页上传行为。出现合规检查或者安全事件时,无法输出完整闭环的审计材料。
这里要澄清一个误区:员工上网行为管理软件,不是用来替代网关。二者属于互补,网关做网络边界防护,终端侧软件补齐终端离线、加密应用、网页上传等场景的审计能力,组合起来才是完整防护体系。
二、传统方案的四大短板,很多企业都踩坑
很多企业已经做了上网管控,但是安全事件依旧发生,根源是方案本身存在短板。
硬件网关:管控高度依赖内网环境 只有流量经过网关设备才会生效。热点、代理、VPN 外联全部可以绕过;HTTPS 加密场景,网关只能识别访问域名,无法区分员工是单纯浏览网页,还是上传内部文档;浏览器新版本迭代之后,大量网页上传行为无法被解析捕捉。
单纯依靠安全培训 安全意识培训可以降低风险,但行业数据表明,仅依靠培训,最多识别 12% 的高风险行为,无法做到实时告警和事后溯源,不能作为唯一防护手段。
简单粗暴一刀切封禁策略 直接全盘屏蔽网盘、AI、外部协作站点。业务部门对外交付、外部协同受阻,员工会寻找更多绕开管控的手段,催生更多隐蔽泄密渠道,管控形同虚设。
缺少差异化策略,告警爆炸无法运营 一套策略下发全公司,研发、销售、行政岗位上网诉求完全不同。全部开启全量审计之后,每天产生海量日志,运维淹没在无效告警里,真正高危行为被淹没。
三、一套合格的员工上网行为管理软件,应该具备哪些核心能力
站在企业经营角度,选型优先看能否解决上面的实际痛点,不要被花哨功能迷惑。
离线场景日志本地缓存,断网不丢失记录 笔记本脱离企业内网之后,网页访问、网页上传、程序访问全部行为在终端本地缓存日志,终端重新接入内网自动回传。解决外勤办公、热点上网造成审计空白,完整记录终端全时段上网行为。
细粒度网页与应用审计,不只记录域名 完整采集浏览器 URL、搜索关键词、网页文件上传行为,区分普通网页浏览和文件上传操作。能够识别网页版 AI、网页网盘、第三方网页组件的文件提交动作,而不是仅仅记录访问过哪个网站。同时兼容主流浏览器大版本更新,避免浏览器升级之后审计失效。
按岗位、部门、时间段做差异化管控 拒绝全局一刀切。研发岗位可放行部分外部技术站点,收紧公有 AI 与高危网盘权限;销售岗位放开对外协作网盘,限制恶意站点;行政职能岗位收紧高危互联网访问。可以针对不同人员配置不同黑白名单、告警阈值,兼顾业务效率和安全。
风险行为分级告警,避免告警轰炸 区分普通访问行为和高危行为:普通网页访问仅留存日志;非工作时段大量上传文件、访问高危钓鱼站点、内网下载文件后立刻向外网页上传等组合行为触发告警。不用运维人工逐条筛查海量日志,把风险前置。
多终端兼容,覆盖混合组网环境 不仅支持 Windows 终端,同时适配信创操作系统,能够对信创终端做网页访问控制、IP 端口管控、DNS 策略配置,解决很多企业国产化终端管控缺失的问题。
日志本地化存储,满足合规溯源 所有审计日志保存在企业自有服务器,支持按时间、人员、事件类型检索导出,能够输出部门上网行为汇总报表,满足内审、等保测评日志留存的硬性要求。同时做好日志存储规划,配置归档周期,防止日志占满磁盘影响整套系统运行。
四、落地实施四步走,避免上线即翻车
很多项目产品本身没问题,但落地方式错误,导致推行受阻。给管理者一套可以直接参考的落地流程。
第一步:制度先行,完成合规前置
在部署系统之前,企业完成内部员工告知。管控遵循最小必要原则,只采集安全管控必要的上网行为数据,不做无差别采集,规避用工合规层面风险。
第二步:小范围灰度试点,不要一次性全量推送
优先选择研发、商务等高风险部门试点,策略初期只开启审计模式,不开启拦截。跑 2‑4 周,收集真实业务场景下的上网日志,梳理业务必需的外部站点,把可信业务站点加入白名单,过滤掉大量误报。
第三步:调优策略,分级启用管控
试点结束优化告警规则之后,再向全企业逐步下发。普通岗位优先审计,高危岗位按需启用拦截策略。优先管控高风险网站、恶意下载站点,不要直接阻断业务必需的外部协作渠道。
第四步:常态化运维迭代
浏览器版本更新、业务系统迭代、新增外部业务平台之后,定期复测策略有效性,更新网站黑白名单。定期输出行为审计报表给到安全、合规岗位,把安全管控从出事之后排查,变成常态化风险管理。
五、管理者选型总结:三个不要
不要把硬件网关当成上网行为管理的全部:网关是边界防护,终端软件补齐离线、加密网页上传、热点外联等盲区,二者搭配使用。
不要追求全部阻断所有外部访问:完全封堵会倒逼员工寻找更多绕过管控的方式,安全策略很难长期落地,优先做到可审计、可告警、可追溯。
不要忽视国产化终端适配:信创终端占比越来越高,如果方案只支持 Windows,会形成新的安全短板。
内部威胁防护这件事,不存在一劳永逸的产品。员工上网行为管理软件的价值,不是消灭所有上网风险,而是当风险发生的时候,企业看得见、拦得住、查得清,降低泄密事件带来的经营损失,同时满足监管合规的硬性要求。
本文为实战技术分享,企业落地实施需要严格遵循《网络安全法》《个人信息保护法》相关法规要求。
责编:璇玑


评论前必须登录!
注册