 网硕互联帮助中心
打破单点认知:构建攻防一体的安全思维
很多刚入门的朋友容易陷入一个怪圈:要么沉迷于各种炫酷的渗透工具,把网络安全当成“黑客游戏”;要么一头扎进厚重的理论书,试图先成为全栈程序员再碰安全。这两种路径往往导致知识碎片化,懂攻击的不会加固,懂运维的不知漏洞从何而来。真正的网络安全能力,从来不是单点的技能堆砌,而是一套完整的“攻防闭环”思维。只有当你深刻理解攻击者如何寻找突破口,才能精准地部署防御措施;反之,只有熟悉防御体系的构造逻辑,才能在渗透测试中快速定位盲区。
攻击视角:从信息收集到漏洞利用的链条
攻击侧的学习核心在于还原真实的入侵路径,这并非为了破坏,而是为了验证系统的脆弱性。整个流程通常始于信息收集,这是决定渗透成败的关键一步。
在主动侦察阶段,Nmap 是最得力的助手。它不仅仅是端口扫描器,更是网络拓扑的绘图仪。例如,通过 nmap -sV -O <target_ip> 命令,我们不仅能发现开放端口,还能识别运行的服务版本甚至操作系统内核。想象一下,当你发现目标服务器开放了 8080 端口且运行着旧版本的 Tomcat 时,这就直接指向了潜在的远程代码执行风险。除了端口,目录爆破、子域名枚举以及 Google Hacking 语法的使用,都能帮我们拼凑出目标的完整数字画像。
紧接着是漏洞扫描与利用。自动化工具如 sqlmap 或 Burp Suite 能大幅提高效率,但手动验证原理不可或缺。以 SQL 注入为例,理解联合查询(Union Based)和盲注(Blind Injection)的区别,比单纯跑出一个数据库名更有价值。在实战中,攻击者往往需要绕过 IDS(入侵检测系统) 的防护。这可能涉及流量编码、分块传输或利用协议层面的特性进行混淆。比如,将恶意 Payload 进行 URL 双重编码,或者利用 HTTP 协议的分块传输机制(Chunked Transfer Encoding)来规避基于特征匹配的检测规则。这种“矛”的演练,能让你直观感受到防御策略为何会失效。
防御视角:服务器加固与纵深防御体系
如果说攻击是寻找最短路径,那么防御就是构建最复杂的迷宫。防御侧的重点在于服务器安全配置,通过最小权限原则和纵深防御策略,将风险降至最低。
在 Windows IIS 环境下,许多安全事故源于默认的宽松配置。我们需要严格审查应用程序池的身份标识,确保其不以 SYSTEM 或 Administrator 权限运行,而是使用专用的低权限账户。同时,禁用不必要的 WebDAV 模块,移除默认的错误页面信息,防止泄露服务器版本号和路径结构。对于上传功能,必须设置严格的 MIME 类型限制,并禁止脚本目录的执行权限,从根源上阻断 WebShell 的落地。
转向 Linux LAMP 环境,权限控制更为精细。文件系统的权限设置应遵循“所有者可写,组与其他人只读”的原则,特别是配置文件如 my.cnf 或 httpd.conf 应设置为 600 或 640。在网络层面,iptables 是第一道防线。通过配置规则仅允许特定 IP 访问管理端口(如 SSH 的 22 端口),并丢弃所有其他未明确允许的入站流量,可以极大减少暴露面。例如:
iptables -A INPUT -p tcp –dport 22 -s 192.168.1.0/24 -j ACCEPT
iptables -A INPUT -p tcp –dport 22 -j DROP
这条规则确保了只有内网段能尝试连接 SSH,有效抵御了广域网的暴力破解。
更进一步的防御需要引入 WAF(Web 应用防火墙)。在 Apache 中部署 ModSecurity 是一个经典案例。它不仅能够拦截常见的 XSS 和 SQL 注入攻击,还能通过自定义规则集(Rule Set)应对零日漏洞。配置 ModSecurity 时,开启检测模式(Detection Only)先行观察误报情况,待规则调优后再切换至阻断模式,是确保业务连续性的最佳实践。
攻防交织:用工具验证闭环思维
理论终须实践检验。当我们完成一轮服务器加固后,应立即切换回攻击视角进行验证。使用 Nessus 等漏扫工具对配置好的环境进行全面检测,它能自动发现诸如“弱口令”、“未修补的 CVE 漏洞”或“错误的权限配置”等问题。
例如,你在 Linux 上配置了 iptables 限制了端口, Nessus 的扫描报告应该会显示相关端口处于"Filtered"状态而非"Open";如果你正确配置了 ModSecurity,当尝试提交包含 <script> 标签的测试 payload 时,服务器应返回 403 Forbidden 而非正常响应。这种“配置 – 扫描 – 修正”的循环过程,正是将攻防知识内化的关键。
通过 Nmap 侦察发现隐患,再通过 IIS/LAMP 的配置消除隐患;通过编写绕过脚本理解 IDS 的局限,再通过 ModSecurity 的规则更新弥补这些局限。这种双向交织的学习方式,能让你不再局限于某个工具的用法,而是建立起对系统整体安全态势的掌控力。网络安全没有银弹,唯有在不断的攻守博弈中,才能构建起真正坚固的防御壁垒。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
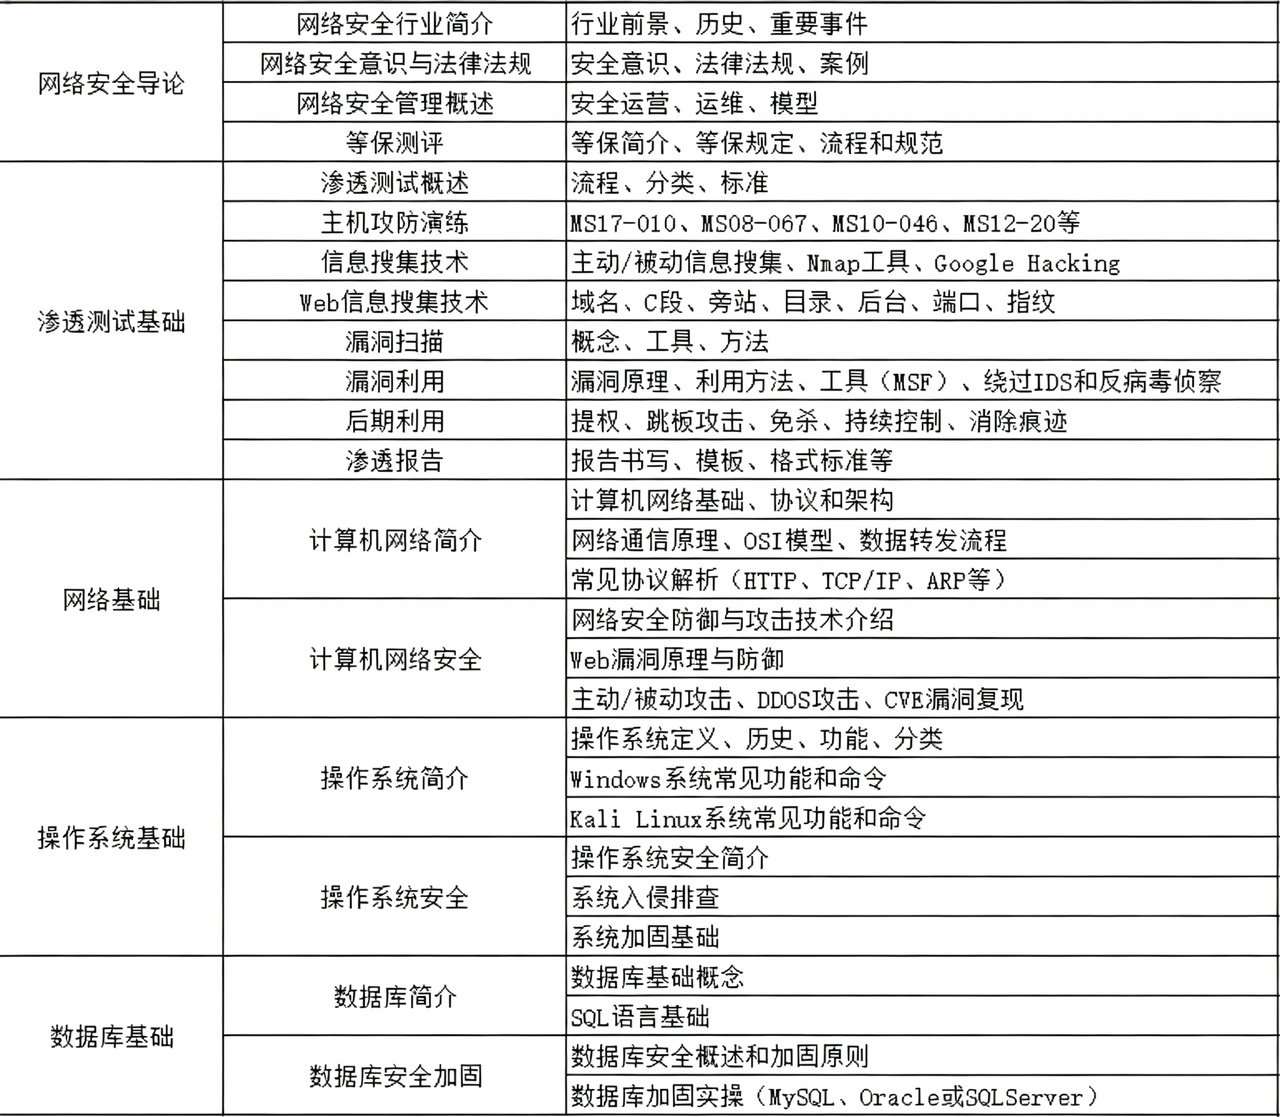
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
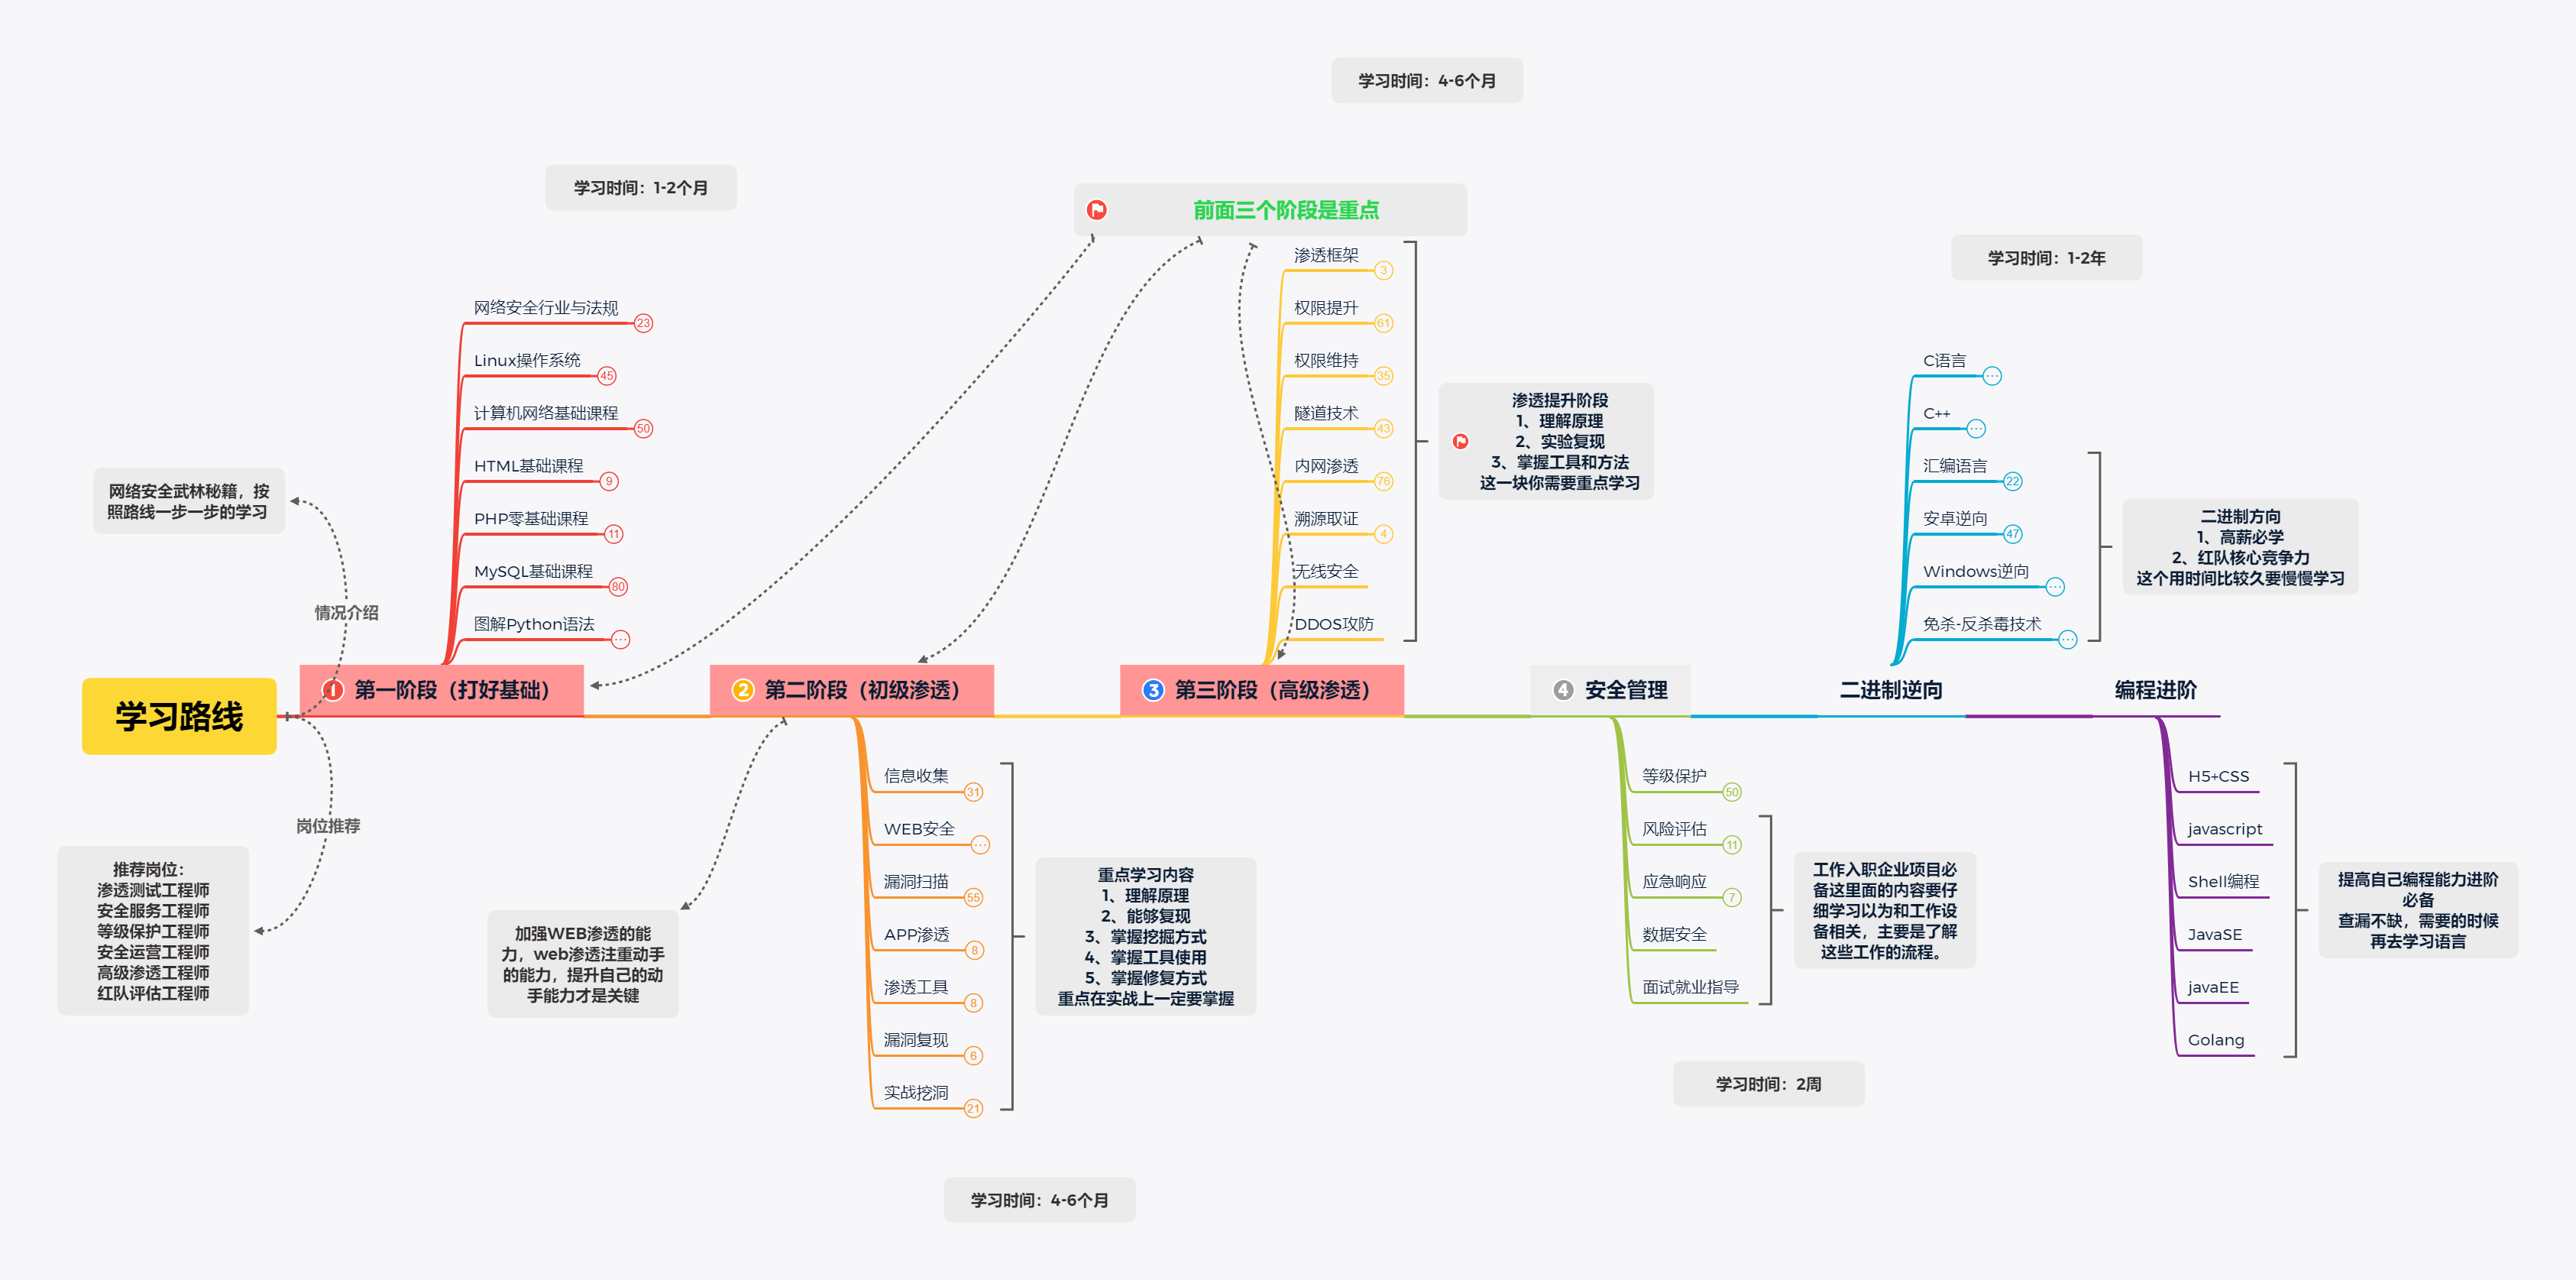
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
如图片过大被平台压缩导致看不清的话,大家记得点个关注,关注之后系统后台会自动发送给大家!到时候记得看后台消息就行了。
学习资料工具包
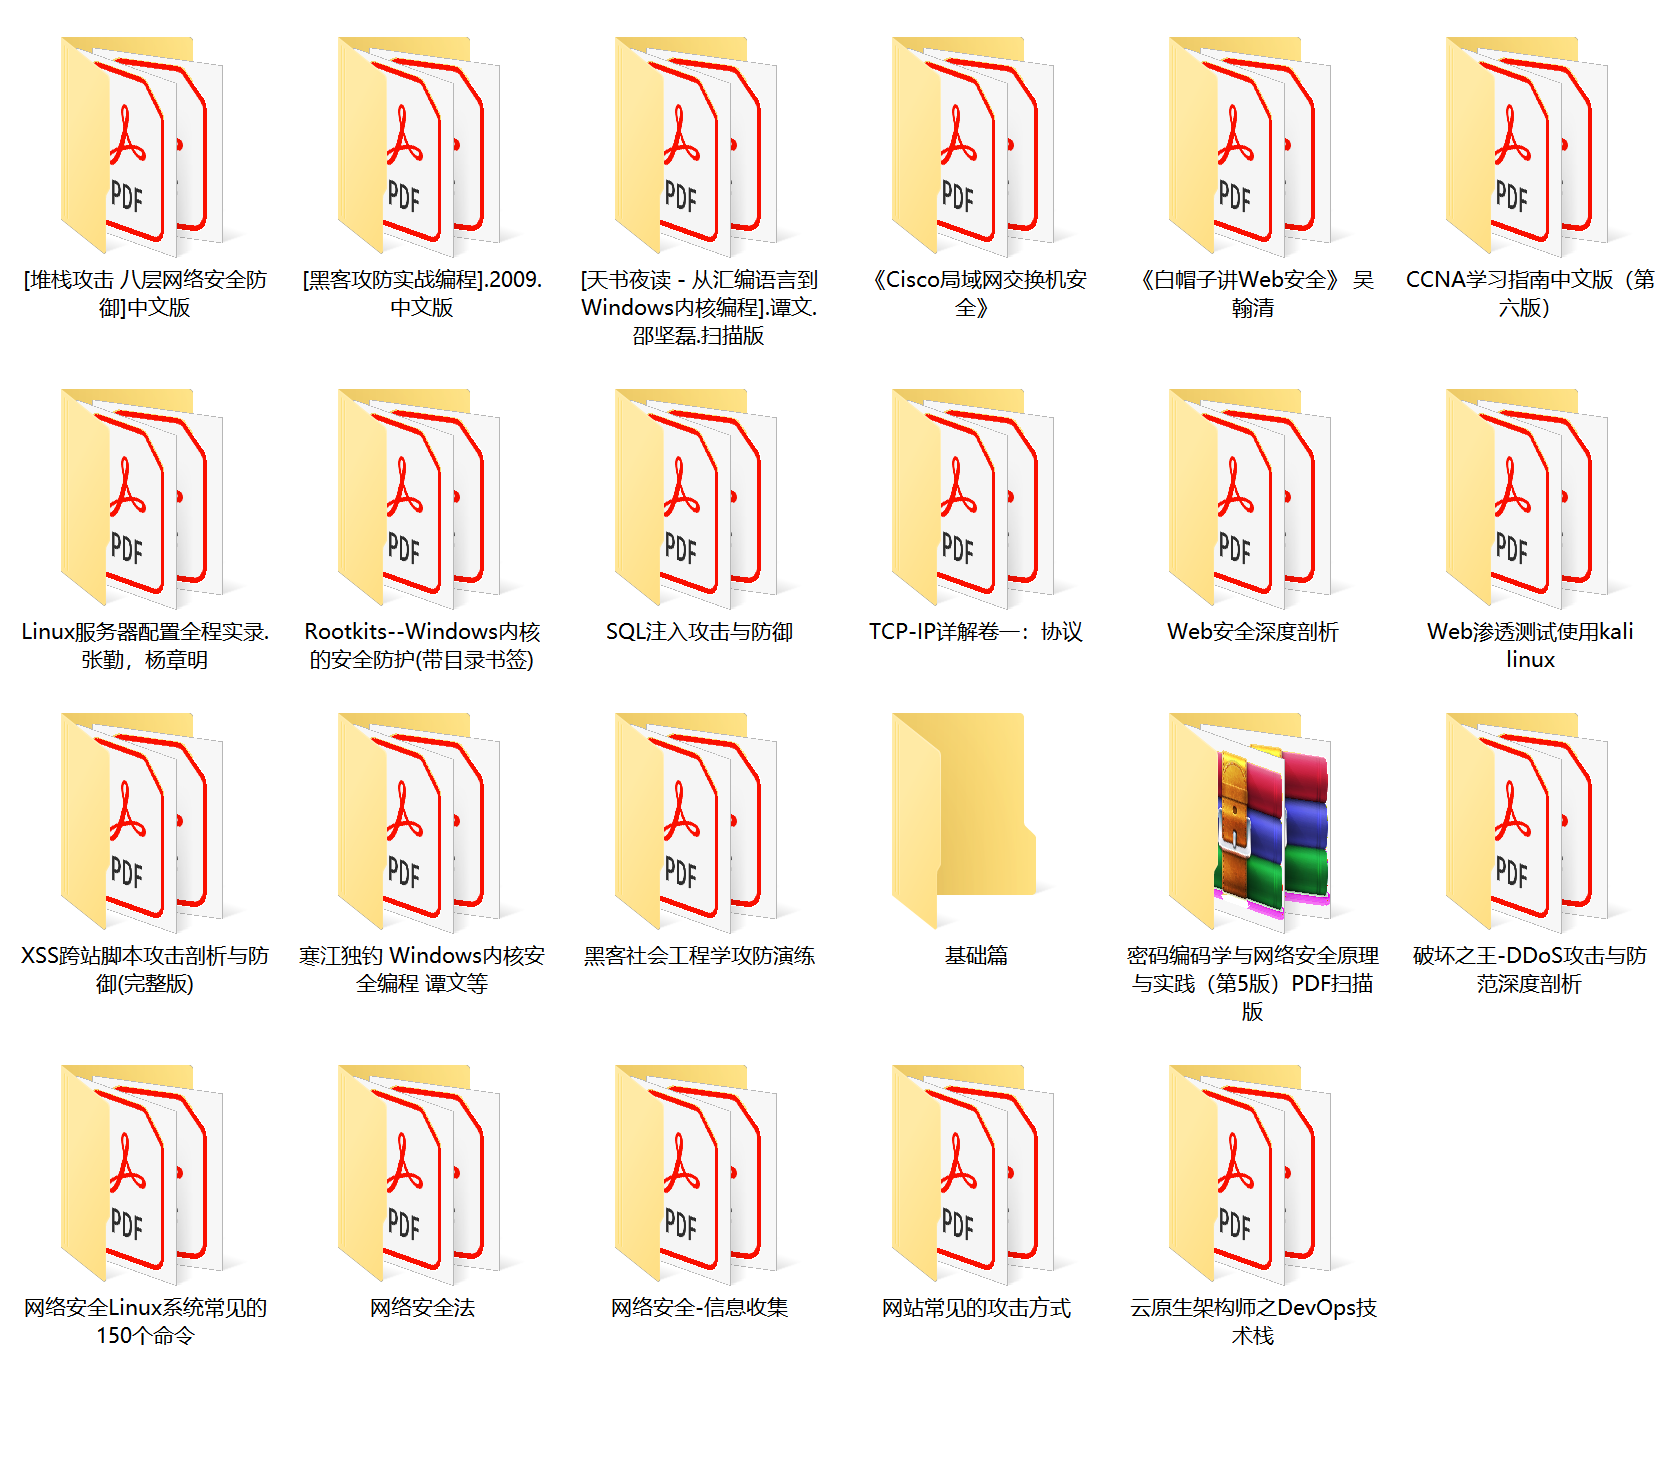
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。
网络安全源码合集+工具包
视频教程
视频配套资料&国内外网安书籍、文档&工具


评论前必须登录!
注册