 网硕互联帮助中心
/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
1. 项目概述:构建一个与HD钱包交互的MCP服务器
如果你在区块链开发领域摸爬滚打过一段时间,肯定遇到过这样的场景:你的应用需要安全地管理用户的加密资产,无论是发送交易、查询余额还是生成新的接收地址。传统的做法可能是将私钥或助记词直接存储在应用服务器上,但这无异于将保险柜的钥匙放在门垫下面,安全风险极高。另一种方案是依赖MetaMask这样的浏览器插件钱包,但这将用户限制在了浏览器环境内,对于需要后端自动化处理或者提供非浏览器端服务的应用来说,就变得束手无策。
这正是“CryptoAPIs-io/cryptoapis-mcp-hd-wallet”这个项目试图解决的核心痛点。简单来说,它是一个实现了 MCP(Model Context Protocol)服务器 的 HD(分层确定性)钱包 。你可以把它理解为一个专门为程序(而非人类用户)设计的、标准化的“钱包管家”。它不直接面向最终用户提供图形界面,而是通过一套定义良好的协议接口,让任何兼容MCP的客户端(比如另一个后端服务、一个自动化脚本,甚至一个AI智能体)都能安全、便捷地调用钱包的核心功能,如生成地址、签名交易、查询余额等,而无需关心底层私钥管理的复杂细节。
这个项目的价值在于“标准化”和“解耦”。它将钱包的核心能力封装成一个独立的、可通过网络访问的服务,使得区块链功能的集成变得像调用一个普通API一样简单。开发团队无需再重复造轮子,去实现繁琐且容易出错的BIP32、BIP39、BIP44等协议,也避免了私钥管理不当带来的灾难性后果。对于CryptoAPIs.io这样的区块链基础设施提供商而言,开源这样一个项目,既是展示其技术实力的方式,也是推动行业向更安全、更可互操作的标准靠拢的举措。
2. 核心概念与技术栈深度解析
要真正理解这个项目,我们需要先拆解它的几个核心组成部分:MCP、HD钱包,以及它们如何通过特定的技术栈结合在一起。
2.1 MCP(Model Context Protocol):智能体的“手和脚”
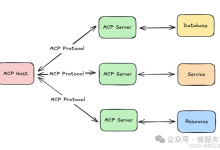
MCP不是一个广为人知的协议,我们可以把它类比为智能体(AI Agent)世界的“USB标准”或“驱动协议”。它的核心目标是解决一个问题:如何让一个AI模型(比如大型语言模型)能够安全、可控地使用外部的工具、数据和能力?
在没有MCP之前,如果你想让你开发的AI助手能够帮你查询区块链余额,你可能需要写一段硬编码的函数,把私钥逻辑、API调用都写死在提示词或后端代码里。这种方式笨重、不安全,且难以扩展。MCP定义了一套标准,让“工具提供方”(Server,如这个HD钱包项目)可以声明自己提供哪些“工具”(Tools),而“工具使用方”(Client,如一个AI应用)则可以动态地发现、理解并调用这些工具。
在这个项目中,MCP服务器扮演的就是“工具提供方”的角色。它对外宣称:“我这里提供几个工具,分别叫 generate_address 、 sign_transaction 、 get_balance ,这是它们的调用方法和参数格式。” 任何兼容MCP的客户端,无论是用Python、JavaScript还是其他语言写的,都可以按照这个标准格式来请求服务,完成钱包操作。这极大地提升了区块链功能与AI应用、自动化工作流集成的便捷性和安全性。
2.2 HD(分层确定性)钱包:安全与管理的基石
HD钱包是现代加密货币钱包的基石技术,它解决了私钥管理和备份的难题。其核心思想源于BIP32、BIP39、BIP44等一系列比特币改进提案。
- 确定性 :从一个单一的“种子”(Seed)可以推导出无数个私钥和地址。你只需要备份好生成这个种子的助记词(通常是12或24个英文单词),就等于备份了整个钱包的所有资产。
- 分层 :密钥结构像一棵树。主种子生成主私钥,主私钥可以派生出子私钥,子私钥还能继续派生。这种结构允许你为不同的用途(比如收款、找零、不同账户)创建逻辑上隔离的密钥分支,同时管理上又无比清晰。
这个项目实现的HD钱包,正是内置了这些协议的逻辑。它能够:
注意 :项目的安全性完全依赖于助记词/种子的保管。服务器运行时,种子需要被加载到内存中。因此,服务器的运行环境(如硬件安全模块HSM、可信执行环境TEE)、网络访问控制以及助记词本身的存储(如使用环境变量或加密的密钥管理服务)是至关重要的实践。
2.3 技术栈选型:为什么是它们?
浏览项目的代码库(通常是GitHub),我们可以推断出其技术栈。一个典型的实现可能会包含以下部分:
- 服务端框架(如Node.js + Express/Fastify,或Python + FastAPI) :用于构建HTTP/WebSocket服务器,处理MCP协议规定的请求和响应。Node.js和Python在区块链开发社区中生态丰富,有大量成熟的加密货币库支持。
- 加密货币核心库 :
- 比特币系列 : bitcoinjs-lib (JavaScript) 或 coincurve / ecdsa (Python) 用于处理椭圆曲线加密和交易构建。
- 以太坊系列 : ethers.js 或 web3.py ,它们本身就提供了强大的HD钱包支持。
- BIP工具库 :如 bip39 (用于助记词)、 bip32 (用于分层推导) 等,这些是跨链钱包的基础。
- MCP协议实现库 :可能需要实现或使用一个MCP的SDK,用于格式化符合协议规范的工具定义( Tool )和资源( Resource )描述。
- 配置与安全 :使用 dotenv 管理环境变量(存放助记词、RPC节点URL等敏感信息),使用 helmet (Node.js) 等中间件增强HTTP安全头。
选择这些技术栈的理由很直接: 生态成熟、社区支持好、文档齐全 。例如, ethers.js 和 web3.py 几乎是以太坊开发的标配,它们对HD钱包的封装已经非常完善,稳定可靠,能大幅降低开发难度和出错概率。
3. 项目架构与核心模块设计
一个健壮的MCP HD钱包服务器,其内部架构应该清晰分层,各司其职。我们可以将其分为以下几个核心模块:
3.1 协议层:MCP适配器
这是项目的“外交官”,负责与外部MCP客户端通信。它的核心职责是:
这个模块的代码相对标准化,重点在于严格遵循MCP协议规范,确保兼容性。
3.2 服务层:钱包核心引擎
这是项目的“大脑”和“心脏”,包含了所有的业务逻辑。它进一步细分为:
- 密钥管理服务 :负责助记词的加载、验证,种子的生成,以及根据BIP44路径进行密钥推导。这是安全最敏感的部分,所有操作都应在内存中进行,避免私钥以明文形式写入磁盘或日志。
- 地址服务 :根据指定的链(比特币、以太坊等)和派生路径,生成对应的区块链地址。对于以太坊,这就是一个公钥到地址的Keccak哈希转换;对于比特币,则涉及生成P2PKH或P2SH等格式的地址。
- 交易服务 :这是最复杂的部分之一。
- 构建 :根据客户端提供的参数(如收款地址、金额、Gas信息等),构造一个未签名的交易对象。
- 签名 :使用密钥管理服务推导出的私钥,对交易进行数字签名。
- 序列化 :将签名后的交易序列化成十六进制字符串,准备广播。
- 查询服务 :通过连接区块链节点(RPC提供商,如Infura、Alchemy,或自建节点),查询特定地址的余额、交易历史等。这个服务本身不涉及签名,但需要钱包的公开信息(地址)。
3.3 数据层:状态与配置
这个模块管理项目的状态和配置。
- 配置管理 :从环境变量或配置文件中读取关键配置,如:
- MNEMONIC :助记词。 这是最高机密,必须通过安全的方式注入。
- DERIVATION_PATH :默认的派生路径(如 m/44'/60'/0'/0/0 )。
- CHAIN_RPC_URL :各类区块链网络的RPC端点。
- SERVER_PORT :MCP服务器监听的端口。
- 内存状态 :在运行时,密钥种子、派生的密钥对象等会驻留在内存中。需要设计合理的生命周期,确保服务关闭时内存被正确清理。
3.4 网络与安全层
这个模块确保服务本身的安全。
- 服务器实例 :创建HTTP/WebSocket服务器,绑定到指定端口。
- 认证与授权(可选但强烈推荐) :基础的MCP可能不强制要求认证,但在生产环境中,你必须添加一层认证。例如,要求客户端在请求头中提供API密钥,或者使用更安全的双向TLS认证。这可以防止未经授权的服务随意调用你的钱包进行转账。
- 请求验证 :对所有输入参数进行严格的验证和清理,防止注入攻击或非法参数导致意外行为。
4. 核心功能实现与实操详解
让我们深入到具体功能的实现细节,看看一个典型的工具是如何从客户端请求,到服务器处理,最后返回结果的。
4.1 功能一:生成地址 ( generate_address )
这是最基础的功能。客户端可能想为一个新用户生成一个唯一的收款地址。
客户端请求示例 (MCP JSON-RPC格式):
{
"jsonrpc": "2.0",
"method": "tools/call",
"params": {
"name": "generate_address",
"arguments": {
"chain": "ethereum",
"account_index": 0,
"address_index": 5
}
},
"id": 1
}
服务器端处理流程:
{
"jsonrpc": "2.0",
"result": {
"content": [
{
"type": "text",
"text": "0x742d35Cc6634C0532925a3b844Bc9e…"
}
]
},
"id": 1
}
实操心得 :在实现时,务必对 account_index 和 address_index 进行边界检查,防止传入负数或超大整数导致内存溢出。同时,生成的地址最好立即返回给客户端,不要在服务器日志中记录,以减少敏感信息泄露的风险。
4.2 功能二:签名交易 ( sign_transaction )
这是最核心且风险最高的功能。服务器需要用私钥对一笔交易进行签名。
客户端请求示例:
{
"jsonrpc": "2.0",
"method": "tools/call",
"params": {
"name": "sign_transaction",
"arguments": {
"chain": "ethereum",
"transaction": {
"to": "0xRecipientAddress…",
"value": "0xde0b6b3a7640000", // 1 ETH in hex
"gasLimit": "0x5208",
"maxPriorityFeePerGas": "0x3b9aca00",
"maxFeePerGas": "0x2540be400",
"nonce": 5,
"chainId": 1
},
"derivation_path": "m/44'/60'/0'/0/0"
}
},
"id": 2
}
服务器端处理流程:
安全警告 :这是最需要审计的代码。必须确保:
- 交易在签名前经过了充分的验证。
- 私钥在整个过程中仅存在于内存中,且用于签名后立即被JavaScript/Python的垃圾回收机制覆盖(虽然不能完全保证,但要避免在变量中长期持有)。
- 考虑实现二次确认机制,例如对超过一定金额的交易,需要另一个独立的审批流程或签名。
4.3 功能三:查询余额 ( get_balance )
这是一个只读操作,相对安全。
服务器端处理流程:
注意事项 :这里严重依赖外部RPC节点的可用性和稳定性。在生产环境中,你需要:
5. 安全实践、部署与运维指南
将这样一个项目投入生产环境,安全是头等大事。以下是一些关键的实践和考量。
5.1 密钥安全管理:生命线
- 开发环境:使用 .env 文件(确保该文件在 .gitignore 中)。
- 生产环境:使用Docker Secrets、Kubernetes Secrets、HashiCorp Vault、AWS Secrets Manager或GCP Secret Manager等服务。这些服务提供加密存储和安全的注入方式。
5.2 服务器安全加固
5.3 部署与高可用
FROM node:18-alpine
WORKDIR /app
COPY package*.json ./
RUN npm ci –only=production
COPY . .
# 通过环境变量注入助记词
ENV MNEMONIC=${MNEMONIC}
EXPOSE 3000
CMD ["node", "server.js"]
6. 典型应用场景与集成案例
理解了如何构建和运行这个MCP服务器后,我们来看看它能用在哪些实际场景中。
6.1 场景一:去中心化应用(DApp)的后端服务
一个NFT交易平台需要自动化处理用户的提现请求。传统方式是让用户连接钱包并手动签名,体验割裂。集成MCP钱包服务器后:
- 流程 :用户在前端发起提现 -> 平台后端(作为MCP客户端)调用 sign_transaction 工具 -> 服务器签名生成原始交易 -> 后端将交易广播到链上 -> 用户收到资产。
- 优势 :用户体验流畅(无需跳出页面),平台可以控制Gas策略和手续费,并实现批量处理,效率更高。
6.2 场景二:自动化做市商(AMM)或DeFi策略机器人
一个DeFi套利机器人需要监控多个DEX的价差,并在机会出现时快速完成资产兑换。
- 流程 :机器人监控到价差 -> 计算最优交易路径 -> 作为MCP客户端,调用 sign_transaction 工具对一系列Swap交易进行签名 -> 广播交易。
- 优势 :将敏感的签名逻辑与策略逻辑分离。机器人代码库中不存储私钥,降低了代码泄露导致资产损失的风险。签名服务可以独立部署、加固和监控。
6.3 场景三:多签钱包或DAO的自动化执行
一个DAO(去中心化自治组织)的金库是一个多签钱包,任何支出需要N个管理员中的M个批准。可以将MCP服务器部署为其中“一签”。
- 流程 :当符合条件的提案通过后,一个自动化服务(客户端)会收集到足够多的链下或链上签名批准,然后调用这个MCP服务器的 sign_transaction 工具,添加其负责的那一签,最终组装并广播交易。
- 优势 :实现了部分签名的自动化,减少了人工干预,提高了资金运作效率,同时私钥仍被安全地管理在独立的服务中。
6.4 场景四:与AI智能体(Agent)结合
这是MCP协议最原生的场景。一个AI智能体被赋予管理加密资产的任务。
- 流程 :用户对AI说:“给我的以太坊地址转0.1个ETH作为Gas费。” AI智能体(MCP客户端)理解指令后,发现需要调用 get_balance 检查余额,然后调用 sign_transaction 创建并签名一笔转账交易。
- 优势 :AI获得了安全、可控的执行能力。MCP协议定义了清晰的工具边界,防止AI进行未被授权的操作。项目维护者可以精确控制AI能使用钱包的哪些功能(比如只允许查询和向特定地址转账)。
7. 常见问题、故障排查与优化建议
在实际开发和运行中,你肯定会遇到各种问题。以下是一些常见坑点及解决方案。
7.1 问题排查速查表
| 客户端连接失败 | 1. 服务器未启动。 2. 防火墙/安全组阻止端口。 3. 网络配置错误。 | 1. 检查服务器进程状态和日志。 2. 使用 netstat -tulnp 确认端口监听状态。 3. 检查服务器和客户端之间的网络连通性( telnet 或 curl )。 |
| 调用工具返回“工具未找到” | 1. MCP初始化握手失败。 2. 工具名称拼写错误。 3. 服务器工具注册逻辑有误。 | 1. 检查客户端初始化请求和服务器响应日志。 2. 核对客户端请求中的 name 字段与服务器声明的工具名是否完全一致。 3. 调试服务器启动流程,确认工具列表是否正确生成。 |
| generate_address 生成地址错误 | 1. 助记词错误或与路径不匹配。 2. 派生路径格式错误。 3. 链类型不支持。 | 1. 验证使用的助记词是否能生成预期的种子。 2. 使用 iancoleman.io/bip39 等离线工具对比生成的地址。 3. 检查路径字符串,确保符合BIP44规范(如单引号使用正确)。 |
| sign_transaction 签名失败,交易被拒绝 | 1. Nonce不正确 :最常见原因。 2. 余额不足。 3. Gas设置过低。 4. 链ID不匹配。 5. 签名本身错误。 | 1. 重点检查Nonce :确保客户端提供的nonce与链上该地址的下一个nonce一致。建议实现一个 get_nonce 工具或让客户端自行查询。 2. 调用 get_balance 确认余额。 3. 检查 gasLimit , maxFeePerGas 等参数,可通过公共API获取当前网络建议的Gas价格。 4. 确认 chainId 参数与目标网络匹配。 5. 使用签名验证工具离线验证签名是否有效。 |
| get_balance 查询超时或返回错误 | 1. RPC节点URL错误或不可用。 2. 网络问题。 3. 请求频率过高被节点限制。 | 1. 测试RPC URL是否能直接通过 curl 访问。 2. 配置备用RPC节点并实现故障转移。 3. 增加请求超时时间,实现指数退避重试。 4. 对查询接口添加合理的缓存。 |
| 服务器内存使用率持续增长 | 1. 内存泄漏(如未正确释放密钥对象)。 2. 请求量过大,缓存失控。 | 1. 使用内存分析工具(如Node.js的 heapdump )检查泄漏点。 2. 确保私钥等敏感大对象在处理完请求后解除引用。 3. 检查并限制缓存的大小和生存时间。 |
7.2 性能与优化建议
- 余额缓存 :对 get_balance 查询结果缓存5-10秒,可大幅减少RPC调用,尤其适用于前端频繁刷新的场景。
- Nonce缓存 :维护一个地址Nonce的本地缓存,并在每次成功发送交易后递增。这可以避免并发交易因使用相同Nonce而失败。但必须有一个机制在交易失败或网络拥堵时回退或同步链上最新Nonce。
7.3 扩展性思考
当前项目可能专注于支持主流链(比特币、以太坊)。未来可以考虑:
- 多链插件化架构 :设计一个插件系统,将不同区块链(如Polygon, BSC, Solana, Cosmos)的地址生成和交易签名逻辑抽象成插件,使核心MCP服务器更容易扩展。
- 硬件安全模块(HSM)集成 :对于最高安全等级的需求,可以将私钥的派生和签名操作委托给HSM(如YubiKey, Ledger, 或云HSM服务)。服务器只负责协议处理和交易构建,私钥永不离开HSM硬件。
- 交易策略服务 :集成一个Gas价格预测服务,为 sign_transaction 工具提供优化的Gas参数建议,帮助用户节省费用或加速交易确认。
这个项目为区块链功能服务化提供了一个优雅的参考实现。它的意义不在于代码本身有多复杂,而在于它定义了一种安全、标准的交互模式。当你需要将加密货币钱包能力嵌入到复杂的自动化系统或AI应用中时,遵循这样的架构思路,能让你走得更稳、更远。在实际使用中,务必时刻将安全置于首位,从密钥管理、网络暴露到代码审计,每一个环节都需要精心设计和持续审视。


评论前必须登录!
注册