 网硕互联帮助中心
在园区的早高峰,经常能看到这样的场景:员工一手端着咖啡,一手在包里翻找那张薄薄的物理一卡通。如果忘带了,要么得去行政部填单子借临时卡,要么只能尴尬地让保安帮忙刷开闸机。到了食堂,如果卡片突然消磁或折断,排了半天队也只能无奈让同事代付。
物理卡片作为一卡通的唯一载体,曾经统治了园区管理十几年。但随着移动互联网和生物识别技术的普及,这种“认卡不认人”的物理限制正在被打破。从IC卡到手机NFC,从二维码到人脸识别,一卡通系统正在经历一场深刻的介质革命。
当一卡通脱离了实体卡片的束缚,它就不再只是一张塑料片,而是一套真正意义上的“无感通行与支付网络”。
实体卡的三重物理瓶颈
为什么越来越多的园区开始推动一卡通向虚拟卡和生物识别升级?因为实体卡在大型园区的实际运营中,暴露出了极难克服的物理瓶颈。
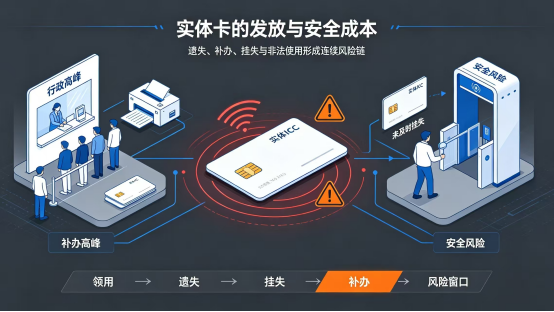
首先是发放与维护成本高。园区内人员流动频繁,新员工入职要制卡,离职要回收。如果遇到补办高峰,制卡设备、空白卡耗材、人工发卡的时间成本加在一起,是一笔不小的隐性开销。更麻烦的是,物理卡极易丢失,一旦被外部人员捡到,在未及时挂失的时间差内,很容易发生盗刷或非法闯入。
其次是体验割裂。现代人出门可能忘带工卡,但绝不会忘带手机。员工在食堂打饭时,一手拿餐盘,一手还要从裤兜里掏出卡片去贴终端机,动作极其别扭。在雨雪天气,或者手上拿着重物时,刷卡进门的体验更是糟糕。
最后是数据断层。实体卡只记录了“钱”和“门禁”,却无法捕捉用户的完整行为轨迹。员工在哪个区域停留最久、在哪个商户消费最频繁、通行的高峰期在哪个具体的物理节点拥堵——这些精细化的数据,仅靠物理卡片的简单交互是很难全面采集的。
介质演进:从“刷卡”到“刷脸”
打破物理瓶颈的唯一方式,是让“卡”变成无形。目前,一卡通系统的介质升级主要分为两条主线:虚拟卡(二维码/NFC)和生物识别(人脸)。
第一步:虚拟卡与NFC,把卡装进手机里。
这是目前大多数园区正在经历的阶段。通过接入管理模块提供的API接口,一卡通系统与园区的微信公众号、小程序或自有APP打通。员工只需首次登录,将账户与手机号绑定,一张“电子虚拟卡”就生成了。
在这种模式下,食堂消费和门禁通行变成了“调出二维码对准扫描口”或者“手机靠近终端刷NFC”。这个过程依赖于终端管理模块对POS机和门禁机的升级换代——它们必须支持扫码摄像头或NFC模块的读取。对于用户来说,无需再担心卡片遗失,账户余额实时在手机端可见。
第二步:生物识别,实现真正的“无感通行”。
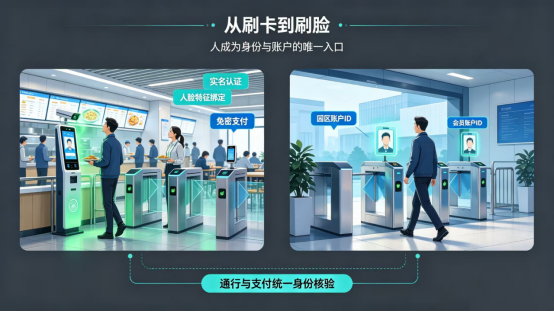
在互联网大厂或高端制造园区,人脸识别已经成为标配。员工只需在系统后台实名认证并录入人脸照片,走到闸机前,抬头看一眼摄像头,门就开了;在食堂结账,站在特定设备前刷脸,系统自动从绑定的后台账户扣款。
在这个场景中,“卡”彻底消失了。配合会员卡管理模块,系统将个人的生物特征与唯一的会员账户ID强绑定。即便员工连手机都没带,只要人到了,消费和通行就能完成。
介质升级背后的底层考验
把卡放进手机或者变成人脸,听起来只是换了一种识别方式,但在系统架构层面,这要求一卡通系统具备极强的数据处理与安全防护能力。
第一,高并发下的响应速度。
早高峰数百人同时涌入大门,如果是二维码,系统需要在几百毫秒内完成“读取—解密—校验余额—扣款—返回指令”的全过程。如果是人脸,需要在极短的时间内完成特征提取和比对。这要求系统的接入管理和数据库并发处理能力必须足够强悍,任何一次网络延迟都会导致闸机前大排长龙。
第二,极其严苛的资金安全防范。
虚拟卡和刷脸虽然方便,但“盗刷”的手段也随着升级。比如,二维码截图被恶意使用怎么办?人脸照片被拿来进行“照片攻击”怎么办?
这就需要交易管理和系统配置模块发挥核心作用。在系统配置中,运营方可以设定动态二维码策略——二维码每隔15秒自动刷新,截图无效;设定单笔免密限额,超过额度需要输入支付密码;设定同一账户在极短时间内的跨区域消费拦截规则。同时,配合具备活体检测能力的智能终端,彻底封死“假照片骗过系统”的漏洞。
第三,账务的平滑过渡。
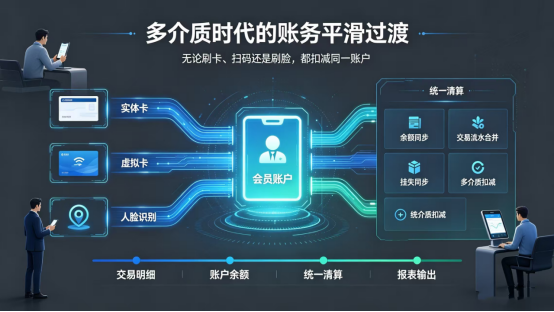
在介质升级的过渡期,园区必然面临“一部分人用物理卡,一部分人用虚拟卡”的混合场景。系统必须确保无论是刷卡、扫码还是刷脸,扣减的都是同一个会员账户里的钱。实体卡挂失后,虚拟卡依然能正常使用;余额清算时,也必须将多介质的流水合并计算。
一卡通介质的演进,表面上是“去物理化”的过程,实质上是园区管理向“以人为中心”的服务模式转变。
当那张容易折断、容易遗失的塑料片被装进手机,或者被直接绑定在人们的脸上时,园区带给人的感觉不再是“处处需要凭证”,而是“自然而然的无感通行”。




评论前必须登录!
注册