 网硕互联帮助中心
/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
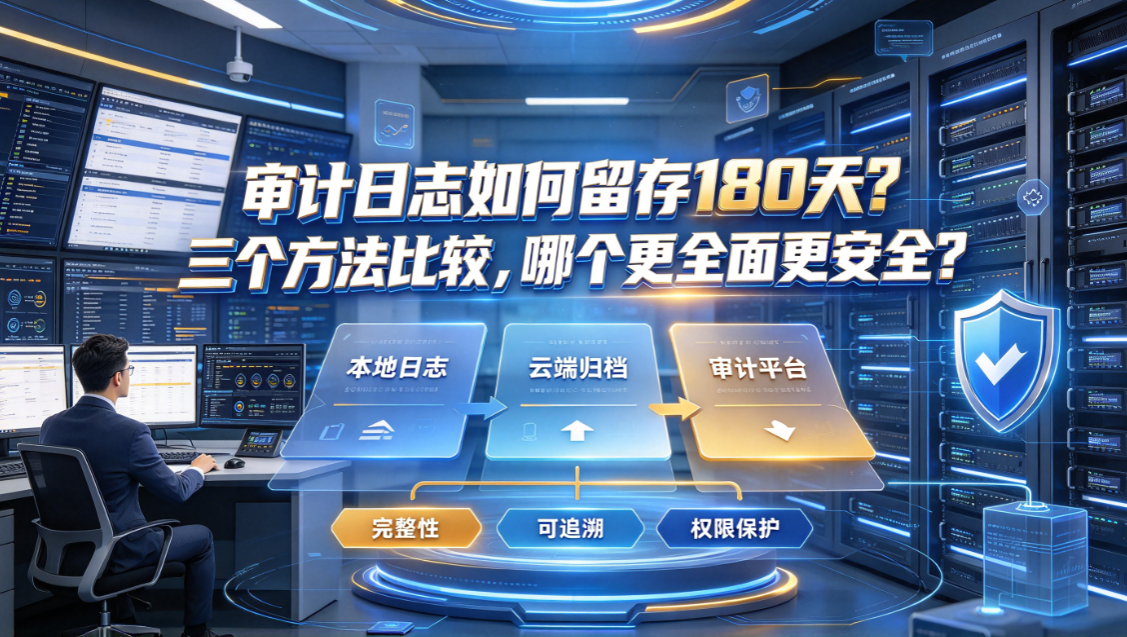
审计日志留存 180 天,不是简单把日志“多存几个月”。
《网络安全法》要求网络日志留存不少于 6 个月,等保 2.0 也要求审计记录集中采集、集中存储,且一般不少于 180 天;三级及以上系统、重要数据场景通常还要延长到 1 年甚至 3 年以上。
下面从工程落地角度,介绍三种常见方法。
方法一:终端审计平台留存,适合内网终端行为审计
这类方案在企业终端上部署轻量客户端,采集文件操作、U 盘插拔、打印、屏幕快照、上网行为、应用程序使用等日志,再集中上传到管理服务器或独立日志库。域智盾就属于这一类,它把终端行为日志集中保存在服务端,支持按时间、账号、终端 IP、操作类型、文件名检索,并可设置 90 天、180 天或更长的留存周期。
| 审计哪些日志 | 文件创建/修改/拷贝/删除、U 盘插拔与传输、打印记录、屏幕快照、网页访问、应用程序运行、剪贴板操作等 |
| 如何审计 | 管理端按账号、终端、时间段、操作类型检索,支持导出报表和事件追溯 |
| 留存多少天 | 可按合规要求配置,通常建议至少 180 天;涉密或重要数据场景建议更长 |
| 日志安全 | 日志集中存储在服务器端,终端本地删除不影响服务端归档;查看、导出权限应单独管控,日志修改/删除行为本身也应留痕 |
它的优势是离终端最近,能还原“谁、在什么时间、在哪台电脑、操作了什么文件、通过什么方式外发”。但要注意,终端日志不能只存本地,否则重装系统、硬盘损坏或人为删除都会导致证据链断裂。
方法二:云日志服务 / SIEM 平台,适合多云、服务器和混合环境
如果企业有大量云服务器、数据库、中间件、网络设备、应用系统,通常更适合使用云日志服务或 SIEM 平台。例如阿里云 SLS、腾讯云 CLS、奇安信 LAS 等,可以把多源日志集中采集、索引、告警和长期归档。
| 审计哪些日志 | 服务器登录、权限变更、数据库访问、应用错误、API 调用、云产品操作、网络安全事件等 |
| 如何审计 | 通过 SQL、全文检索、仪表盘、告警规则进行查询和关联分析 |
| 留存多少天 | 热数据可保留 7–90 天用于快速查询;冷数据或归档层可保留 180 天、1 年甚至更久 |
| 日志安全 | 支持加密存储、访问控制、生命周期管理、多副本冗余;部分平台支持归档锁定、防篡改存储 |
它的优势是扩展性强,适合大规模、多账号、多云环境。成本上通常采用冷热分层:近期日志放在热存储,便于快速排查;超过一定周期的日志转入低频或归档存储,降低长期留存成本。
方法三:本地日志服务器 / ELK 自建方案,适合有运维能力的企业
企业也可以在内部部署日志服务器,使用 rsyslog、Filebeat、Fluent Bit、Logstash、Elasticsearch、OpenSearch 等组件自建日志平台。这种方式可控性高,但运维成本也更高。
| 审计哪些日志 | 操作系统日志、应用日志、数据库日志、网络设备日志、安全设备日志、终端代理上传日志 |
| 如何审计 | 通过 Kibana/OpenSearch Dashboards 检索,或对接告警、报表系统 |
| 留存多少天 | 可自定义,建议热存储保留 30–90 天,归档存储保留 180 天以上 |
| 日志安全 | 依赖企业自身运维能力,需要做好权限隔离、磁盘冗余、备份、日志完整性校验和访问审计 |
自建方案的优点是数据完全留在本地,适合对数据驻留、内网隔离要求较高的场景。缺点是集群维护、索引规划、容量扩容、日志丢包排查都需要专职运维投入。
三种方法怎么选?
| 终端防泄密、员工操作审计 | 终端审计平台 | 能覆盖文件、U 盘、打印、屏幕、上网等行为 |
| 云服务器、数据库、应用日志审计 | 云日志服务 / SIEM | 采集面广,支持冷热分层和长期归档 |
| 内网自建、强数据驻留要求 | 本地日志服务器 / ELK | 可控性强,但运维成本高 |
更完整的方案通常是组合使用:终端侧用域智盾这类产品补齐文件、外设、屏幕和上网行为审计;服务器和云资源侧用云日志服务或 SIEM 做集中留存;内网核心系统再用本地日志服务器做冗余归档。
日志安全怎么保证?
无论采用哪种方法,180 天留存都要解决四个问题:
简单来说,终端审计平台更擅长回答“员工在电脑上做了什么”,云日志服务 / SIEM 更擅长回答“系统和云上发生了什么”,自建日志平台则适合对数据主权和运维可控性要求更高的企业。
编辑:小亮


评论前必须登录!
注册