 网硕互联帮助中心
目录
1.事件背景
2.免责声明
3.Linux禁用方法
查看根证书配置文件里面是否启用了emsign证书
尝试通过包管理器更新
再次查看根证书配置文件里面是否禁用了emsign证书
手动禁用剩下的证书
再次查看根证书配置文件里面是否禁用了所有emsign证书
4.Windows禁用方法
Win+R“运行”对话框,输入certlm.msc后回车
依次点击"受信任的根证书颁发机构" → "证书"
向下滑动,找到emsign系列证书
删除前先备份,右击该证书,选择"所有任务" → "导出"
手动禁用emsign系列证书
5.华为手机禁用方法
6.测试emsign证书是否被禁用的网站
浏览器
命令行
我的华为手机的内置浏览器通过测试
1.事件背景
看不了图片的读者可以访问差评硬件部的动态 – 哔哩哔哩或印度程序员的骚操作,昨天差点炸了全球互联网。。。查看
2.免责声明
1. 信息参考性质 本文中涉及的系统命令(如 dpkg-reconfigure、certmgr.msc 操作)、安全策略评估(关于 eMudhra 事件、证书信任链的分析)、以及任何配置修改建议,均基于特定技术场景的交流与探讨,仅供参考.不构成任何官方的安全审计、合规承诺或商业指导.
2. 环境差异性与不确定性 不同操作系统(如 Ubuntu、Windows)及不同版本的软件,其证书管理机制(如 Ubuntu 依赖的 Mozilla NSS 库、Windows 的 Microsoft Root Program、以及独立软件如 Firefox、Java的证书库)存在本质差异.官方安全团队(如微软、Ubuntu 安全团队)的响应策略和移除范围也各不相同.用户需结合自身实际系统环境和官方最新公告进行验证,切勿盲目照搬.
3. 高风险操作提示 修改系统信任库、手动删除根证书/中间证书、以及关闭或开启系统自动更新,均属于高风险操作.操作不当可能导致依赖该证书的合法业务中断、应用程序无法联网、系统功能异常,或因关闭更新而暴露于其他未修复的安全漏洞中.
4. 免责条款 任何人(包括阅读本文的用户)依据本文内容对自身设备、服务器或网络环境进行的任何操作,均属个人/组织自愿行为,需自行承担全部风险.因操作失误或未遵循官方建议导致的任何直接或间接损失(包括但不限于数据丢失、业务中断、API Key 泄露、财产损失、法律纠纷等),本文作者不承担任何法律及连带责任.
3.Linux禁用方法
按以下步骤依次执行
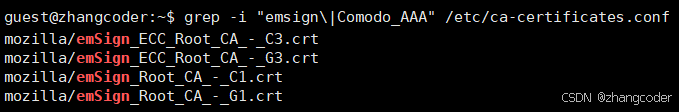
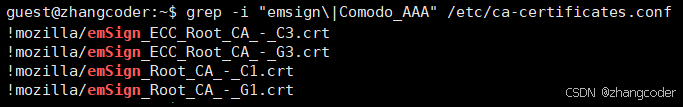
查看根证书配置文件里面是否启用了emsign证书
grep -i "emsign" /etc/ca-certificates.conf
下图每个证书前面都没有加感叹号,说明尚未禁用
尝试通过包管理器更新
sudo apt update && sudo apt install –only-upgrade ca-certificates
再次查看根证书配置文件里面是否禁用了emsign证书
grep -i "emsign" /etc/ca-certificates.conf
发现只禁用了其中一个:
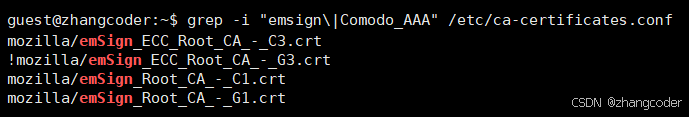
其他emSign根证书未被禁用,这是是因为Linux发行版(这里我用的Ubuntu)官方安全团队经过评估,认为它们不构成直接风险
手动禁用剩下的证书
如果读者感觉不放心,那么就手动禁用剩下的emsign系列证书
sudo dpkg-reconfigure ca-certificates
选择yes,按Enter:
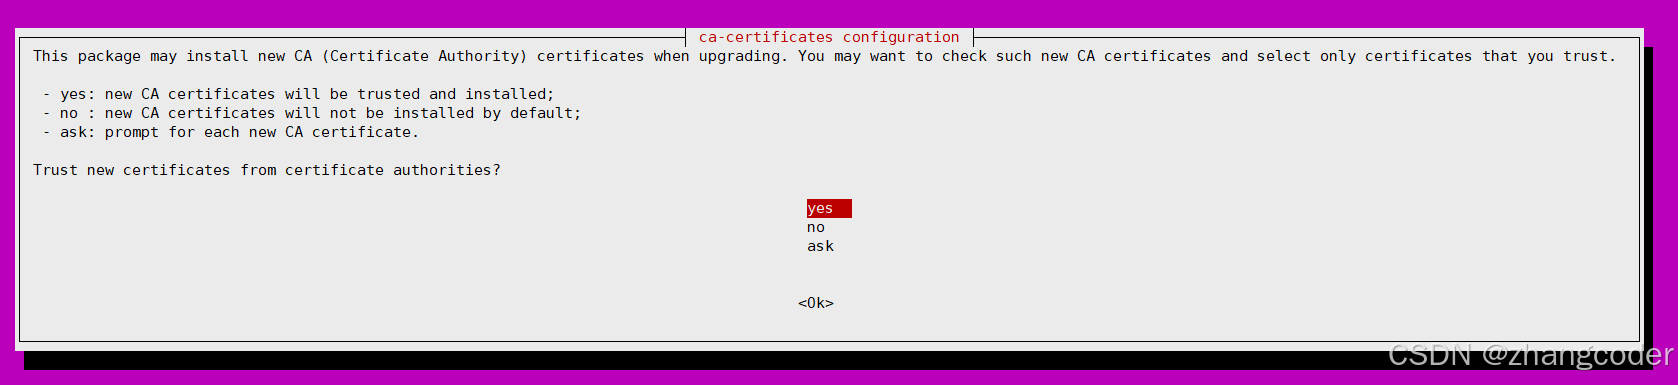
进入后把这3个证书手动禁用了:
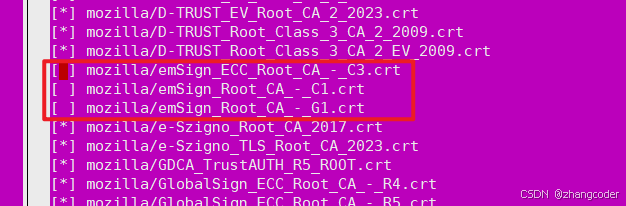
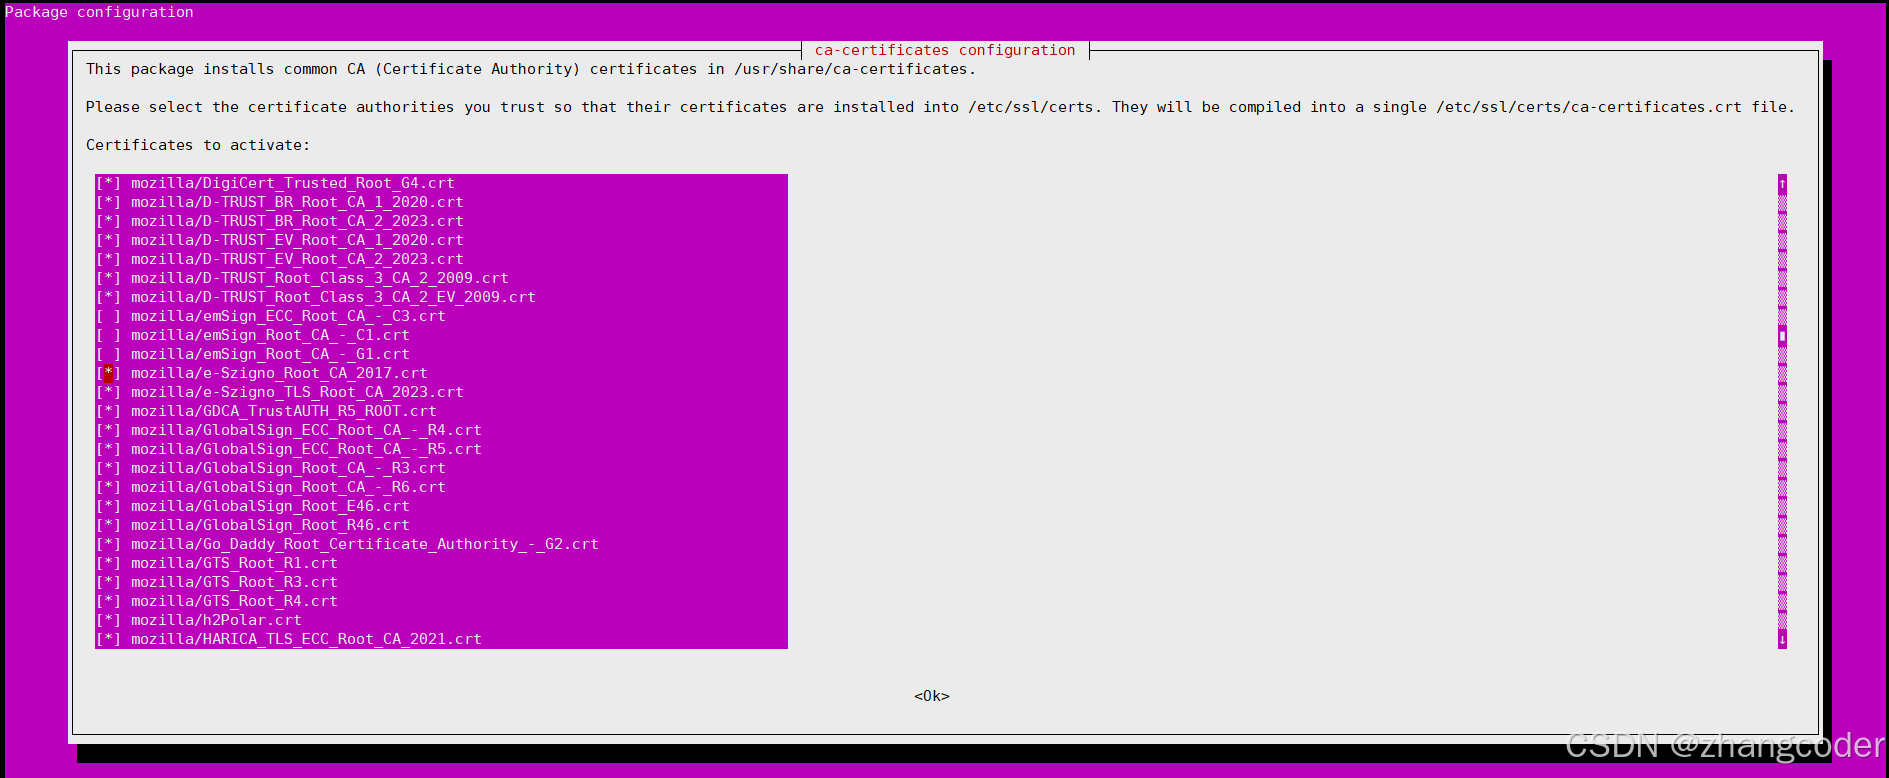
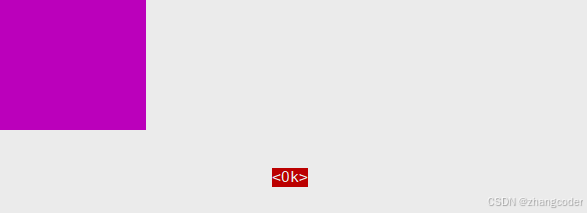
按下键盘上的Tab键后,读者会看到底部的 <Ok> 按钮被高亮,光标焦点从列表移到了按钮上,按回车键让改动生效
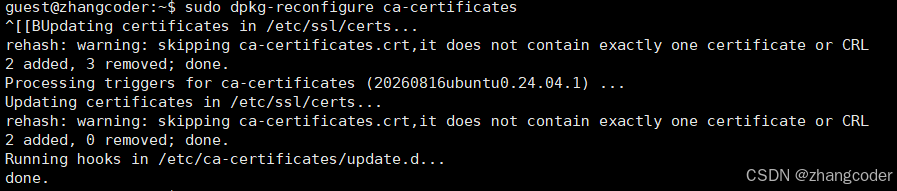
再次查看根证书配置文件里面是否禁用了所有emsign证书
emsign系列证书全部被禁用
4.Windows禁用方法
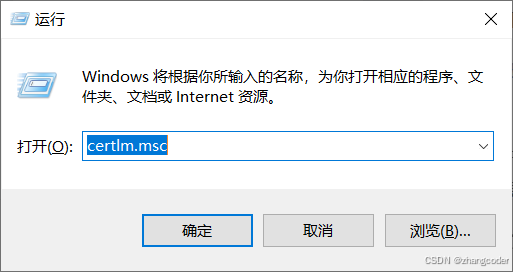
Win+R“运行”对话框,输入certlm.msc后回车
依次点击"受信任的根证书颁发机构" → "证书"
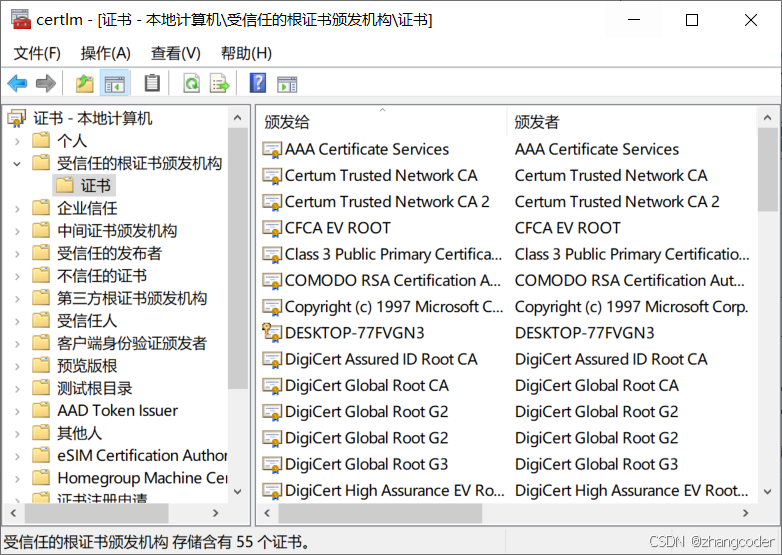
向下滑动,找到emsign系列证书
这里我只找到一个,而且不是Linux发行版(这里我用的Ubuntu)官方安全团队推荐禁用的根证书
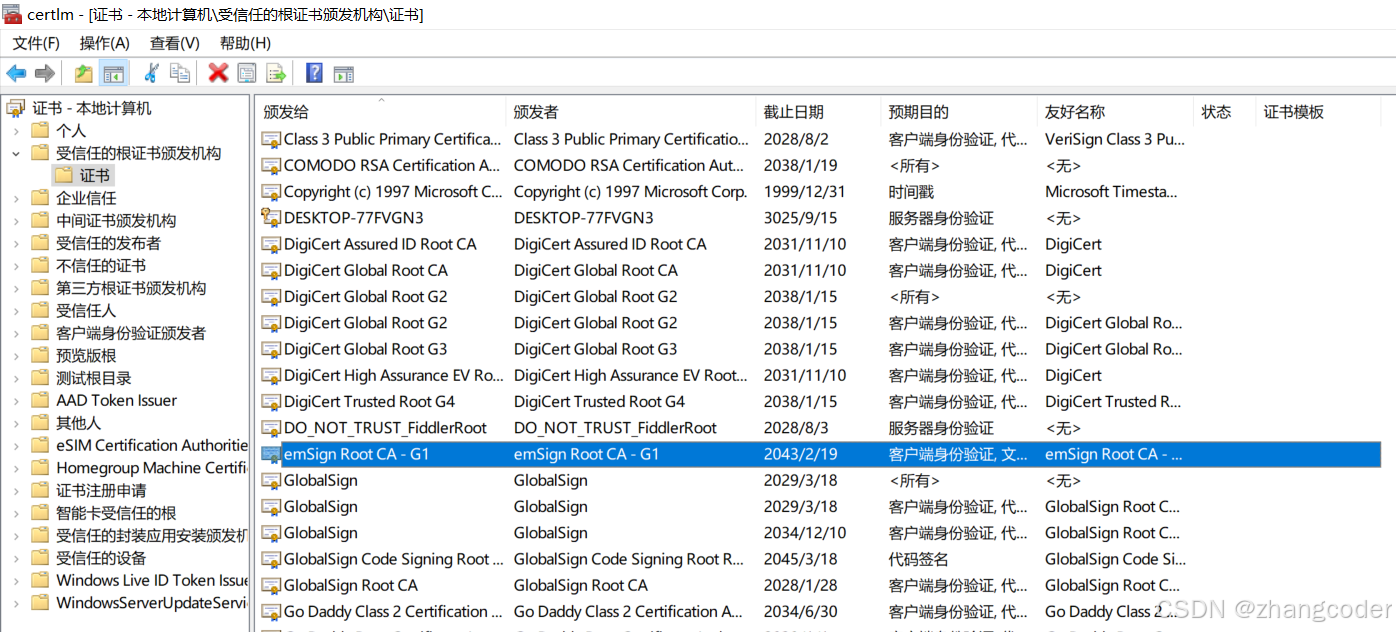
如果读者不放心,可以手动禁用,建议先备份
删除前先备份,右击该证书,选择"所有任务" → "导出"
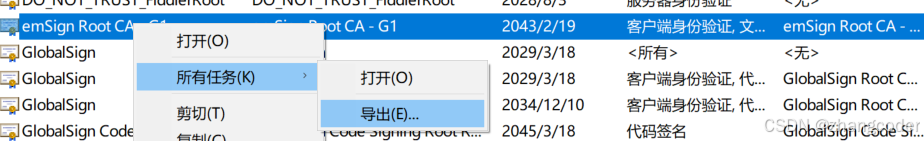
点"下一步":
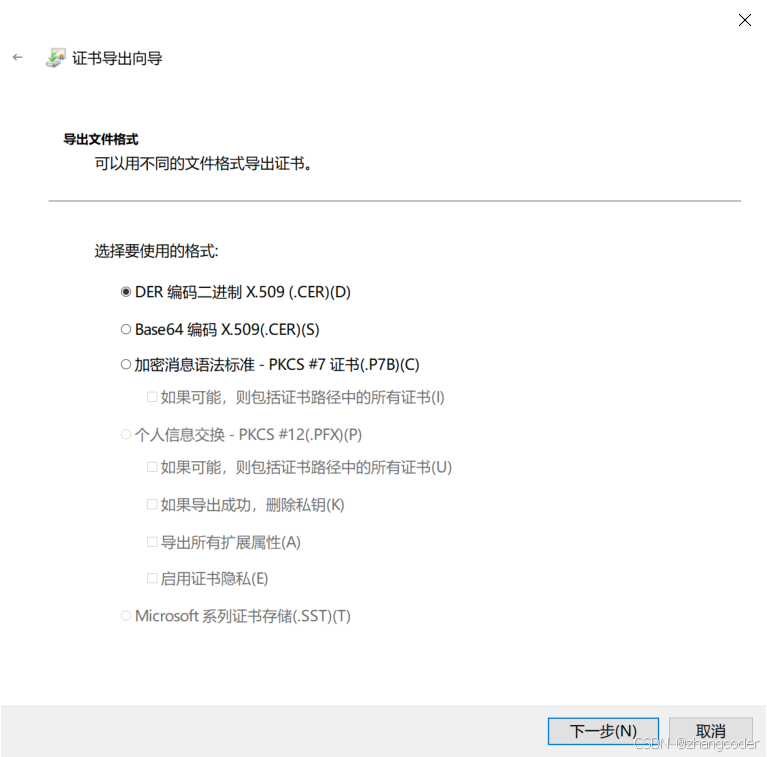
保存到本地即可:
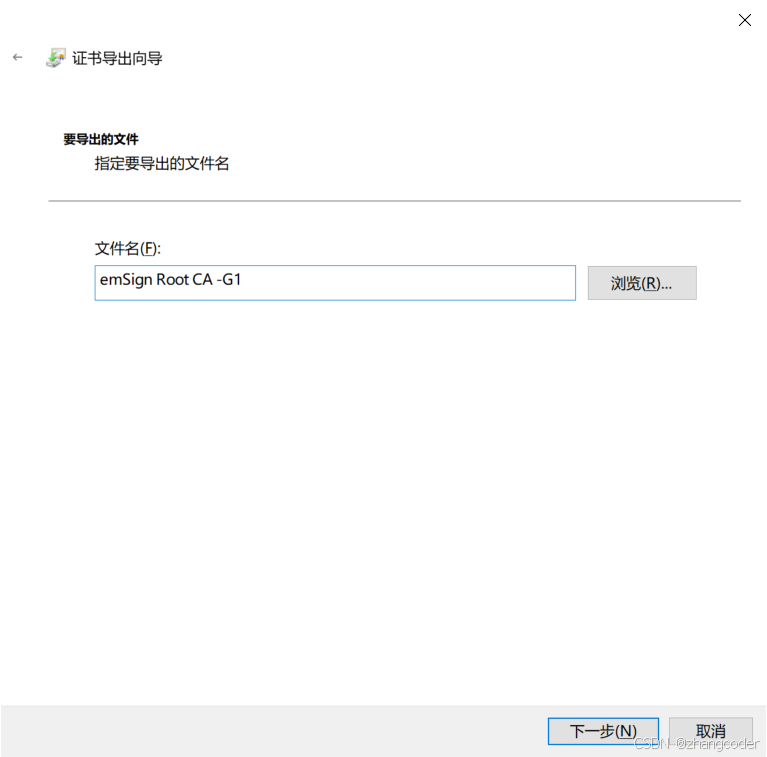
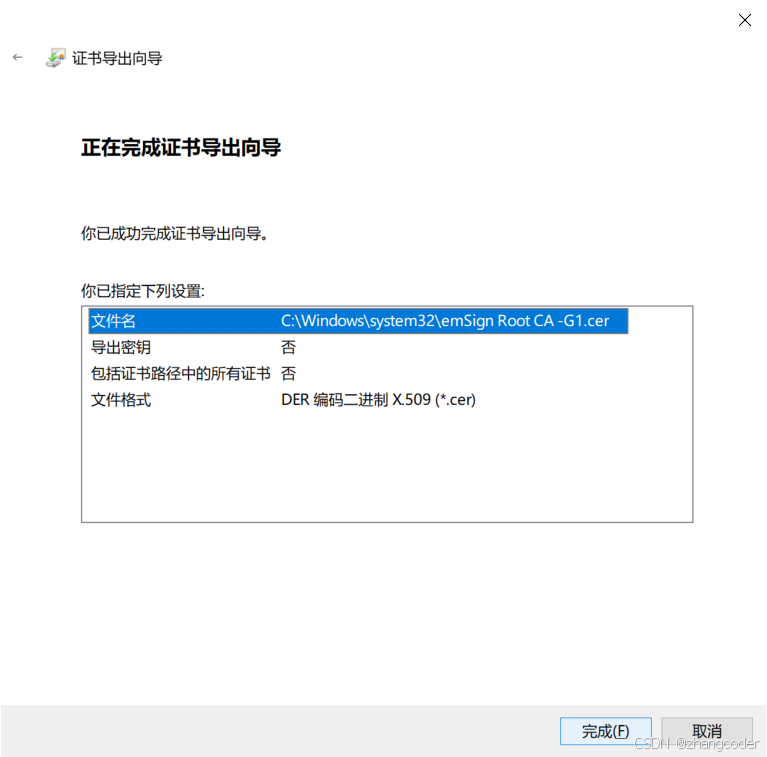
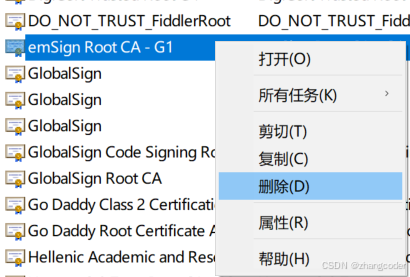
手动禁用emsign系列证书
右击这个证书,点击删除
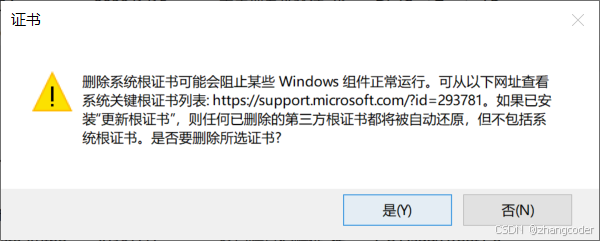
点是
注: 文章封面图来自https://pixabay.com/illustrations/cyber-security-digital-cyber-hacker-4785679/
5.华为手机禁用方法
设置里点击"安全":
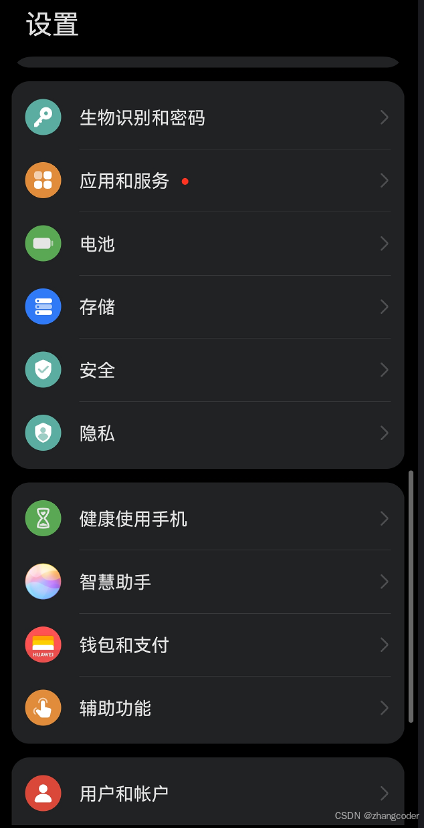
点"更多安全设置":
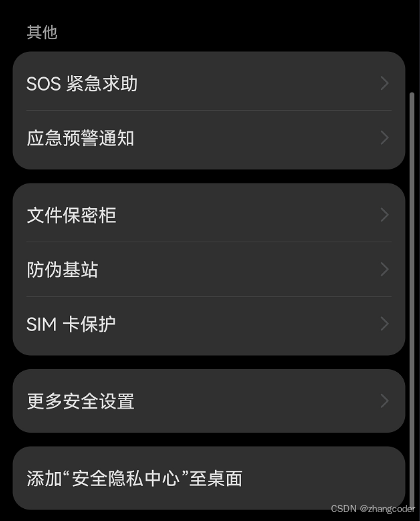
点"加密与凭据":

点"受信任的凭据":

往下滑,找到eMudhra开头的证书,这里我为了保险起见,禁用了所有eMudhra开头的证书,读者可根据自身情况选择性禁用

还有:

6.测试emsign证书是否被禁用的网站
浏览器
访问eMudhra Intermediate CA Compromise
我禁用emsign系列证书后: 出现Did not connect这表示系统不再受到emsign证书影响,如果出现Inconclusive (timed out)那么表示需要再测试一次,确保所有结果都是id not connect

点Run again重新测试一下,发现全都是Did not connect,这说明我的系统彻底不再受到emsign系列证书影响

命令行
curl https://dv-g3b-emudhra.we-have-a-problem.com/
curl https://dv-g3b-aaa-emudhra.we-have-a-problem.com/
出现"curl failed tp verify ……"错误表示系统统不再受到emsign系列证书影响:

我的华为手机的内置浏览器通过测试



评论前必须登录!
注册