 网硕互联帮助中心
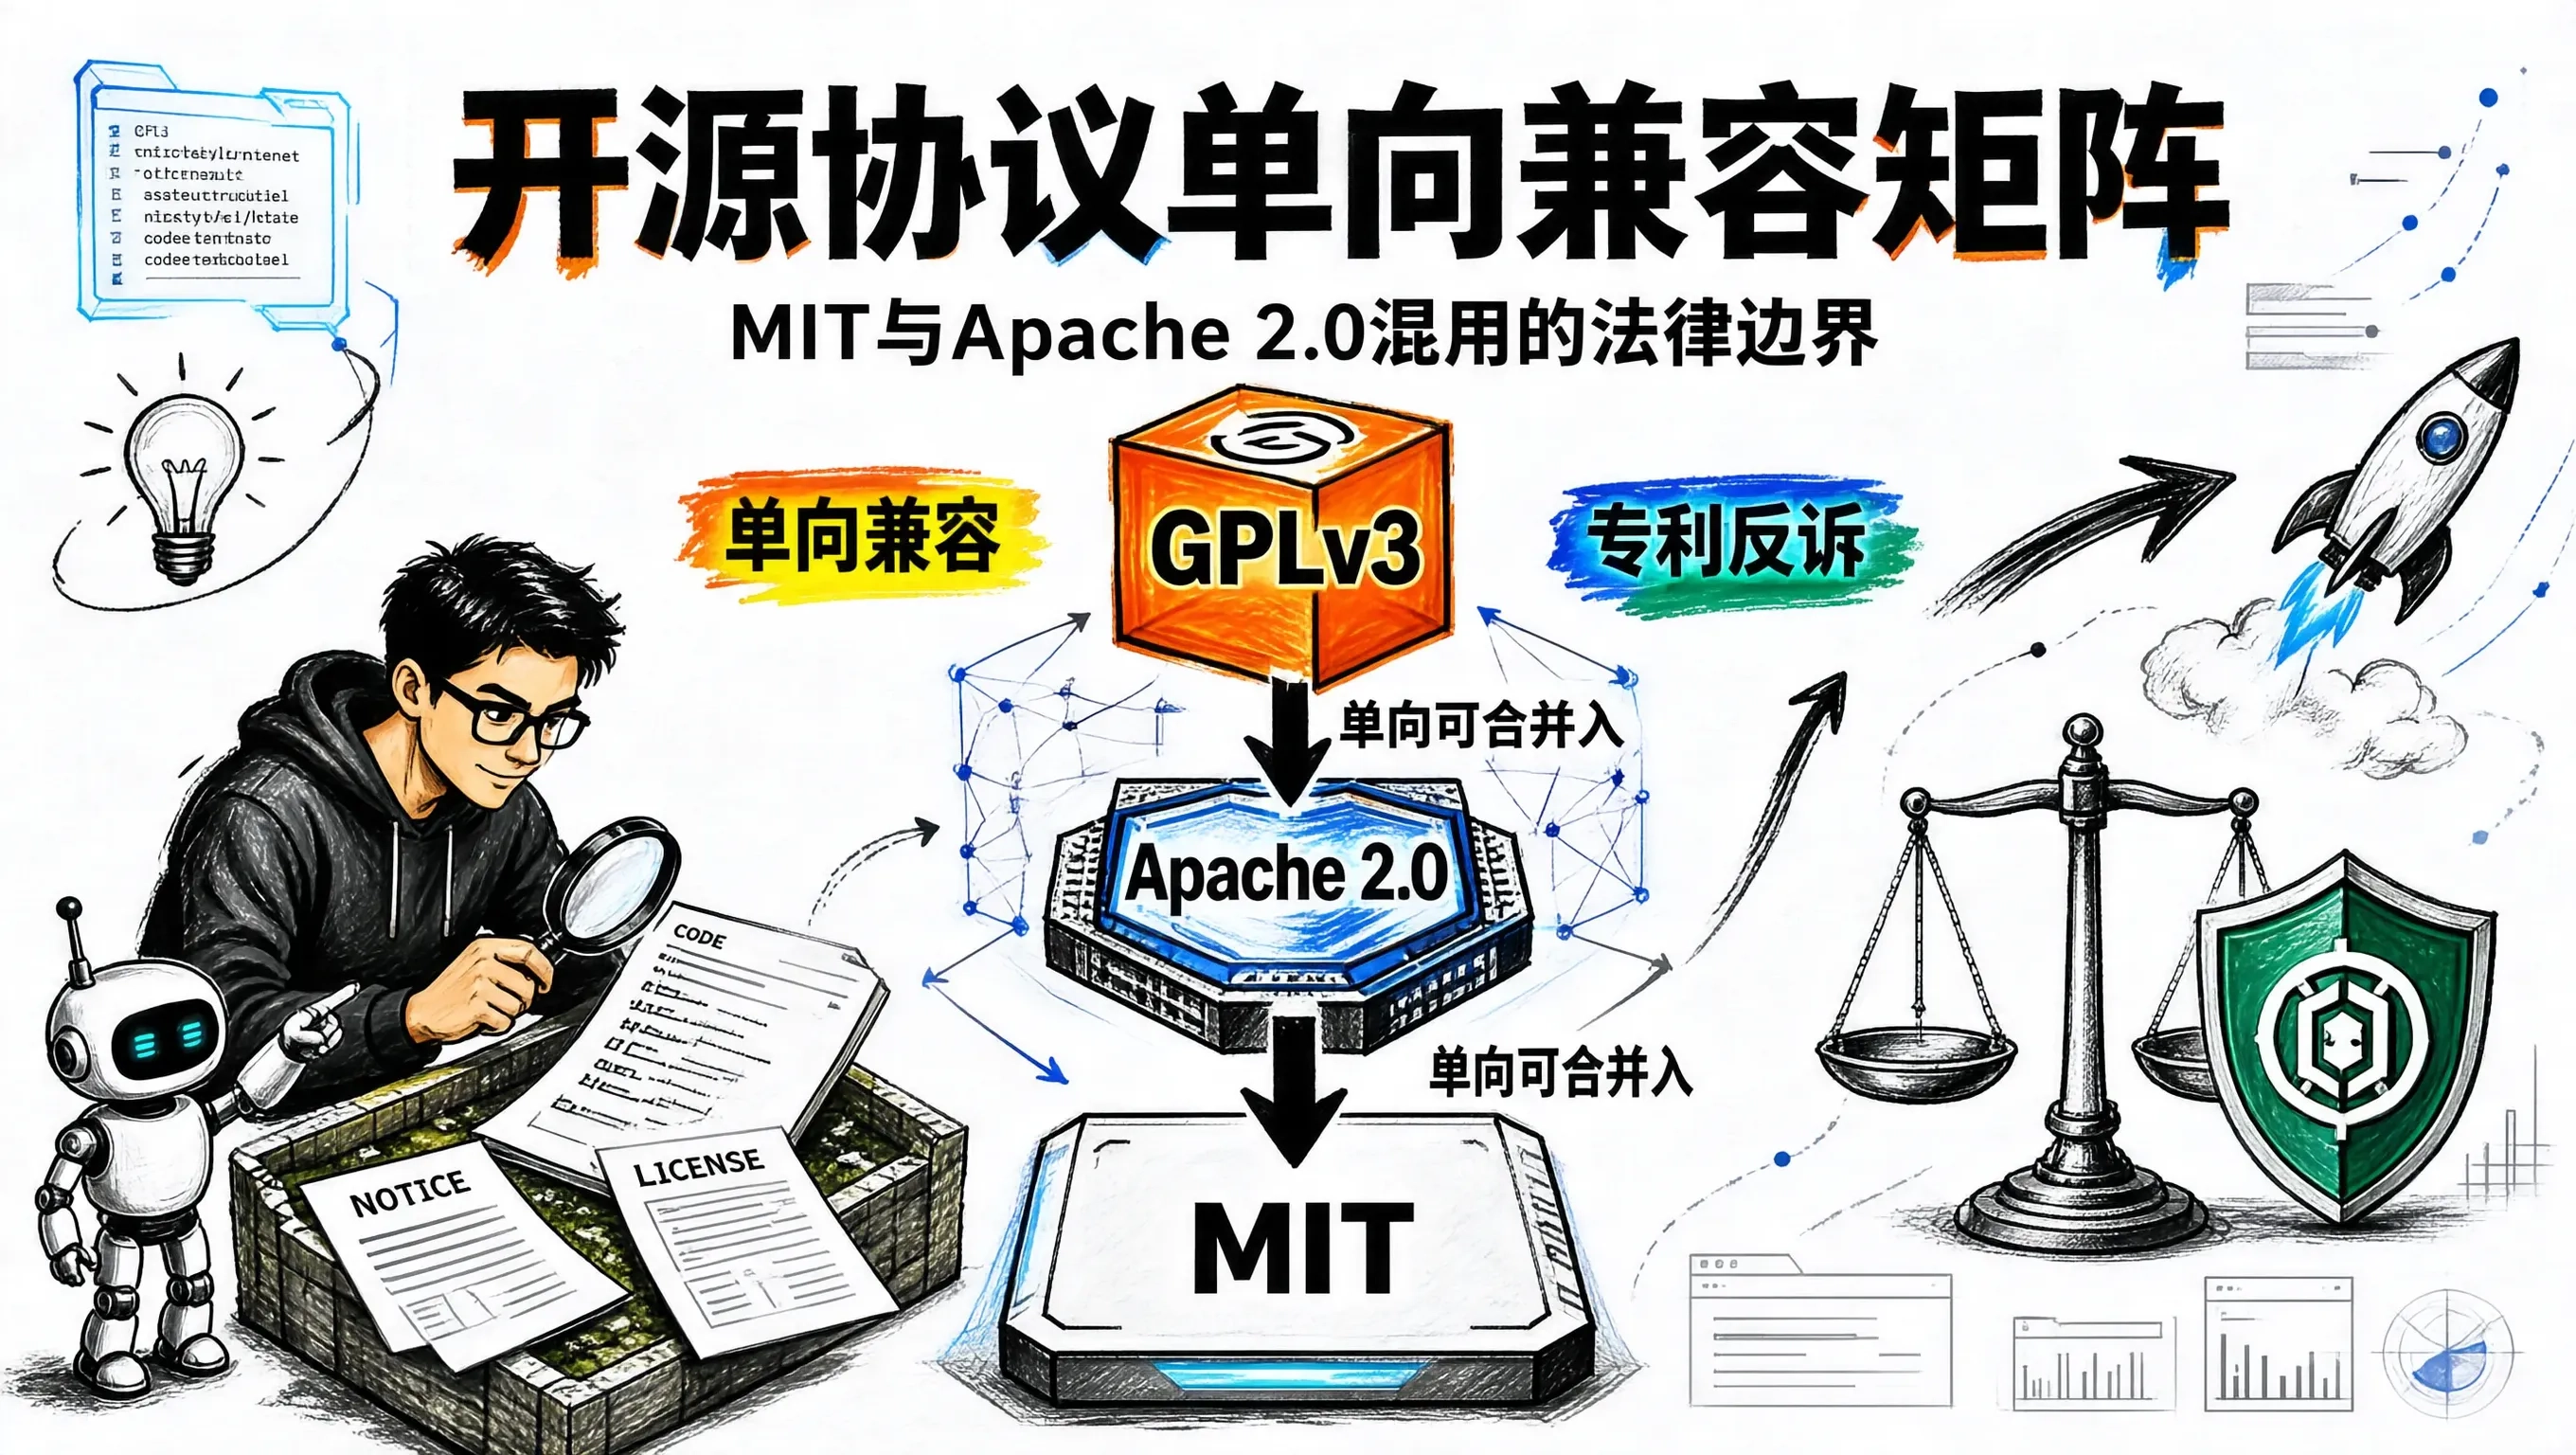
很多独立开发者把代码推到 GitHub 时,往往随便选一个 MIT 许可证,觉得只要带上“宽松(Permissive)”这个标签就万事大吉。
但当你的项目逐渐成长为一个被众多企业采用的开源基建,或者你打算基于它做商业化增值服务时,法务团队的合规审计(Compliance Audit)就会像一把手术刀一样切进来。尤其是当你的 Go CLI 项目中直接引用、魔改了大量来自 Apache 2.0 仓库的源码模块,而顶层却挂着 MIT 许可证时,一个不小心就会踩中“侵犯专利授权条款”或“遗漏 NOTICE 义务”的法律雷区。
开源不等于没有法律约束。搞清楚不同开源协议之间的流动边界,是每一个想要把项目做大做久的开源作者必须补上的一堂合规课。
协议血缘图:单向兼容性矩阵
开源许可证不是互相对等的。在自由软件与开源软件基金会的法理界定中,许可证之间存在严格的单向流动兼容法则:
- 宽松型(Permissive):MIT、ISC、BSD-2-Clause、BSD-3-Clause。限制极少,几乎允许以任何方式再分发,包括闭源或转为更严格的协议。
- 带专利保护的宽松型:Apache License 2.0。同样允许商业闭源,但附带了极其明确的专利授权(Patent Grant)和专利反诉(Patent Retaliation)条款,并强制要求保留 NOTICE 文件。
- 传染型(Copyleft):LGPL、GPLv2、GPLv3、AGPLv3。要求衍生作品必须以相同或兼容的强开源协议分发。
[ MIT / BSD ] ──(单向可合并入)──> [ Apache 2.0 ] ──(单向可合并入)──> [ GPL v3 ]
▲ │ │
│ │ │
└──( 严格禁止反向直接吞并修改 )───┴──( 严禁将 GPL 代码降级为 MIT )─┘
这个单向箭头意味着:
- 你可以在一个声明为 Apache 2.0 的顶层项目中,无缝引入、嵌入或修改一段 MIT 代码,因为 MIT 极其宽松,允许被更严格的条款包裹;
- 反过来则存在极其微妙的法律边界:你不能把一段原作者采用 Apache 2.0 授权的代码,直接改个名字就宣布其变成“MIT”!因为 Apache 2.0 中关于专利保护和 NOTICE 文件的条款,任何下游接收者都无权擅自剥离。
混用实操痛点:顶层 MIT 遇到 Apache 2.0 子模块
这是 GitHub 上最常见的架构形态:你的主项目采用简单亲民的 MIT,但你在 pkg/internal/ 里魔改或复制了一个著名 Apache 2.0 库(例如 Kubernetes、Docker 或 OpenTelemetry 的局部实现)。
很多作者的做法是直接把原仓库的 LICENSE 删掉,在文件头贴上自己的名字。这种行为在法律上等同于“无授权分发侵权代码”。
合规且优雅的处理方式是遵循“多许可证分层声明(Multi-licensing / Sub-licensing)”原则:
1. 根目录 LICENSE 文件的精确表述
在项目根目录的 LICENSE 中,明确区分主代码与嵌入代码的授权范围:
MIT License
Copyright (c) 2026 Xingchen AI Contributors
Permission is hereby granted, free of charge, to any person obtaining a copy…
(标准 MIT 正文省略)
========================================================================
Third-Party and Embedded Components Licensing:
The project includes certain subcomponents with separate copyright notices
and license terms. Your use of these subcomponents is subject to the terms
and conditions of the following licenses:
1. Directory: pkg/telemetry/buffer/
License: Apache License 2.0
Copyright (c) 2024 The OpenTelemetry Authors
See licenses/APACHE-2.0.txt and pkg/telemetry/buffer/NOTICE
2. Directory: pkg/transport/jsonrpc/
License: BSD 3-Clause
Copyright (c) 2023 Some Contributor
See licenses/BSD-3.txt
2. 绝对不能丢弃的 NOTICE 文件
根据 Apache 2.0 协议第 4 条第 d 款(Section 4.d):如果被引用的原仓库根目录包含 NOTICE 文件,下游再分发者必须在自己的分发物中保留该 NOTICE 文件的完整文本副本。
如果原作者在 NOTICE 里写了:
This product includes software developed at The Apache Software Foundation (http://www.apache.org/).
你必须原封不动地将这一行保留在你的项目文档或嵌入目录中。很多企业法务在引入第三方开源库时,会使用 FOSSA、Snyk 或 Black Duck 进行自动化扫描。一旦扫出 Apache 2.0 的指纹却缺失 NOTICE 引用,会直接触发安全合规工单,导致你的库被大企业采购名单一票否决。
源码文件头的规范打标
对于直接魔改的代码文件,必须在文件开头注明修改事实与原始版权归属:
// Copyright (c) 2026 Xingchen AI Contributors
//
// 本文件包含源自 [原始开源项目名称] 的修改代码。
// 原始代码采用 Apache License, Version 2.0 授权:
// http://www.apache.org/licenses/LICENSE-2.0
//
// 原始版权归属:
// Copyright (c) 2023 Original Author <author@example.com>
//
// 修改说明:
// – 移除了外部 heavy 依赖,针对 Go 1.27.1 进行了小对象分配优化
// – 调整了结构体对齐以适配 CLI 运行环境
package buffer
为什么 Apache 2.0 的专利条款对你有好处
许多开发者嫌 Apache 2.0 太长太繁琐,但它包含了一个至关重要的保护机制:明确的专利授权与反诉终止条款(Patent Grant & Defensive Termination)。
- 专利授权:原作者不仅授予你使用代码的版权,还授予了该代码涉及的相关专利使用权。
- 反向防御:如果某家商业巨头用了你的开源项目,反过来指控你的项目侵犯了他们的专利,那么该巨头对该项目所拥有的全部开源授权将自动终止!
在技术生态日益复杂的当下,对于具备核心算法或深层架构创新的模块,主动采用 Apache 2.0 往往是保护开源作者不被大厂法务专利流氓侵害的最坚硬铠甲。
理清合规边界,尊重每一份开源智力成果,你的项目才能真正走得长远且踏实。


评论前必须登录!
注册