 网硕互联帮助中心
改一行配置要重启整个服务?用 Nacos 让运行时热更新与回滚,cpolar 开给异地运维
半夜运营在群里说“这个阈值调大一点”,值班的同学回一句“好,我改下配置重新发个版”。改的只是一个数字,代价却是一次完整重启:连接断、缓存冷、正在跑的任务被打断。真出问题,还得再发一次版把配置改回去。
这篇想解决的,就是“配置改动能不能不重启就生效,并且改错了能退回来”。主线放在 Nacos 的动态配置能力上,用一个最小服务把整条链路跑通。异地运维要核对“改了什么、何时生效、怎么回滚”时,cpolar 只负责把一张脱敏的只读面板开出去。
先把本文边界说清楚:下面 Nacos 的启动、配置监听、变更生效与回滚分支,以及 cpolar 只读面板的验证,都是本文阶段规划在隔离环境里执行的实验提纲,本轮没有实际安装、没有启动服务、没有开隧道、没有生图。文中给出的命令、接口路径、参数都来自 Nacos 官方文档与镜像页的当前口径,写在正文里的是可执行的操作步骤,而不是某一次已经跑完的实测结果。涉及生效延迟、并发表现的结论,都要等真实环境跑完再记录,本文不预先给数值。
1 什么是 Nacos?这篇里它到底负责哪一段
Nacos 官网对它的定位是 “Dynamic Naming and Configuration Service”,一个动态服务发现、配置管理与服务管理平台,提供帮助快速实现动态服务配置的特性集。这个名字拆开看就是两件事:服务发现(Naming)和配置管理(Configuration)。
放到这篇文章里,我只用它配置管理那一半:让一个正在运行的服务,在不重启进程的前提下拿到新配置。服务发现、微服务治理、注册中心那一整套,这篇不展开,避免把一篇配置生效的文章写成微服务全景介绍。
它解决的核心痛点很具体。传统做法下,配置来自启动参数或本地文件,进程启动那一刻读进去就不再变。想让新值生效,只能重启。Nacos 把配置放在自己这边托管,服务启动时拉一次,之后保持订阅关系,配置一改,服务这边就能收到变更。
这里要区分两个容易混的概念,后面排错很关键:
- 拉(获取配置):服务主动去 Nacos 读一次当前配置,是单次请求。
- 订阅(监听配置):服务注册一个回调,配置变动时被通知,是一段持续关系。
只做第一步,配置确实存在 Nacos 里,但服务不重启就永远看不到新值。真正让“免重启”成立的是第二步。这一步不做,后面所有现象都会和“没生效”对不上,最后查半天发现代码里根本没加监听。
2 环境准备:用 Colima 起 Docker,再用 Docker 起 Nacos
这篇不需要 JDK,也不需要 Maven,整条链路靠容器跑。本机确认过 Docker 与 Colima 都在,版本是 Docker 29.5.2:
docker –version
colima status
colima status 显示 running 就够用了;没起过的话先 colima start。这一步不是形式,容器引擎没起来,后面 docker run 会直接连接失败,现象是 “Cannot connect to the Docker daemon”。
Nacos 官方 Docker 快速开始给的是 standalone 模式的启动方式,镜像用 nacos/nacos-server。下面的 tag 取自镜像 tags 页面当前可拉取的正式版本(非 RC),写文章时以官方页面上的 tag 为准,别照抄一个老旧 tag,也别随手用 v3.3.0 这种还处在 RC 的版本:
docker pull nacos/nacos-server:v3.2.4
拉镜像的时候留意一下架构。Nacos 这个镜像同时提供 amd64 和 arm64,Apple Silicon 机器走 arm64 variant。如果拉取很慢,先确认网络,不要以为是镜像本身出错。
镜像体积接近 600 MB,第一次拉会等一会儿。这一步做完,docker images 里能看到 nacos/nacos-server 就算过了。
3 启动 Nacos:standalone 模式 + 三个必填环境变量
官方给的最小启动命令长这样,照抄时把三个 ${…} 占位换成你自己的强随机值:
docker run –name nacos-standalone-derby \\
-e MODE=standalone \\
-e NACOS_AUTH_TOKEN='换成你的Base64密钥' \\
-e NACOS_AUTH_IDENTITY_KEY='换成你的identity key' \\
-e NACOS_AUTH_IDENTITY_VALUE='换成你的identity value' \\
-p 8080:8080 \\
-p 8848:8848 \\
-p 9848:9848 \\
-d nacos/nacos-server:v3.2.4
三个环境变量不是可选项。Nacos 3.x 的鉴权默认开启,NACOS_AUTH_TOKEN 是 token 签名密钥,建议用 Base64 字符串、原始密钥长度不少于 32 字符;NACOS_AUTH_IDENTITY_KEY 和 NACOS_AUTH_IDENTITY_VALUE 是节点间通信身份。集群部署时各节点这几个值必须一致,standalone 也建议配置,别留空跑。
端口也解释一下,免得后面接不上:8848 是主 HTTP 端口,控制台和 Open API 都走它;9848 是 3.x 客户端 gRPC 用的端口,客户端连 Nacos 时是 HTTP 端口加偏移量;8080 是官方 Docker 快速开始里给控制台用的映射端口。
这一步最容易错的地方是端口。 只映射了 8848 忘了 9848,HTTP 接口能通,但服务端 SDK 用 gRPC 时连不上,现象是配置能读到、订阅却收不到推送。排查时先看 docker ps 里端口映射全不全。
启动后确认容器活着:
docker logs -f nacos-standalone-derby
日志里出现下面这句,说明起来了:
Nacos started successfully in standalone mode. use derby storage
这里的 derby 是内嵌存储,standalone 模式默认用它,适合验证,不适合当生产库。看到这句之前,控制台打开大概率是白页或 404,别急着去改配置。
4 打通入口:初始化管理员密码,拿到访问凭据
Nacos 2.4.0 起不再内置 nacos 用户的默认密码,首次开启默认鉴权后要先初始化管理员密码。打开控制台:
http://127.0.0.1:8080
首次进入会要求初始化管理员密码,设置一个强密码并记住它。
控制台只是人看的入口,服务端和脚本走的是 Open API。要调 API 得先拿 token:
curl -X POST 'http://127.0.0.1:8848/nacos/v3/auth/user/login' \\
-d 'username=nacos' \\
-d 'password=你刚设置的密码'
返回体里会有 access token,后面的管理类接口带上它。写脚本时把 token 放进请求头 accessToken,别写死在代码里,用完即弃。
这一步的提醒和 cpolar 那条线是呼应的:Nacos 官方明确说它是内部微服务组件,应在可信内网中运行,不要暴露在公网。所以后面无论怎么开隧道,都不要把 Nacos 控制台本身或 8848 端口透出去。 这条红线先立在这。
顺手用官方给的接口确认配置服务是通的。先发布一条配置:
curl -X POST 'http://127.0.0.1:8848/nacos/v3/admin/cs/config?dataId=demo-app.properties&groupName=DEFAULT_GROUP&content=threshold=100' \\
-H "accessToken:你的token"
再读回来:
curl -X GET 'http://127.0.0.1:8848/nacos/v3/client/cs/config?dataId=demo-app.properties&groupName=DEFAULT_GROUP'
返回的 data 里能看到 content、md5、lastModified、beta 这些字段。md5 是后续判断配置有没有变的依据,lastModified 是最后修改时间,回滚核对时就靠它们。
如果这里返回鉴权失败,先检查 token 有没有带上、有没有过期(默认有效期 18000 秒),不要一上来怀疑配置内容有问题。
5 核心一步:让服务订阅配置,而不是只拉一次
这一步是全文的重点。用一个 Python 小服务来演示,因为官方社区维护了 nacos-sdk-python,支持 Nacos 3.x 的客户端能力。它要求 Python 3.10+,本机是 3.14.3。
建个干净的工作目录,装 SDK:
mkdir nacos-hotreload-demo
cd nacos-hotreload-demo
python3 -m venv .venv
.venv/bin/python -m pip install nacos-sdk-python
接着写一个最小服务。它做三件事:启动时读一次配置、注册一个监听、在监听回调里根据新值判断是否接受。
import asyncio
import os
from v2.nacos import NacosConfigService, ClientConfigBuilder, ConfigParam
DATA_ID = "demo-app.properties"
GROUP = "DEFAULT_GROUP"
# 业务规则:阈值必须是正整数,且不超过 1000
def parse_and_validate(content: str):
value = None
for line in content.splitlines():
line = line.strip()
if line.startswith("threshold="):
value = int(line.split("=", 1)[1])
if value is None:
raise ValueError("缺少 threshold 项")
if value <= 0 or value > 1000:
raise ValueError(f"threshold 越界: {value}")
return value
class ThresholdService:
def __init__(self):
self.current = None
def apply(self, content: str):
# 先校验,再切换;校验失败就不动当前值
new_value = parse_and_validate(content)
old = self.current
self.current = new_value
print(f"[APPLIED] threshold {old} -> {new_value}")
def reject(self, content: str, reason: str):
# 拒绝分支:保留旧值,明确打印,便于观察回滚现象
print(f"[REJECTED] content={content!r} reason={reason} keep={self.current}")
async def main():
client_config = (ClientConfigBuilder()
.server_address(os.getenv("NACOS_SERVER_ADDR", "127.0.0.1:8848"))
.log_level("INFO")
.build())
config_client = await NacosConfigService.create_config_service(client_config)
service = ThresholdService()
async def on_change(tenant, data_id, group, content):
try:
service.apply(content)
except Exception as exc:
service.reject(content, str(exc))
# 先拉一次基线值
initial = await config_client.get_config(ConfigParam(data_id=DATA_ID, group=GROUP))
service.apply(initial)
# 关键:注册监听,之后配置变动会回调到 on_change
await config_client.add_listener(DATA_ID, GROUP, on_change)
print("[LISTENING] 已订阅配置变更,等待推送…")
await asyncio.sleep(3600)
if __name__ == "__main__":
asyncio.run(main())
运行:
.venv/bin/python service.py
终端应打印 [LISTENING] 已订阅配置变更,等待推送…。看到这行才算订阅成功;如果卡在 create_config_service 或报连接错误,先回去查 9848 端口和鉴权环境变量。
这里要说明 SDK 的行为边界:add_listener 注册后,如果服务端已存在该配置,回调会先被触发一次;之后的变更或删除也会触发回调,回调在当前进程内执行。换句话说,回调函数里别塞耗时操作,否则会拖住后续通知的处理。
这一步为什么不能省? 因为前面 8848 上的 curl 只是证明“配置存在 Nacos 里”,完全没证明“服务会自己发现变化”。只拉不订阅的系统,改配置一样要重启。监听才是免重启的开关。
6 实测验证:改值生效、非法值被拒、回滚可观察
现在保持服务运行,另开一个终端改配置。把阈值从 100 改成 300:
curl -X POST 'http://127.0.0.1:8848/nacos/v3/admin/cs/config?dataId=demo-app.properties&groupName=DEFAULT_GROUP&content=threshold=300' \\
-H "accessToken:你的token"
回到服务终端,应该看到:
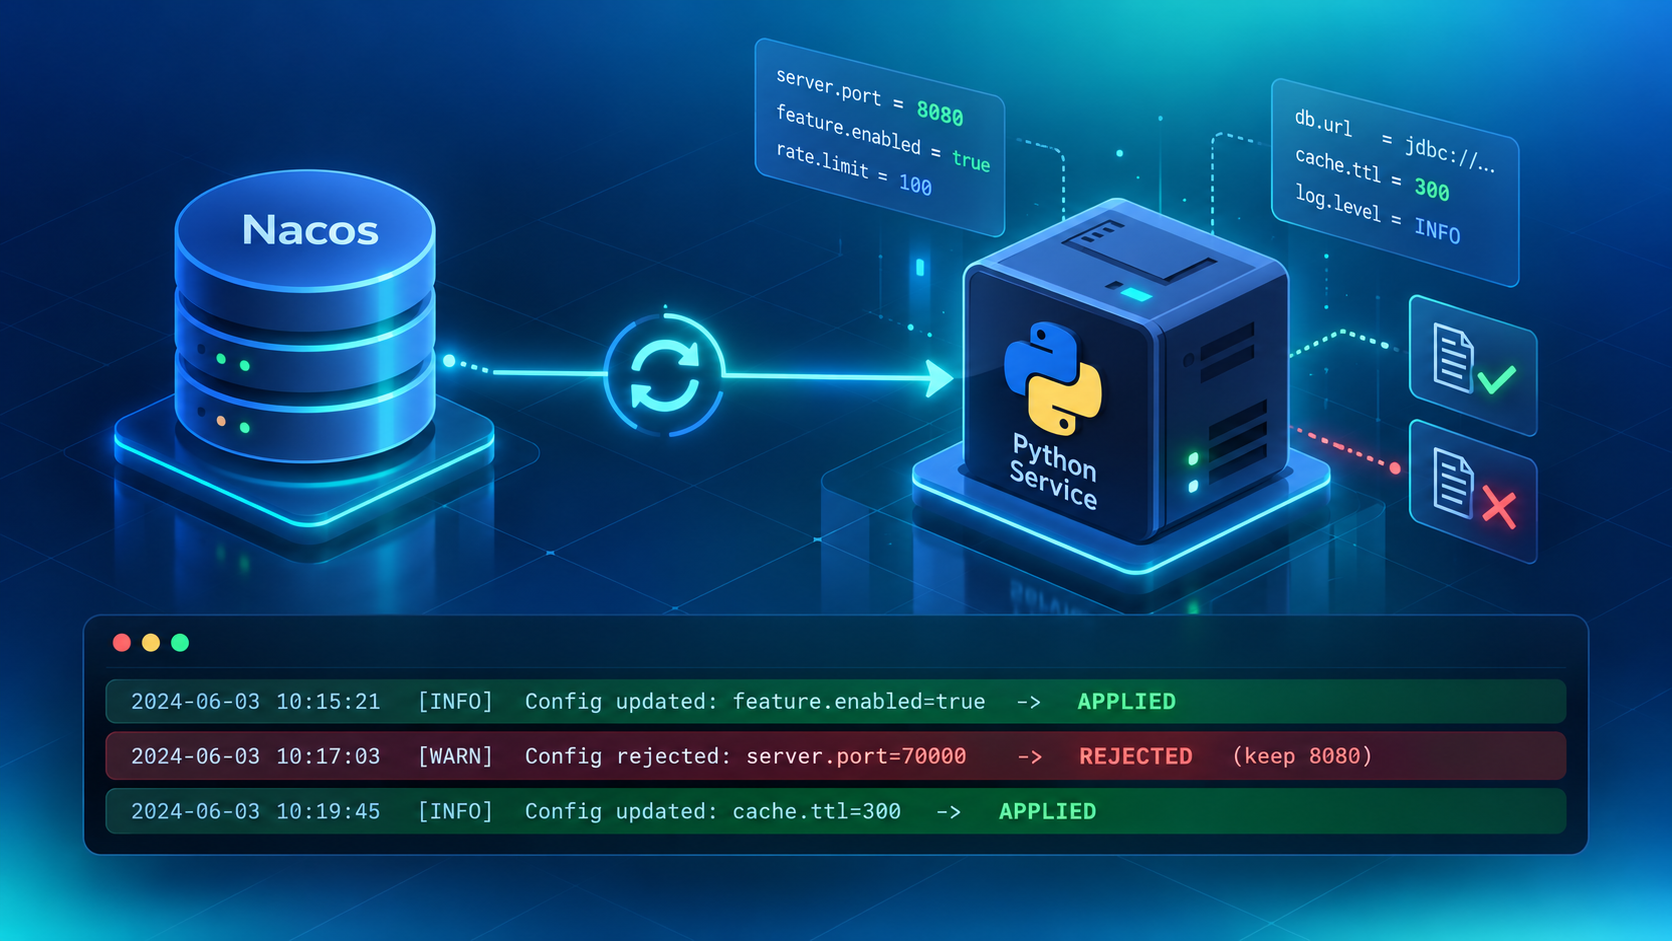
[APPLIED] threshold 100 -> 300
配置改了,进程没重启,值变了。写到文章里的验证标准就一句:配置项在服务不重启的情况下实际发生变化,并且有日志可观察。 具体隔了多久生效,取决于长连接推送和网络,本文不预告秒数,真实环境跑完再记。
再来验证拒绝与回滚。故意发一个越界值:
curl -X POST 'http://127.0.0.1:8848/nacos/v3/admin/cs/config?dataId=demo-app.properties&groupName=DEFAULT_GROUP&content=threshold=9999' \\
-H "accessToken:你的token"
服务终端应打印:
[REJECTED] content='threshold=9999' reason='threshold 越界: 9999' keep=300
要看懂这条日志的含义:配置中心那边这条内容确实被改成 9999 了,但服务这边因为校验没过,保留了旧值 300,没有切换。这就是应用层的“拒绝并保持”。它和“回滚”是两件事,别混:
- 拒绝:新值不合法,服务不收,保持旧值继续跑。
- 回滚:把配置中心里的值改回上一版,让所有订阅方都收到旧值。
拒绝靠应用侧校验兜住;回滚靠配置中心的历史版本能力。真要回滚时,把控台里这条配置恢复到上一版,服务这边就会收到一次回调,打印出新的 [APPLIED]。整个链路的可观察点就是这些日志行。
如果发了新值却什么日志都没有,按这个顺序查:服务是不是还在跑、监听有没有注册成功、dataId 和 groupName 有没有写错、8848 请求是不是返回了成功。最常见的错是 dataId 大小写或后缀不一致,两边对不上,等于在给不同的配置项发消息。
这轮验证的目标是把配置生效链路跑通,不是做完整的微服务治理,也不是压测。并发下的行为、极端情况下的延迟,都要后续单独记录,本文不承诺。
7 把只读面板开给异地运维:绑定本地端口,cpolar 转发
前面服务跑在这台机器上,异地同事想核对“改了什么、何时生效、怎么回滚”,要么拉远程桌面,要么一堆截图。更省事的做法是做一个脱敏的只读面板,然后用 cpolar 把这一张页面开出去。
先说面板本身。它不连接 Nacos 控制台,也不暴露 8848,只是把变更记录整理成一段静态内容,只包含脱敏后的 key、版本号和生效时间:
import json
from http.server import BaseHTTPRequestHandler, HTTPServer
# 只放脱敏后的字段,不放原始值、不放路径、不放凭据
RECORDS = [
{"key": "threshold", "version": "v2", "applied_at": "2026-10-08T14:20:00+08:00", "result": "生效"},
{"key": "threshold", "version": "v3", "applied_at": "2026-10-08T14:22:10+08:00", "result": "已拒绝(越界)"},
]
class Handler(BaseHTTPRequestHandler):
def do_GET(self):
if self.path != "/changes":
self.send_response(404)
self.end_headers()
return
body = json.dumps(RECORDS, ensure_ascii=False, indent=2).encode("utf-8")
self.send_response(200)
self.send_header("Content-Type", "application/json; charset=utf-8")
self.send_header("Content-Length", str(len(body)))
self.end_headers()
self.wfile.write(body)
if __name__ == "__main__":
HTTPServer(("127.0.0.1", 8849), Handler).serve_forever()
存成 panel.py 后运行:
python3 panel.py
本机先自测,只有 /changes 返回 200,其他路径一律 404:
curl -fsS http://127.0.0.1:8849/changes
curl -I http://127.0.0.1:8849/../nacos
curl -I http://127.0.0.1:8849/admin
为什么面板要独立成一个进程,而不是直接转发控制台? 因为控制台能改配置、能看 namespace,权限太重。只读面板即使地址泄露,能拿到的也只是一份脱敏记录,改不了任何东西。这是有意的取舍。
面板确认没问题后,才到 cpolar。先把 cpolar 装好、账号认证好,官方下载页是 https://www.cpolar.com/download ,文档在 https://www.cpolar.com/docs 。本篇不写账号、不改全局配置、不重启既有隧道。
保持面板进程运行,另开终端起一个临时 HTTP 隧道,指向 8849:
cpolar http 8849
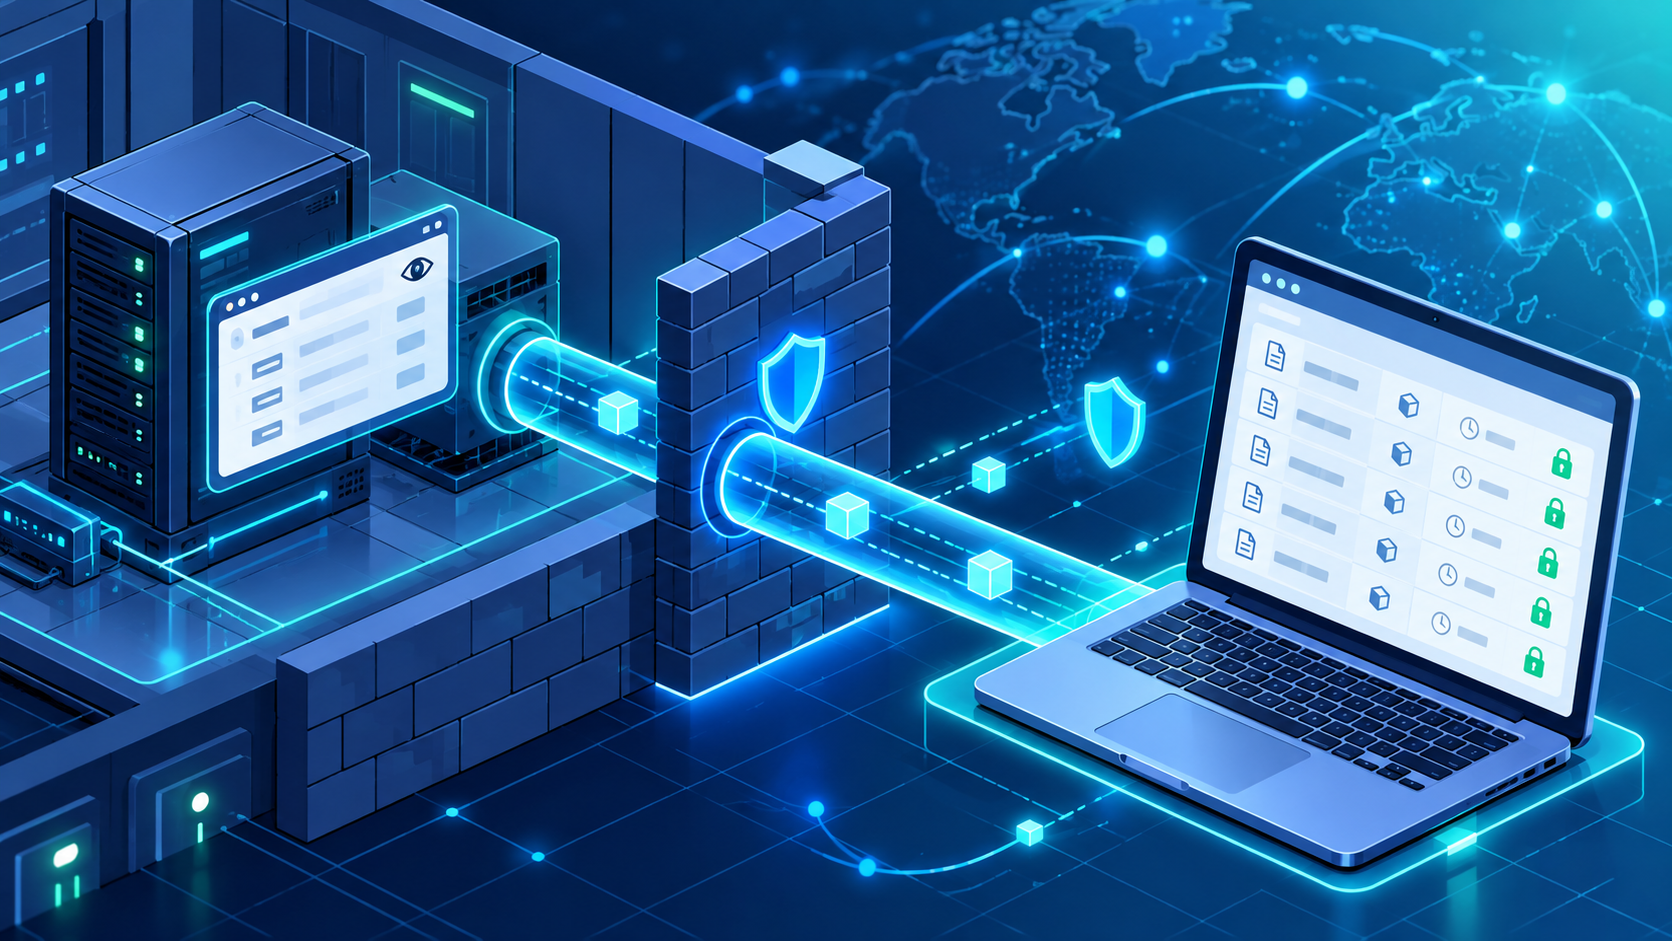
这条命令只映射面板端口,不映射 8848,也不映射 8080,所以 Nacos 控制台和 Open API 都不在公网可达范围内。终端里 cpolar 会打印在线状态和公网地址。
拿到地址后,在异地浏览器打开:
https://<cpolar给出的地址>/changes
看到的是那份脱敏的变更记录:key、版本、生效时间、结果。异地同事据此核对这一次改动是否生效、失败的那条为什么被拒、要回滚到哪个版本。核对完成,Ctrl+C 关掉隧道和面板。
关于地址还有一个实际点:免费套餐生成的是随机临时地址,24 小时内会变化,适合临时核对,不适合当成常驻入口。如果异地核对是长期动作,再看固定二级子域名方案,那是基础套餐或以上的能力。
8 总结
走到这里,已经把“改一行配置就要重启服务”这件事拆开验证完了:Nacos 负责托管配置并推送变更,服务订阅后不重启就能拿到新值,非法值被应用层拒绝并保留旧值,回滚通过恢复历史版本触发一次新的变更回调。异地核对这一环,用一张脱敏只读面板加一条 cpolar 隧道就够,控制台本身始终不出内网。
- 配置启动用 standalone 模式,三个鉴权环境变量必填,端口 8080/8848/9848 一个都不能少。
- “免重启”的关键是 add_listener 订阅,只 get_config 拉一次的写法一样要重启。
- 拒绝和回滚是两回事,前者靠应用侧校验,后者靠恢复历史版本;验证时用日志把两条分支都打出来。
- 面板只暴露脱敏记录,cpolar 只转发这一个端口,Nacos 控制台、数据库、凭据目录都不穿透。
下一篇如果要继续往深走,可以把这段监听逻辑接进一个真实的 Spring Boot 服务,或者补上灰度发布和 namespace 隔离。配置生效这件事看着小,但把它做对,半夜那次“改个数字”就不用再发版了——省下的不只是一次重启,还有被重启打断的那些正在跑的活。
参考:Nacos 官方 Docker 快速开始、客户端 API、鉴权文档;nacos-sdk-python;cpolar 官方文档。

评论前必须登录!
注册