 网硕互联帮助中心
🔥承渊政道:个人主页
❄️个人专栏: 《C语言基础语法知识》 《数据结构与算法》 《C++知识内容》 《Linux系统知识》 《算法刷题指南》 《测评文章活动推广》 《大模型语言路线学习》 《MySQL数据库学习》 《Python知识内容》 《cpolar知识学习》
✨逆境不吐心中苦,顺境不忘来时路!✨
🎬 博主简介:
服务器只有一两台时,我一直觉得SSH客户端、远程桌面各开一个也没什么;可机器一多,问题就开始变得明显:Linux用一套工具,Windows又是一套,账号密码散在不同地方,临时排障时还要先想“这台机器到底从哪里连”.真正让我觉得麻烦的,不只是切换软件,而是资产、账号、连接入口和操作记录始终没有放在同一个地方.对日常运维来说,连接本身并不难,难的是长期把这些入口管清楚.尤其遇到多人协作时,如果每个人都各自保存连接信息、各自记密码,出了问题以后再追“谁什么时候连过、做了什么”,成本会比连接本身更高.这次我把 Next Terminal 部署到极空间 NAS 上,通过 SSH 下载官方 docker-compose.yaml 和 config.yaml,再用 Docker Compose 启动服务,随后完成初始化、创建资产、通过网页终端接入、查看日志审计、配置定时任务和 Ping 测试.局域网流程跑通以后,再安装cpolar,把 Next Terminal 的 8088 Web 页面提供到公网,先验证随机地址,最后换成固定二级子域名 next-terminal.我更关心的是“资产能不能统一进来、会话能不能留痕、远程入口能不能稳定打开”,而不是把“支持很多协议”直接等同于所有场景都已经验证完成.对于运维工具来说,入口统一只是第一步,真正能不能长期用,还要看权限、审计和连接流程是不是足够清楚.
目录
- 1.Next Terminal 更适合解决什么问题?
- 2.在极空间上先准备SSH和Docker
-
- 2.1SSH连接极空间
- 2.2检查 Docker
- 3.创建Next Terminal存储目录
- 4.下载 docker-compose.yaml 和 config.yaml
- 5.启动 Next Terminal
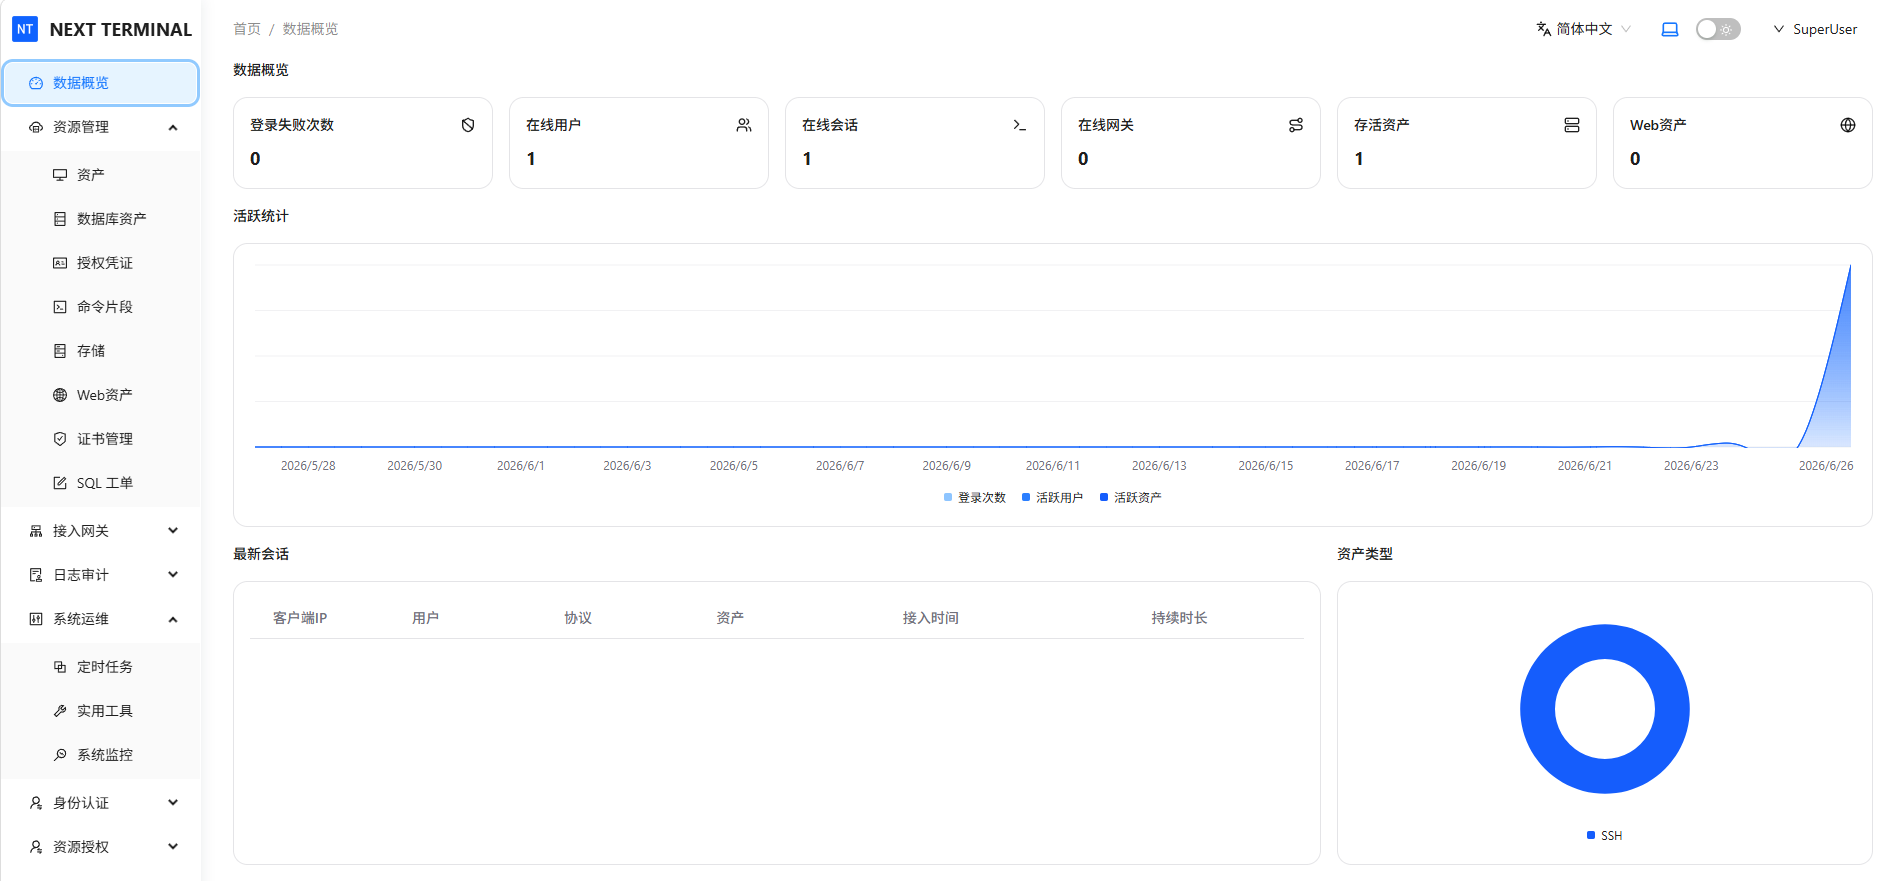
- 6.第一次使用先完成初始化
- 7.先把个人信息整理好
- 8.创建资产,先验证最核心的接入流程
- 9.会话能连上以后,再看日志审计
- 10.定时任务可以做一些重复检查
- 11.Ping 测试适合先做基础连通性检查
- 12.本地运维入口跑通以后,再考虑公网访问
- 13.在极空间安装cpolar
- 14.给 Next Terminal 创建随机公网地址
- 15.长期远程运维再配置固定二级子域名
- 16.总结
1.Next Terminal 更适合解决什么问题?
Next Terminal 是一个基于 Web 的多协议远程连接网关,也可以作为自托管堡垒机使用.
当前介绍中,它支持的协议和能力包括:
- SSH
- RDP
- VNC
- Telnet
- Kubernetes(kubectl)
- 用户、资产、账号和授权策略管理
- 会话录制与日志审计
- RESTful API
- LDAP / AD 认证
这些能力覆盖了 Linux、Windows、网络设备和部分容器集群场景.
不过这次实际操作没有把所有协议逐项跑一遍,真正展示出来的是:
初始化 → 创建资产 → Web 终端接入 → 日志审计 → 定时任务 → Ping 测试 → 公网访问.
所以我更愿意先把 Next Terminal 理解成一个“统一远程运维入口”,而不是仅凭功能列表就下结论说所有远程连接场景都已经验证完成.
项目地址:
https://github.com/next-terminal/next-terminal
2.在极空间上先准备SSH和Docker
2.1SSH连接极空间
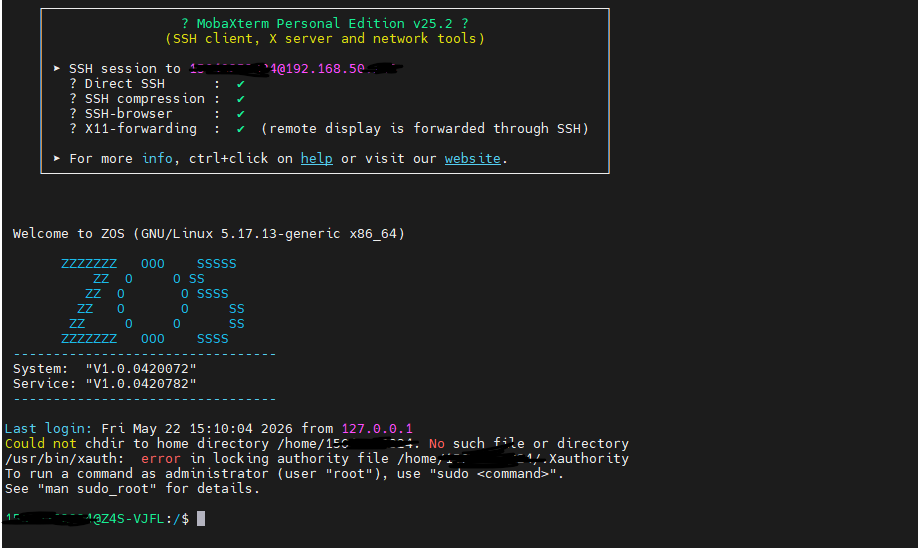
先在极空间中开启 SSH 服务,然后通过终端登录.
当前命令是:
ssh root@IP
如果还没有配置 SSH,可以先完成极空间SSH设置.
2.2检查 Docker
登录后执行:
docker -v
systemctl status -v
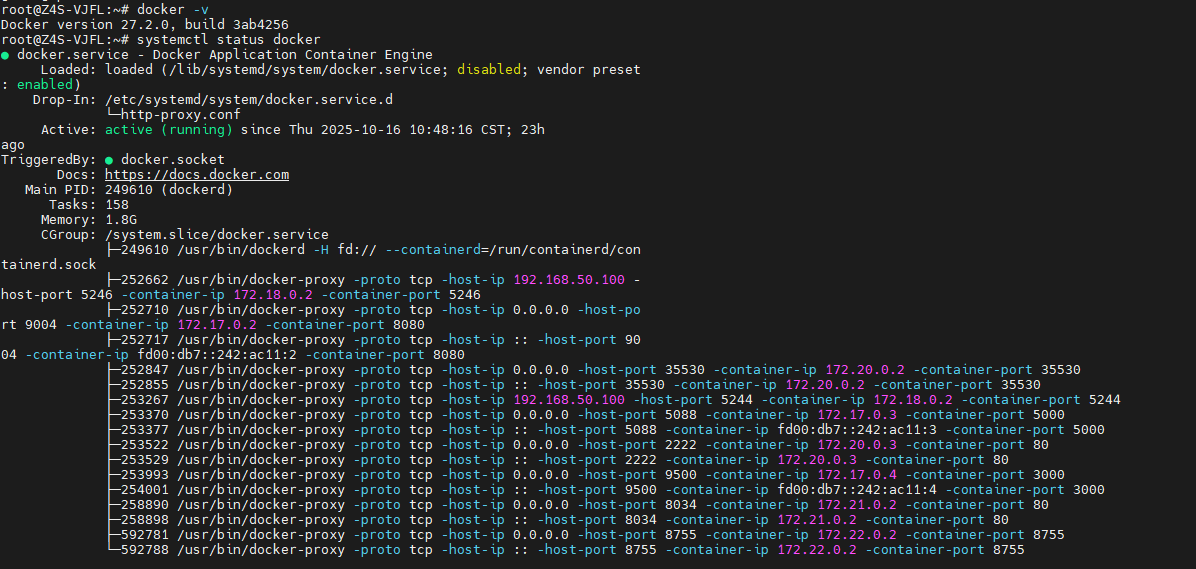
这里先确认 Docker 环境可用,再继续部署 Next Terminal.
3.创建Next Terminal存储目录
执行:
mkdir -p /docker/next-terminal
cd /docker/next-terminal

当前目录为:
/docker/next-terminal
后面的 Compose 文件和应用配置都保存在这里.
4.下载 docker-compose.yaml 和 config.yaml
先下载 Docker Compose 配置:
curl -sSL https://f.next-terminal.com/next-terminal/docker-compose.yaml > docker-compose.yaml
再下载 Next Terminal 应用配置:
curl -sSL https://f.next-terminal.com/next-terminal/config.yaml > config.yaml

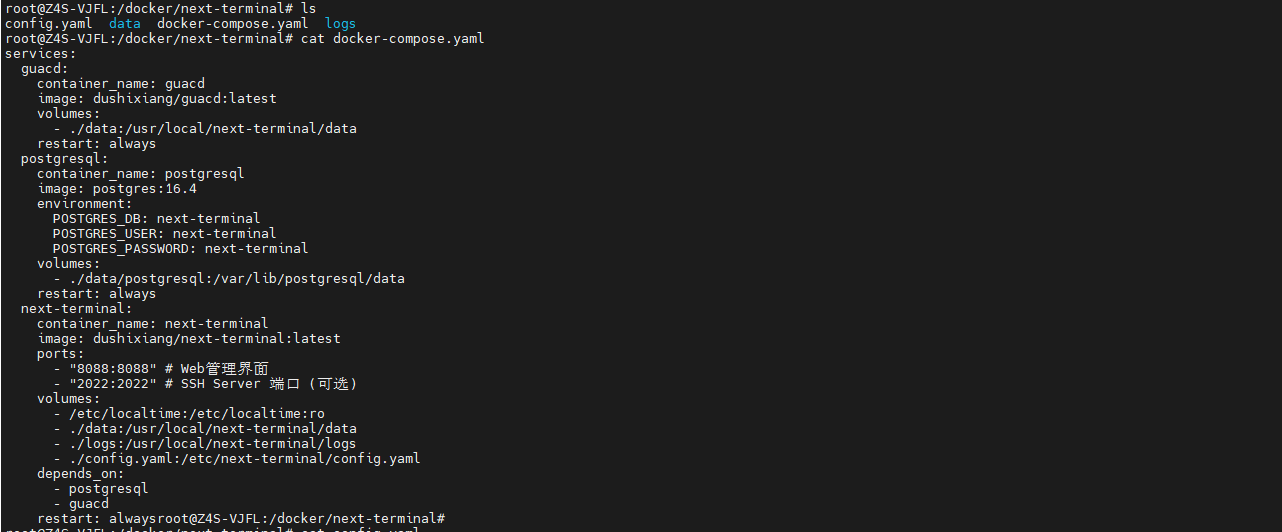
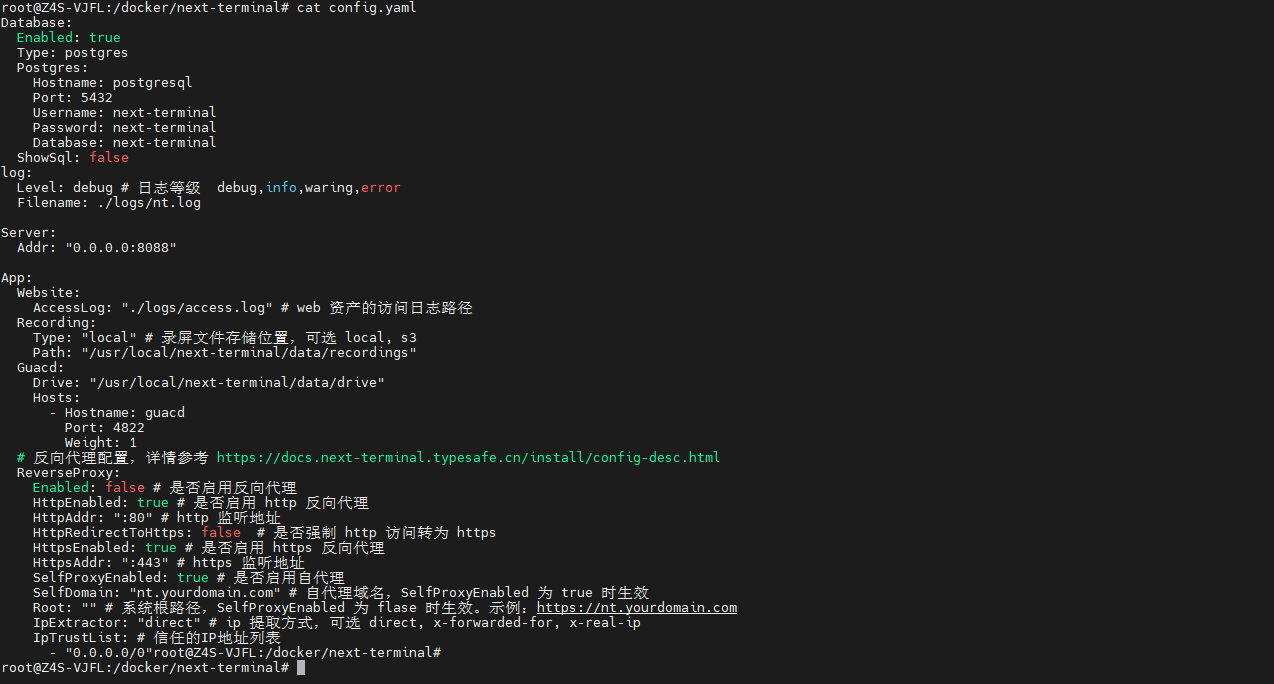
这样当前目录里就准备好了部署需要的配置文件.
5.启动 Next Terminal
执行:
docker compose up -d
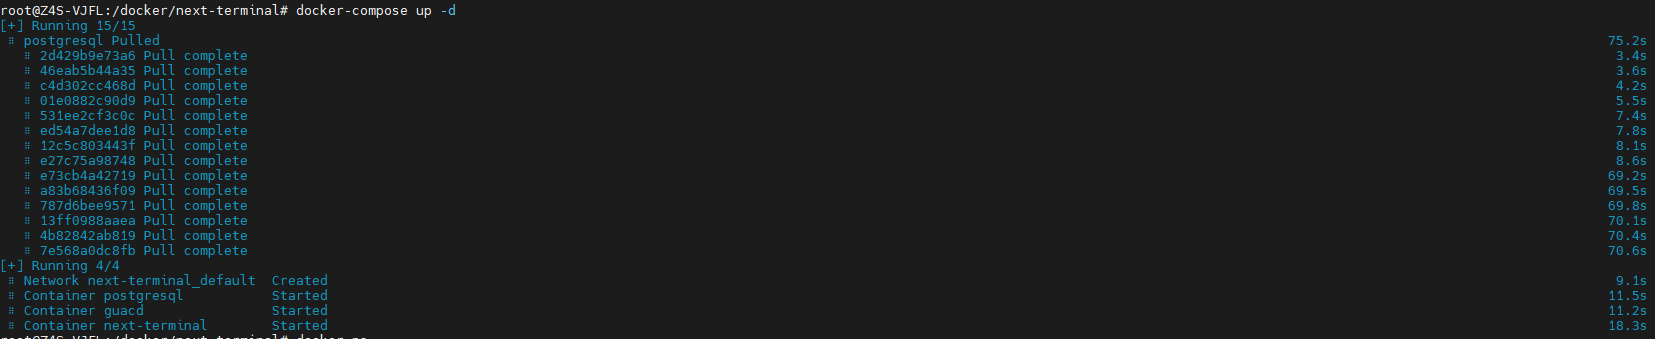
启动完成以后检查运行状态.

随后在浏览器访问:
http://极空间IP:8088
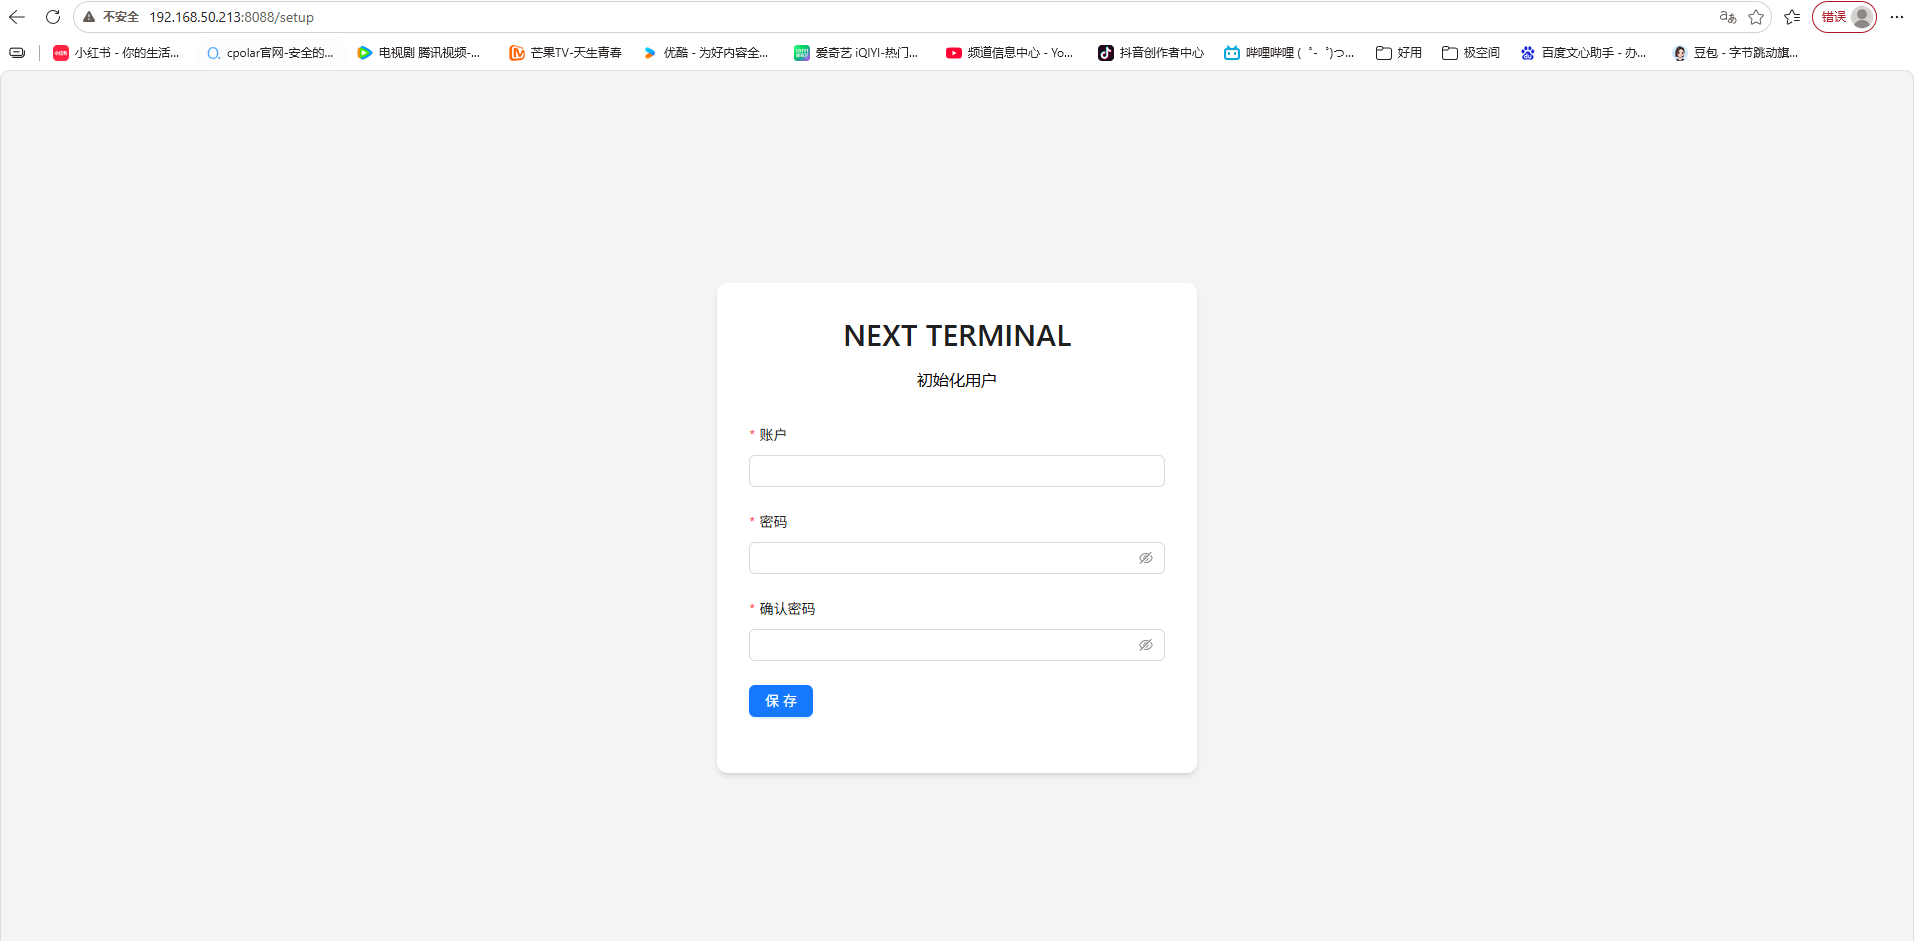
页面可以正常打开以后,说明 Next Terminal 的本地 Web 服务已经跑起来.
这一步先验证:
极空间 Docker → Next Terminal → 8088 → 浏览器访问。
6.第一次使用先完成初始化
首次进入时,需要创建自己的用户名和密码.
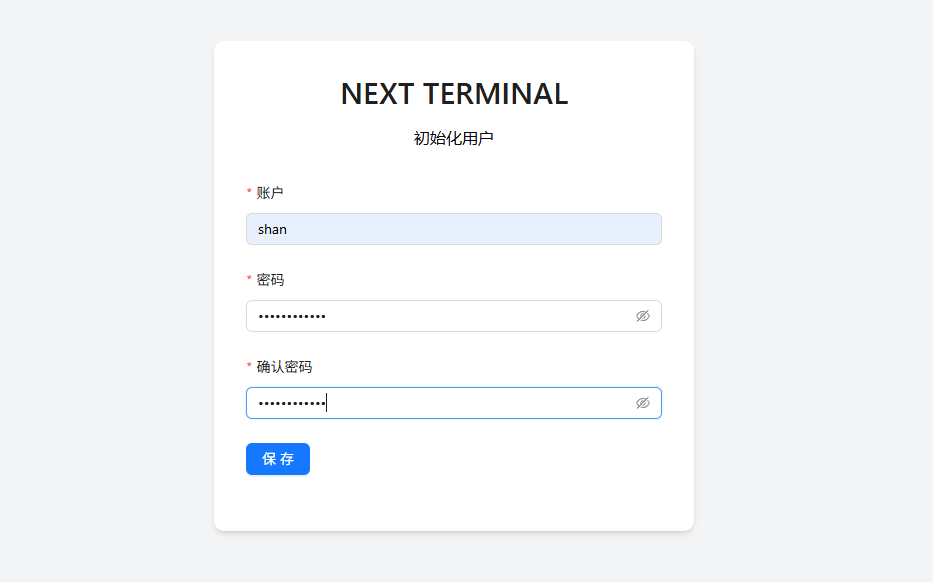
初始化完成以后,使用刚刚创建的账号登录.
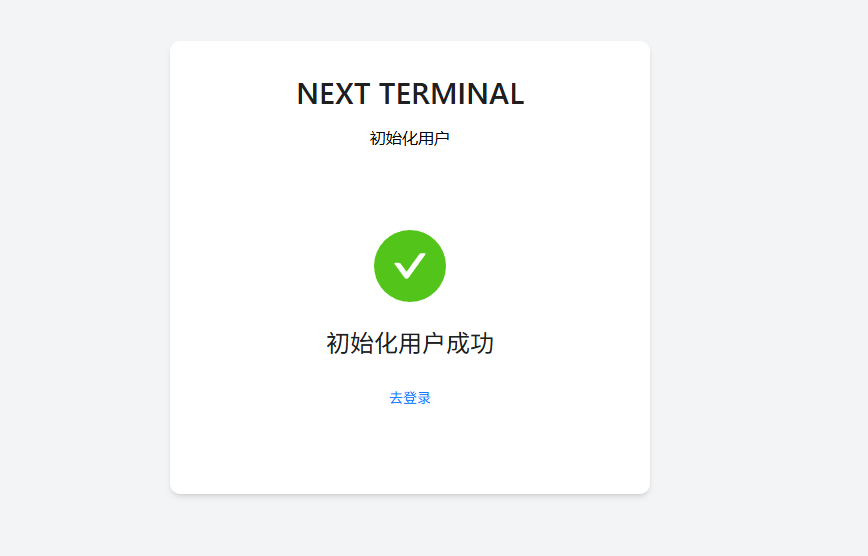
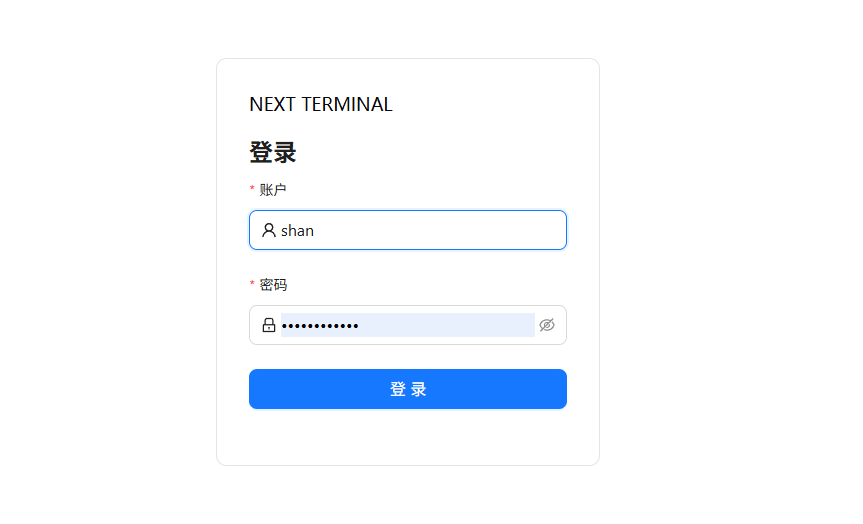
登录成功后进入管理页面.
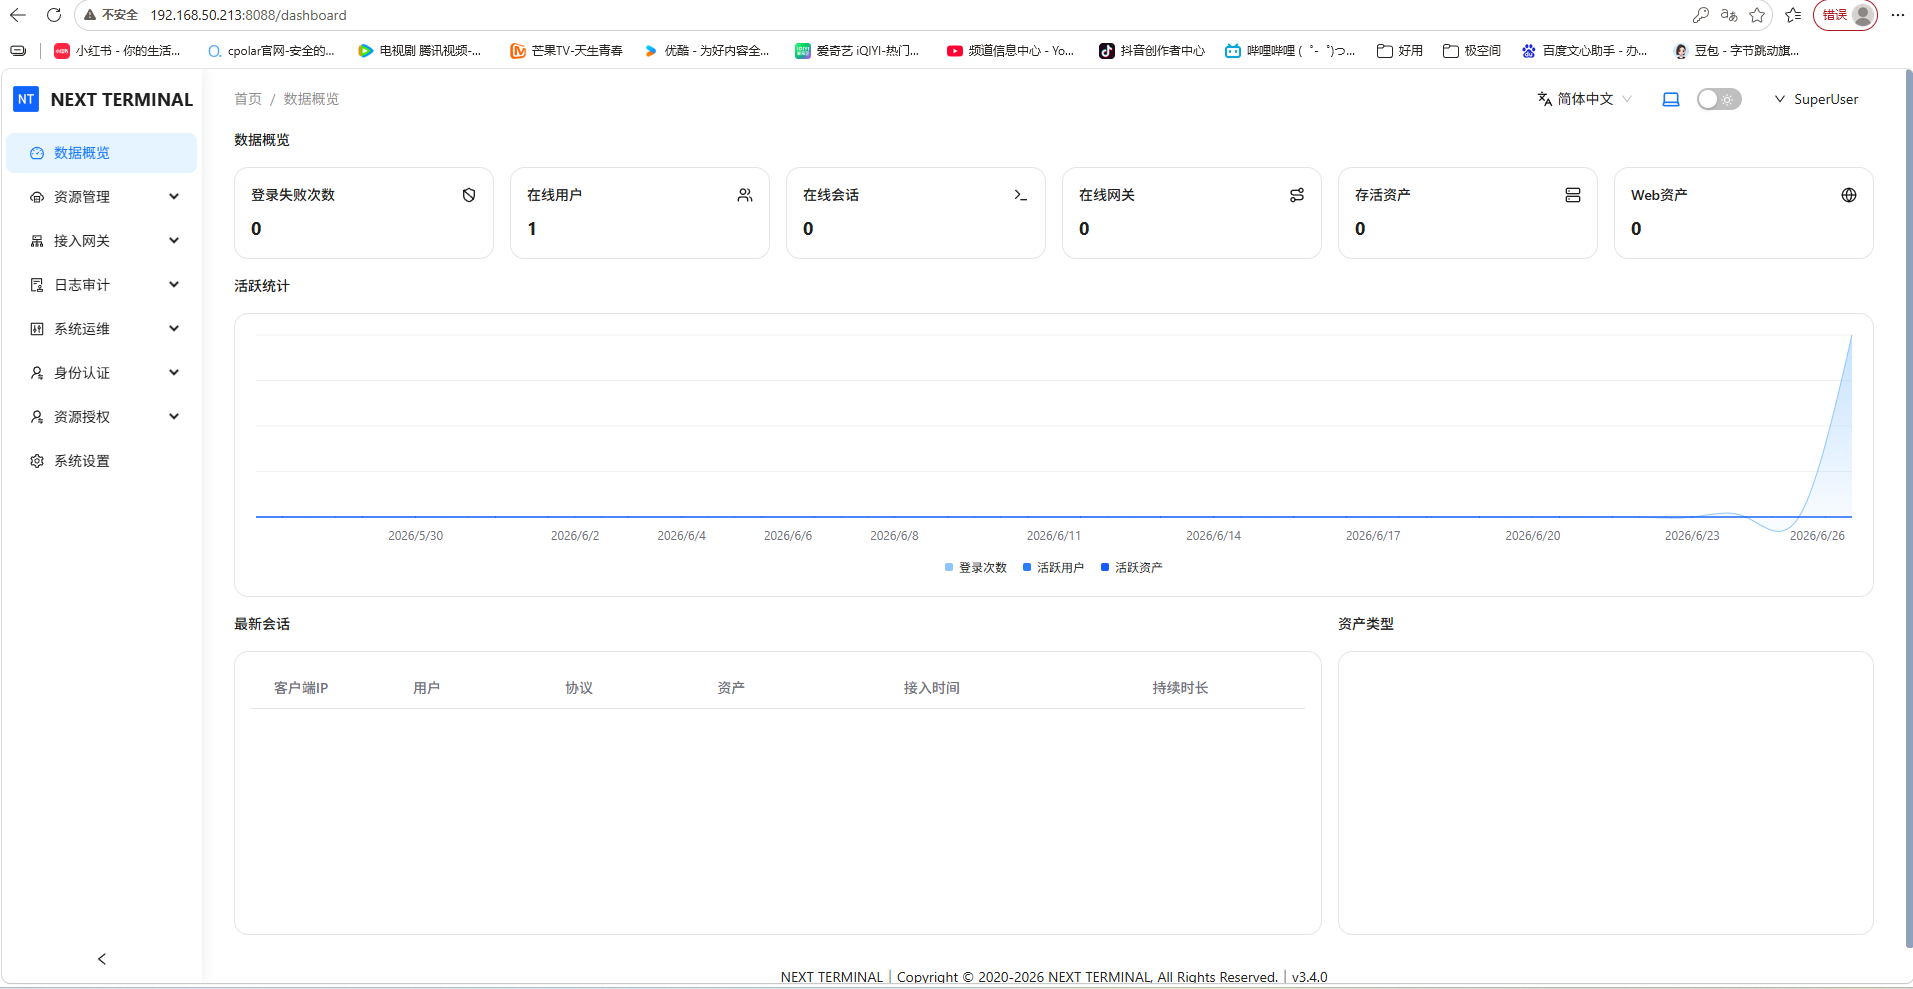
这一层完成以后,后面才能真正开始管理资产和远程连接.
7.先把个人信息整理好
进入个人中心.
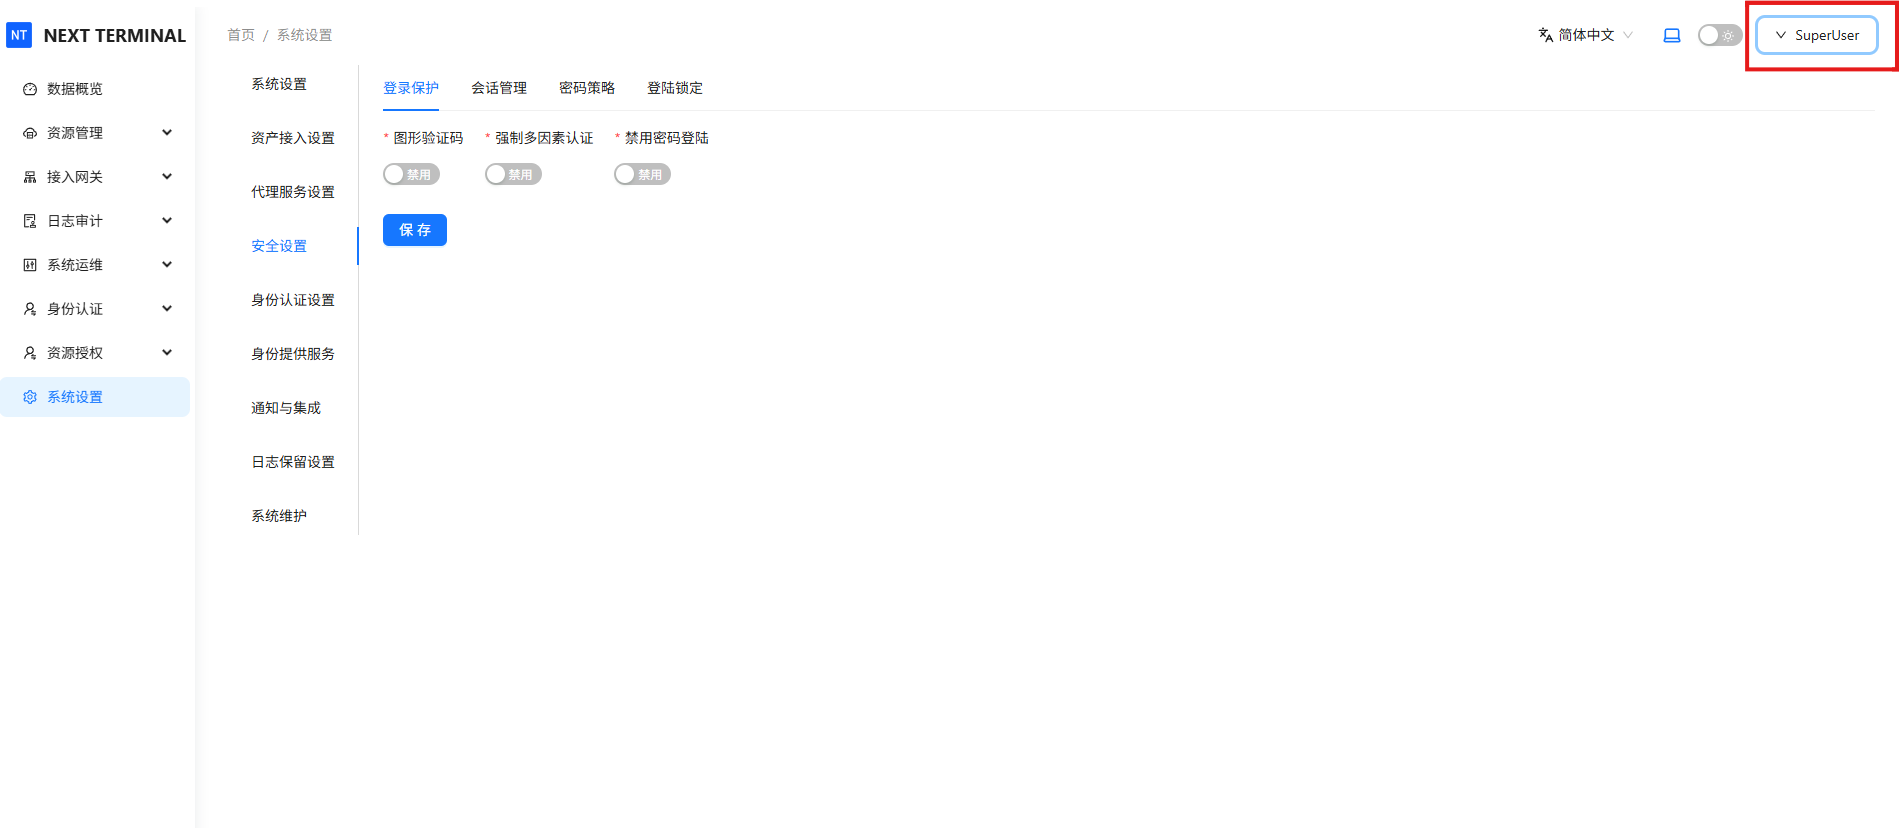
可以修改基本信息.
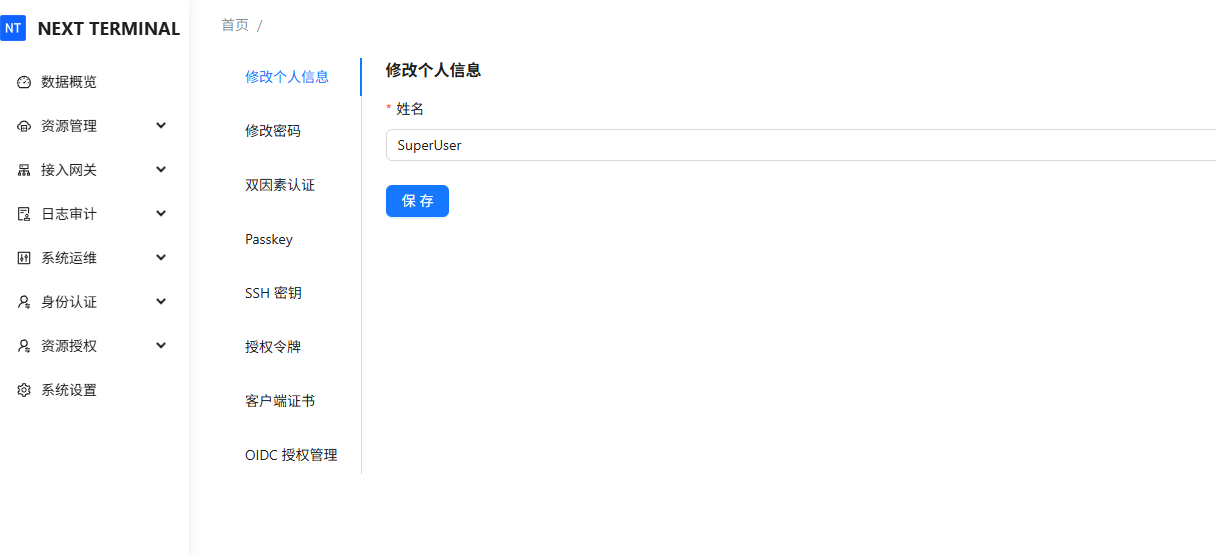
这一步本身不复杂,但对长期使用的运维入口来说,账号信息和身份边界最好一开始就整理清楚.
8.创建资产,先验证最核心的接入流程
进入资产管理页面,新建资产.
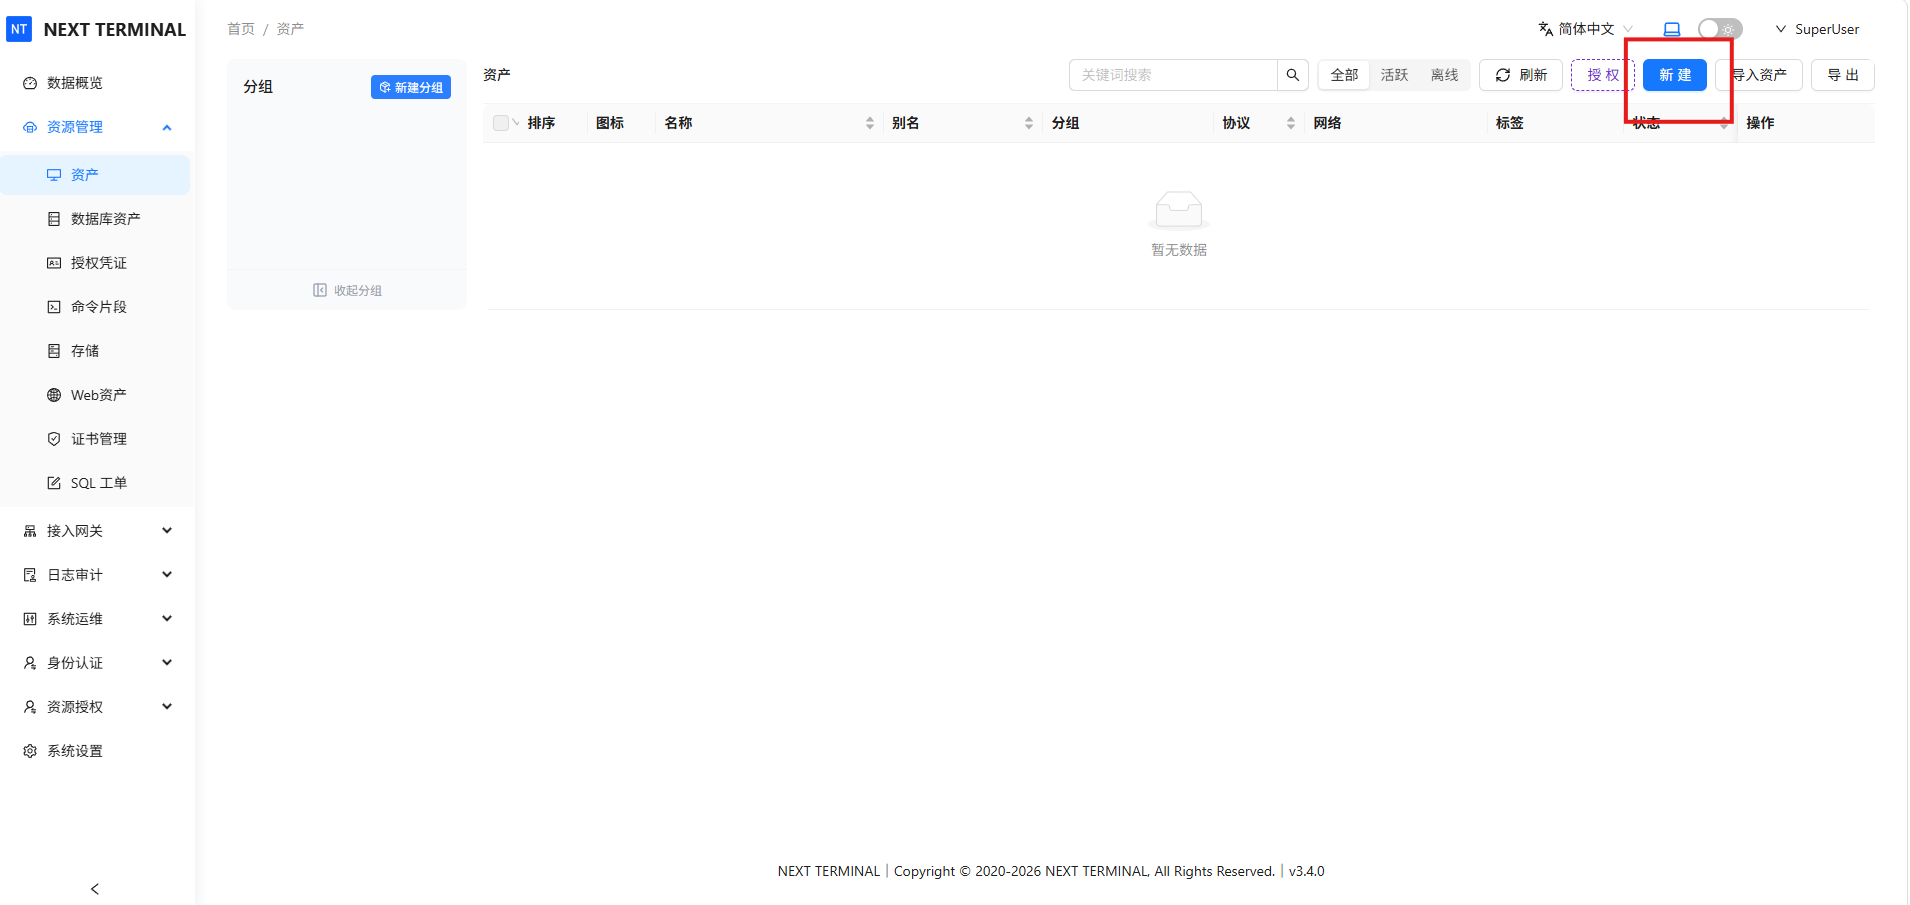
填写基础信息.

保存后,资产会出现在列表里.

点击:
“接入”

就可以进入网页终端.

对我来说,这一步比“支持多少种协议”更重要,因为它真正验证了:
资产信息 → Web 页面 → 远程终端
这条使用链已经打通.
9.会话能连上以后,再看日志审计
连接终端后进行实际操作.

然后进入对应的日志 / 审计页面.

页面中可以查看终端操作记录.

这也是 Next Terminal 和普通 SSH 客户端明显不同的一层:它不只是“能连接”,还把资产接入和后续操作记录集中到了同一个管理入口里.
当前介绍里还提到会话录制、图形操作回放和日志导出等能力,但这次截图真正展示的是终端操作审计,因此这里只把已经看到的流程写实,不额外扩大验证范围.
10.定时任务可以做一些重复检查
当前示例创建了一个每小时检查磁盘使用情况的定时任务.
参数为:
- 名称:磁盘监控
- 类型:命令执行
- cron 表达式:0 * * * *
- 模式:全部资产
- 命令:df -h > /tmp/disk_usage_$(date +%Y%m%d_%H).txt

这种任务更适合处理固定频率、重复执行的运维动作.
不过是否适合在“全部资产”上执行,仍然要结合自己的机器类型和命令兼容性判断,不能因为界面能配置就默认所有资产环境完全一样.
11.Ping 测试适合先做基础连通性检查
当前页面还提供 Ping 测试.


这类功能很适合在正式接入前先看基础网络是否可达.
对我来说,远程运维工具越是功能多,越要把问题拆开:是资产信息错了、网络不通、认证失败,还是终端本身的问题.先做简单连通性验证,通常比直接反复改账号密码更省时间.
12.本地运维入口跑通以后,再考虑公网访问
前面 Next Terminal 已经可以通过:
http://极空间IP:8088
访问.
如果只在局域网中运维,到这里已经能用.
但如果人在公司、出差,或者需要从外部网络打开这个 Web 运维入口,就需要再增加公网访问.
cpolar 在这里的职责很明确:
只把极空间上的 Next Terminal 8088 Web 页面提供到公网。
Next Terminal 继续负责资产、账号、远程会话、审计和任务管理;cpolar 不参与 SSH / RDP / VNC 等协议本身的业务逻辑.
原来的章节标题写成“实现随时随地开发”,但这篇实际场景是远程运维,所以这里按 Next Terminal 的真实用途整理为公网运维访问.
13.在极空间安装cpolar
执行当前安装命令:
sudo curl https://get.cpolar.sh | sh

安装完成后检查服务状态:
sudo systemctl status cpolar

服务正常以后,通过主机 IP + 9200 打开 cpolar Web 管理页面.
当前页面同时写了:
http://ip:9200
以及链接目标:
http://localhost:9200/
实际访问时,以当前环境真正能够打开的管理地址为准.

14.给 Next Terminal 创建随机公网地址
进入【隧道管理 → 创建隧道】。
当前配置为:
- 隧道名称:next-terminal
- 协议:http
- 本地地址:8088
- 域名类型:随机域名
- 地区:China Top

创建成功以后,进入在线隧道列表查看生成的公网地址.

从其他电脑或移动设备访问.

页面可以正常打开.
这一层确认的是:
Next Terminal 8088 → cpolar 随机公网地址 → 外部浏览器。
15.长期远程运维再配置固定二级子域名
随机地址适合先验证.
如果 Next Terminal 会长期作为远程运维入口,固定地址更方便记忆和使用.
进入预留页面。

选择保留二级子域名.
当前记录为:
- 地区:china Top
- 二级子域名:next-terminal

然后回到【隧道管理 → 隧道列表】,找到对应隧道并编辑.

修改为:
- 域名类型:二级子域名
- Sub Domain:填写已经保留的二级子域名
- 地区:China Top
点击更新。

更新以后,固定公网地址就可以继续使用.

最后从其他设备访问.

页面能够正常打开.
16.总结
Next Terminal 对我来说真正有价值的地方,不是“一个网页掌控全局”这种口号,而是把资产、远程终端、审计记录和日常任务收进同一个入口.
这次实际跑通的主线是:
极空间 SSH → Docker → /docker/next-terminal → 下载 docker-compose.yaml / config.yaml → docker compose up -d → 8088 → 初始化账号 → 创建资产 → Web 终端接入 → 日志审计 → 定时任务 → Ping 测试 → cpolar → 随机公网 → 固定二级子域名 next-terminal。
几个边界也需要分清:
- 当前介绍列出了 SSH、RDP、VNC、Telnet、Kubernetes 等多协议能力,但这次没有逐项全部验证;
- 真正展示出来的是资产创建、网页终端、日志审计、定时任务和 Ping;
- cpolar 只负责把 8088 Web 管理入口提供到公网,不替代 Next Terminal 自身的权限、审计和连接能力;
- 一旦把运维入口暴露到公网,账号、权限和访问边界本身就比“地址能不能打开”更值得认真管理.
如果服务器越来越多,我更愿意先把资产和入口整理清楚,再去追求更多自动化.一个远程运维平台真正省时间的地方,不是按钮多,而是下一次出问题时,不需要先想“这台机器到底该用哪个工具连”.
🚀真正的勇者不是流泪的人,而是含泪奔跑的人!
敬请期待下一篇文章内容
每日心灵鸡汤: 真正的成长,是从认识世界走向创造自己!
人一生的路径,本质上是从认知走向创造:先理解世界的运行规律,看懂人性的欲望与博弈,再认识自己的能力、欲望与边界,找到适合自己的位置;然后选择方向,持续创造,用现实反馈修正认知、迭代能力,重塑自己.前半程解决“我是谁、世界是什么、我要去哪里”,后半程解决“我能创造什么、成为谁、留下什么”.真正的成长,不是知道得越来越多,而是在一次次创造与反馈中,让自己拥有越来越大的能力、价值与可能性.



评论前必须登录!
注册