 网硕互联帮助中心
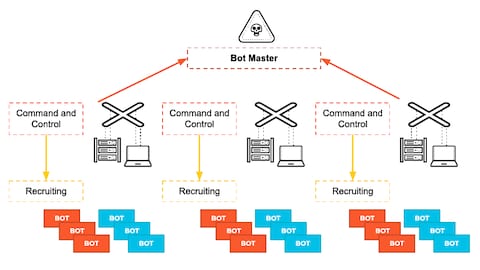
全网43亿个IP地址,每天被 VirusTotal 挨个"敲门"一遍——这不是科幻场景,而是这家老牌威胁情报平台刚刚落地的真实能力。2026年10月8日,VirusTotal 正式宣布上线公共 IPv4 地址空间的每日扫描功能,安全团队从此拥有了一面照向整个互联网的"透视镜",命令与控制(C2)服务器和恶意软件基础设施的藏身之处,正在被一层层揭开。
过去,当你查询一个可疑IP时,VirusTotal 给出的答案是" reputational "的:谁托管了它、哪些域名解析到它、哪些文件与它通信过。但这些信息对机器本身在运行什么只字未提——它就像一份没有体检报告的病历,只能告诉你这个人可能生过病,却说不出他现在的身体状况。新的每日扫描恰好补上了这块空白,把" reputation "升级为" exposure "。
每条IP记录背后,都沉淀着端口的完整生命周期。端口处于打开、关闭还是"近期关闭"状态,每天更新一次;每个端口背后运行的服务名称、软件版本、原始横幅信息一目了然;SSH主机密钥指纹、RDP指纹、HTTP响应头、从服务响应中推断出的操作系统类型,全部结构化存储,且全部支持检索。
最让分析师兴奋的是"近期关闭"这个状态设计。当某个端口停止响应时,VirusTotal 不会删除记录,而是翻转状态并保留它最后一次在线的日期。这意味着你可以回答一个过去几乎无法回答的问题:这个可疑的 C2 服务是什么时候"熄灯"的?再拿时间戳与攻击链其他环节的变化交叉比对,整个基础设施的兴衰脉络便清晰可见。
官方公告给出的检索语法非常直接,类似 entity:ip open_port:22 这样的查询就能圈出所有暴露 SSH 服务的主机。更精细的做法是使用方括号语法,把检索条件绑定到特定端口上——比如 port_service_product[8443]:nginx——避免把 A 端口上的软件错配到 B 端口,这种低级错误在情报研判中往往代价高昂。
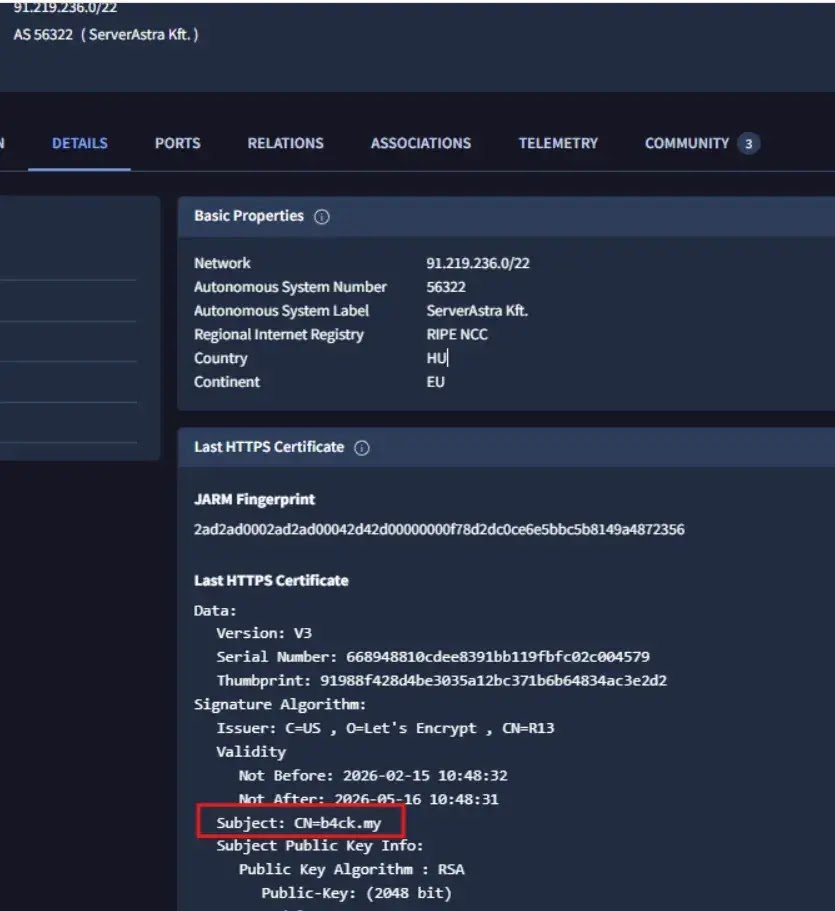
实战案例比参数说明更有说服力。一项调查始于地址 91.219.237[.]110,它同时出现在 APT28 威胁档案和 Havoc C2 的社区收藏中。其 SSH 指纹一路指引调查人员找到 185.146.232[.]3——一个零检测记录、零威胁档案、零通信记录的主机。两台服务器运行着相同版本的 OpenSSH、采用相同的 nginx 配置,还共享一个极不寻常的证书名称 b4ck.my。顺藤摸瓜搜索这个证书名,第三个地址 96.9.125[.]59 浮出水面,端口时间戳显示一台服务器恰好在另一台上线前后停止了服务。基础设施的接力,第一次以如此透明的方式呈现在调查者眼前。
另一个案例展现了组合条件的威力。一台位于 5.175.221[.]206、监听 8443 端口的主机,暴露了 NOX Stealer 的登录面板,同时还敞开着 SMB 和 RDP。扫描数据拼凑出它的完整画像:Windows Server 2022 操作系统、nginx 1.24.0、PHP 8.3.33。把这些特征叠加检索,候选范围从 450 万台主机骤减到 10 个——注意,是候选而非实锤。后来这个面板改名为 BOMBAY Stealer,浏览器分析捕捉到了新名称,而暴露的服务组合纹丝未动。基础设施可以改名换姓,却难以彻底改掉自己的"指纹习惯"。
研究人员还尝试检索包含"conhost"的 FTP 横幅,一口气锁定了五个与 E4del、PINHOLE 研究中披露的命令传递模式高度吻合的地址。部分主机的21端口早在相关公开报告之前就已开始广播特征横幅,其中一条链路直到今天仍在活跃——时间线维度的加入,让威胁情报的"新鲜度"有了全新的衡量尺度。
不过,VirusTotal 在公告中反复强调了几条红线,任何严肃的使用者都不该跳过。历史恶意记录不能证明当前的所有者身份,IP 地址随时可能易主,昔日的 APT28 资产今天也许只是某个无辜企业的云主机;指纹匹配必须交叉验证,有 SSH 密钥出现在超过 1400 个云地址中,仅仅因为服务器模板在批量复制时偷懒复用了密钥;开放端口本身也不构成证据——搜索 Cobalt Strike 默认团队服务器端口能返回 150 多万个地址,其中大量主机在多个端口提供完全正常的服务。情报的价值在于关联,而不在于孤立的信号。
功能接入方面,端口数据已经可以通过 API 记录和历史端点获取,IP Livehunt 规则暂时还不支持这一数据源。想自动化跟进的团队可以用定时运行的已保存搜索作为过渡方案,同时要留意自己账户的 API 配额限制——毕竟每天扫描整个 IPv4 空间所产生的数据体量,远超普通威胁情报 feed 的量级。
对安全从业者来说,这次更新的意义可以概括为一句话:威胁狩猎的入口,从此不止于"这个IP坏不坏",而是扩展到了"这台机器到底是什么"。当攻击者可以无限更换域名、频繁迁移主机时,他们留在服务横幅、主机密钥和端口组合里的痕迹,反而成了最难抹掉的烙印。互联网的每一个角落每天都在被重新扫描,藏匿其间的恶意基础设施,隐身的时间恐怕不多了。


评论前必须登录!
注册