 网硕互联帮助中心
根据国际反网络钓鱼工作组(APWG)发布的《2026年第二季度网络钓鱼活动趋势报告》,全球网络钓鱼攻击已突破传统的技术边界,呈现出工业化、多态化和平台泛化的显著特征。2026年第二季度,全球钓鱼攻击总量环比增长10.1%,单月峰值创下近三年新高。攻击者不再局限于单一的电子邮件向量,而是将战场大规模迁移至社交媒体广告、短信(Smishing)及语音(Vishing)领域,并利用合法的云服务基础设施(如Cloudflare)和域名注册商构建难以追踪的攻击链。本文基于详实数据,深度剖析当前网络钓鱼的技术底层逻辑、社会工程学新变种及防御体系的滞后性,旨在为网络安全从业者及公众提供一份具备学术深度与实战价值的态势感知报告。
一、宏观态势:攻击总量的报复性反弹与“工业化”特征
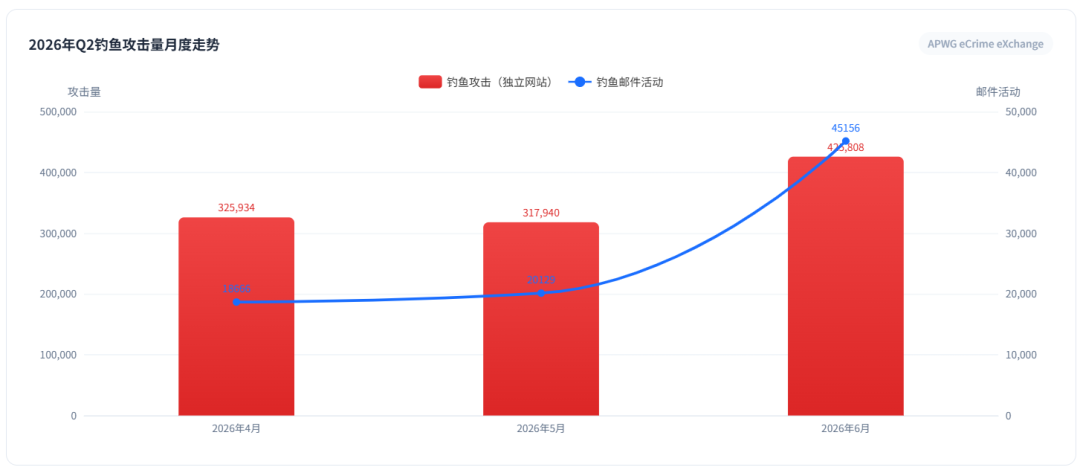
2026年第二季度,网络钓鱼活动经历了一次显著的“报复性反弹”。数据显示,全球记录的钓鱼攻击总数从第一季度的971,181起攀升至1,069,681起,增幅达10.1%。特别是6月份,单月攻击量达到425,808起,这是自2023年4月以来的最高月度记录。
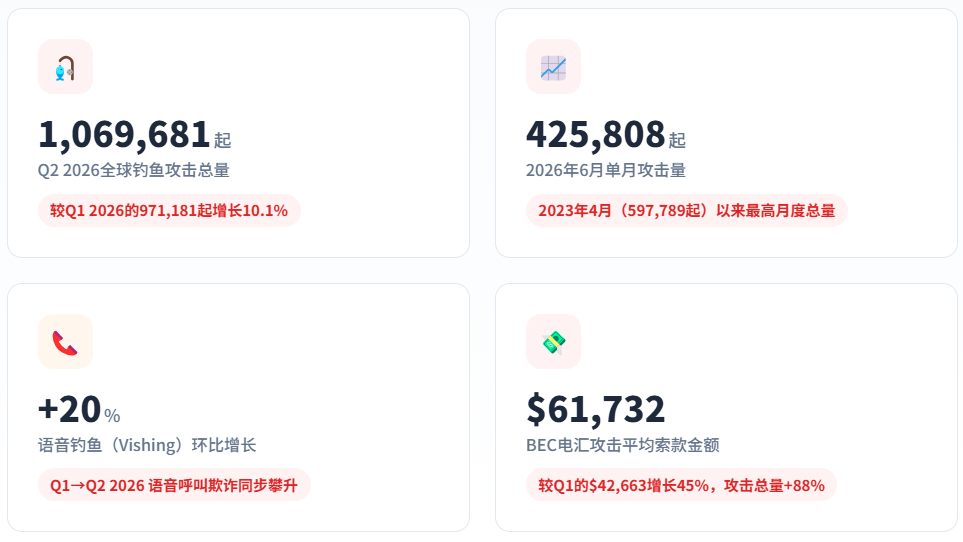
这一数据的激增并非偶然,而是网络犯罪“工业化”的直接体现。攻击者正在利用自动化脚本和僵尸网络,以极低的成本批量生成钓鱼页面。从数据中可以了解到,虽然攻击总量在上升,但针对单一品牌的攻击频次却在分散化。报告显示,本季度共有941个独特品牌被识别为攻击目标,其中一半品牌仅被攻击了5次或更少。这表明攻击者正在采用“广撒网”策略,针对区域性、中小型的组织机构(如地方性电信服务商、区域性银行)快速制作模板,以规避基于“知名威胁情报”的传统防御机制。
行业目标的剧烈轮动:
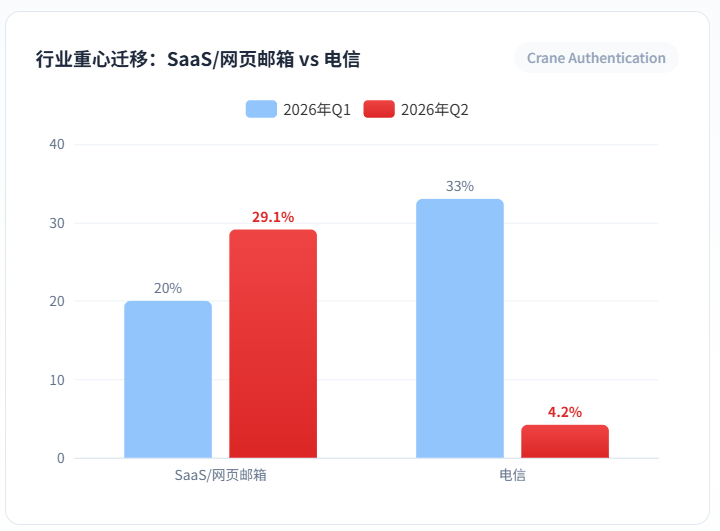
攻击目标的行业分布发生了剧烈震荡。SaaS/Webmail服务取代电信行业成为头号目标,占比从第一季度的20%飙升至29.1%。这一变化揭示了攻击者意图的本性转移:他们不再仅仅满足于窃取资金,而是试图通过攻陷电子邮件账户,将其作为进一步渗透企业内网、发起商业电子邮件欺诈(BEC)的跳板。电信行业虽然占比下降至4.2%,但针对该行业的攻击复杂度在提升,攻击者试图通过控制通信服务(语音、互联网、邮件)来实现全方位的账户接管(ATO)。
二、技术深潜:基础设施的滥用与防御绕过机制
网络钓鱼的技术核心在于“信任的劫持”。在2026年第二季度,攻击者在基础设施滥用方面展现出了极高的技术素养,他们不再自建服务器,而是寄生于合法的互联网生态中。
(一)合法云服务的“武器化”:Cloudflare与RouterHosting
报告中最令人警醒的技术细节在于托管服务提供商的分布。Cloudflare以34%的占比高居榜首,成为钓鱼网站最青睐的托管环境。Cloudflare本身是一家提供内容分发网络(CDN)和DDoS防护的安全公司,但攻击者利用其“反向代理”特性,将钓鱼网站隐藏在Cloudflare的IP背后。
技术解析:当防御者或执法机构试图追踪钓鱼网站时,他们只能看到Cloudflare的IP地址,而无法直接获取攻击者源站的真实IP。这种“隐身衣”效应极大地增加了取证和封禁的难度。
RouterHosting的崛起:排名第二的是RouterHosting(12%),这是一家与迪拜公司Cloudzy相关的VPS提供商。报告指出,针对加拿大公民的攻击(如假冒Hydro-Québec)大量使用该服务商。这暗示了攻击团伙在地缘选择上的策略性——利用审核相对宽松或司法管辖复杂的地区托管恶意内容。
(二)域名注册与“显示名称”欺骗
在域名注册环节,NameCheap(16%)、NameSilo(12%)和Dynadot(11%)成为重灾区。攻击者利用这些平台快速的域名解析生效机制,实施“快闪”攻击(域名存活时间极短)。
此外,针对企业邮箱的防御绕过技术也在升级。攻击者开始频繁交换“发件人显示名称”和“邮件主题行”。例如,将发件人显示为“CEO Name”,而主题行包含敏感词汇,以此绕过那些仅检查“发件人地址”或“主题关键词”的传统邮件安全网关。
(三)两步式钓鱼:对抗AI检测
Fortra的研究揭示了一种名为“两步式钓鱼”的高级战术。
第一阶段(诱探):攻击者发送一封内容完全无害的邮件,例如“您好,这是您需要的报价单”或简单的业务咨询。这封邮件不包含任何链接或附件,因此能够轻松通过基于签名和启发式扫描的AI防火墙。
第二阶段(收网):一旦受害者回复邮件,建立了“信任对话”上下文,攻击者随即发送第二封包含恶意链接的邮件。由于第一封邮件的交互,邮件系统会将该会话标记为“白名单”级别,导致第二封恶意邮件的拦截率大幅下降。这是一种典型的利用人类心理弱点来绕过机器检测的对抗性攻击。
三、平台泛化:社交媒体广告与短信的“合围”
随着电子邮件安全网关(SEG)的日益成熟,攻击面正在向防御薄弱的社交媒体和移动通信领域转移。
(一)社交媒体广告的“恶意投放”
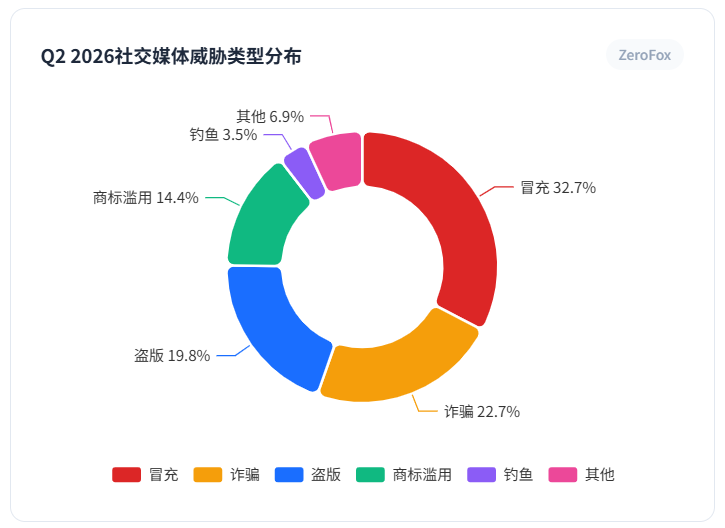
ZeroFox的数据显示,社交媒体威胁量激增,其中Meta(Facebook/Instagram)广告平台的恶意活动环比暴涨571%。
深度解读:这是一种“付费钓鱼”模式。攻击者不再依赖发送垃圾邮件,而是直接向社交平台支付广告费,购买精准的定向投放。当用户浏览信息流时,会看到带有“Sponsored”(赞助商)标签的广告,内容通常是“税务退款”“包裹投递失败”或“账户异常”。由于平台背书(广告审核机制的存在),用户对这些链接的信任度极高。这种攻击方式将网络钓鱼从“概率游戏”变成了“精准猎杀”。
其他平台:VK(316%)和Reddit(294%)的增长表明,攻击者正在寻找那些反滥用机制尚不成熟的平台作为突破口。
(二)短信钓鱼(Smishing)与语音钓鱼(Vishing)的协同
短信钓鱼攻击量环比增长40%,语音钓鱼增长20%。这不仅仅是渠道的切换,更是多向量攻击的协同。攻击者往往先发送短信制造紧迫感(如“您的银行卡已被冻结”),诱导用户点击链接或拨打指定电话。一旦用户拨打电话,背后的呼叫中心会有专业的“话务员”进行社会工程学诱导,这种“人机结合”的模式比单纯的自动化攻击更具破坏力。
四、商业电子邮件欺诈(BEC):从技术对抗到心理操纵
商业电子邮件欺诈(BEC)代表了网络钓鱼的“皇冠上的明珠”,其技术含量可能不高,但造成的损失最为惨重。2026年第二季度,BEC攻击数量激增88%,平均每起攻击试图窃取的金额高达61,732美元(环比增长45%)。
案例剖析:Scripted Sparrow团伙的“高管教练”骗局
报告详细披露了名为Scripted Sparrow的BEC团伙(据信位于尼日利亚、南非和土耳其)的作案手法,这是一个教科书级别的社会工程学案例:
身份伪装:该团伙不直接冒充CEO要求转账,而是冒充“高管教练”或外部顾问。
伪造上下文:他们伪造了一整条邮件回复链,看起来像是CEO正在与教练讨论培训课程。
植入发票:在邮件链的末尾,攻击者以“教练”的身份发送一张发票,并要求财务部门支付费用。
心理盲区:财务人员通常对CEO的直接指令保持警惕,但对于“CEO正在处理的外部顾问账单”,往往会默认其真实性而放松审核。
此外,礼品卡诈骗仍占BEC攻击的55%。这种支付方式难以追踪、变现快,且企业员工对“购买礼品卡用于商务馈赠”这一场景习以为常,极难察觉异常。
五、真实案例复盘:Hydro-Québec“退款”陷阱
为了更直观地理解当前的攻击手法,我们复盘报告中提到的魁北克水电公司(Hydro-Québec)钓鱼案例。
攻击载体:短信(Smishing)或电子邮件。
诱饵设计:声称用户有132.45加元的退款资格。金额设计非常精妙——既不是巨款(避免引起怀疑),也不是微不足道的零钱(足以引起兴趣)。
技术实现:攻击者利用RouterHosting搭建了一个高仿真的克隆网站。页面设计包含了绿色的“验证完成”对勾,以及“您的数据受到保护”的虚假安全声明。
深度分析:这个案例展示了本地化和服务化的趋势。攻击者没有选择全球性的目标(如Microsoft或Apple),而是选择了特定地区的公共服务机构。这种高度定制化的攻击,使得基于通用特征的全球威胁情报网络往往反应滞后。
六、结语:构建“零信任”的数字免疫系统
综上所述,2026年第二季度的网络钓鱼威胁已经演变为一个利用合法基础设施、跨越多个平台、结合高级社会工程学的复杂生态系统。对于防御者而言,传统的黑名单和关键词过滤已失效。我们需要转向零信任架构:
基础设施层面:云服务提供商(如Cloudflare、AWS等)必须承担更多的监管责任,利用AI识别并阻断利用其服务进行的“代理隐藏”行为。
企业层面:必须建立严格的带外验证机制(Out-of-band Verification)。对于任何涉及资金转账的请求,必须通过电话或线下会议进行二次确认,绝不能仅凭邮件执行。
个人层面:必须摒弃“链接即服务”的习惯。面对任何退款、验证通知,请认真核查或手动输入官方网址,而非点击短信或广告中的链接。
网络钓鱼的本质是一场关于信任的博弈。在技术不断进化的当下,保持理性的怀疑,是我们最后的防线。
报告来源:APWG国际反钓鱼工作组
数据可视化制作:芦笛 中国互联网络信息中心
作者:芦笛、李晓玉 中国互联网络信息中心
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院


评论前必须登录!
注册