 网硕互联帮助中心
做Web渗透不会Burp?只会抓包不会改?插件不会写?Burp Suite到底有多强大?
全文从零开始系统讲解Burp Suite实战,从基础配置、Proxy代理、Intruder爆破到Repeater重放、插件开发,每个功能都有实操演示,看完就能精通Burp!
一、Burp Suite概述
Burp Suite是Web安全测试的"瑞士军刀",由PortSwigger公司开发,几乎所有Web渗透测试都离不开它。从简单的抓包改包到复杂的自动化漏洞挖掘,Burp都能胜任。
版本对比
| Community(免费版) | 免费 | Proxy+Repeater+Intruder(限速) | 学习入门 |
| Professional(专业版) | $449/年 | 全功能+主动扫描+Burp API | 日常渗透 |
| Enterprise(企业版) | 联系销售 | 自动化扫描+CI/CD集成 | 企业安全 |
核心模块一览
| Proxy | HTTP/HTTPS代理抓包 | 极高 |
| Repeater | 手动重放修改请求 | 极高 |
| Intruder | 自动化爆破/批量测试 | 高 |
| Decoder | 编码解码 | 高 |
| Comparer | 响应对比 | 中 |
| Sequencer | 随机性分析 | 低 |
| Target | 目标站点地图 | 中 |
| Scanner | 主动漏洞扫描(Pro版) | 高 |
| Extender | 插件管理 | 中 |
| Logger | 全流量日志记录 | 中 |
提示: Burp Suite是渗透测试的核心工具,投入时间学好它比学十个小工具更有价值。专业版值得买,但免费版也够用来学习。
二、Proxy代理配置
1. 基础配置
Burp Proxy工作原理:
浏览器 → Burp Proxy(127.0.0.1:8080) → 目标服务器
浏览器配置:
– Firefox: 设置 → 网络代理 → 手动代理 → 127.0.0.1:8080
– Chrome: 安装SwitchyOmega插件 → 配置代理 → 127.0.0.1:8080
– 推荐:使用Firefox+FoxyProxy插件,一键切换
HTTPS证书安装(必做!):
1. Proxy → Options → Import / Export CA certificate
2. 导出为DER格式证书
3. Firefox: 首选项 → 隐私与安全 → 证书 → 导入
4. 勾选"信任此CA以识别网站"
5. Chrome: 设置 → 安全 → 管理证书 → 受信任的根证书颁发机构 → 导入
2. Proxy高级配置
| Intercept is on | 拦截所有请求 | 手动修改请求 |
| Intercept is off | 不拦截,只记录 | 被动信息收集 |
| Response interception | 拦截响应 | 修改服务端返回 |
| Match and Replace | 自动匹配替换 | 批量替换参数 |
| TLS Passthrough | TLS直通 | 不拦截特定域名 |
| Upstream Proxy | 上游代理 | 多级代理场景 |
3. Match and Replace 实战
Proxy → Options → Match and Replace
实用规则示例:
1. 自动替换Host头(穿透CDN)
Match: Host: cdn.example.com
Replace: Host: origin.example.com
2. 自动添加X-Forwarded-For
Match: (空)
Replace: X-Forwarded-For: 127.0.0.1
3. 修改响应中的Server头(隐藏指纹)
Match: Server: nginx/1.14.0
Replace: Server: nginx
4. 自动添加Origin头(CORS测试)
Match: (空)
Replace: Origin: https://evil.com
提示: Match and Replace是一个被低估的功能。善用它可以在不修改代码的情况下实现大量自动化操作,大幅提升测试效率。
三、Intruder爆破实战
1. Intruder四种攻击模式
| Sniper(狙击手) | 单字典,逐位置替换 | 逐个测试参数 | 测试每个参数是否有SQL注入 |
| Battering Ram(攻城锤) | 单字典,所有位置同时替换 | 所有位置用相同Payload | 多个参数注入相同Payload |
| Pitchfork(叉车) | 多字典,一一对应 | 不同位置用不同字典 | 用户名+密码爆破 |
| Cluster Bomb(集束弹) | 多字典,全组合 | 全面爆破 | 用户名×密码全组合爆破 |
2. 常用Payload类型
| Simple list | 简单列表 | 字典爆破 |
| Runtime file | 运行时文件 | 大字典文件 |
| Numbers | 数字序列 | ID遍历 |
| Dates | 日期序列 | 日期遍历 |
| Character substitution | 字符替换 | 密码变体 |
| Case modification | 大小写变换 | 用户名变体 |
| Recursive grep | 递归提取 | CSRF Token提取 |
| Null payloads | 空Payload | 重复请求测试 |
3. 爆破实战示例
# 场景1:密码爆破(Cluster Bomb)
# 两个Payload位置:用户名和密码
# Payload1:用户名字典
# Payload2:密码字典
# Attack type: Cluster Bomb
# 优化技巧:
# 1. 设置Grep-Match,匹配"登录成功"关键词
# 2. 设置Grep-Extract,提取CSRF Token
# 3. 添加Pitchfork模式:Token+用户名+密码对应
# 场景2:ID遍历(Sniper)
# Payload位置:/api/v1/users/PAYLOAD
# Payload type: Numbers 1-10000
# 优化:设置过滤条件,只关注非404响应
# 场景3:参数Fuzzing(Sniper)
# Payload位置:参数值
# Payload type: SQL注入/XSS/路径遍历Payload列表
# 优化:设置Grep-Match,匹配错误信息关键词
4. Grep匹配优化
Intruder → Options → Grep – Match
SQL注入错误关键词:
sql syntax|mysql_fetch|ORA-\\d+|PostgreSQL.*ERROR|Warning.*mysql_
XSS检测关键词:
<script>alert|onerror=|onload=|javascript:
命令执行关键词:
uid=|root:|whoami|command not found|total \\d+
路径遍历关键词:
root:x:|[extensions]|[fonts]|boot.ini
文件包含关键词:
<?php|Warning: include|Failed to open stream
注意: Intruder免费版有速率限制,大量爆破建议用专业版或外部工具(如ffuf/wfuzz)替代。
四、Repeater与Decoder
1. Repeater高效使用
Repeater是手动测试的核心模块
快捷键:
– Ctrl+R:将Proxy中的请求发送到Repeater
– Ctrl+Shift+R:发送到Repeater并保持当前标签页
– Ctrl+B:将选中文本设为变量(Base64编码)
– Ctrl+Shift+U:URL解码
– Ctrl+Shift+B:Base64解码
实用技巧:
1. 右键请求 → "Change request method" 快速切换GET/POST
2. 右键 → "Request in browser" 在浏览器中打开
3. 右键 → "Show response in browser" 在浏览器中查看响应
4. 右键 → "Engagement tools" → "Find comments" 搜索HTML注释
5. 右键 → "Generate CSRF PoC" 生成CSRF PoC
6. 右键 → "Copy as curl command" 复制为curl命令
2. Decoder编码解码
Decoder支持的编码:
– URL编码/解码
– Base64编码/解码
– HTML编码/解码
– Hex编码/解码
– ASCII Hex编码/解码
– 八进制编码
– 二进制编码
– Gzip解压
实战场景:
1. Base64解码JWT Token
2. URL解码参数中的特殊字符
3. Hex解码Cookie中的加密数据
4. Gzip解压响应体
技巧:
– 支持链式解码:先Base64解码再URL解码
– Decoder会自动检测编码格式
– 右键 → "Send to Decoder" 快速发送
五、Scanner主动扫描
1. 扫描配置
Burp Scanner(Pro版独有)
扫描模式:
1. 主动扫描(Active Scan)
– 主动发送测试Payload
– 发现SQL注入、XSS等漏洞
– 注意:可能产生大量请求,注意目标承受能力
2. 被动扫描(Passive Scan)
– 只分析经过Proxy的流量
– 不发送额外请求
– 发现信息泄露、配置问题
扫描配置项:
– Crawl strategy:爬虫策略
– Audit strategy:审计策略(快速/深度)
– Audit coverage:审计覆盖范围
– Application login:登录凭据(扫描认证后页面)
2. 扫描优化技巧
| 限定范围 | Target → Scope → 限制扫描范围 | 减少无效扫描 |
| 登录配置 | 配置Application Login | 扫描认证后页面 |
| 排除参数 | 排除不需要测试的参数 | 减少误报 |
| 请求间隔 | 设置请求间隔 | 降低被封禁风险 |
| 只扫新内容 | 只扫描新发现的端点 | 避免重复扫描 |
| 自定义Payload | 添加特定测试Payload | 提升发现率 |
六、插件开发实战
1. Burp插件生态
| Autorize | 越权自动化测试 | ★★★★★ |
| Logger++ | 增强日志记录 | ★★★★ |
| Active Scan++ | 增强扫描 | ★★★★ |
| JSON Beautifier | JSON格式化 | ★★★ |
| Hackvertor | 编码转换 | ★★★★ |
| Turbo Intruder | 增强Intruder | ★★★★★ |
| JWT Editor | JWT编辑/解码 | ★★★★ |
| HTTP Request Smuggler | HTTP请求走私 | ★★★★ |
| Param Miner | 参数挖掘 | ★★★★ |
| Copy As Python Requests | 导出Python代码 | ★★★ |
2. 自定义插件开发(Python)
# Burp插件开发 – Python版(Jython)
# 示例:自动检测敏感信息泄露
from burp import IBurpExtender, IProxyListener
import re
class BurpExtender(IBurpExtender, IProxyListener):
def registerExtenderCallbacks(self, callbacks):
self._callbacks = callbacks
callbacks.setExtensionName("Sensitive Info Detector")
callbacks.registerProxyListener(self)
print("[*] Sensitive Info Detector loaded")
def processProxyMessage(self, messageIsRequest, message):
if not messageIsRequest:
# 只检查响应
response_info = message.getMessageInfo()
response_body = response_info.getResponse()
if response_body is None:
return
body_str = self._callbacks.getHelpers().bytesToString(
response_body
)
# 检测敏感信息
patterns = {
'Email': r'[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\\.[a-zA-Z]{2,}',
'Phone': r'1[3-9]\\d{9}',
'ID Card': r'\\d{17}[\\dXx]',
'API Key': r'(?:api|key|secret|token)["\\']?\\s*[:=]\\s*["\\']?[\\w-]{20,}',
'JWT': r'eyJ[A-Za-z0-9_-]+\\.eyJ[A-Za-z0-9_-]+\\.[A-Za-z0-9_-]+'
}
for name, pattern in patterns.items():
matches = re.findall(pattern, body_str)
if matches:
for match in matches[:3]: # 只显示前3个
print(f"[!] {name}: {match[:50]}")
3. Turbo Intruder实战
# Turbo Intruder – 高速并发请求
# 场景:竞态条件漏洞测试
def queueRequests(target, wordlists):
engine = RequestEngine(endpoint=target.endpoint,
concurrentConnections=30,
engine=Engine.THREADED)
# 同时发送多个相同请求(竞态条件)
for i in range(20):
engine.queue(target.req, raceId='race')
engine.start(timeout=5)
def handleResponse(req, interesting):
# 检查响应是否有异常
if 'success' in req.response.lower():
table.add(req)
提示: Turbo Intruder是Burp最强插件之一,支持数千并发请求,适合竞态条件测试和大批量爆破,远超原生Intruder的性能。
七、Burp实战工作流
Burp标准渗透测试工作流:
1. 配置代理
– 浏览器配置Burp代理
– 安装HTTPS证书
2. 浏览目标(信息收集)
– 手动浏览所有功能
– Proxy记录所有请求
– Target → Site Map查看站点结构
3. 被动扫描
– 浏览过程中自动被动扫描
– 发现配置问题和信息泄露
4. 主动扫描
– 对关键端点进行主动扫描
– 发现注入漏洞和XSS
5. 手动深入测试
– Repeater逐个参数测试
– Intruder批量爆破
– 逻辑漏洞手工挖掘
6. 验证和报告
– 复现漏洞
– 截图保存
– 生成报告
Burp使用效率提升清单
| 快捷键 | Ctrl+R发送到Repeater | 提速 |
| 预选范围 | Target→Scope限定范围 | 减少噪音 |
| 自动拦截规则 | Proxy→Match&Replace | 自动化处理 |
| 插件自动化 | Autorize越权检测 | 批量越权 |
| Payload库 | 维护自己的Payload库 | 提升发现率 |
| 项目保存 | 保存Burp项目文件 | 续测和取证 |
| Collaborator | 带外通信检测 | OAST测试 |
警告: Burp Suite仅用于授权的安全测试。使用Burp对未经授权的网站进行拦截和测试属于违法行为。
学习资源
2026年最新版本,全网最全的网安视频教程。耗时半年打造,之前都是内部资源,专业方面绝对可以秒杀国内99%的机构和个人教学!全网独一份,你不可能在网上找到这么专业的教程。
内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透测试技术,并且还有后期的Burp插件开发、自动化测试等高阶技术。
总共200多节视频,200多G的资源,不用担心学不全。(包含Proxy代理、Intruder爆破、Repeater重放、Scanner扫描、插件开发、Turbo Intruder等技术点)
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析Burp Suite的高级用法与插件开发能力,并对业内挑战最大的竞态条件测试、自动化漏洞挖掘等,提供了独到的技术视角和实战验证过的测试方案。
广度: 面向企业安全建设的核心场景(渗透测试、安全评估、安全开发、DevSecOps),本知识库覆盖了从代理配置、抓包改包、批量爆破、主动扫描到插件开发、自动化测试的全生命周期关键节点,是Web安全测试的实用指南。
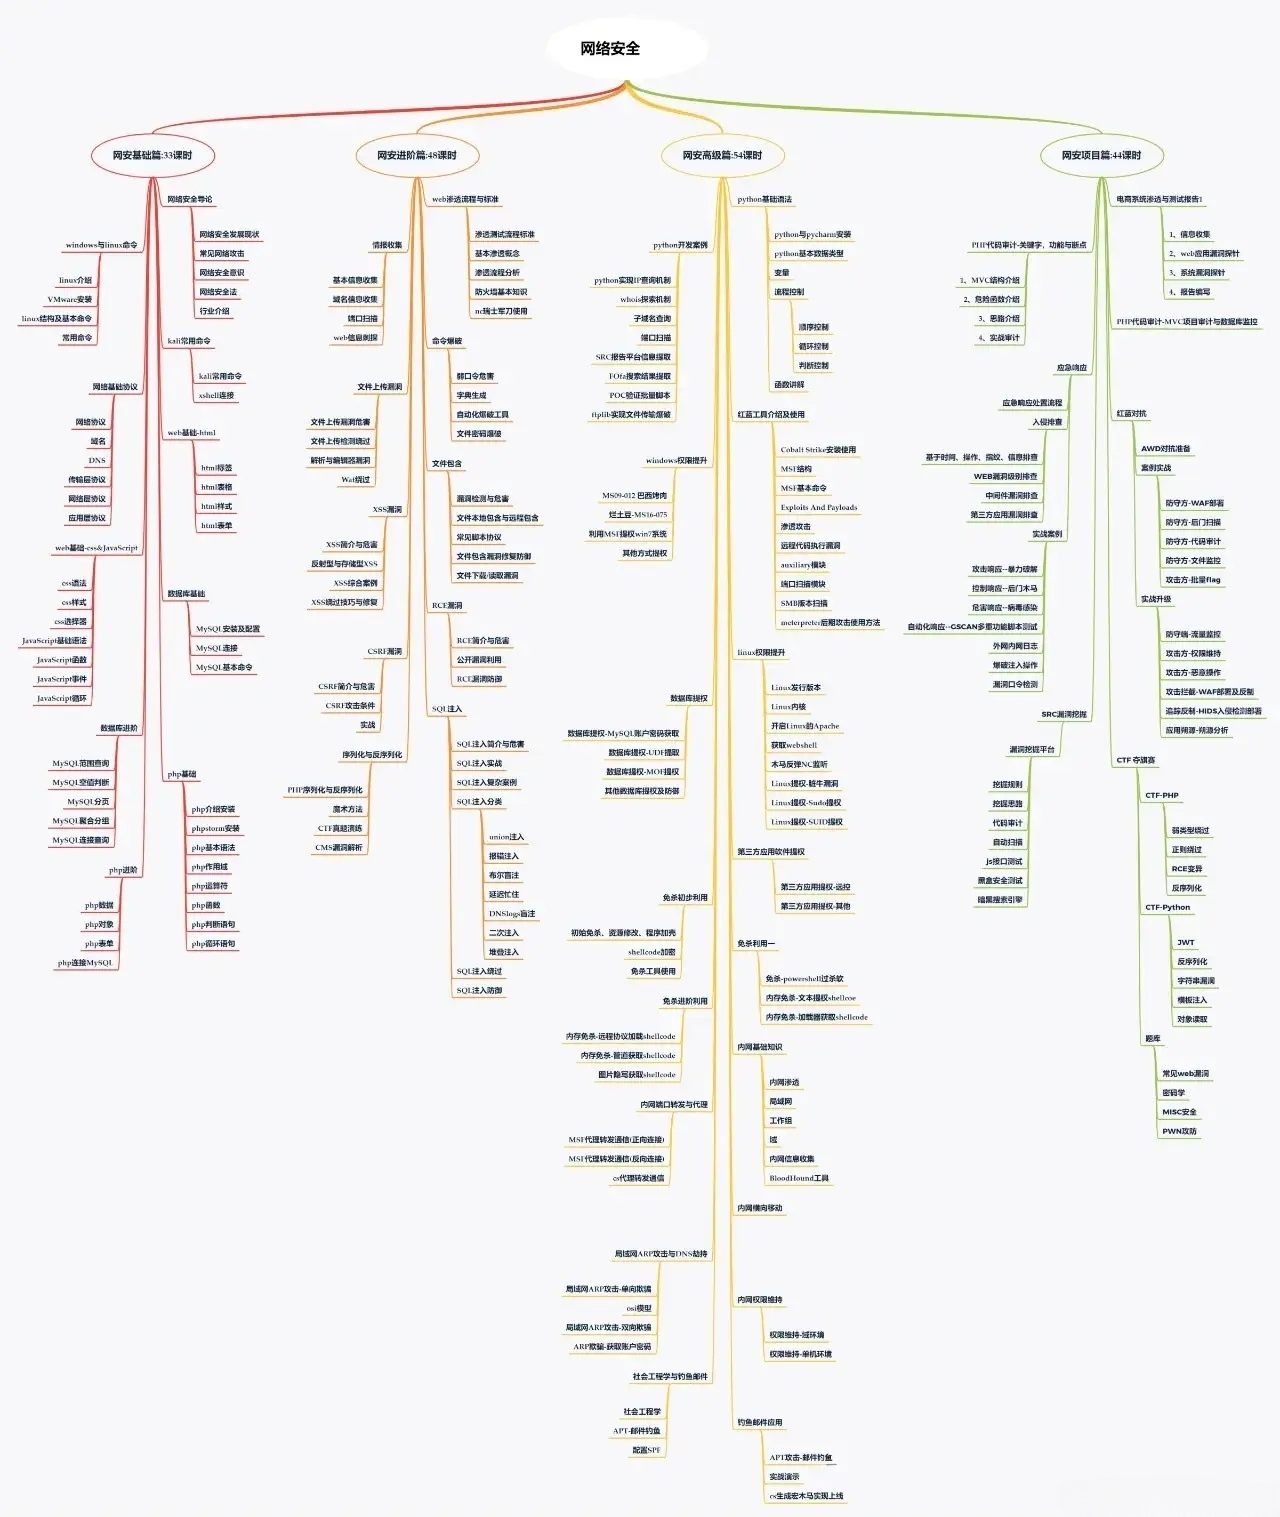
实战性: 知识库内容源于真实渗透测试实践和工具研究,通过详尽的操作演示、配置实例、插件代码来传递核心思路与落地方法。
2、部分核心内容展示
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从HTTP基础、Web安全到Burp实战的完整知识链;
开发/运维人员:具备Web开发基础者可通过资料快速掌握渗透测试工具与漏洞检测技能,实现职业方向拓展或者转行就业;
应届毕业生:计算机相关专业学生可通过资料构建完整的Web安全工具知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握Burp精通、插件开发等实战技能的学习者;
2、安全从业者:帮助安全工程师系统化提升Web渗透测试、工具自动化等专项能力;
3、安全开发:帮助开发工程师理解Web漏洞原理,利用Burp提升安全测试效率;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传,戳下面拿:
🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:
————————————————


评论前必须登录!
注册