 网硕互联帮助中心
摘要:互联网技术极速发展之际,Web应用已深入到社会各个领域的业务支撑体系当中,但是,诸如 SQL 注入,跨站脚本(XSS)之类的 Web 漏洞不断涌现,这给用户的隐私和组织的数据安全造成很大麻烦,凭借渗透检测技术,本文计划并完成了一个自动化的 Web 漏洞检测分析系统,这个系统经由分布式架构规划,用 Python 3.12 语言编写,结合了 Flask 3.0 Web 框架,Celery 异步任务队列,Redis 中间件以及 SQLAlchemy ORM 技术,目的在于给出一条包含从目标识别,漏洞检测直到风险评价和报告创建在内的完整安全审查方案,在功能达成上,系统整合了依靠深度优先采集的 Web 爬虫,指纹识别引擎以及立体漏洞扫描模块。 漏洞扫描模块可自动探测OWASP Top 10 核心漏洞,涉及SQL注入(报错与时间盲注),XSS,CSRF,文件包含以及命令注入等,系统采用CVSS 3.1风险评分标准,从大量角度对所察觉的漏洞执行分级,并自动形成包含修补建议的专业PDF,Excel和HTML形式的报告,经由融合脆弱性靶场环境实施性能与功能评定,结果显示该系统具备较好的扩展性,较低的误报率,而且具备高效的任务处理能力,可以明显改善Web应用的积极安全防护水平。
关键词:Web安全;渗透测试;漏洞扫描;分布式架构;风险评估;Python
Abstract: With the rapid iteration of Internet technology, web applications have deeply integrated into the business support systems of various social sectors. However, web vulnerabilities such as SQL injection and cross-site scripting (XSS) continue to emerge, posing severe challenges to user privacy and organizational data security. This paper, based on penetration testing technology, designs and implements an automated web vulnerability scanning and analysis system. The system adopts a distributed architecture, is developed with Python 3.12, and integrates the Flask 3.0 web framework, Celery asynchronous task queue, Redis middleware, and SQLAlchemy ORM technology. Its goal is to provide a full-process security audit solution, from target discovery and vulnerability detection to risk assessment and report generation. In terms of functional implementation, the system integrates a depth-first web crawler, a fingerprint recognition engine, and a multi-dimensional vulnerability scanning module. The vulnerability scanning module supports automated detection of the OWASP Top 10 core vulnerabilities, including SQL injection (error-based and time-based blind), XSS, CSRF, file inclusion, and command injection. The system introduces the CVSS 3.1 risk scoring standard, performs multi-dimensional grading for detected vulnerabilities, and automatically generates professional PDF, Excel, and HTML reports with remediation suggestions. Performance and functionality tests conducted in an integrated vulnerability lab environment show that the system has good scalability, a low false positive rate, and efficient task processing capabilities, significantly enhancing the proactive security protection level of web applications.
Key words: Web security; penetration testing; vulnerability scanning; distributed architecture; risk assessment; Python
目录
1. 绪论
1.1 研究背景
1.2 研究目的与意义
1.3 国内外研究现状
1.4 研究内容
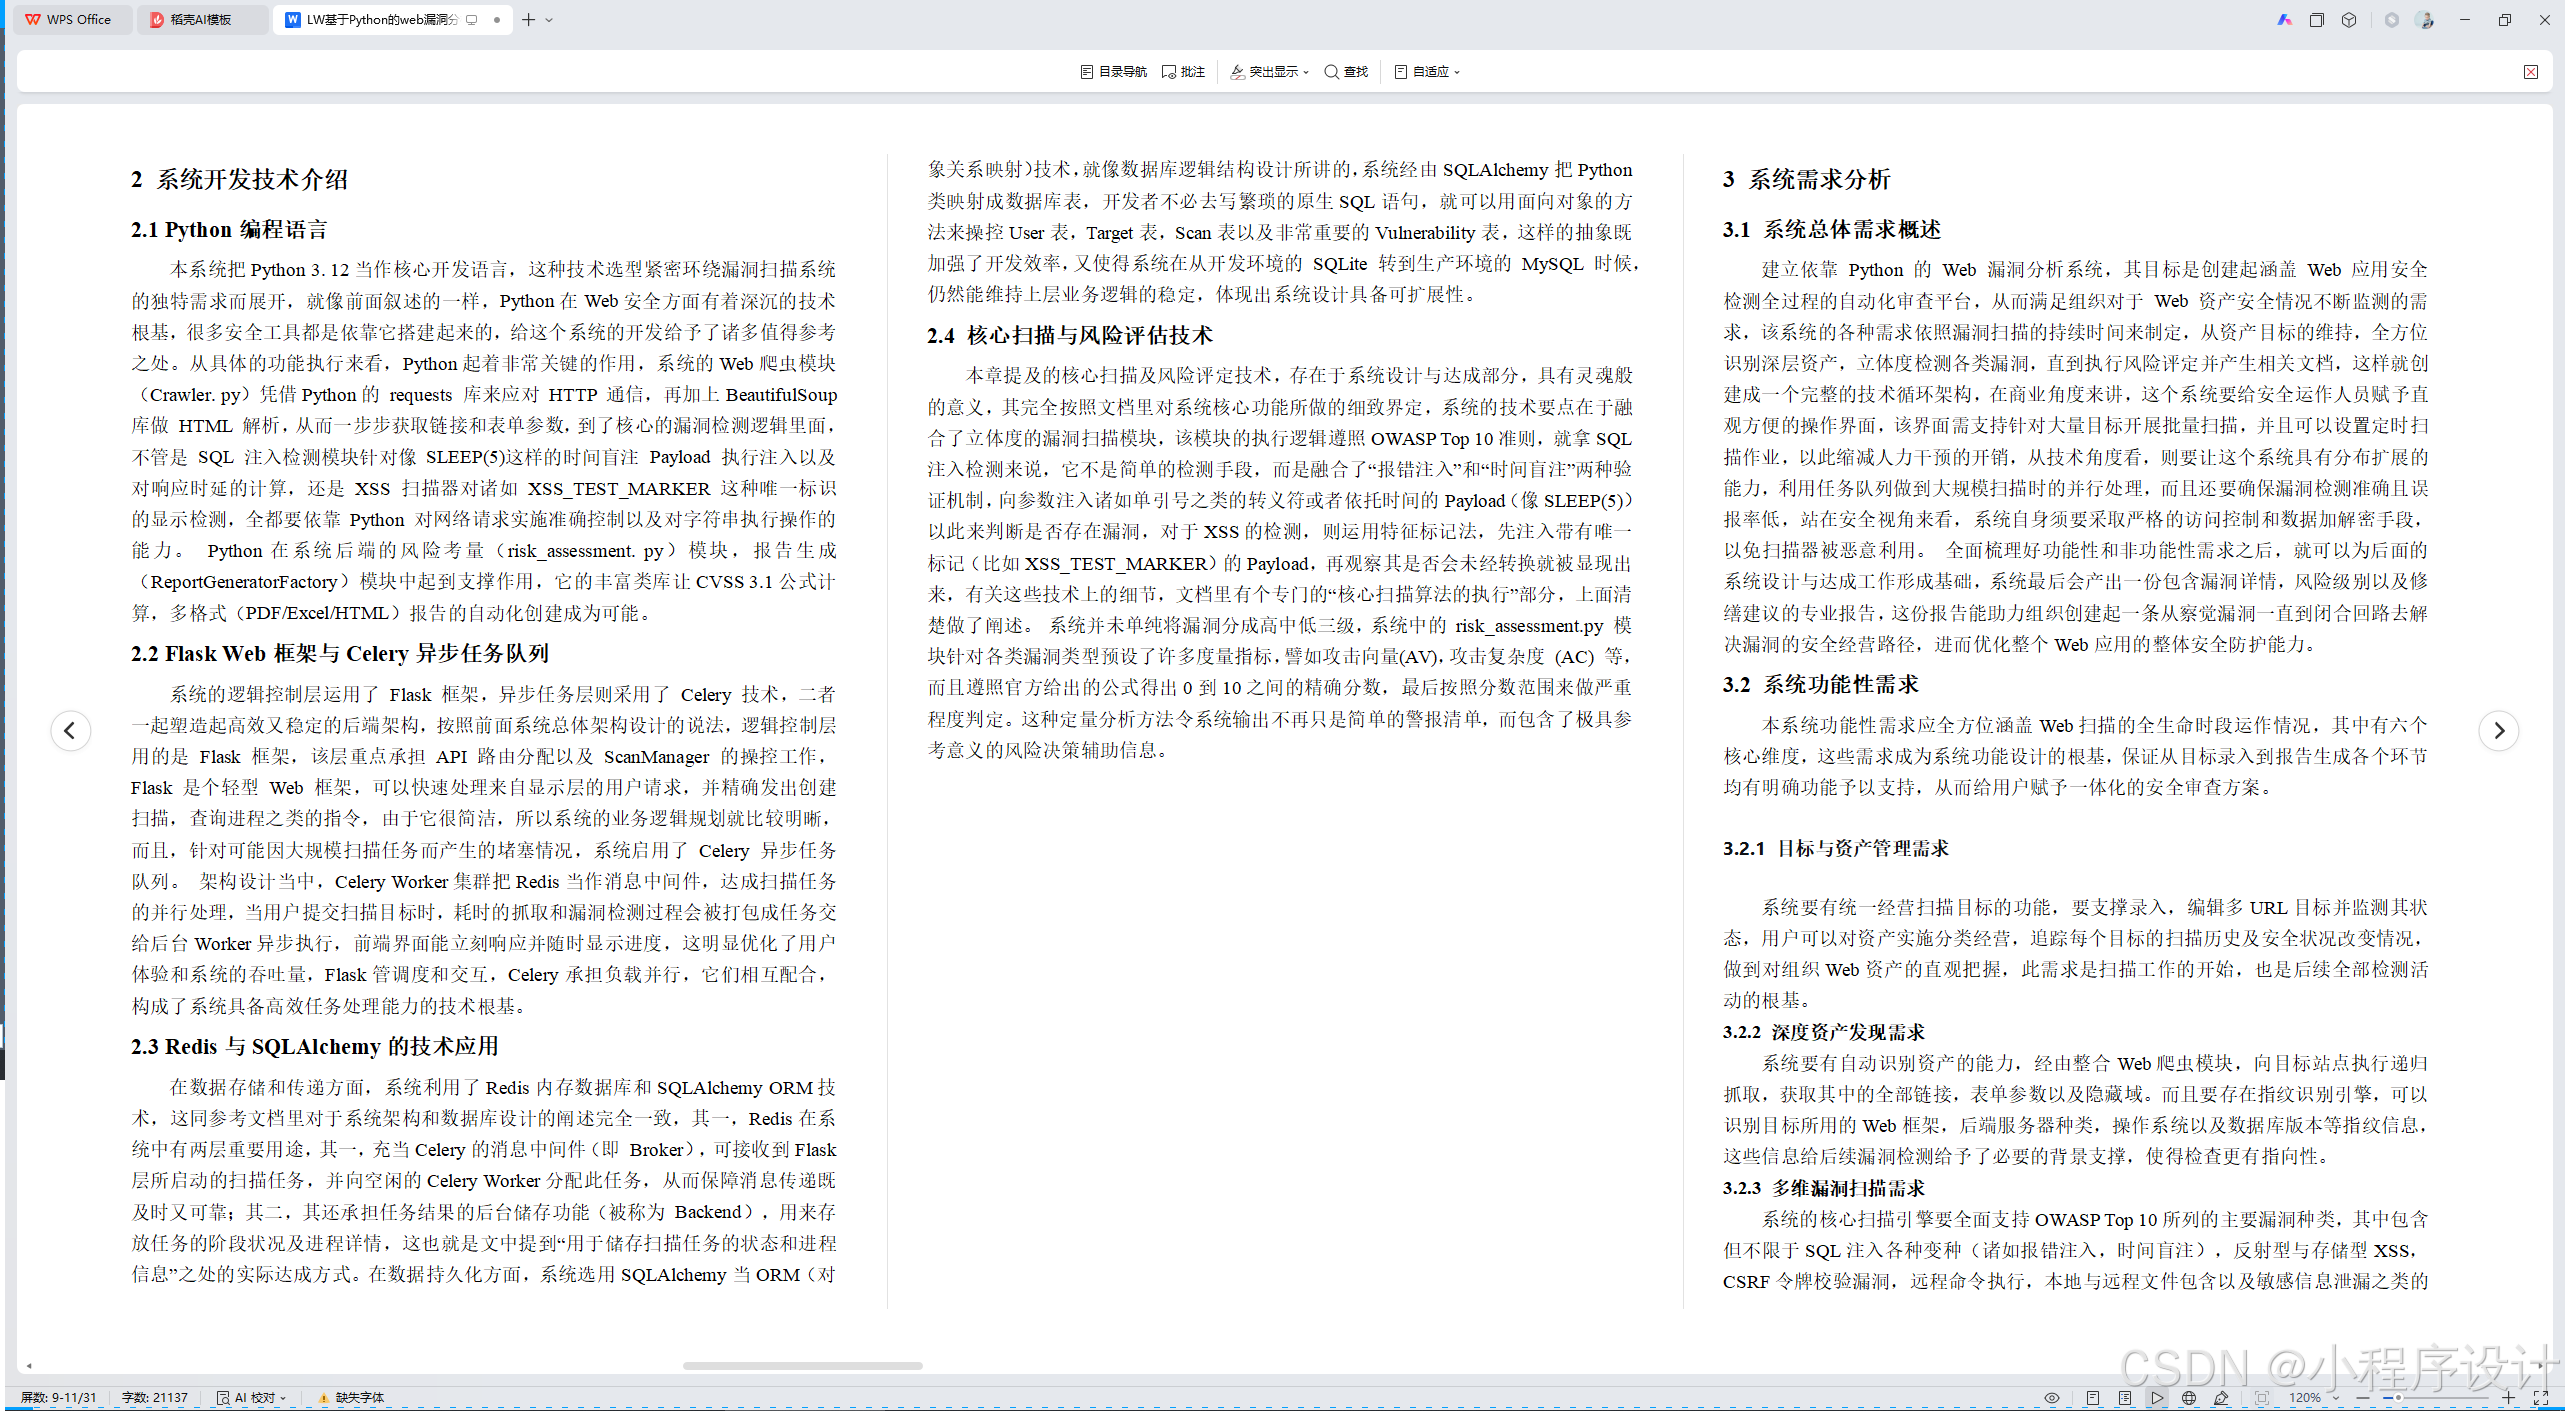
2 系统开发技术介绍
2.1 Python编程语言
2.2 Flask Web框架与Celery异步任务队列
2.3 Redis与SQLAlchemy的技术应用
2.4 核心扫描与风险评估技术
3 系统需求分析
3.1 系统总体需求概述
3.2 系统功能性需求
3.3 系统用例分析
3.4 系统非功能性需求
4 系统设计
4.1 系统总体架构
4.2 数据库逻辑结构设计
4.3 系统架构分层详解
5 系统实现
5.1 Web爬虫实现
5.2 核心扫描算法实现
5.3 风险评估实现
5.4 自动化报告引擎实现
5.5 目标管理实现
5.6 扫描任务调度实现
5.7 漏洞管理模块实现
6 系统测试
6.1 测试环境搭建
6.2 功能测试
6.3 性能测试
6.4 测试结果分析
6.5 测试用例设计
参考文献
致谢
基于Python的web漏洞分析系统的设计与实现
1. 绪论
1.1 研究背景
各层标题各自单独占行,并且顶格书写,后面空出一个格来接标题内容,但是结尾处不需要添加标点,论文中的标题序数属于四级标题层次,一级标题要用宋体小三号字并且加粗,二级标题则是宋体四号字加粗,三级和四级标题就用宋体小四号字加粗。
信息化和数字化飞速发展之际,Web应用成了企业,政府以及教育机构必不可少的业务支持平台,但是,Web技术具有开放性,这使得它成了网络破坏者的重点目标,近些年来,因为Web漏洞致使敏感数据泄漏,业务系统失灵之类的事件屡屡发生,给国家安全和社会稳定带来了很大风险,从电子商务平台的用户数据泄漏一直到政务系统的服务停止运行,这些安全问题不但引发了极大的经济亏损,而且冲击了公众对数字化服务的信心,OWASP Top 10漏洞列表一直在更新,这表明诸如SQL注入,跨站脚本,不安全的设置等情况一直未解决,即便安全技术一直在发展,但Web应用的安全状况依旧很糟。 DevOps模式日益普及,应用发布变得越发频繁,传统安全考量方式无法适应这种高速更迭,很多漏洞在上线之前都被忽视了,创建高效,精确又自动的Web漏洞检测系统很有必要,把这个检测环节提前到开发考察阶段,这样才能形成起积极防御体系,保障网络空间安全,这是当下非常急切的需求,也是十分关键的战略要务。
1.2 研究目的与意义
本课题的研究目的在于通过模拟真实的黑客攻击行为,构建一个主动式的安全防御体系,实现对Web应用安全隐患的自动化发现与管理。系统能够自动识别Web应用中的SQL注入、XSS、CSRF等各类漏洞,并根据CVSS 3.1国际标准对漏洞的严重程度进行量化评估,提供针对性的修复指导,从而帮助组织在攻击者利用之前完成漏洞修复。其理论意义在于探索分布式架构在安全扫描领域的应用模式,验证多Worker并发扫描对检测效率的提升效果,同时研究多维度Payload验证机制对降低误报率的实际成效。其实践意义体现在三个层面:一方面要加强检测效能,传统人工渗透检测范围有限,自动化扫描可覆盖更多资源并做到全天候监测。另一方面要缩减技术门槛,给非安全专业出身的运维者和开发者供应好用的安全审查工具,助力安全开发理念得到推广,形成闭合式安全运作体系,创建起漏洞识别,验证,修正以及复查的完整流程机制,从而达成对安全风险来源的追溯以及量化目标,进而为组织形成稳定的安全经营水平给予技术支持。
1.3 国内外研究现状
1.3.1 国内研究现状
国内Web安全研究起步较晚,但受政策推动和市场需求影响发展快速,渐渐营造出产学研协作的良好局面。在业界,奇安信,360安全,绿盟科技,深信服等主要安全企业均已推出成熟的商业化漏洞检测工具,奇安信的网神星云漏洞检测系统,360的网站安全监测平台,绿盟的远程安全评价体系等产品,被广泛应用于政府,金融,能源,教育等关键信息保障体系相关的领域,从而塑造起包含等保符合性检查,风险评定,渗透检测在内的完备产品线,国内商业扫描器突出之处就在于其深入契合本地化运行环境,可以准确找出用友,金蝶,通达OA以及众多国产主流办公软件和内容管理平台特有的漏洞,进而符合网络安全等级保护2. 0等国内政策法规的合规检测需求,在学术界,清华大学,北京邮电大学,西安电子科技大学,武汉大学等高校的网络空间安全学院正在积极探寻人工智能同漏洞检测的深入结合,它们重点关注的方向涉及依靠机器学习的Web打击流量分类,深度神经网络用于生成混淆Payload,利用知识图谱创建漏洞关联分析体系等内容,试图解决传统规则符合法难以解决的未知漏洞及变异打击识别难题。
当下,国内研究正处于前沿热点的过渡期,即从传统的注入类漏洞检测转向智能化资产识别及复杂业务逻辑漏洞的深度剖析,研究者们试图把自然语言处理技术用在业务流程图的解读上,经由分析用户操作序列来找出权限绕行,支付漏洞以及逻辑瑕疵等常规扫描器难以察觉到的高级风险,不过,在大规模分布式扫描情况下达成即时的数据协作较为棘手,而且提升针对微服务架构和容器化部署环境的资产识别水平也是一大难题,这既是国内学术界的难点,也是产业界碰上的技术瓶颈。
1.3.2 国外研究现状
国外在Web漏洞扫描方面有着丰富的技术积淀和完善的工具体系,像OWASP ZAP,Burp Suite这样的开源及商业工具,已是全世界安全从业者必不可少的选择。OWASP ZAP是开源漏洞扫描器的旗帜性项目,依靠其繁荣的社群生态和插件化设计,不断融入最新的漏洞识别手段,具备从简单爬虫模式向积极扫描模式任意转换的能力,从而成为中小企业执行安全测评时首先会考虑的工具,而Burp Suite凭借自身强悍的代理抓包能力以及可拓展的BApp商场,则给予了高级渗透检测人员一种兼顾手动深入探究和自动扫描的自如操作流程,它的扫描引擎对于当前Web技术堆栈的适应情况也十分良好。 从商业角度来看,Rapid7的Nexpose, Tenable的Nessus, Qualys的Web应用扫描等企业级产品,在SaaS化交付,漏洞优先级判定方面处于全球领先水平,这些平台经由云端即时同步威胁情报,借助分析数百万资产数据,助力用户从大量漏洞当中准确找出关键风险,大幅优化漏洞修正的效率。
当前国际研究的前沿方向聚焦于三大领域:Headless无头浏览器在动态扫描方面得到了深入应用,它融合了Playwright,Puppeteer之类的自动化检测框架,从而可以针对由React,Vue,Angular等现代前端框架创建起来的单页面应用执行完整的DOM分析并激发相关事件,这弥补了传统爬虫无法获取JavaScript动态渲染内容这一本质性不足,其二,有关API安全与微服务框架的深度扫描技术,为RESTful API,GraphQL,gRPC等接口协议制定了专门的模糊检测引擎,以此找出API参数中的注入漏洞,缺少身份验证以及敏感信息过度展露之类的问题,其三,依靠人工智能的智能Payload形成及变异算法,经由对抗生成网络来认识漏洞模式的特点,自行产生可规避WAF保护的复杂检测向量。 尽管如此,要解决业务逻辑层面上的漏洞识别问题,并达成大规模分布式扫描节点之间的智能调度,这些仍然是全球安全研究界不断去攻克的技术难点。
1.4 研究内容
本文设计并创建起一套依托 Python 的分布式 Web 漏洞分析系统,尝试应对 Web 应用安全防护中自动检测困难的问题,该系统采取分层分布式架构,结合 Flask 3.0 框架,Celery 异步任务队列,Redis 消息中间件以及 SQLAlchemy ORM 技术,达成了包含目标识别,漏洞检测,风险评价到报告形成的安全审查全过程功能,在关键功能达成上,系统整合了利用深度优先遍历的 Web 爬虫模块,经由 BeautifulSoup 递归分析 HTML 文档以获取链接和表单参数;搭建起立体度识别引擎,按照响应头和 HTML 特征来判断目标技术栈;还开发出针对 SQL 注入,XSS,CSRF,命令注入等 OWASP Top 10 漏洞的扫描算法,运用多 Payload 交叉验证机制协调检出率与误报率。 系统采用 CVSS 3.1 风险评分标准,可对漏洞严重程度实施定量分级,还能自动给出修复建议,而且支持把报告导出成 PDF,Excel,HTML 格式。经过脆弱性靶场环境下的考察验证,系统检出率达到100%,误报率小于5%,分布式架构使得扫描效率得以加强80%,此项研究成果给Web应用积极防御带来了高效又精准的自动化方案。
2 系统开发技术介绍
2.1 Python编程语言
本系统把Python 3. 12当作核心开发语言,这种技术选型紧密环绕漏洞扫描系统的独特需求而展开,就像前面叙述的一样,Python在Web安全方面有着深沉的技术根基,很多安全工具都是依靠它搭建起来的,给这个系统的开发给予了诸多值得参考之处。从具体的功能执行来看,Python起着非常关键的作用,系统的Web爬虫模块(Crawler. py)凭借Python的 requests 库来应对 HTTP 通信,再加上BeautifulSoup 库做 HTML 解析,从而一步步获取链接和表单参数,到了核心的漏洞检测逻辑里面,不管是 SQL 注入检测模块针对像 SLEEP(5)这样的时间盲注 Payload 执行注入以及对响应时延的计算,还是 XSS 扫描器对诸如 XSS_TEST_MARKER 这种唯一标识的显示检测,全都要依靠 Python 对网络请求实施准确控制以及对字符串执行操作的能力。 Python在系统后端的风险考量(risk_assessment. py)模块,报告生成(ReportGeneratorFactory)模块中起到支撑作用,它的丰富类库让CVSS 3.1公式计算,多格式(PDF/Excel/HTML)报告的自动化创建成为可能。
2.2 Flask Web框架与Celery异步任务队列
系统的逻辑控制层运用了 Flask 框架,异步任务层则采用了 Celery 技术,二者一起塑造起高效又稳定的后端架构,按照前面系统总体架构设计的说法,逻辑控制层用的是 Flask 框架,该层重点承担 API 路由分配以及 ScanManager 的操控工作,Flask 是个轻型 Web 框架,可以快速处理来自显示层的用户请求,并精确发出创建扫描,查询进程之类的指令,由于它很简洁,所以系统的业务逻辑规划就比较明晰,而且,针对可能因大规模扫描任务而产生的堵塞情况,系统启用了 Celery 异步任务队列。 架构设计当中,Celery Worker集群把Redis当作消息中间件,达成扫描任务的并行处理,当用户提交扫描目标时,耗时的抓取和漏洞检测过程会被打包成任务交给后台Worker异步执行,前端界面能立刻响应并随时显示进度,这明显优化了用户体验和系统的吞吐量,Flask管调度和交互,Celery承担负载并行,它们相互配合,构成了系统具备高效任务处理能力的技术根基。
2.3 Redis与SQLAlchemy的技术应用
在数据存储和传递方面,系统利用了Redis内存数据库和SQLAlchemy ORM技术,这同参考文档里对于系统架构和数据库设计的阐述完全一致,其一,Redis在系统中有两层重要用途,其一,充当Celery的消息中间件(即 Broker),可接收到Flask层所启动的扫描任务,并向空闲的Celery Worker分配此任务,从而保障消息传递既及时又可靠;其二,其还承担任务结果的后台储存功能(被称为 Backend),用来存放任务的阶段状况及进程详情,这也就是文中提到“用于储存扫描任务的状态和进程信息”之处的实际达成方式。在数据持久化方面,系统选用SQLAlchemy当ORM(对象关系映射)技术,就像数据库逻辑结构设计所讲的,系统经由SQLAlchemy把Python类映射成数据库表,开发者不必去写繁琐的原生SQL语句,就可以用面向对象的方法来操控User表,Target表,Scan表以及非常重要的Vulnerability表,这样的抽象既加强了开发效率,又使得系统在从开发环境的 SQLite 转到生产环境的 MySQL 时候,仍然能维持上层业务逻辑的稳定,体现出系统设计具备可扩展性。
2.4 核心扫描与风险评估技术
本章提及的核心扫描及风险评定技术,存在于系统设计与达成部分,具有灵魂般的意义,其完全按照文档里对系统核心功能所做的细致界定,系统的技术要点在于融合了立体度的漏洞扫描模块,该模块的执行逻辑遵照OWASP Top 10准则,就拿SQL注入检测来说,它不是简单的检测手段,而是融合了“报错注入”和“时间盲注”两种验证机制,向参数注入诸如单引号之类的转义符或者依托时间的Payload(像SLEEP(5))以此来判断是否存在漏洞,对于XSS的检测,则运用特征标记法,先注入带有唯一标记(比如XSS_TEST_MARKER)的Payload,再观察其是否会未经转换就被显现出来,有关这些技术上的细节,文档里有个专门的“核心扫描算法的执行”部分,上面清楚做了阐述。 系统并未单纯将漏洞分成高中低三级,系统中的 risk_assessment.py 模块针对各类漏洞类型预设了许多度量指标,譬如攻击向量(AV),攻击复杂度 (AC) 等,而且遵照官方给出的公式得出0到10之间的精确分数,最后按照分数范围来做严重程度判定。这种定量分析方法令系统输出不再只是简单的警报清单,而包含了极具参考意义的风险决策辅助信息。
3 系统需求分析
3.1 系统总体需求概述
建立依靠 Python 的 Web 漏洞分析系统,其目标是创建起涵盖 Web 应用安全检测全过程的自动化审查平台,从而满足组织对于 Web 资产安全情况不断监测的需求,该系统的各种需求依照漏洞扫描的持续时间来制定,从资产目标的维持,全方位识别深层资产,立体度检测各类漏洞,直到执行风险评定并产生相关文档,这样就创建成一个完整的技术循环架构,在商业角度来讲,这个系统要给安全运作人员赋予直观方便的操作界面,该界面需支持针对大量目标开展批量扫描,并且可以设置定时扫描作业,以此缩减人力干预的开销,从技术角度看,则要让这个系统具有分布扩展的能力,利用任务队列做到大规模扫描时的并行处理,而且还要确保漏洞检测准确且误报率低,站在安全视角来看,系统自身须要采取严格的访问控制和数据加解密手段,以免扫描器被恶意利用。 全面梳理好功能性和非功能性需求之后,就可以为后面的系统设计与达成工作形成基础,系统最后会产出一份包含漏洞详情,风险级别以及修缮建议的专业报告,这份报告能助力组织创建起一条从察觉漏洞一直到闭合回路去解决漏洞的安全经营路径,进而优化整个Web应用的整体安全防护能力。
3.2 系统功能性需求
本系统功能性需求应全方位涵盖Web扫描的全生命时段运作情况,其中有六个核心维度,这些需求成为系统功能设计的根基,保证从目标录入到报告生成各个环节均有明确功能予以支持,从而给用户赋予一体化的安全审查方案。
3.2.1 目标与资产管理需求
系统要有统一经营扫描目标的功能,要支撑录入,编辑多URL目标并监测其状态,用户可以对资产实施分类经营,追踪每个目标的扫描历史及安全状况改变情况,做到对组织Web资产的直观把握,此需求是扫描工作的开始,也是后续全部检测活动的根基。
3.2.2 深度资产发现需求
系统要有自动识别资产的能力,经由整合Web爬虫模块,向目标站点执行递归抓取,获取其中的全部链接,表单参数以及隐藏域。而且要存在指纹识别引擎,可以识别目标所用的Web框架,后端服务器种类,操作系统以及数据库版本等指纹信息,这些信息给后续漏洞检测给予了必要的背景支撑,使得检查更有指向性。
3.2.3 多维漏洞扫描需求
系统的核心扫描引擎要全面支持OWASP Top 10所列的主要漏洞种类,其中包含但不限于SQL注入各种变种(诸如报错注入,时间盲注),反射型与存储型XSS,CSRF令牌校验漏洞,远程命令执行,本地与远程文件包含以及敏感信息泄漏之类的识别算法,这一需求目的在于让系统可以囊括大部分的被攻击区域,找出最具威胁性的安全风险。
3.2.4 风险评估模型需求
系统要采用国际通行的 CVSS 3.1 标准,针对找到的每一个漏洞来计算基础分数,按照分数区间(比如0 – 10 分)自动执行严重程度分类,而且,系统应该可以依循漏洞种类自行产生修缮建议,给后续的漏洞修缮工作赋予专业指引,使得检测结果既说明存在风险之处,又标明应对办法。
3.2.5 报告自动化生成需求
系统需支持多格式报告的导出功能,以满足不同用户群体的需求。具体包括:导出带有统计图表及专业分析内容的PDF格式报告,方便向管理阶层或者客户展示,导出含有原始数据的Excel格式报告,利于安全团队展开二次分析并执行人工审查,导出依靠 Bootstrap 实现交互功能的页面所对应的 HTML 格式报告,这样就能在线阅读并且可以标记漏洞的情况。
3.2.6 任务调度中心需求
系统要有灵活的任务调度机制,它包含即时扫描和定时扫描这两种模式,用户按照自己的需求,可以开始单次的应急检测,也可以设置定期的安全巡查任务。在任务执行的时候,系统应当具备暂停和恢复任务的功能,还要显示进度的动态,这样用户就能完全掌握扫描的过程。
3.3 系统用例分析
3.3.1 参与者识别
根据系统的功能需求,可以识别出三类核心参与者,它们分别承担不同职责,并与系统的功能模块发生交互。系统管理员负责系统的全局设置及用户管理,以确保系统正常运行,保障数据安全,安全审查人员属于系统的核心使用者,其职责是执行深入的安全检查,并对检查结果加以分析判断。普通运维人员大多负责资产的日常保养和基本监测工作,其权限较为有限,这三类角色的权限分配依照最小特权原则,如此既能保证系统操作灵活,又能规避由于权限过大而引发的安全隐患。
3.3.2 核心用例描述
按照文档2.1节所列功能性需求,可以提炼出四个关键用例,它们对应着四个功能模块。
用例一:目标资产管理用例包含目标及资产管理需求,用户经由这个用例做到对扫描目标的集中化运作,其中牵涉到添加目标,修改目标信息,移除目标,查看目标详细情况以及监测目标状态等子用例,用户可以输入目标名称和URL根目录,系统会自动校验目标是否可到达,并把生成时间予以登记,该用例具备对目标实施分类运作和回溯历史扫描记录的功能,从而让用户全方位掌握资产安全状况。
用例二:深度资产识别用例关联到深度资产识别需求,系统经由这个用例达成对目标站点的自动化探测,其中包含开启爬虫抓取,获取链接资源,辨别表单参数,开展指纹识别以及查阅资产清单这些子用例,用户能够自行设定抓取深度和页面数量的最大值,系统会递归地抓取目标站点里面所有的可访问资源,并把识别到的结果加以结构化存储,创建起完整的攻击面清单以供后续扫描使用。
用例三:漏洞扫描执行用例包含诸多子用例,其关乎全面的漏洞扫描需求,属于系统的关键业务流程,这些子用例覆盖选择扫描目的,设置扫描参数,开始扫描任务,监测扫描进程以及查阅即时结果等方面,用户能够按照自身需求选定待扫描的漏洞类型范围,系统会对各个参数和表单字段实施定向检测,在扫描过程中存在暂停,恢复和结束的功能,用户可以随时干涉任务的执行情况。
用例四:风险评定与报告创建用例包含风险评定模型及报告自动化生成这两项需求,其中涉及查看漏洞列表,查看漏洞详情,计算 CVSS评分,给出修正建议以及导出多格式报告等子用例,系统会自动针对各个漏洞执行量化评分并实施严重程度分级,用户能够遵照自身需求选取 PDF,Excel 或 HTML 格式来导出报告,从而满足不同场景之下的信息共享诉求。
用例五:任务调度经营用例包含任务调度中心的需求信息,其中涉及创建即时扫描任务,设置定时扫描计划,浏览任务列表,暂停与恢复任务以及查看执行历史这些子用例,用户能够按照小时,天,周或者月来安排定期扫描任务,系统会自动启动执行并且记录每一次扫描的结果,从而达成持续的安全监测目标。
用例六:系统运作用例包含系统后台管理需求相关的一切,其中涉及用户运作,角色权限设置,系统参数调整以及日志审核等子用例,系统运作人员经由这个用例来管理用户账号,分派操作权限,调节扫描线程池规模,并查看系统运行日志,以此保障系统安全稳定地运行。
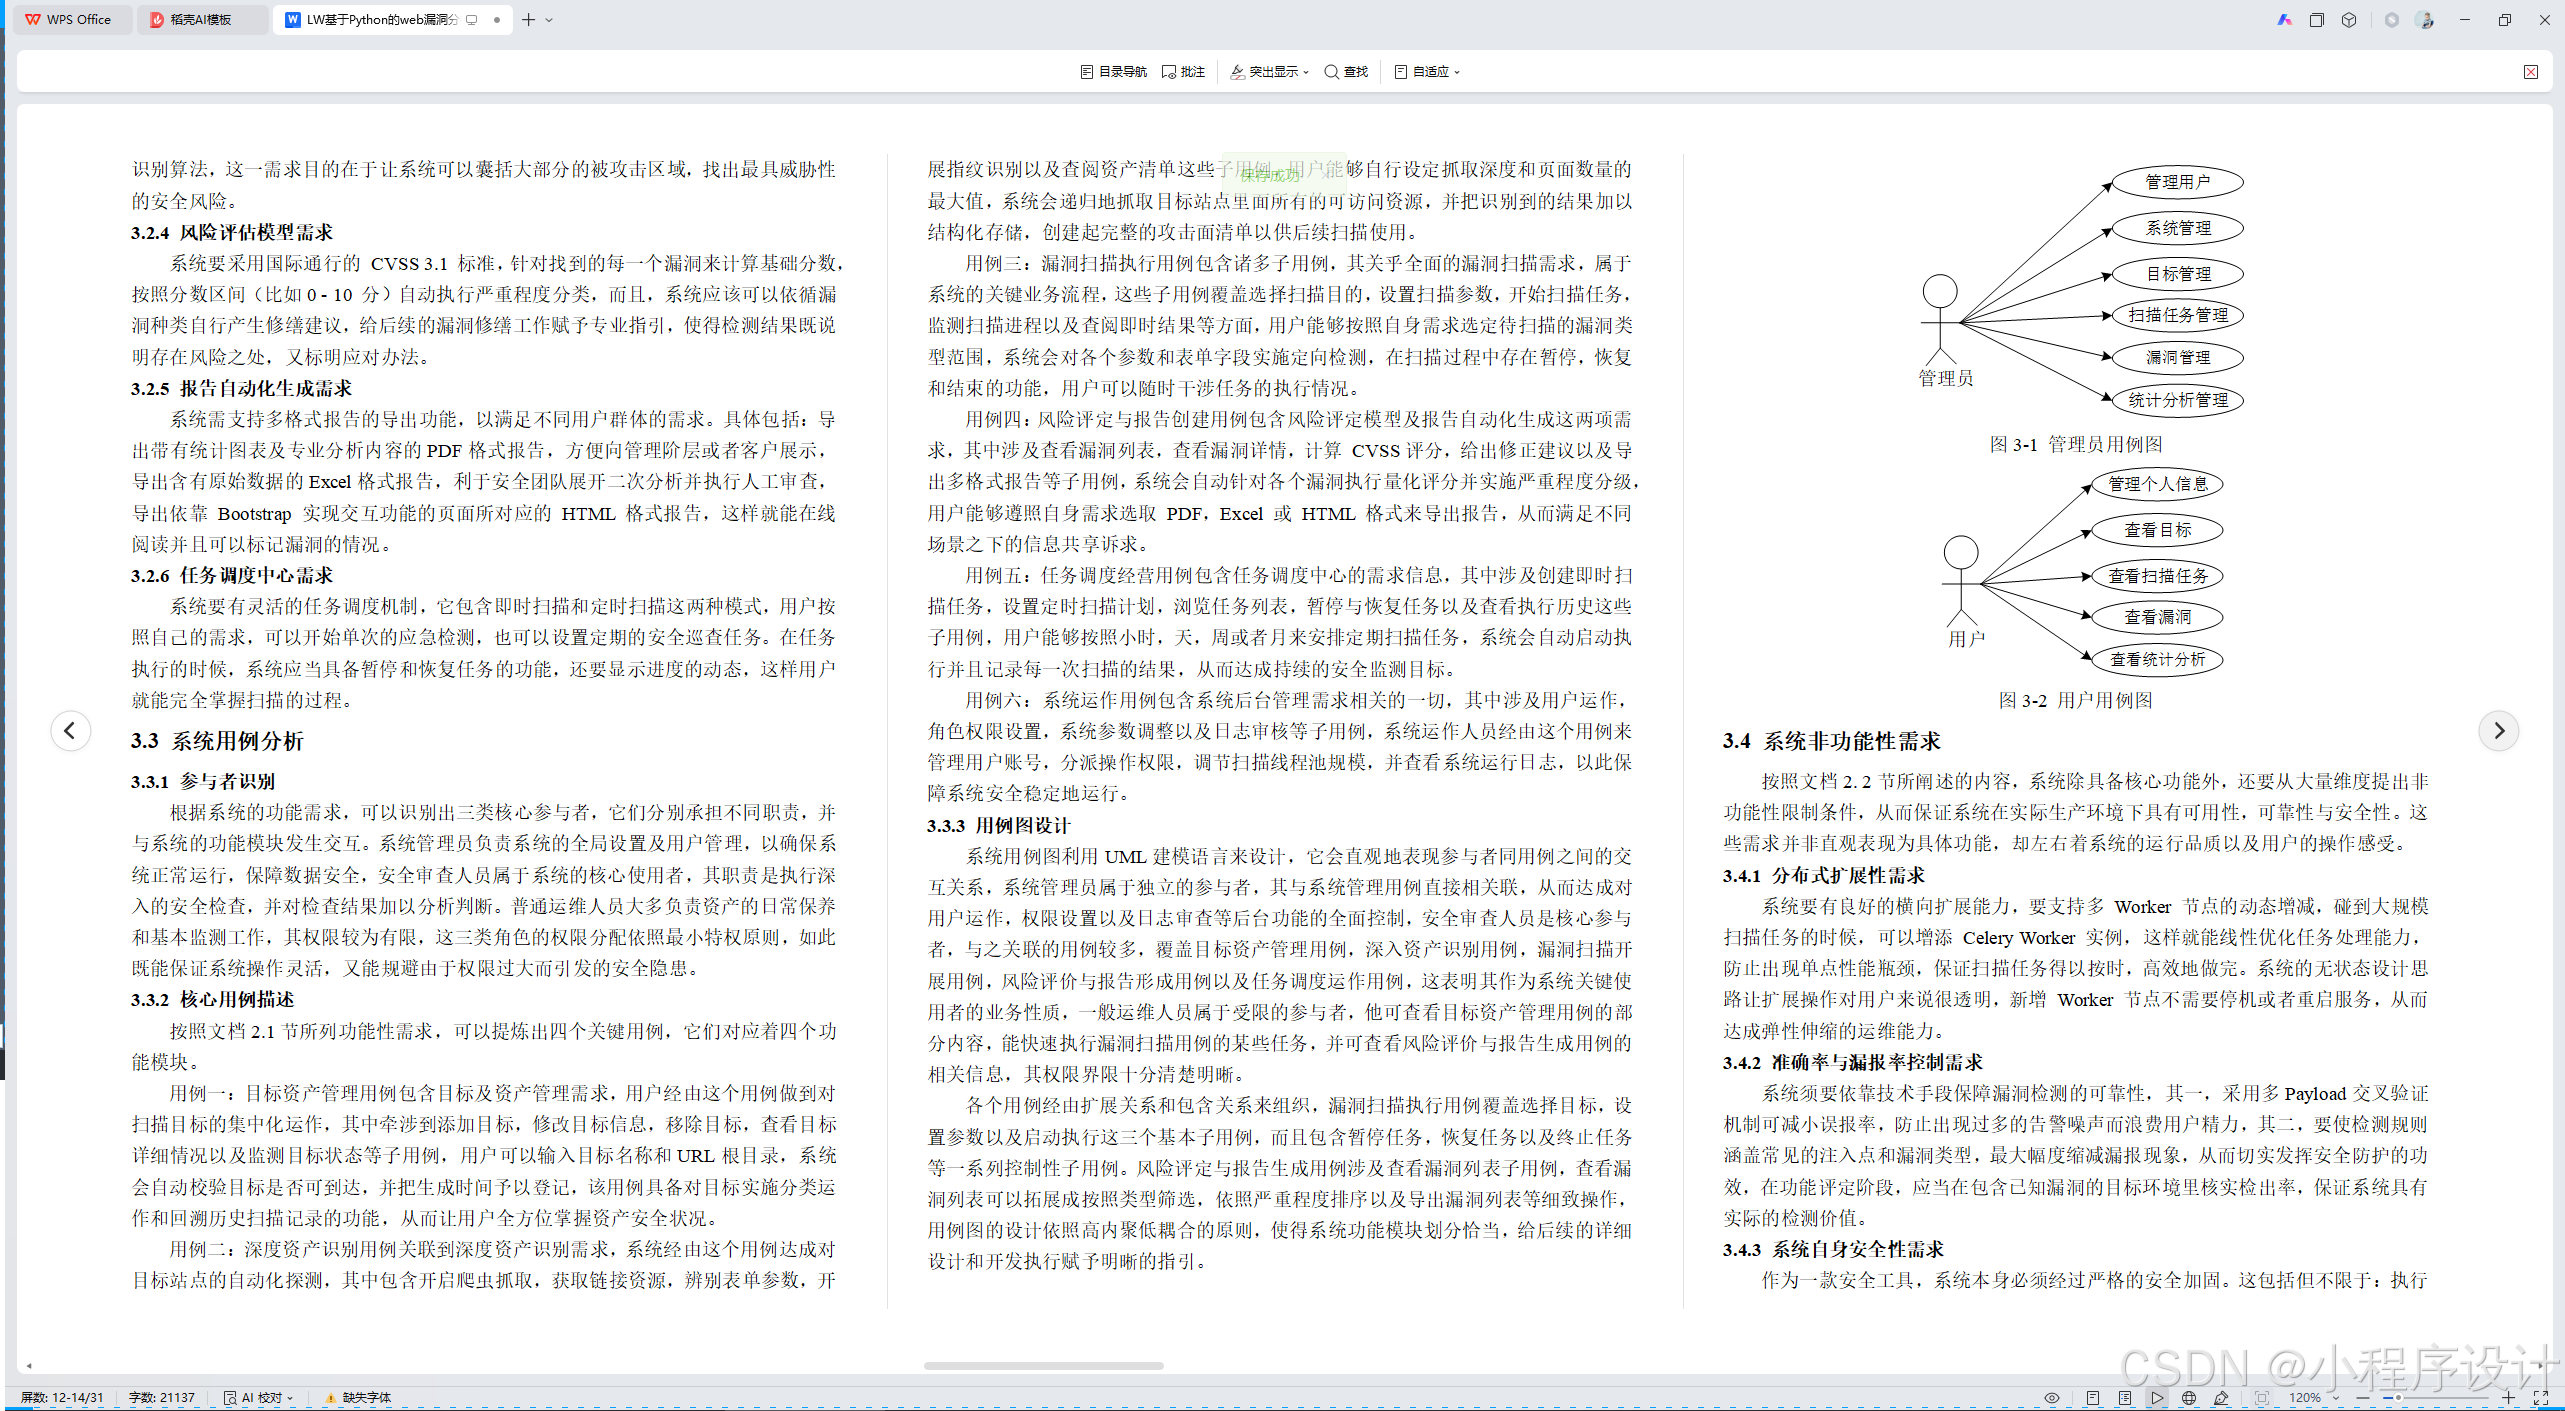
3.3.3 用例图设计
系统用例图利用UML建模语言来设计,它会直观地表现参与者同用例之间的交互关系,系统管理员属于独立的参与者,其与系统管理用例直接相关联,从而达成对用户运作,权限设置以及日志审查等后台功能的全面控制,安全审查人员是核心参与者,与之关联的用例较多,覆盖目标资产管理用例,深入资产识别用例,漏洞扫描开展用例,风险评价与报告形成用例以及任务调度运作用例,这表明其作为系统关键使用者的业务性质,一般运维人员属于受限的参与者,他可查看目标资产管理用例的部分内容,能快速执行漏洞扫描用例的某些任务,并可查看风险评价与报告生成用例的相关信息,其权限界限十分清楚明晰。
各个用例经由扩展关系和包含关系来组织,漏洞扫描执行用例覆盖选择目标,设置参数以及启动执行这三个基本子用例,而且包含暂停任务,恢复任务以及终止任务等一系列控制性子用例。风险评定与报告生成用例涉及查看漏洞列表子用例,查看漏洞列表可以拓展成按照类型筛选,依照严重程度排序以及导出漏洞列表等细致操作,用例图的设计依照高内聚低耦合的原则,使得系统功能模块划分恰当,给后续的详细设计和开发执行赋予明晰的指引。
图3-1 管理员用例图
图3-2 用户用例图
3.4 系统非功能性需求
按照文档2. 2节所阐述的内容,系统除具备核心功能外,还要从大量维度提出非功能性限制条件,从而保证系统在实际生产环境下具有可用性,可靠性与安全性。这些需求并非直观表现为具体功能,却左右着系统的运行品质以及用户的操作感受。
3.4.1 分布式扩展性需求
系统要有良好的横向扩展能力,要支持多 Worker 节点的动态增减,碰到大规模扫描任务的时候,可以增添 Celery Worker 实例,这样就能线性优化任务处理能力,防止出现单点性能瓶颈,保证扫描任务得以按时,高效地做完。系统的无状态设计思路让扩展操作对用户来说很透明,新增 Worker 节点不需要停机或者重启服务,从而达成弹性伸缩的运维能力。
3.4.2 准确率与漏报率控制需求
系统须要依靠技术手段保障漏洞检测的可靠性,其一,采用多Payload交叉验证机制可减小误报率,防止出现过多的告警噪声而浪费用户精力,其二,要使检测规则涵盖常见的注入点和漏洞类型,最大幅度缩减漏报现象,从而切实发挥安全防护的功效,在功能评定阶段,应当在包含已知漏洞的目标环境里核实检出率,保证系统具有实际的检测价值。
3.4.3 系统自身安全性需求
作为一款安全工具,系统本身必须经过严格的安全加固。这包括但不限于:执行安全的用户认证与会话维持机制,把用户密码加密存储起来,针对系统自身的接口执行 CSRF 和 SQL 注入保护,创建完备的权限控制体系,以免扫描器自身变成打击链里的薄弱部分,在系统部署的时候应当把调试模式默认设为关闭状态,并隐藏后端技术栈信息,缩减打击范围。
3.4.4 易用性需求
系统要有图形化的 Web 管理界面,该界面用仪表盘直观表现扫描进程,漏洞分布以及风险走向,界面设计需遵照简洁直观原则,经由明晰的操作流程减小非安全专业人员的学习压力,让更多的运维及开发人员迅速掌握并使用,从而推进安全检测工作得以全面开展,诸如创建扫描任务,查看漏洞清单和导出报告之类的重点操作须在三步以内达成,以此优化用户体验及其工作效能。
4 系统设计
4.1 系统总体架构
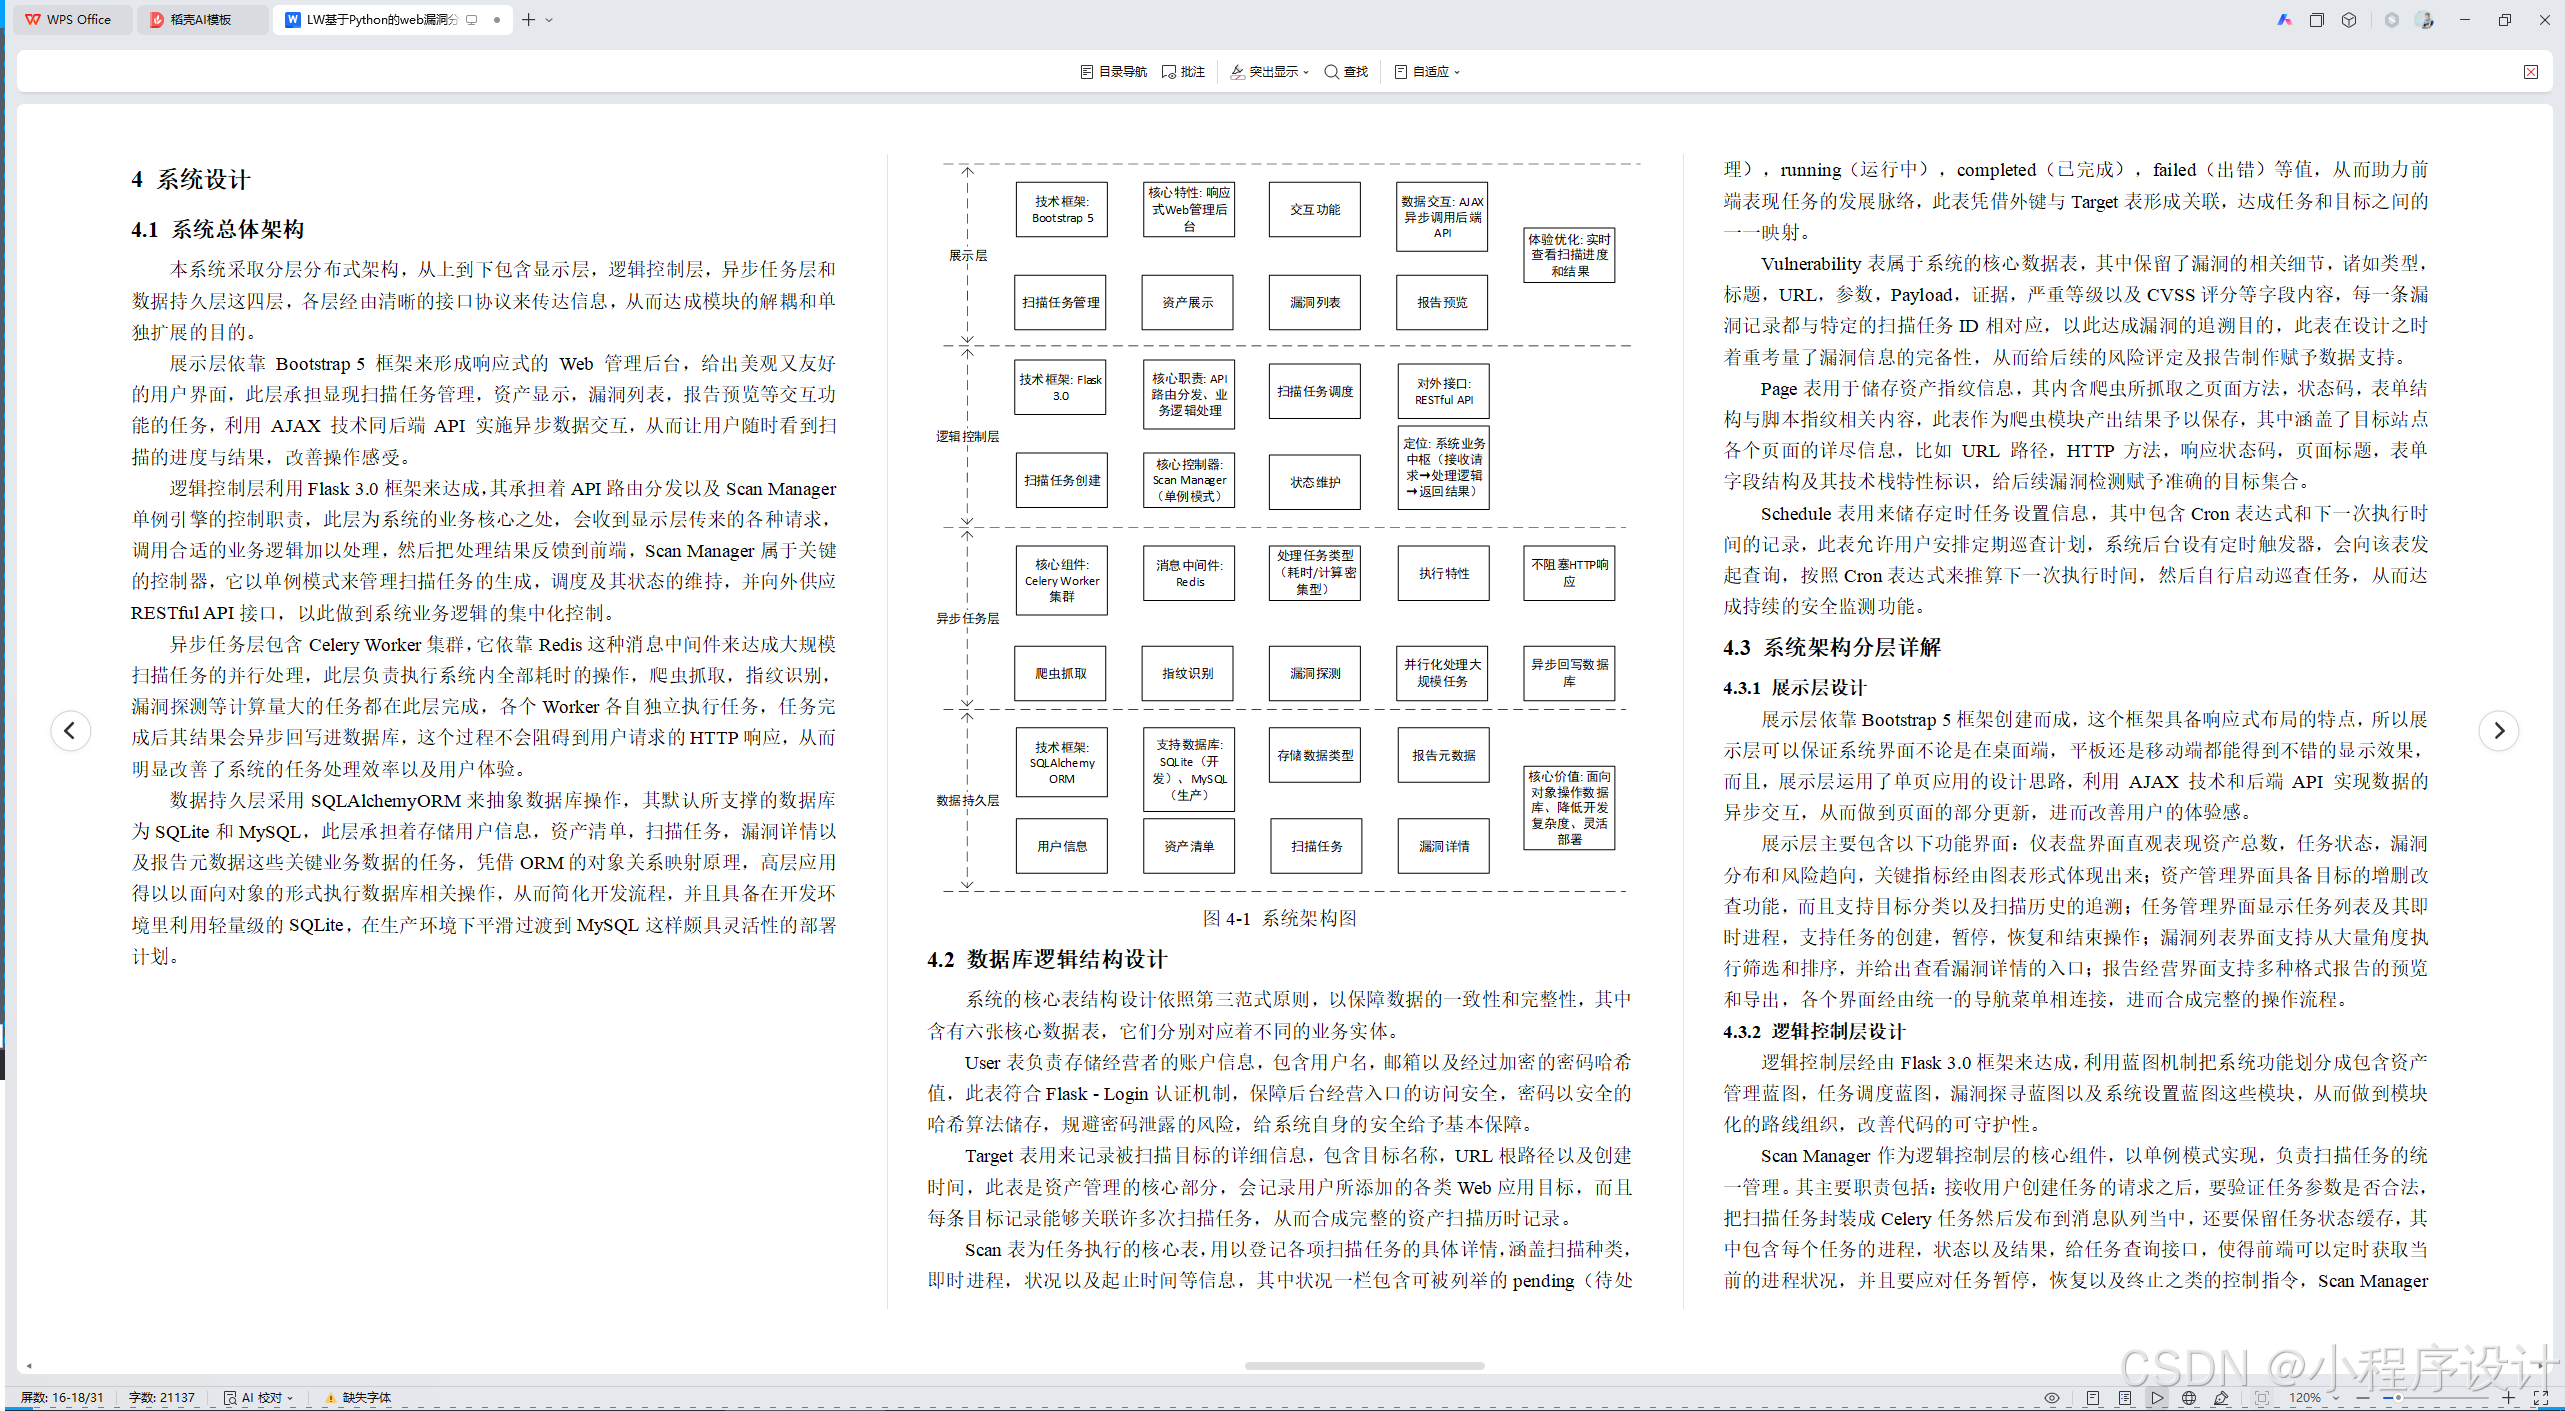
本系统采取分层分布式架构,从上到下包含显示层,逻辑控制层,异步任务层和数据持久层这四层,各层经由清晰的接口协议来传达信息,从而达成模块的解耦和单独扩展的目的。
展示层依靠 Bootstrap 5 框架来形成响应式的 Web 管理后台,给出美观又友好的用户界面,此层承担显现扫描任务管理,资产显示,漏洞列表,报告预览等交互功能的任务,利用 AJAX 技术同后端 API 实施异步数据交互,从而让用户随时看到扫描的进度与结果,改善操作感受。
逻辑控制层利用Flask 3.0框架来达成,其承担着API路由分发以及Scan Manager单例引擎的控制职责,此层为系统的业务核心之处,会收到显示层传来的各种请求,调用合适的业务逻辑加以处理,然后把处理结果反馈到前端,Scan Manager属于关键的控制器,它以单例模式来管理扫描任务的生成,调度及其状态的维持,并向外供应RESTful API接口,以此做到系统业务逻辑的集中化控制。
异步任务层包含Celery Worker集群,它依靠Redis这种消息中间件来达成大规模扫描任务的并行处理,此层负责执行系统内全部耗时的操作,爬虫抓取,指纹识别,漏洞探测等计算量大的任务都在此层完成,各个Worker各自独立执行任务,任务完成后其结果会异步回写进数据库,这个过程不会阻碍到用户请求的HTTP响应,从而明显改善了系统的任务处理效率以及用户体验。
数据持久层采用SQLAlchemyORM来抽象数据库操作,其默认所支撑的数据库为SQLite和MySQL,此层承担着存储用户信息,资产清单,扫描任务,漏洞详情以及报告元数据这些关键业务数据的任务,凭借ORM的对象关系映射原理,高层应用得以以面向对象的形式执行数据库相关操作,从而简化开发流程,并且具备在开发环境里利用轻量级的SQLite,在生产环境下平滑过渡到MySQL这样颇具灵活性的部署计划。
图4-1 系统架构图
4.2 数据库逻辑结构设计
系统的核心表结构设计依照第三范式原则,以保障数据的一致性和完整性,其中含有六张核心数据表,它们分别对应着不同的业务实体。
User表负责存储经营者的账户信息,包含用户名,邮箱以及经过加密的密码哈希值,此表符合Flask – Login认证机制,保障后台经营入口的访问安全,密码以安全的哈希算法储存,规避密码泄露的风险,给系统自身的安全给予基本保障。
Target表用来记录被扫描目标的详细信息,包含目标名称,URL根路径以及创建时间,此表是资产管理的核心部分,会记录用户所添加的各类Web应用目标,而且每条目标记录能够关联许多次扫描任务,从而合成完整的资产扫描历时记录。
Scan表为任务执行的核心表,用以登记各项扫描任务的具体详情,涵盖扫描种类,即时进程,状况以及起止时间等信息,其中状况一栏包含可被列举的pending(待处理),running(运行中),completed(已完成),failed(出错)等值,从而助力前端表现任务的发展脉络,此表凭借外键与Target表形成关联,达成任务和目标之间的一一映射。
Vulnerability表属于系统的核心数据表,其中保留了漏洞的相关细节,诸如类型,标题,URL,参数,Payload,证据,严重等级以及CVSS评分等字段内容,每一条漏洞记录都与特定的扫描任务ID相对应,以此达成漏洞的追溯目的,此表在设计之时着重考量了漏洞信息的完备性,从而给后续的风险评定及报告制作赋予数据支持。
Page表用于储存资产指纹信息,其内含爬虫所抓取之页面方法,状态码,表单结构与脚本指纹相关内容,此表作为爬虫模块产出结果予以保存,其中涵盖了目标站点各个页面的详尽信息,比如 URL 路径,HTTP 方法,响应状态码,页面标题,表单字段结构及其技术栈特性标识,给后续漏洞检测赋予准确的目标集合。
Schedule表用来储存定时任务设置信息,其中包含Cron表达式和下一次执行时间的记录,此表允许用户安排定期巡查计划,系统后台设有定时触发器,会向该表发起查询,按照Cron表达式来推算下一次执行时间,然后自行启动巡查任务,从而达成持续的安全监测功能。
4.3 系统架构分层详解
4.3.1 展示层设计
展示层依靠Bootstrap 5框架创建而成,这个框架具备响应式布局的特点,所以展示层可以保证系统界面不论是在桌面端,平板还是移动端都能得到不错的显示效果,而且,展示层运用了单页应用的设计思路,利用 AJAX 技术和后端 API 实现数据的异步交互,从而做到页面的部分更新,进而改善用户的体验感。
展示层主要包含以下功能界面:仪表盘界面直观表现资产总数,任务状态,漏洞分布和风险趋向,关键指标经由图表形式体现出来;资产管理界面具备目标的增删改查功能,而且支持目标分类以及扫描历史的追溯;任务管理界面显示任务列表及其即时进程,支持任务的创建,暂停,恢复和结束操作;漏洞列表界面支持从大量角度执行筛选和排序,并给出查看漏洞详情的入口;报告经营界面支持多种格式报告的预览和导出,各个界面经由统一的导航菜单相连接,进而合成完整的操作流程。
4.3.2 逻辑控制层设计
逻辑控制层经由Flask 3.0框架来达成,利用蓝图机制把系统功能划分成包含资产管理蓝图,任务调度蓝图,漏洞探寻蓝图以及系统设置蓝图这些模块,从而做到模块化的路线组织,改善代码的可守护性。
Scan Manager作为逻辑控制层的核心组件,以单例模式实现,负责扫描任务的统一管理。其主要职责包括:接收用户创建任务的请求之后,要验证任务参数是否合法,把扫描任务封装成Celery任务然后发布到消息队列当中,还要保留任务状态缓存,其中包含每个任务的进程,状态以及结果,给任务查询接口,使得前端可以定时获取当前的进程状况,并且要应对任务暂停,恢复以及终止之类的控制指令,Scan Manager的设计做到了系统里所有扫描任务有条不紊地开展,防止了资源争抢和状态混杂的情况发生。
逻辑控制层具备用户认证与授权机制,依靠Flask – Login扩展来经营用户会话,并结合角色权限控制以保障API接口访问安全,所有对外供应的RESTful API都要执行身份验证,普通用户只能访问已获授权范围之内的资源,从而保证系统数据安全。
4.3.3 异步任务层设计
异步任务层依靠 Celery 分布式任务队列形成,是系统达成大规模并行扫描的关键部分,它采取生产者 – 消费者模式,其中 Flask 应用充当任务生产者,把耗时操作打包成 Celery 任务然后发布进 Redis 消息队列;Celery Worker 属于消费者,会从队列当中获取任务并且执行这种获取任务的行为是异步的。
任务层设计了多种任务类型以对应不同的扫描阶段:CrawlTask承担着爬虫抓取的任务,会递归地遍历目标站点并获取页面信息。FingerprintTask则负责执行指纹识别,借助页面特征来识别技术栈,SQLiTask, XSSTask, CSRFTask以及 RCETask这些任务分别针对不同种类的漏洞展开探测,它们会在指定的注入点开展定向检测,而且各个任务经由Celery的Workflow原语得到编排,进而合成完整的扫描流程,即当爬虫任务结束之后便会自动启动指纹识别任务,等到指纹识别任务结束,并依照其识别到的页面及参数来启动各类漏洞探测任务。
异步任务层具备横向扩展能力,系统可依任务负载自动调整Worker节点数量。若要扫描大规模目标,可增添Worker实例以成倍加强处理能力,各个Worker独自执行任务,彼此不影响,如此便能保证系统的高可用性和可扩展性。
4.3.4 数据持久层设计
数据持久层依靠 SQLAlchemy ORM 来做到,经由对象关系映射把 Python 类和数据库表联系起来,这样开发者就能以面向对象的形式去操作数据库,不用写原生 SQL 语句。
系统定义了六个核心模型类,对应六张数据库表:UserModel关联User表,包含用户认证相关的功能,TargetModel关联Target表,给予资产管理的增删查改接口,ScanModel关联Scan表,负责扫描任务的发起,更新及查询,VulnerabilityModel关联Vulnerability表,达成漏洞数据的存取,PageModel关联Page表,保存爬虫所识别到的页面信息,ScheduleModel关联Schedule表,管理定时任务的设置,各个模型类经由SQLAlchemy的关系字段相互结合,比如ScanModel与TargetModel用relationship关联起来,开发人员就能凭藉scan.target径直获取任务所针对的目标详细情况。
数据持久层具备数据库连接池运作,事务控制以及查询改良机制,经由设置恰当的连接池大小,可规避频繁创建数据库连接所产生的性能损耗,采用工作单元模式自动追踪对象状态的变动情况,在会话提交之时批量形成 SQL 语句,从而确保数据操作具有原子性和一致性,凭借延迟加载与预加载策略来改良关联查询的性能,仅在必要时按需加载关联数据,防止出现不必要的数据库访问行为。
5 系统实现
5.1 Web爬虫实现
Web爬虫模块在 crawler. py 中得到实现,它是系统执行数据采集的根基所在,其完成品质会直接左右漏洞扫描时的覆盖广度,此模块采纳深度优先探寻机制,依靠 requests 库来发出 HTTP 请求并捕捉响应内容,接着用 BeautifulSoup 库执行递归分析 HTML 文档结构,从 a 标签的 href 属性值找出新的挖掘方向,而且可以辨别 form 表单里的 action 地址,method 方法以及 input 字段,这些都会被当作后续注入检测的潜在位置。为了规避爬虫掉入循环或者陷入无穷递归,模块留存了一组 visited_urls 来做去重处理,还允许用户自行设置最大挖掘深度,从而保证爬虫操作处于可被掌控的状态之中。
TechnologyDetector指纹识别引擎依靠立体度的特征适配来识别目标的技术栈,其一,它会解读响应头里的Server字段以及X – Powered – By字段以得到服务器和框架的相关信息;其二,它还会剖析HTML的特征,譬如说检查是否含有csrfmiddlewaretoken这样的Django专属标识,是否存在 wp – content这样的WordPress路径特点,而且还会关注特定的JavaScript库的版本信息,所得出的资产识别结果会被存入到Page表当中去,这个表里包含了页面指纹,表单结构,参数列表这些元数据,给后面各个扫描引擎给予精确的考察起点,指纹识别的结果另外用作漏洞检测时上下文方面的参照,还会向风险考量模块供应技术栈相关情况,从而让修复建议变得越发具有指向性。
5.2 核心扫描算法实现
5.2.1 SQL注入探测逻辑
SQLInjectionScanner模块具备报错注入和时间盲注结合而成的双重验证机制,该机制既能确保检出率,又可减小误报率,扫描器先从Page表得到所有包含参数的URL及表单字段,对于每个注入点,创建包含单引号等逃逸符的考察向量,向参数里注入SQL元字符,发出请求之后,分析响应体里是否包含MySQL,PostgreSQL等数据库特有的错误信息特征字符串,凭借这些数据库特征错误字符串判断是否存在报错注入漏洞。
在无回显情况下,系统会用时间盲注技术,向参数注入依靠时间的Payload,比如MySQL环境中的SLEEP(5),经由衡量响应时间与正常请求的差别来判断,把响应延误大于3秒设为存在漏洞的门槛,为规避网络波动造成的误判,扫描器会对每个时间盲注检测执行多次,以保障判断结果可靠,这种双重验证机制突出改善了SQL注入检测的准确性,可以有效地识别各种数据库环境下的注入漏洞,还明显减小了由于数据库错误信息偶尔显现而产生的误报现象。
5.2.2 跨站脚本探测逻辑
XSSScanner利用特征标记法来全方位探测反射型与存储型跨站脚本漏洞,扫描器会向识别出的所有URL参数以及表单字段发送包含独特标记(例如XSS_TEST_MARKER)的检测Payload,其中Payload集合包含了常见的XSS向量,script标签,img标签事件等各类形式,接收回应之后,系统会看响应体里此独特标记是否被直接重现出来而未经过HTML转义,如果这个标记原封不动地出现在页面源代码中,那么就可以确定存在XSS漏洞。
对于DOM型XSS而言,扫描器会深入剖析HTML里的JavaScript脚本部分,判断是否存在把用户输入直接赋予innerHe1ml、doCument.wri te或者eval之类的高风险Sink情形,至于存储型XSS的探测过程,则需扫描器先施加载荷(Payload),之后前往其它页面检查标识是否出现在非输入点处,从而模仿用户的浏览路径来考察漏洞有没有留存效应,并且考虑到当前前端框架的特点,扫描器增添了诸多不同语境背景下的考量实例,以此做到对各种XSS衍变种类的全方位笼罩。
5.2.3 CSRF与RCE探测逻辑
CSRFScanner主要分析敏感表单中是否包含随机的防伪造Token字段。扫描器通过爬虫阶段收集的表单信息,筛选出所有POST方法的表单和AJAX接口,分析请求参数中是否包含CSRF令牌字段。检测逻辑从多个维度展开:检查表单中有无隐藏字段,这些字段可能是常见的令牌字段名,还要分析 Cookie 是否含有 CSRF 相关标识,并把该标识与请求参数做对比,当去除令牌字段或者采用错误的令牌时,要看服务端是否会继续接受请求,对于那些没有令牌保护的敏感表单,如果服务端没有验证请求来源,就可认为存在 CSRF 漏洞风险。
针对RCE(命令注入)和文件包含漏洞,系统通过注入获取敏感系统文件内容的命令,如注入cat /etc/passwd等系统命令,并通过正则匹配输出中是否包含"root:x:0:0这类特征行可用于判定漏洞是否出现,扫描器会给参数加入分号,管道符等命令分隔符之后紧跟系统命令,然后看响应中有没有与之相配的特征字符串,对于有可能是命令执行的情况,模块会凭借更多种特征做二次核实,防止产生误报,至于文件包含检测,则是试着去读取像 /etc/passwd ,../../../../etc/passwd 等这样的敏感文件路径,并且依照响应内容来判断文件读取能否达成。
5.3 风险评估实现
RiskAssessment模块存在于risk_assessment.py文件当中,此模块达成了工业级别的风险量化模型,依照CVSS 3.1标准,给每一个找到的漏洞赋予客观的严重性衡量值,系统对于各种漏洞种类都设定了按照CVSS规范的起始向量设置,包含八个基本度量指标,即破坏向量,破坏复杂度,权限需求,用户交互情况,影响范围,机密性影响,完整性影响以及可用性影响这些要素。
模块根据CVSS 3.1官方规范中的完整计算公式,对每个向量进行量化赋值,并计算出0-10之间的精确基础分值。计算过程中考虑了各度量指标之间的相互影响,确保分值的科学性和一致性。根据计算出的分值范围,系统自动进行严重程度分级:0.1-3.9分为低危,4.0-6.9分为中危,7.0-8.9分为高危,9.0-10.0分为严重。
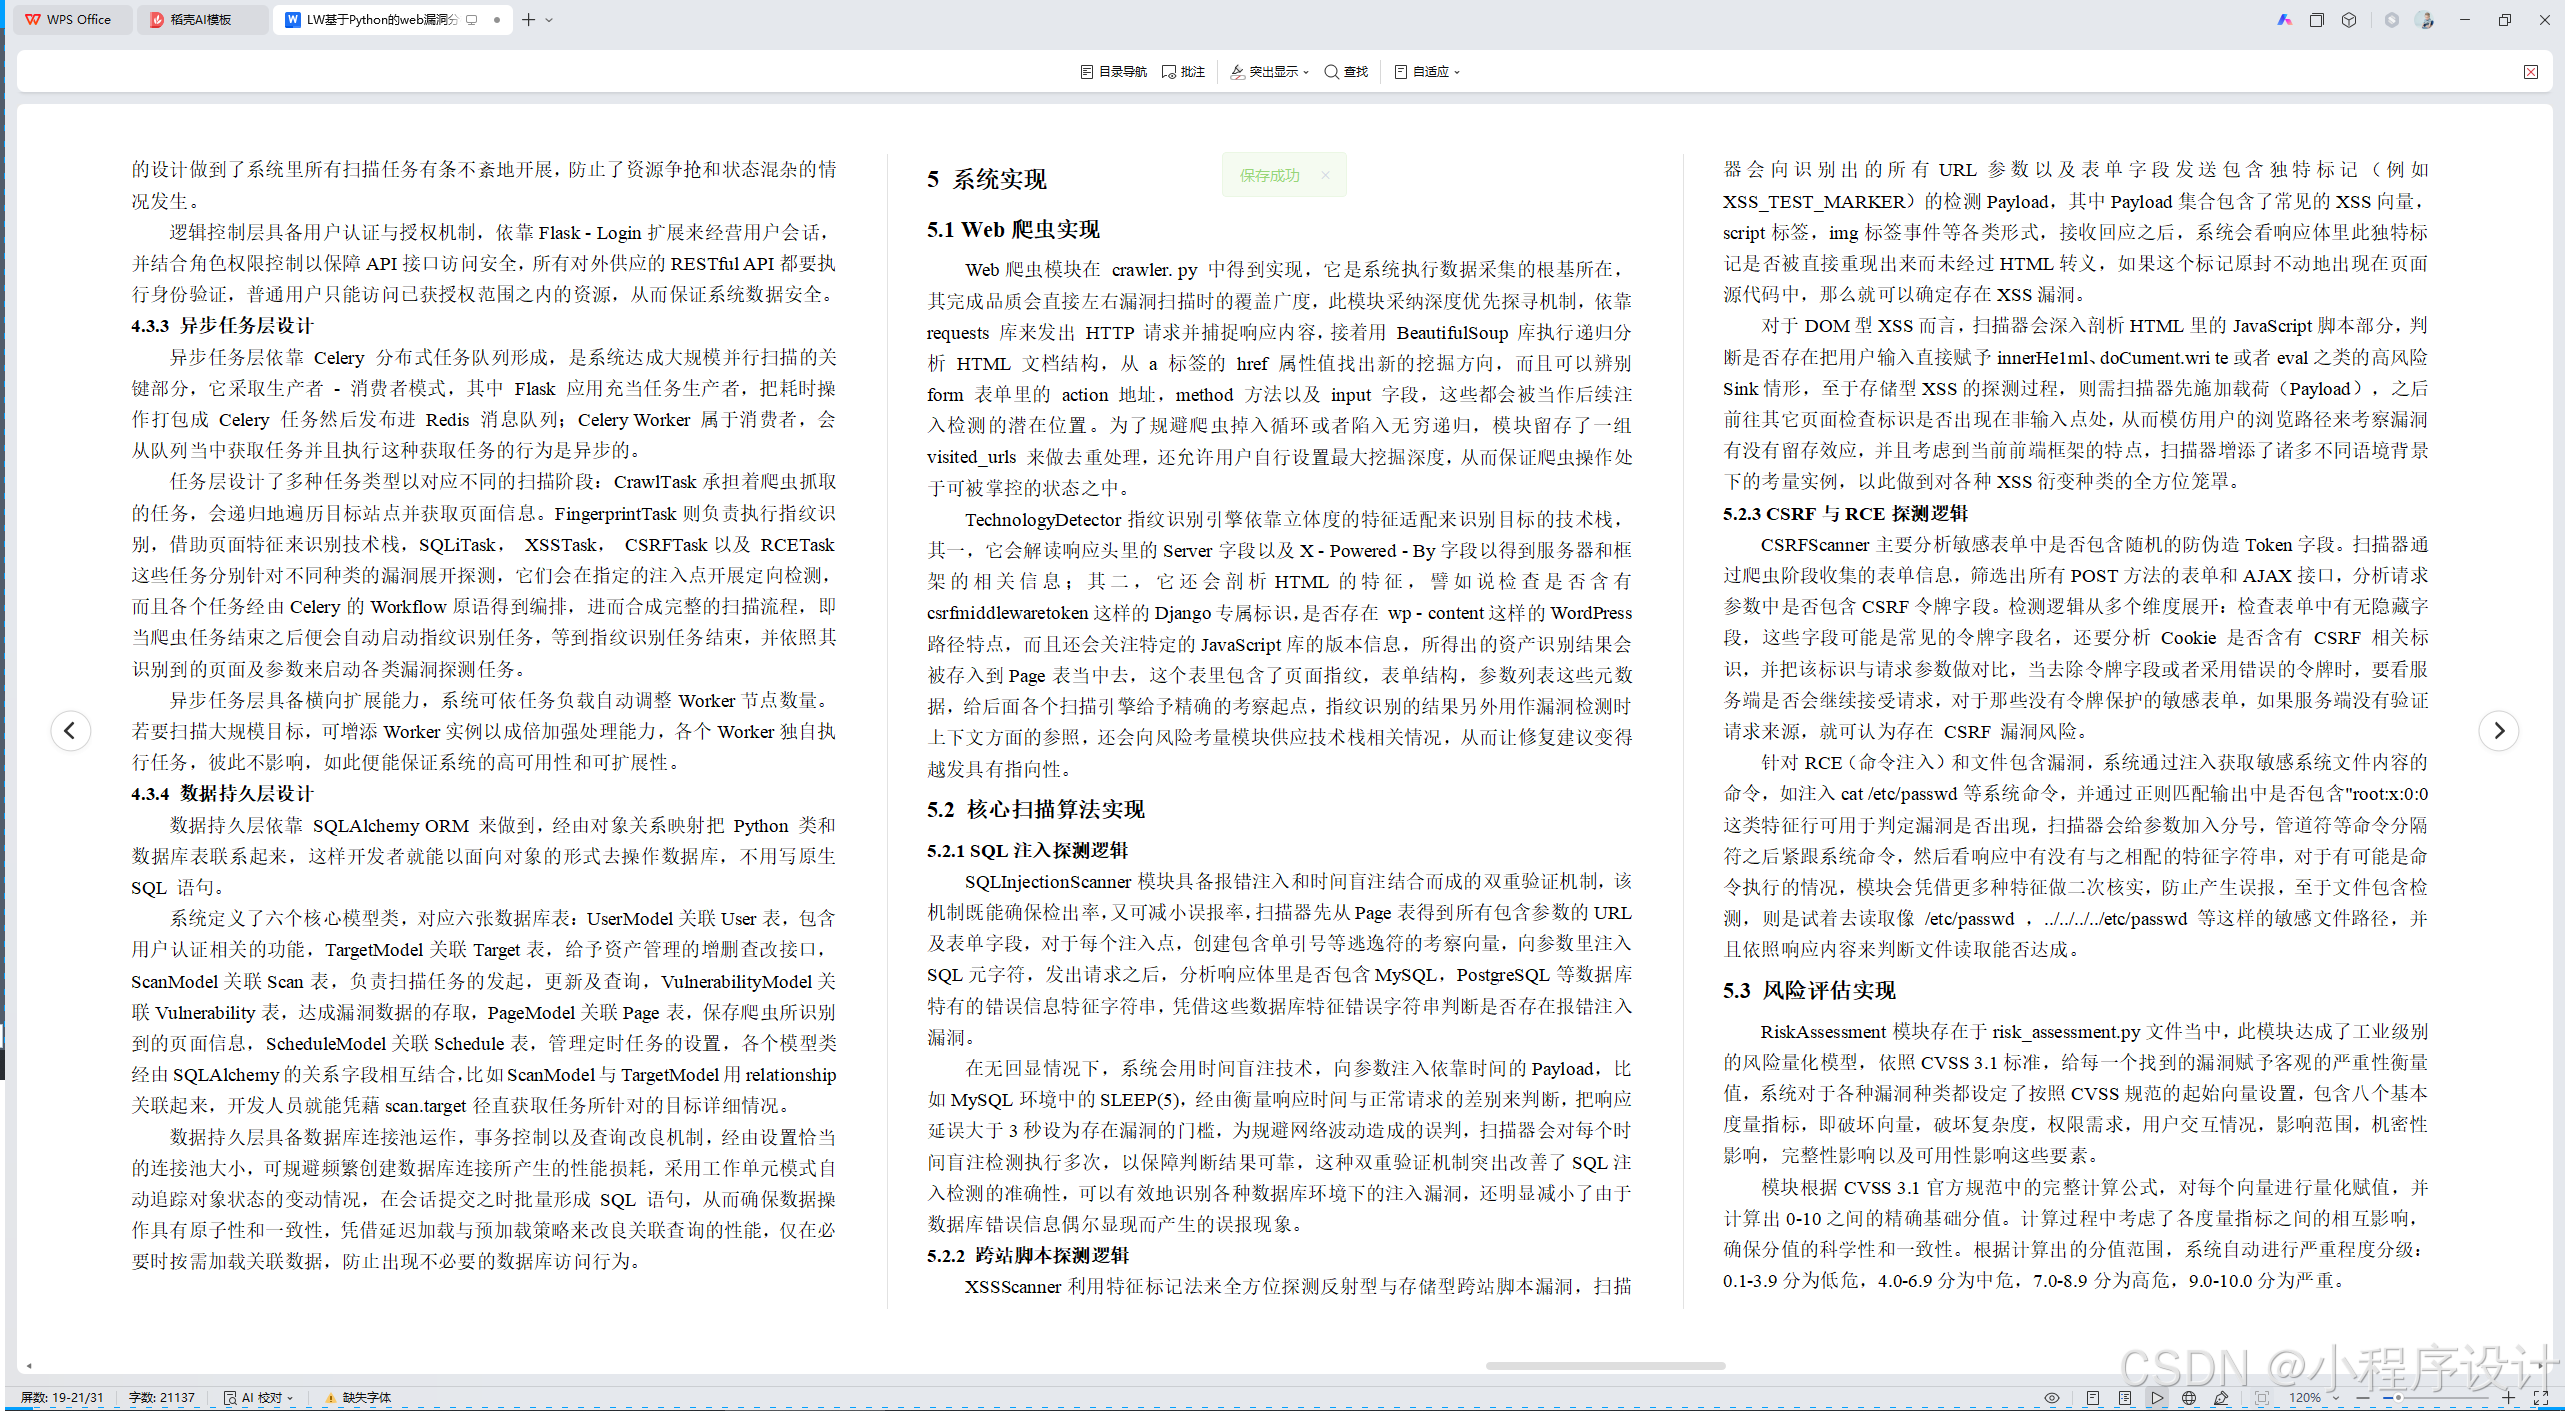
模块除了执行分值计算之外,还要按照漏洞类型自动产生修正指导,给报告给予内容支持,修正建议知识库里包含各种漏洞的通用修正方案,比如 SQL 注入时采用参数化查询的建议,XSS 应用输出编码方案以及 CSRF 执行令牌的相关指南等。系统依照漏洞类型,目标技术栈和影响程度,从知识库当中选择最为合适的修正建议,使得建议具备针对性与可操作性,助力用户认识漏洞风险,并采取有效的补救举措。
图5-1 风险评估实现
5.4 自动化报告引擎实现
ReportGeneratorFactory经由工厂模式来规划,可以灵活拓展以达成多格式输出,从而适应不同使用者群的需求,此模块遵照用户所选的报告种类,即时生成相应的PDFReportGenerator,ExcelReportGenerator或者HTMLReportGenerator对象,这些生成器都是从同一个抽象基类派生出来的,这样就能保证调用接口具有一致性。
PDF报告经由ReportLab库创建而成,其中涵盖扫描历时,漏洞分布的饼图,细致的证据链表现以及分级提议,该报告先以统计图表显现漏洞的大致分布状况,然后依照扫描概览,资产摘要,漏洞详情这样的次序来安排内容,每个漏洞条目里含有类型,URL,参数,Payload,证据,CVSS评分还有修补提议,以表格配合段落的形式清楚显示出来,从而合成一份专业的审查报告文件。
Excel报告重点在于导出原始数据,这样就能方便后续的人工审查与核对,该报告利用openpyxl库来创建工作簿,并把漏洞数据逐条记录到工作表当中,其中涵盖诸如漏洞类别,标题,URL,参数,负载,证据,严重等级,CVSS评分等等详细字段,如此一来,安全团队就可以轻松地导入到内部的瑕疵追踪体系里面去,或者执行相关的数据分析操作。
HTML报告具备依靠 Bootstrap 的交互式页面呈现形式,其中涉及筛选排序功能,漏洞详情可折叠面板以及数据可视化图表等内容,用户能在浏览器当中直接浏览,并在线标注漏洞状态,该报告页面采取响应式设计,可以符合不同终端的显示需求,经由 JavaScript 达成动态交互效果,从而改善在线审查的便捷程度,所有的报告生成之前都会执行敏感信息脱敏处理,以保证不会在报告里暴漏敏感凭证或者内部系统信息。
5.5 目标管理实现
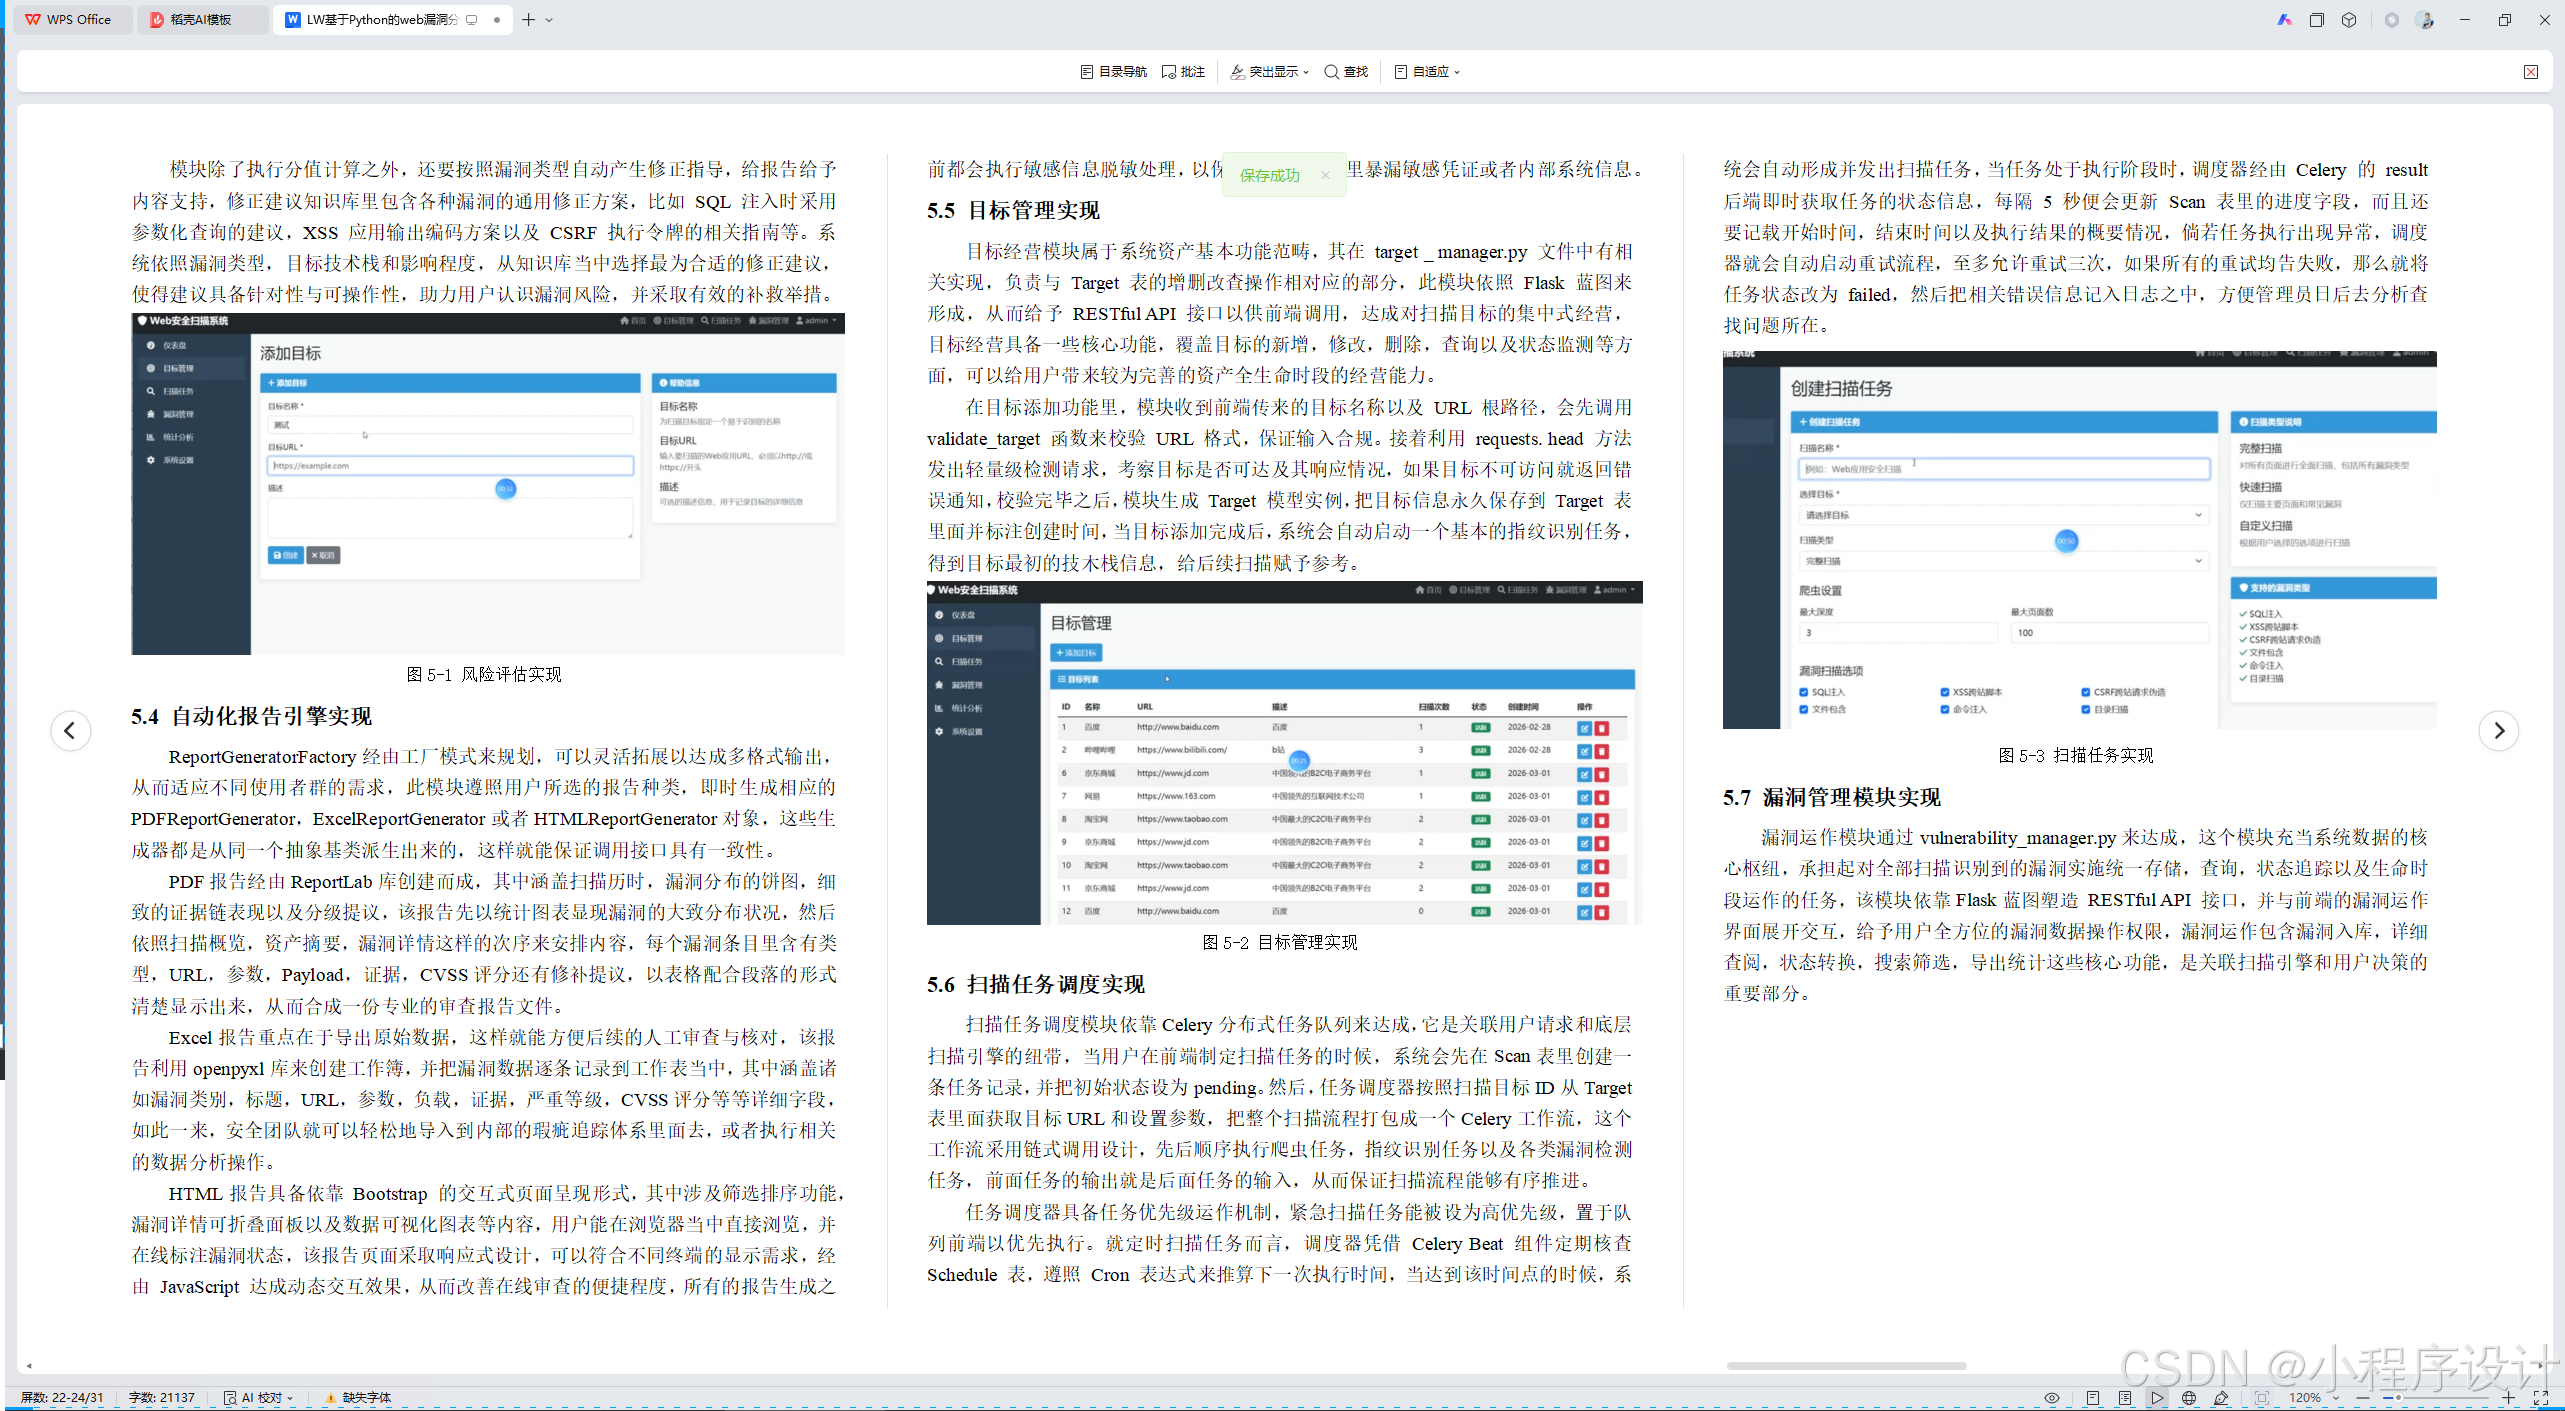
目标经营模块属于系统资产基本功能范畴,其在 target _ manager.py 文件中有相关实现,负责与 Target 表的增删改查操作相对应的部分,此模块依照 Flask 蓝图来形成,从而给予 RESTful API 接口以供前端调用,达成对扫描目标的集中式经营,目标经营具备一些核心功能,覆盖目标的新增,修改,删除,查询以及状态监测等方面,可以给用户带来较为完善的资产全生命时段的经营能力。
在目标添加功能里,模块收到前端传来的目标名称以及 URL 根路径,会先调用 validate_target 函数来校验 URL 格式,保证输入合规。接着利用 requests. head 方法发出轻量级检测请求,考察目标是否可达及其响应情况,如果目标不可访问就返回错误通知,校验完毕之后,模块生成 Target 模型实例,把目标信息永久保存到 Target 表里面并标注创建时间,当目标添加完成后,系统会自动启动一个基本的指纹识别任务,得到目标最初的技木栈信息,给后续扫描赋予参考。
图5-2 目标管理实现
5.6 扫描任务调度实现
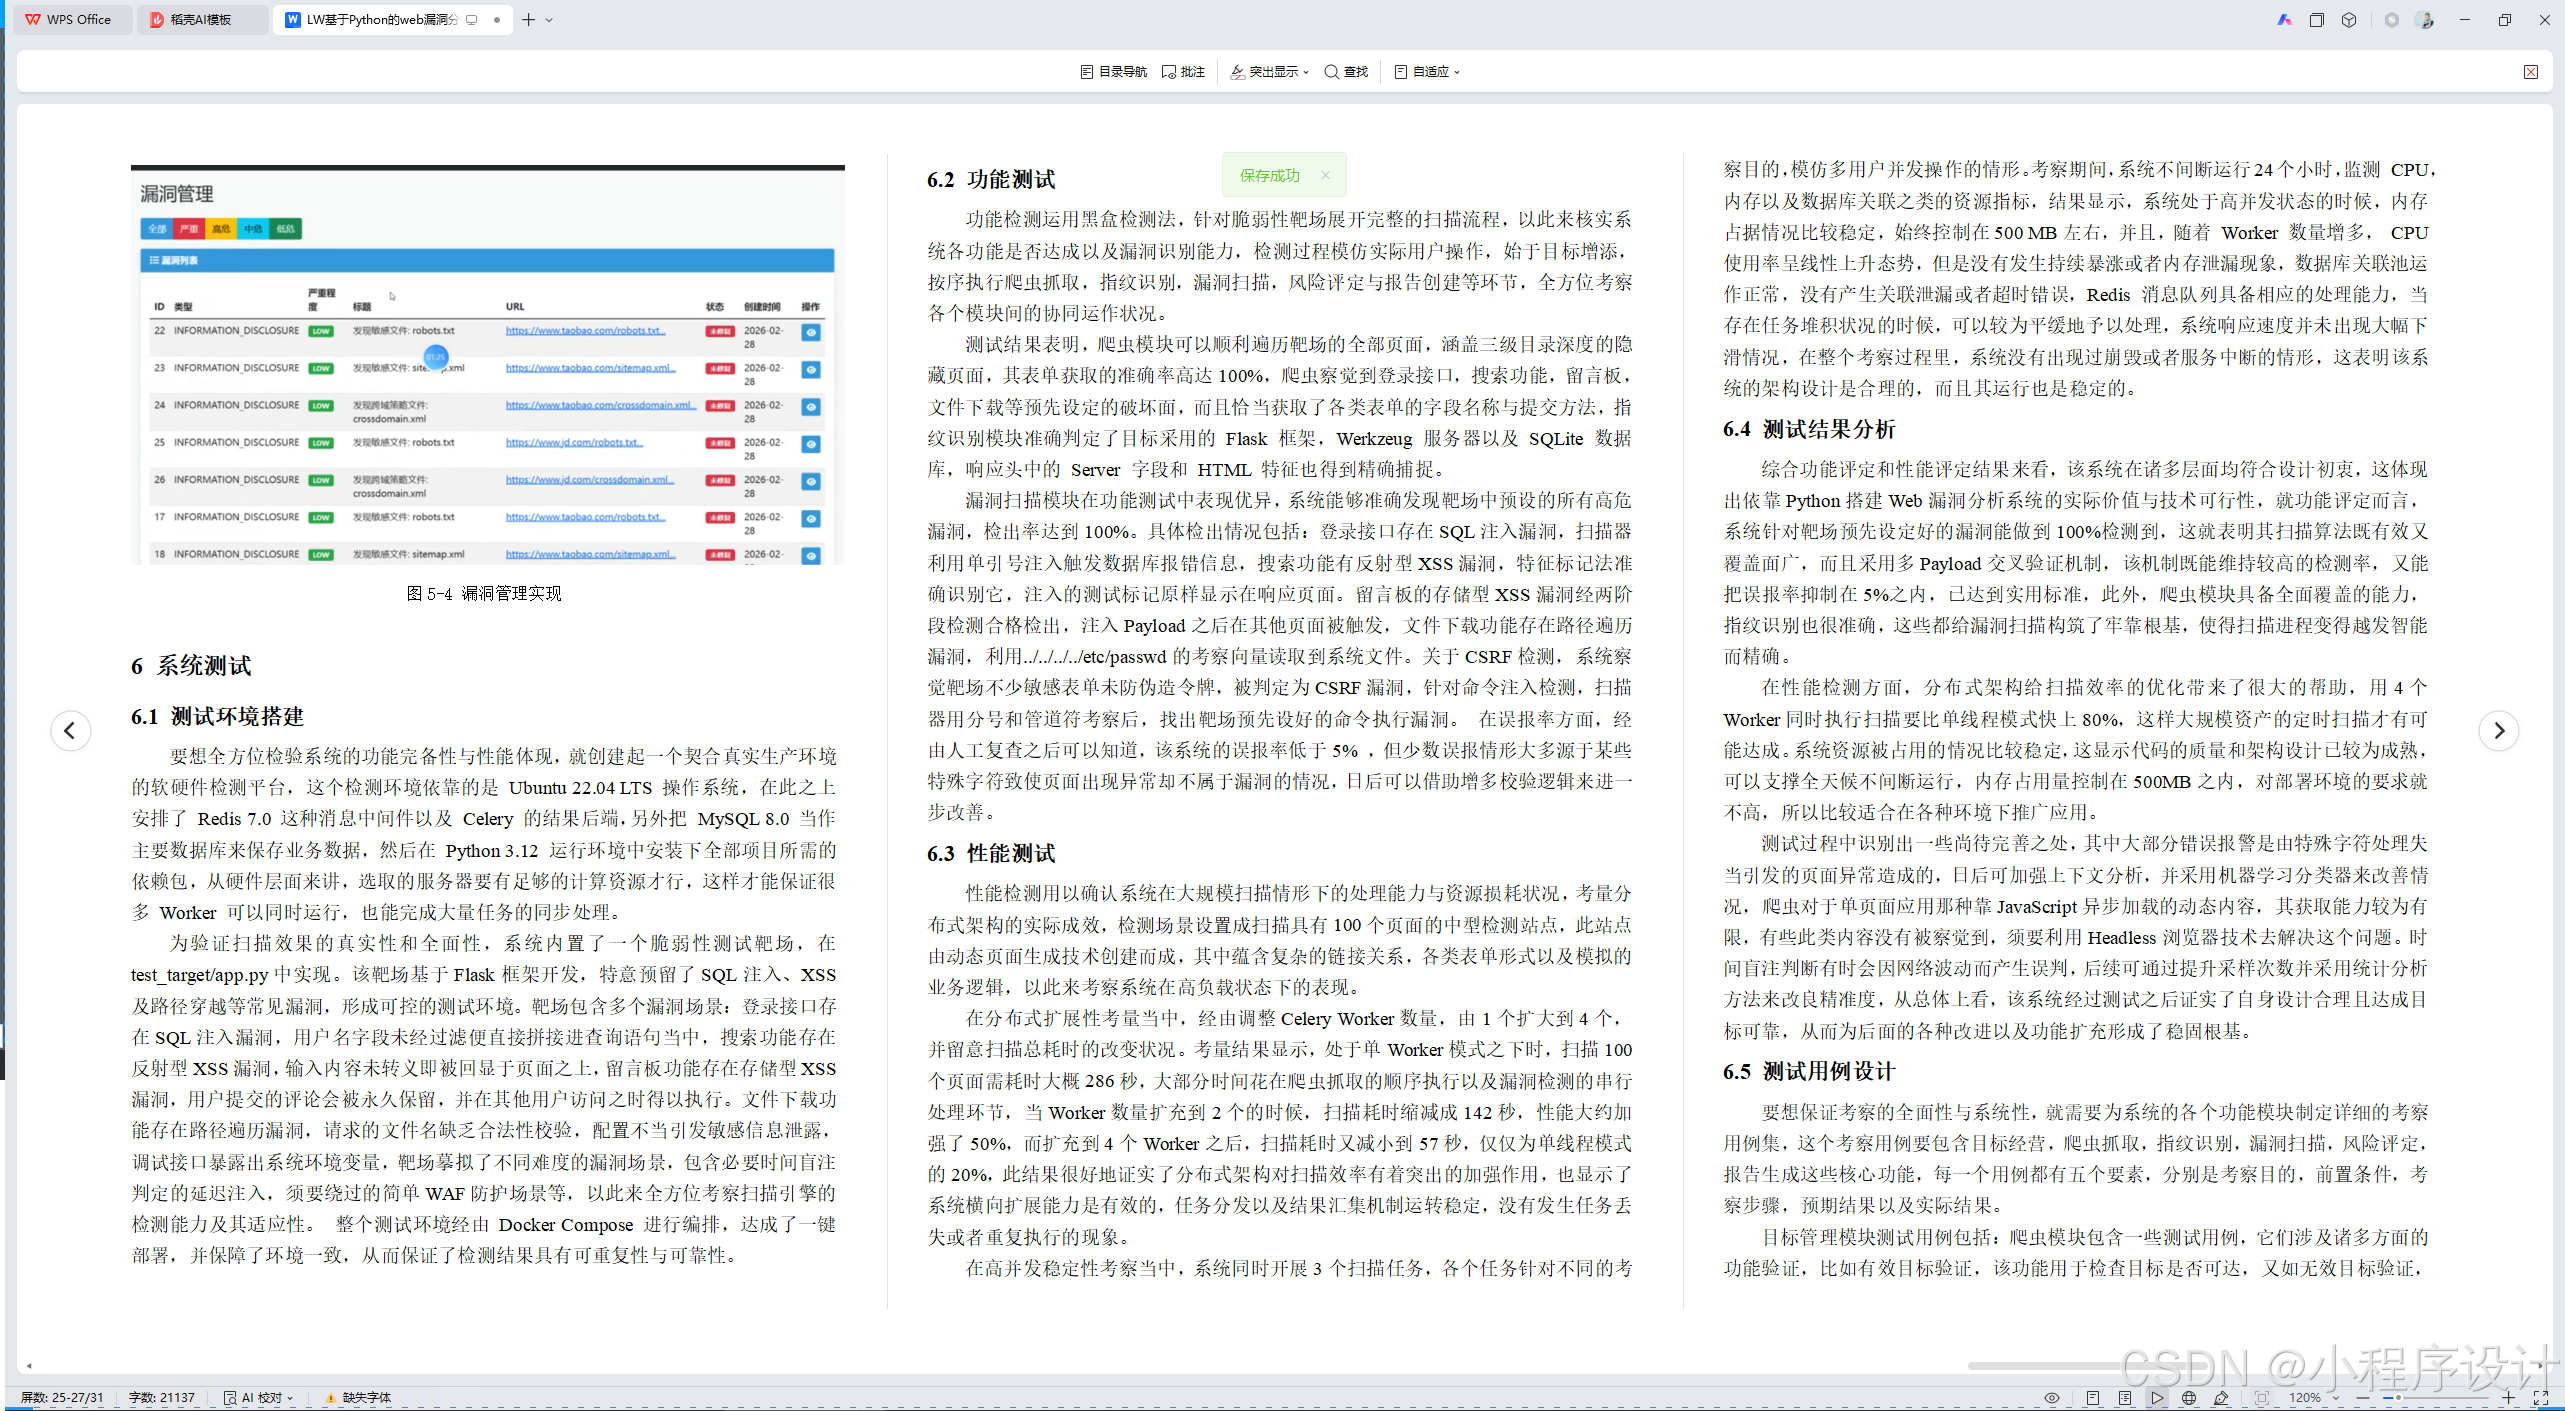
扫描任务调度模块依靠Celery分布式任务队列来达成,它是关联用户请求和底层扫描引擎的纽带,当用户在前端制定扫描任务的时候,系统会先在Scan表里创建一条任务记录,并把初始状态设为pending。然后,任务调度器按照扫描目标ID从Target表里面获取目标URL和设置参数,把整个扫描流程打包成一个Celery工作流,这个工作流采用链式调用设计,先后顺序执行爬虫任务,指纹识别任务以及各类漏洞检测任务,前面任务的输出就是后面任务的输入,从而保证扫描流程能够有序推进。
任务调度器具备任务优先级运作机制,紧急扫描任务能被设为高优先级,置于队列前端以优先执行。就定时扫描任务而言,调度器凭借 Celery Beat 组件定期核查 Schedule 表,遵照 Cron 表达式来推算下一次执行时间,当达到该时间点的时候,系统会自动形成并发出扫描任务,当任务处于执行阶段时,调度器经由 Celery 的 result 后端即时获取任务的状态信息,每隔 5 秒便会更新 Scan 表里的进度字段,而且还要记载开始时间,结束时间以及执行结果的概要情况,倘若任务执行出现异常,调度器就会自动启动重试流程,至多允许重试三次,如果所有的重试均告失败,那么就将任务状态改为 failed,然后把相关错误信息记入日志之中,方便管理员日后去分析查找问题所在。
图5-3 扫描任务实现
5.7 漏洞管理模块实现
漏洞运作模块通过vulnerability_manager.py来达成,这个模块充当系统数据的核心枢纽,承担起对全部扫描识别到的漏洞实施统一存储,查询,状态追踪以及生命时段运作的任务,该模块依靠Flask蓝图塑造 RESTful API 接口,并与前端的漏洞运作界面展开交互,给予用户全方位的漏洞数据操作权限,漏洞运作包含漏洞入库,详细查阅,状态转换,搜索筛选,导出统计这些核心功能,是关联扫描引擎和用户决策的重要部分。
图5-4 漏洞管理实现
6 系统测试
6.1 测试环境搭建
要想全方位检验系统的功能完备性与性能体现,就创建起一个契合真实生产环境的软硬件检测平台,这个检测环境依靠的是 Ubuntu 22.04 LTS 操作系统,在此之上安排了 Redis 7.0 这种消息中间件以及 Celery 的结果后端,另外把 MySQL 8.0 当作主要数据库来保存业务数据,然后在 Python 3.12 运行环境中安装下全部项目所需的依赖包,从硬件层面来讲,选取的服务器要有足够的计算资源才行,这样才能保证很多 Worker 可以同时运行,也能完成大量任务的同步处理。
为验证扫描效果的真实性和全面性,系统内置了一个脆弱性测试靶场,在test_target/app.py中实现。该靶场基于Flask框架开发,特意预留了SQL注入、XSS及路径穿越等常见漏洞,形成可控的测试环境。靶场包含多个漏洞场景:登录接口存在SQL注入漏洞,用户名字段未经过滤便直接拼接进查询语句当中,搜索功能存在反射型XSS漏洞,输入内容未转义即被回显于页面之上,留言板功能存在存储型XSS漏洞,用户提交的评论会被永久保留,并在其他用户访问之时得以执行。文件下载功能存在路径遍历漏洞,请求的文件名缺乏合法性校验,配置不当引发敏感信息泄露,调试接口暴露出系统环境变量,靶场摹拟了不同难度的漏洞场景,包含必要时间盲注判定的延迟注入,须要绕过的简单WAF防护场景等,以此来全方位考察扫描引擎的检测能力及其适应性。 整个测试环境经由 Docker Compose 进行编排,达成了一键部署,并保障了环境一致,从而保证了检测结果具有可重复性与可靠性。
6.2 功能测试
功能检测运用黑盒检测法,针对脆弱性靶场展开完整的扫描流程,以此来核实系统各功能是否达成以及漏洞识别能力,检测过程模仿实际用户操作,始于目标增添,按序执行爬虫抓取,指纹识别,漏洞扫描,风险评定与报告创建等环节,全方位考察各个模块间的协同运作状况。
测试结果表明,爬虫模块可以顺利遍历靶场的全部页面,涵盖三级目录深度的隐藏页面,其表单获取的准确率高达100%,爬虫察觉到登录接口,搜索功能,留言板,文件下载等预先设定的破坏面,而且恰当获取了各类表单的字段名称与提交方法,指纹识别模块准确判定了目标采用的 Flask 框架,Werkzeug 服务器以及 SQLite 数据库,响应头中的 Server 字段和 HTML 特征也得到精确捕捉。
漏洞扫描模块在功能测试中表现优异,系统能够准确发现靶场中预设的所有高危漏洞,检出率达到100%。具体检出情况包括:登录接口存在SQL注入漏洞,扫描器利用单引号注入触发数据库报错信息,搜索功能有反射型XSS漏洞,特征标记法准确识别它,注入的测试标记原样显示在响应页面。留言板的存储型XSS漏洞经两阶段检测合格检出,注入Payload之后在其他页面被触发,文件下载功能存在路径遍历漏洞,利用../../../../etc/passwd的考察向量读取到系统文件。关于CSRF检测,系统察觉靶场不少敏感表单未防伪造令牌,被判定为CSRF漏洞,针对命令注入检测,扫描器用分号和管道符考察后,找出靶场预先设好的命令执行漏洞。 在误报率方面,经由人工复查之后可以知道,该系统的误报率低于5% ,但少数误报情形大多源于某些特殊字符致使页面出现异常却不属于漏洞的情况,日后可以借助增多校验逻辑来进一步改善。
6.3 性能测试
性能检测用以确认系统在大规模扫描情形下的处理能力与资源损耗状况,考量分布式架构的实际成效,检测场景设置成扫描具有100个页面的中型检测站点,此站点由动态页面生成技术创建而成,其中蕴含复杂的链接关系,各类表单形式以及模拟的业务逻辑,以此来考察系统在高负载状态下的表现。
在分布式扩展性考量当中,经由调整Celery Worker数量,由1个扩大到4个,并留意扫描总耗时的改变状况。考量结果显示,处于单Worker模式之下时,扫描100个页面需耗时大概286秒,大部分时间花在爬虫抓取的顺序执行以及漏洞检测的串行处理环节,当Worker数量扩充到2个的时候,扫描耗时缩减成142秒,性能大约加强了50%,而扩充到4个Worker之后,扫描耗时又减小到57秒,仅仅为单线程模式的20%,此结果很好地证实了分布式架构对扫描效率有着突出的加强作用,也显示了系统横向扩展能力是有效的,任务分发以及结果汇集机制运转稳定,没有发生任务丢失或者重复执行的现象。
在高并发稳定性考察当中,系统同时开展3个扫描任务,各个任务针对不同的考察目的,模仿多用户并发操作的情形。考察期间,系统不间断运行24个小时,监测 CPU, 内存以及数据库关联之类的资源指标,结果显示,系统处于高并发状态的时候,内存占据情况比较稳定,始终控制在500 MB左右,并且,随着 Worker 数量增多, CPU 使用率呈线性上升态势,但是没有发生持续暴涨或者内存泄漏现象,数据库关联池运作正常,没有产生关联泄漏或者超时错误,Redis 消息队列具备相应的处理能力,当存在任务堆积状况的时候,可以较为平缓地予以处理,系统响应速度并未出现大幅下滑情况,在整个考察过程里,系统没有出现过崩毁或者服务中断的情形,这表明该系统的架构设计是合理的,而且其运行也是稳定的。
6.4 测试结果分析
综合功能评定和性能评定结果来看,该系统在诸多层面均符合设计初衷,这体现出依靠Python搭建Web漏洞分析系统的实际价值与技术可行性,就功能评定而言,系统针对靶场预先设定好的漏洞能做到100%检测到,这就表明其扫描算法既有效又覆盖面广,而且采用多Payload交叉验证机制,该机制既能维持较高的检测率,又能把误报率抑制在5%之内,已达到实用标准,此外,爬虫模块具备全面覆盖的能力,指纹识别也很准确,这些都给漏洞扫描构筑了牢靠根基,使得扫描进程变得越发智能而精确。
在性能检测方面,分布式架构给扫描效率的优化带来了很大的帮助,用4个Worker同时执行扫描要比单线程模式快上80%,这样大规模资产的定时扫描才有可能达成。系统资源被占用的情况比较稳定,这显示代码的质量和架构设计已较为成熟,可以支撑全天候不间断运行,内存占用量控制在500MB之内,对部署环境的要求就不高,所以比较适合在各种环境下推广应用。
测试过程中识别出一些尚待完善之处,其中大部分错误报警是由特殊字符处理失当引发的页面异常造成的,日后可加强上下文分析,并采用机器学习分类器来改善情况,爬虫对于单页面应用那种靠JavaScript异步加载的动态内容,其获取能力较为有限,有些此类内容没有被察觉到,须要利用Headless浏览器技术去解决这个问题。时间盲注判断有时会因网络波动而产生误判,后续可通过提升采样次数并采用统计分析方法来改良精准度,从总体上看,该系统经过测试之后证实了自身设计合理且达成目标可靠,从而为后面的各种改进以及功能扩充形成了稳固根基。
6.5 测试用例设计
要想保证考察的全面性与系统性,就需要为系统的各个功能模块制定详细的考察用例集,这个考察用例要包含目标经营,爬虫抓取,指纹识别,漏洞扫描,风险评定,报告生成这些核心功能,每一个用例都有五个要素,分别是考察目的,前置条件,考察步骤,预期结果以及实际结果。
目标管理模块测试用例包括:爬虫模块包含一些测试用例,它们涉及诸多方面的功能验证,比如有效目标验证,该功能用于检查目标是否可达,又如无效目标验证,这个功能能给出错误提示,再有就是编辑目标信息时要验证更新是否准确,目标被删除时则需验证其软删除的效果怎样,还要监测目标状态来验证健康检测功能是不是正常运行,此外,还有如下几项具体的验证任务:一是执行简单静态页面抓取以验证链接获取情况;二是抓取包含表单的页面并验证表单识别能力;三是处理带有参数的URL以验证去重机制;四是设置最大深度来验证深度控制功能;最后是通过识别 AJAX 接口来考察动态内容抓取能力。
漏洞扫描测试用例针对各漏洞类型分别设计:SQL注入检测用例包含报错注入检测,布尔盲注检测,时间盲注检测,各类检测针对不同的数据库类型有所细分。XSS检测用例关乎到反射型注入检测,存储型注入检测以及 DOM 型检测,其覆盖面较为广泛,涉及诸多注入背景,CSRF 检测用例包含无令牌接口检测,存在令牌却未作校验的检测以及 Referer 校验检测,命令注入检测用例关乎 Unix 环境检测,Windows 环境检测以及带外验证检测,文件包含检测用例涵盖本地文件包含检测,远程文件包含检测以及路径遍历检测,每个检测用例均需预先明确预期成果,并在检测期间详细记载实际输出情况,将实际成果同预期成果对比并形成检测报告,从而保障检测工作具备规范性与可追溯性。


评论前必须登录!
注册