 网硕互联帮助中心
【从零理解计算机网络 · 05】TCP 四次挥手:为什么挥手要四次、TIME_WAIT 在等什么
📌 先说结论
建立连接是三次,断开连接是四次。 这个"不对称"不是随意的——因为关闭是双向独立的:每一方要关闭自己的发送方向,都需要"说一句 + 等对方确认一句",双方各来一对,就是四次。
而断开后,主动关闭的那一方会进入 TIME_WAIT 状态,这不是 bug,是协议精心设计的等待。这篇把四次挥手的过程、TIME_WAIT 的原因、以及它与连接堆积的实战关联讲透。
一、为什么挥手是四次而不是三次
回顾三次握手:双方都确认完,连接建立,是一次"同步"。
但关闭是异步的、双向独立的:A 可能已经把数据发完了,想断开;B 可能还有数据没发完。两个方向的关闭,不能同时发生。
关键区别:
- 握手:双方同时开始,最后一步双方信息一致,可以合并;
- 挥手:关闭是先一方、后另一方,不能合并——因为要等对方确认自己方向的关闭,再处理对方方向的关闭。
一句话:建立是"同步",可以一步确认两边;关闭是"各自关自己的发送",每个方向都要"请求 + 确认",两个方向各一对,就是四次。
二、四次挥手的完整过程
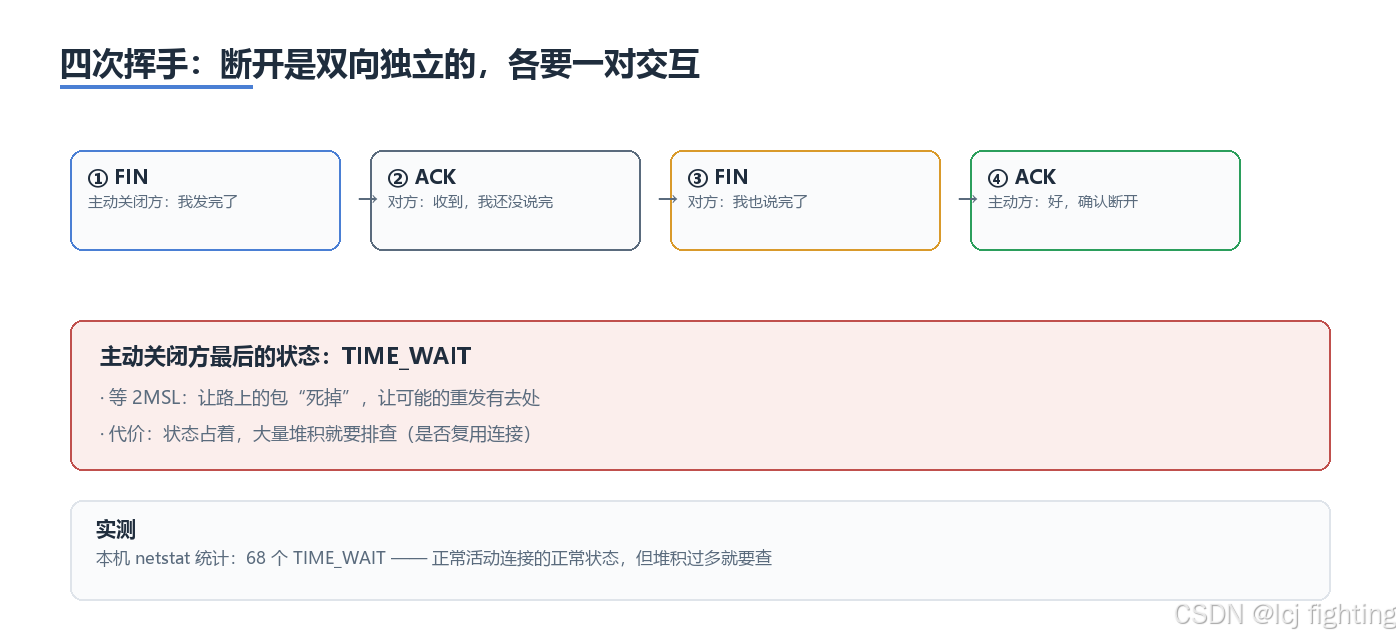
主动关闭方和被动关闭方,各完成自己的一对交互
假设客户端主动关闭(日常里,通常是发起请求的一方先关):
第一次:客户端 → 服务端(FIN)
客户端发送 FIN,表示"我的数据都发完了,我要关闭我这边的发送"。
此刻:客户端不再发送数据,但还能接收数据(因为对方可能还有没发完的数据)。
第二次:服务端 → 客户端(ACK)
服务端回复 ACK,确认"我收到你的关闭请求了"。
此刻:客户端到服务端这个方向的通道正式关闭。但服务端到客户端的方向还没关——服务端可能还有数据要发。
第三次:服务端 → 客户端(FIN)
等服务端把剩余的数据发完,它发送 FIN,表示"我也发完了,关闭我这边的发送"。
此刻:服务端也不再发送数据,等客户端确认。
第四次:客户端 → 服务端(ACK)
客户端回复 ACK,确认收到。
此刻:服务端到客户端的方向也关闭,双向通道全部关闭,连接正式断开。
注意客户端最后一次 ACK 后,会进入一个状态:TIME_WAIT(时间等待)。 这就是下一节的重点。
三、TIME_WAIT:主动关闭方在等什么
3.1 为什么主动关闭方要等
客户端发了第四次 ACK 之后,为什么不直接断开,非要等一段时间(TIME_WAIT)?
原因有两个,都是为了保证"可靠":
① 让路上的包"死掉"。第四次 ACK 发出后,可能还有从服务端发往客户端的、在网络中还没送达的数据包。如果客户端立刻断开,这些包到达一个已经不存在的连接,会被丢弃或产生异常。等一段时间(2MSL),确保所有在途的包都到达并被处理,避免"数据到了一个已经关闭的连接"的异常。
② 让可能的重发有去处。如果第四次 ACK 在传输中丢了,服务端没收到确认,会重发第三次的 FIN。客户端如果在 TIME_WAIT 期间,还能对这个重发的 FIN 再回一个 ACK;如果客户端已经断开,服务端的重发就石沉大海,连接无法干净关闭。
所以 TIME_WAIT 是"主动关闭方为可靠收尾付出的等待"——确保连接干净、数据无遗漏地收尾。
3.2 等多久:2MSL
TIME_WAIT 的时长是 2MSL(MSL = 报文最大生存时间,一个报文在网络中能存活的最长时间,通常是 30 秒到 2 分钟)。
- 1 个 MSL:保证最后一次 ACK 到达对端、在途包全部消失;
- 再 1 个 MSL:保证对端重发的 FIN 能在这个窗口内到达,自己能再确认一次。
所以 2MSL 是一个"让所有可能的后续动作都完成"的安全窗口,之后连接才真正回收。
3.3 实测:TIME_WAIT 是常态
实测:netstat -ano | findstr TIME_WAIT | wc -l(Windows 用 Select-String 计数):
netstat -ano | Select-String TIME_WAIT | Measure-Object
实测输出:本机当前有 68 个 TIME_WAIT 连接。
这说明什么:TIME_WAIT 是正常的、短暂的状态。你日常发请求、断连接,每个主动关闭的连接都会短暂停留在 TIME_WAIT。少量 TIME_WAIT 完全正常,不用慌。
什么时候要警惕? 当 TIME_WAIT 数量大量堆积(几百上千、持续增长),说明连接在被频繁创建又关闭,而 2MSL 的等待让资源被占着排不出去。根本原因往往是:没有复用连接,每次请求都新建、关闭(第 11 篇的 keep-alive 是解法)。
四、实战:TIME_WAIT 与 CLOSE_WAIT 的区分
这是后端排查连接问题时最常混淆的两个状态,必须分清:
| TIME_WAIT | 主动关闭方 | 在等 2MSL 收尾 | 连接频繁创建关闭,未复用连接 |
| CLOSE_WAIT | 被动关闭方 | 收到了对端的 FIN,但自己的应用还没调用关闭 | 应用代码没正确关闭连接 |
CLOSE_WAIT 才是更该警惕的:
- TIME_WAIT 是协议层面的正常等待,2MSL 后会自动释放;
- CLOSE_WAIT 是应用层面的"没关连接"——对端都发 FIN 要关了,你的程序却没调用 close(),连接就一直占着。大量 CLOSE_WAIT 堆积,说明代码存在连接泄漏(没正确释放连接)。
排查:
netstat -ano | findstr CLOSE_WAIT # 看 CLOSE_WAIT 数量
netstat -ano | findstr <端口> # 定位是哪个进程、哪个端口
如果 CLOSE_WAIT 持续增长,优先查应用代码哪里没释放连接(HTTP 客户端、数据库连接池、Socket 等),而不是改系统参数。
五、这篇的四个要点
延伸思考
连接建立和断开都讲完了,但"可靠"这两个字,在数据传输过程中到底靠什么实现?
握手只是建立了"信任基础",真正传输时,数据包可能丢失、乱序、重复、被篡改——TCP 是怎么在没有确认应答的情况下,把这些都悄悄处理掉的? 这就是下篇的核心:TCP 的可靠传输机制。
下一篇
《TCP 怎么保证可靠:确认、重传、去重、排序》——从"收到就回应、没收到就重发"开始,拆解可靠传输的四大机制,并用 ping 的实测数据感受"可靠"的效果。
本专栏按当前网络技术现实讲解。


评论前必须登录!
注册