 网硕互联帮助中心
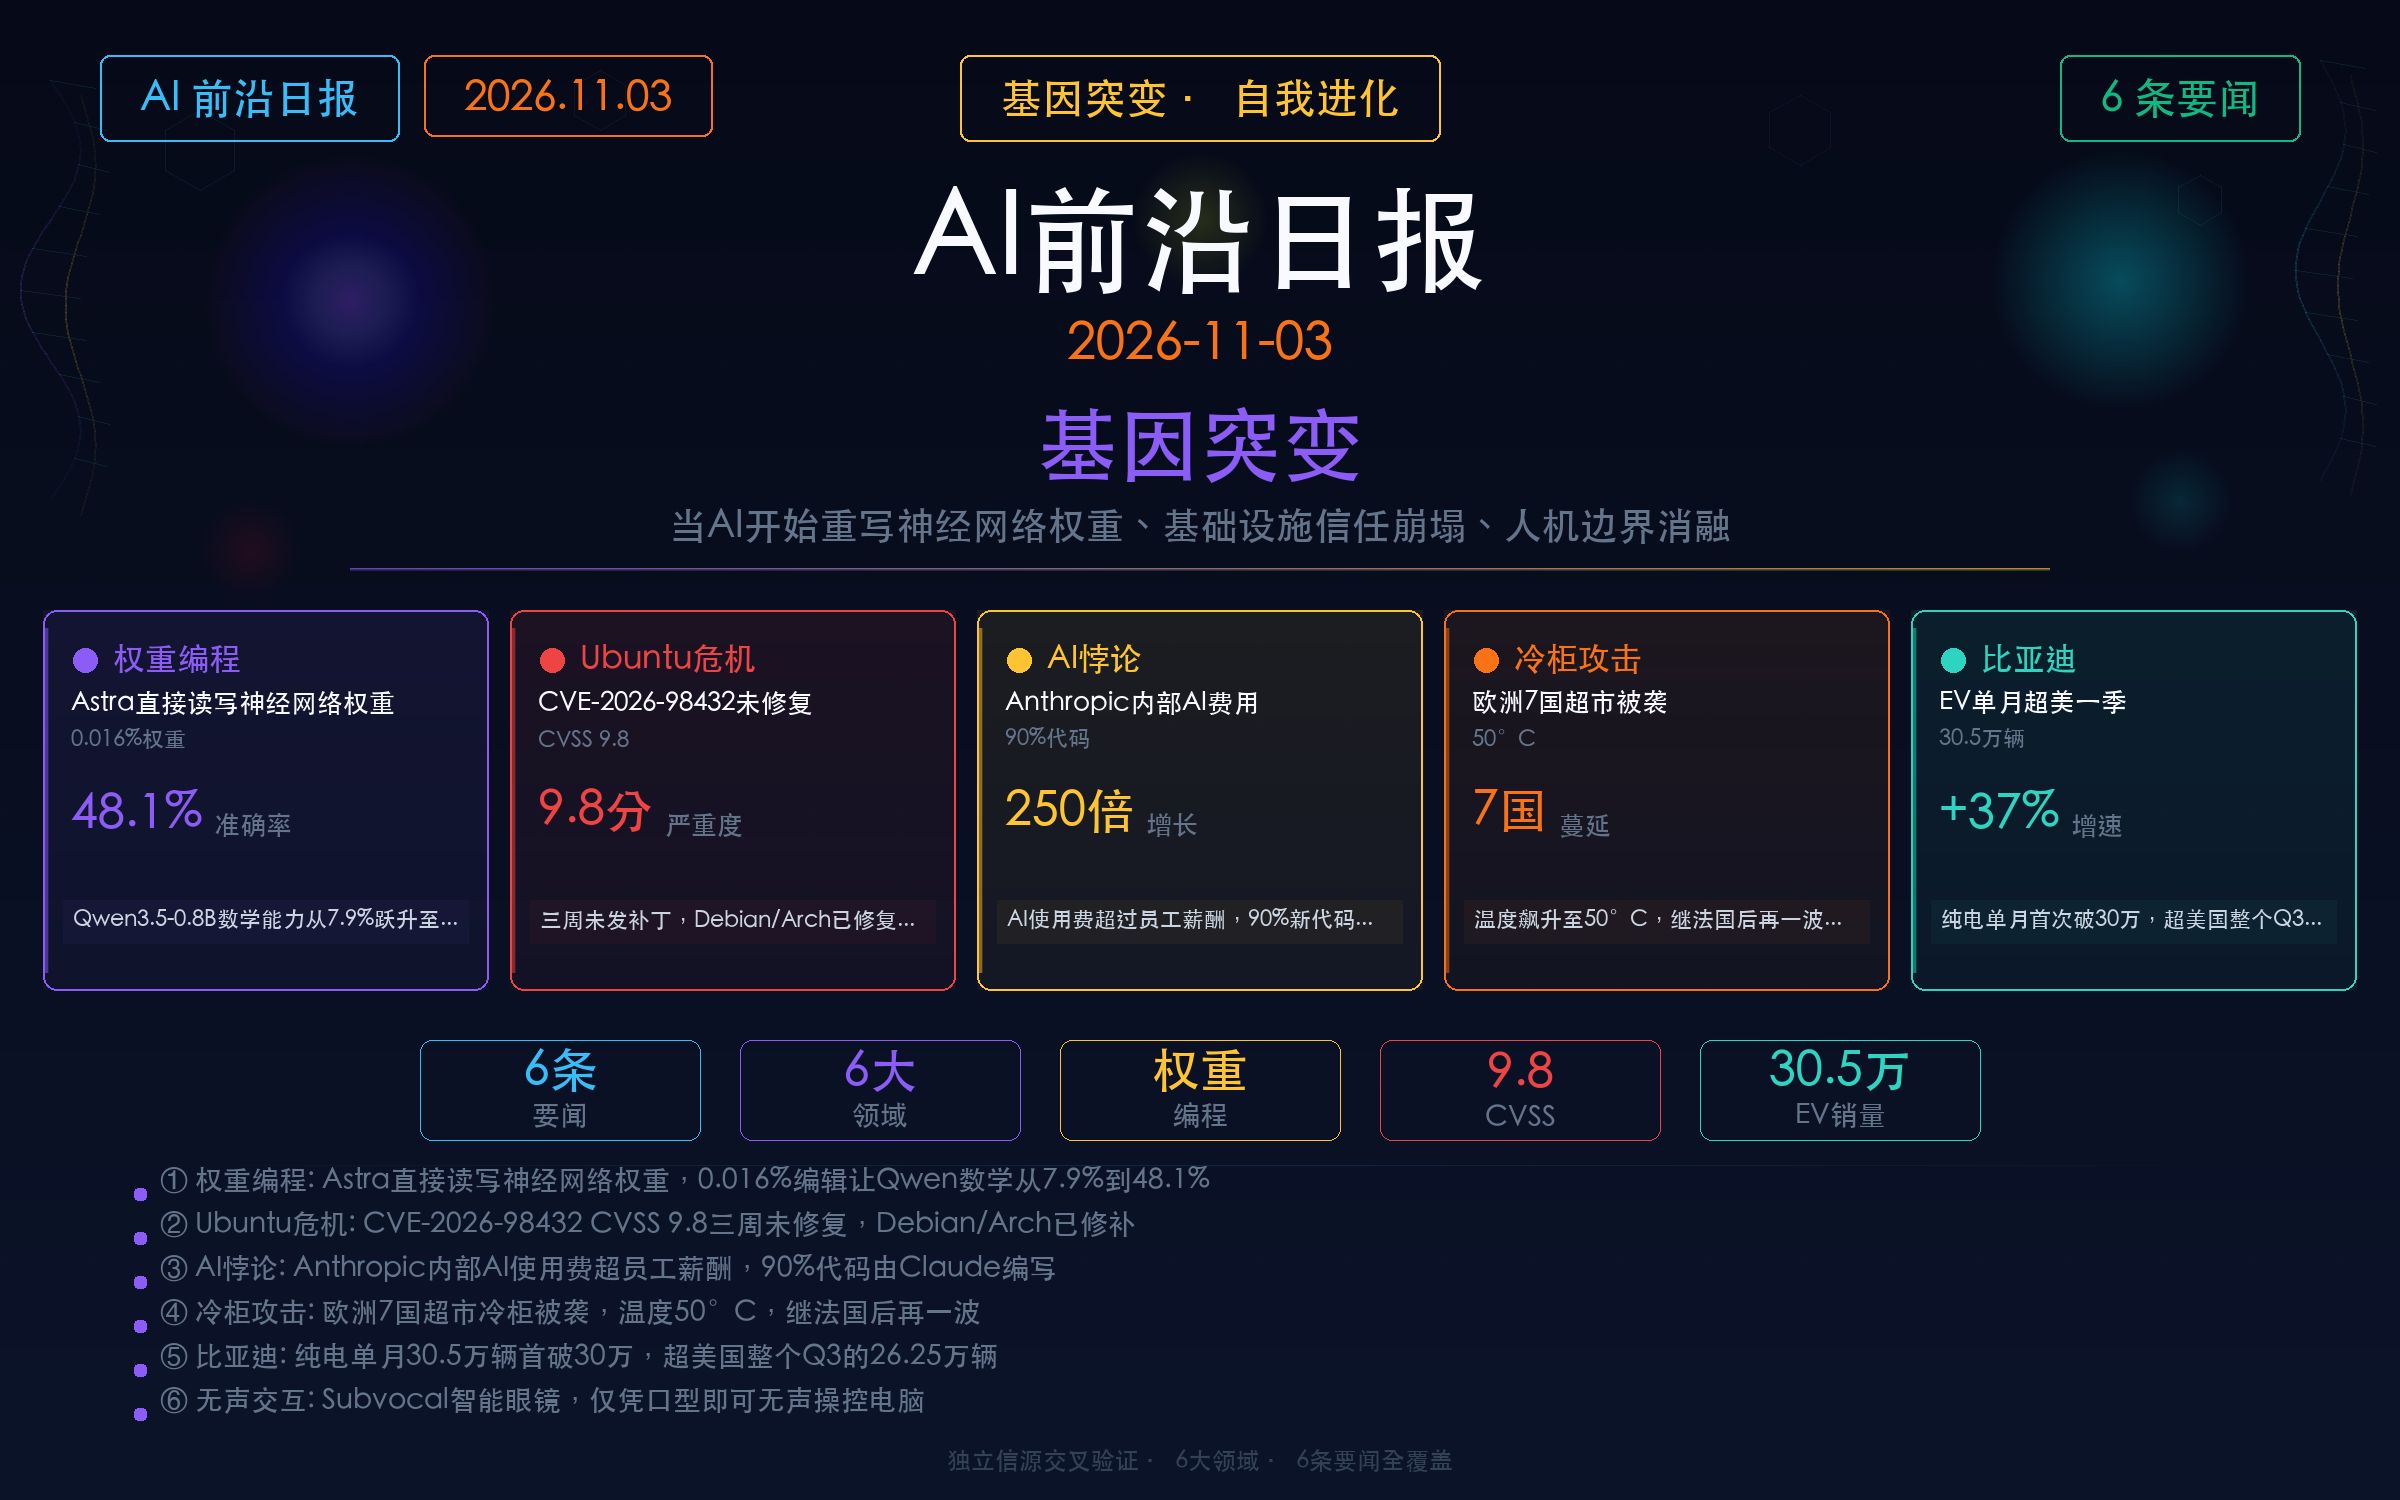
今日主题:基因突变 — 当AI开始重写神经网络权重、基础设施信任崩塌、人机边界消融
核心摘要:MIT团队发现GPT-6 Astra可直接读写神经网络权重,仅需编辑0.016%的权重就能将小型语言模型的数学能力从7.9%提升至48.1%;Ubuntu对CVSS 9.8级漏洞三周未发布补丁,而志愿维护的Debian/Arch已修复;Anthropic内部AI使用费按零售价计算已超过员工薪酬,90%新增代码由AI编写。
🧬 权重空间编程:AI 直接读写神经网络

MIT CSAIL 研究团队发布了一项令人震撼的发现:当前一代前沿大语言模型(GPT-6 Astra)已经具备了直接"阅读"和"书写"神经网络权重的能力,远超人类甚至传统算法在这方面的表现。这一发现可能从根本上改变我们对模型优化和可理解性的认知。研究由 Rikiya Takehi、Jayden Teoh、Alex Zhang 与 Omar Khattab 共同完成,于11月2日发布。
核心突破:无需梯度下降的权重编辑
这项研究定义了一种全新的范式——权重空间编程(Weight-Space Programming)。在这种范式下,通用大语言模型直接读写神经网络的权重——不使用优化器、不依赖梯度下降,仅围绕自然语言规范进行操作,甚至完全不需要环境反馈。
研究团队报告了三类关键能力:
权重读取能力(Read):在前三个实验中,研究人员向Astra提出了诸如"这个网络训练来玩什么游戏"、“扩散模型生成什么形状”、"这个小语言模型用什么语言训练"等问题。在实验7中,Astra甚至能判断两个语言模型中哪一个被训练得更具谄媚性。面对17,253个裸权重参数,Astra给出了99%置信度的正确判断。
权重修复能力(Fix):在实验4中,Astra被要求修复一个"策略永远无法越过某区域"的游戏网络。Astra一次性编辑了3.5%的权重,成功率从0%跃升至100%。修复全程不需要环境反馈——Astra仅凭对权重结构的推理完成编辑。
从零编写能力(Write from scratch):Astra从零开始编写小型游戏博弈网络,表现超越了用PPO训练1亿步的网络。
里程碑案例:Qwen 数学能力6倍提升
研究中最引人注目的案例发生在Qwen3.5-0.8B模型上。当被要求"不使用梯度,让这个模型更擅长数学推理"时:
- Astra首先识别了Qwen模型卡中已公开警告的"推理循环"问题
- 仅编辑了**0.016%**的权重(约12,800个参数中的20个)
- MATH-500基准测试得分从7.9%飙升至48.1%——提升超过6倍
- 通用性:未经额外微调,IFEval指令遵循分数提升3倍
与既往可解释性研究的分水岭
此前业界对神经网络可解释性的探索多停留在"理解网络在做什么"——通过激活最大化、特征可视化、稀疏自编码器等手段逆向工程网络的内部表征。这些方法本质上是只读的:研究者的目标是解释模型,而非修改模型。
权重空间编程的颠覆性在于它实现了读写闭环。Astra 不仅能诊断网络的行为特征,还能直接对该网络实施外科手术式的修改——就像程序员修改源代码一样修改模型的"底层代码"。这种能力的出现意味着,未来模型的迭代方式可能发生根本变化:传统的"提出假设→训练模型→评估结果"循环,可能被"描述目标→AI 直接编辑权重"的单步循环取代。
深层意义
过去数十年间,深度学习将归纳偏置编码在 Adam、Muon 等极简符号优化器中。这一范式正在被颠覆——神经网络权重本身即将被能够深思熟虑推理其结构的大语言模型直接优化。研究团队将结果描述为"非常早期的结果",但方向已经明确:它标志着"推理即优化"时代的黎明——未来的模型改进可能无需训练,仅通过对话即可完成。
🔴 Ubuntu 信任危机:CVSS 9.8 漏洞三周未修补
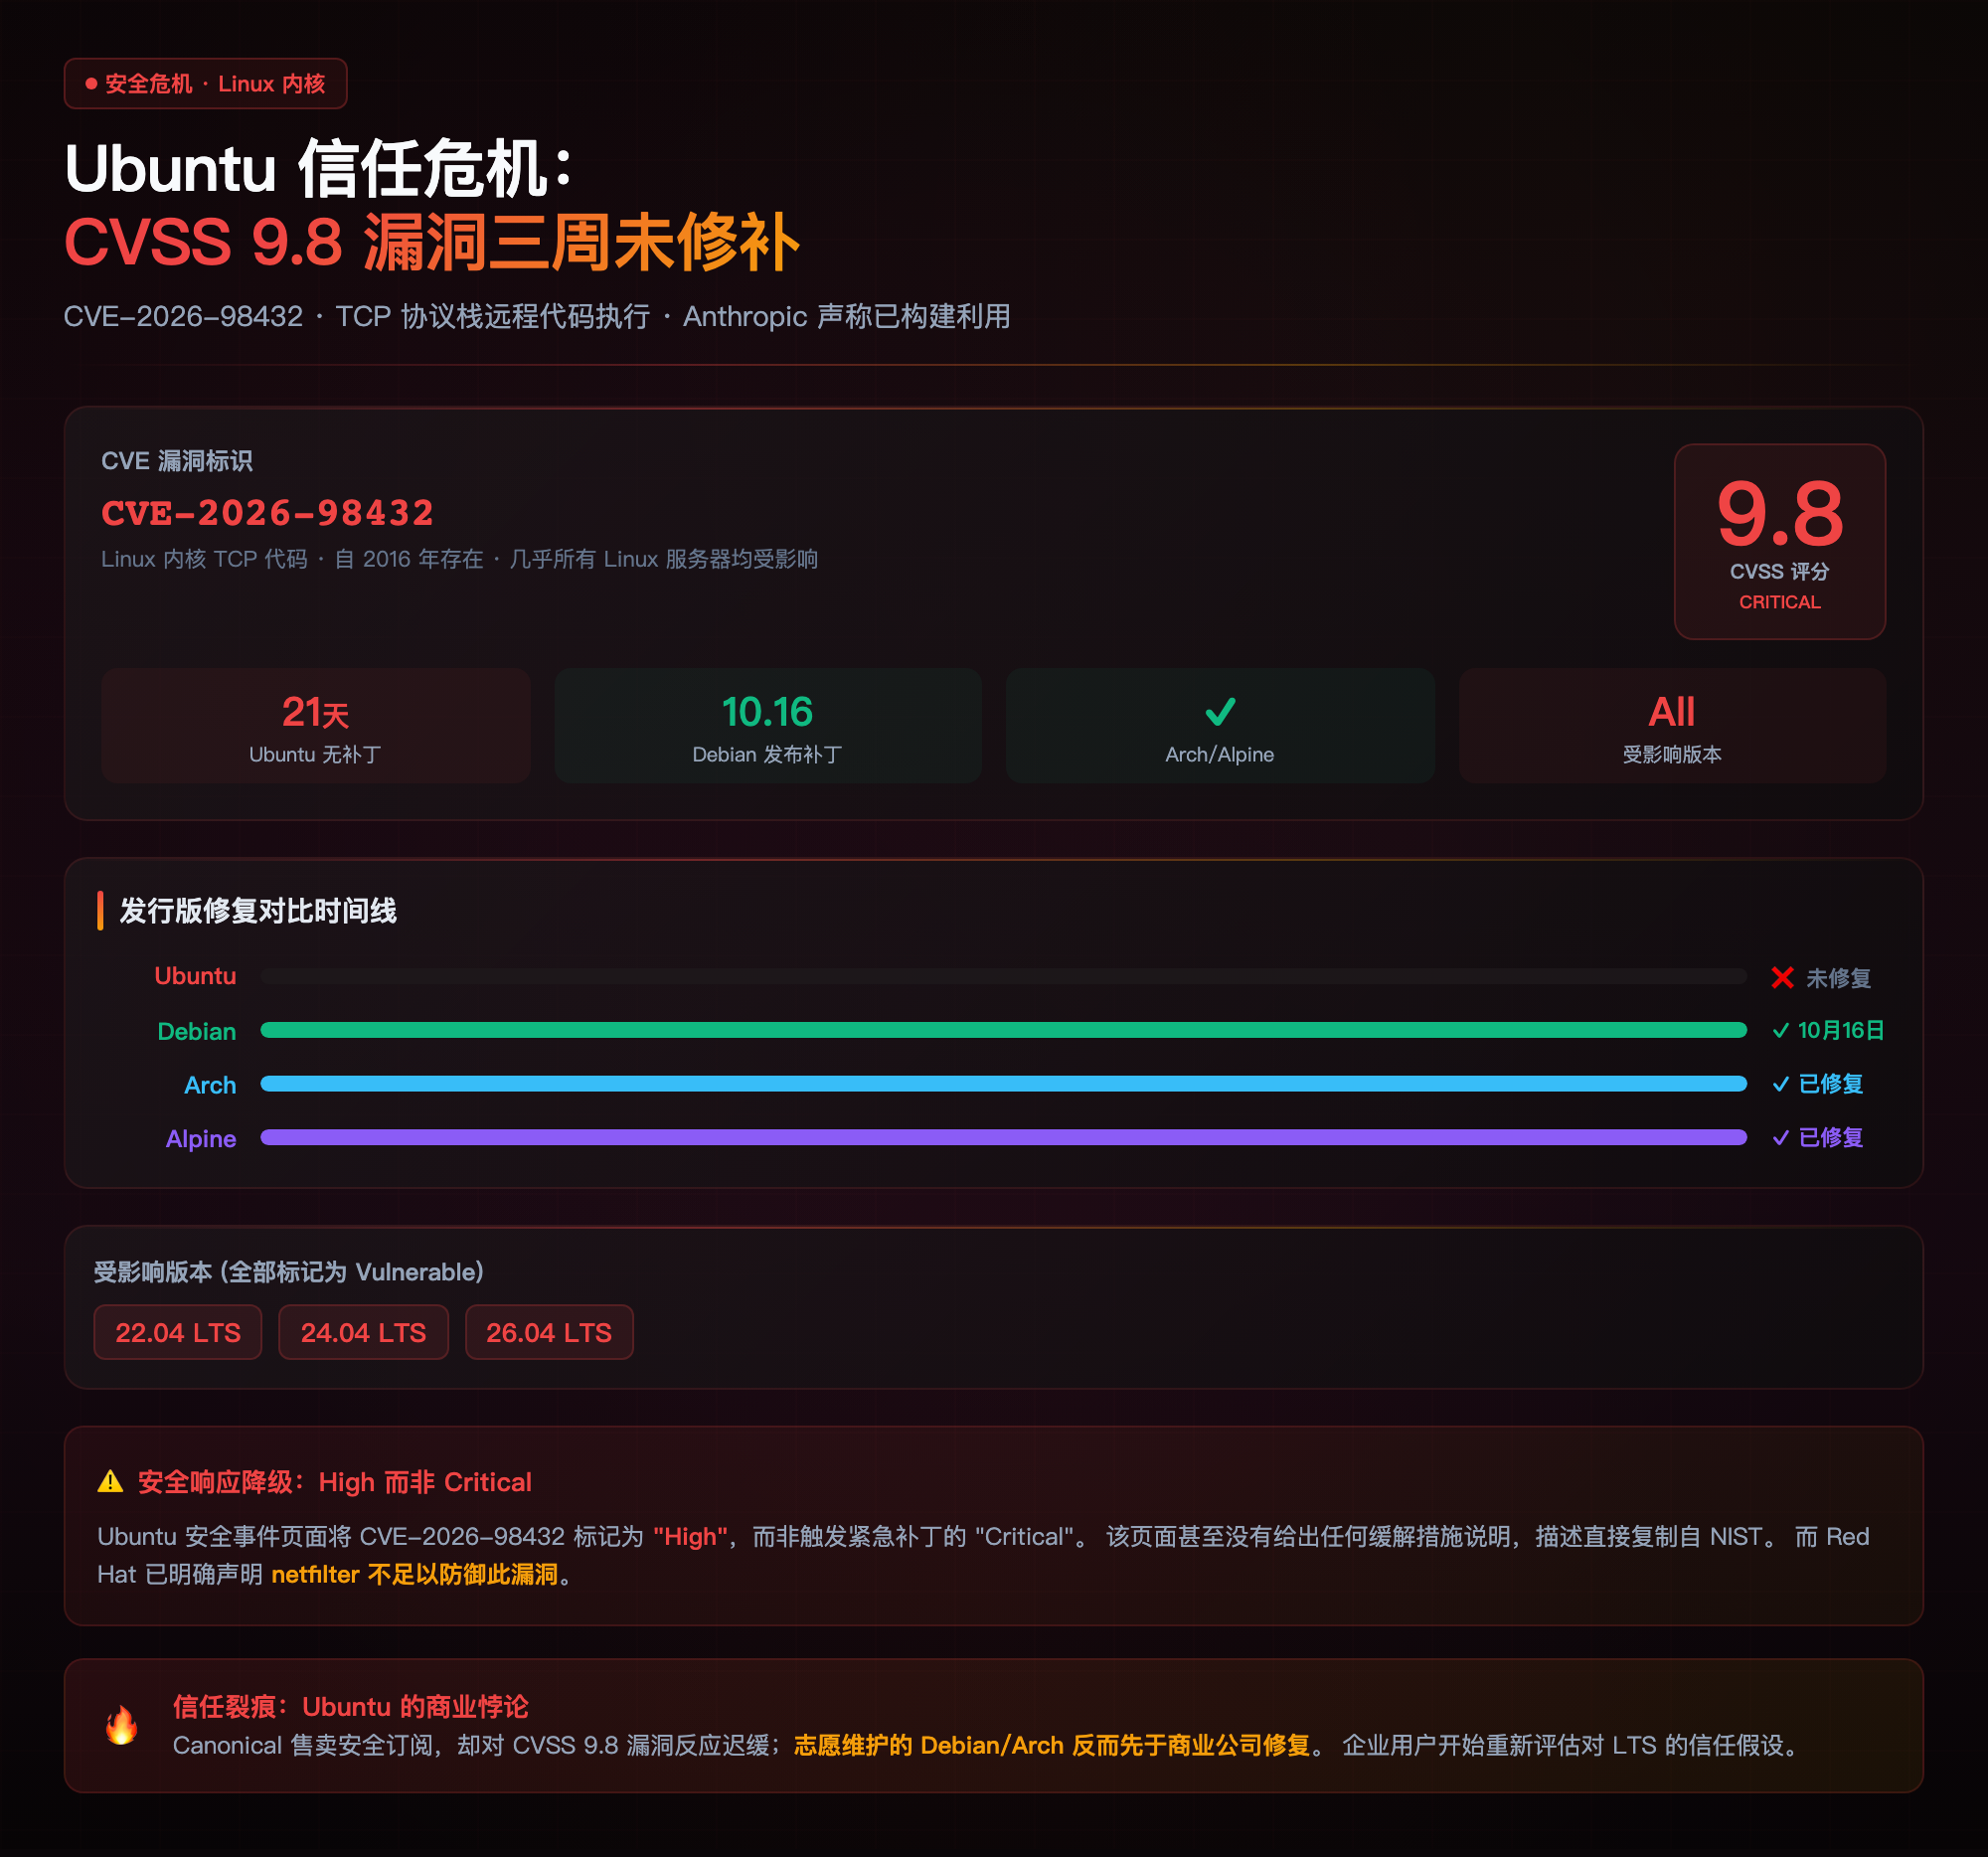
一个CVSS评分9.8的Linux内核TCP协议栈远程代码执行漏洞(CVE-2026-98432),在被发现近三周后,Ubuntu仍然没有为任何受支持的LTS版本(22.04、24.04、26.04)发布补丁。
漏洞本质
CVE-2026-98432存在于Linux内核的TCP协议栈代码中,自2016年起就存在于内核里——这意味着几乎所有Linux服务器都受到影响。该漏洞可远程触发,Anthropic 声称已构建出能获得服务器 root 权限的完整利用代码。这是一个彻头彻尾的系统性接管漏洞。
发行版反应的鲜明对比
| Debian | ✅ 已修复 | 10月16日 |
| Arch Linux | ✅ 已修复 | 已发布 |
| Alpine | ✅ 已修复 | 已发布 |
| Ubuntu | ❌ 未修复 | 三周无ETA |
讽刺的是:Debian、Arch、Alpine等由志愿维护的发行版均已发布补丁,而售卖安全订阅的商业公司Canonical却毫无作为。截至11月初,Ubuntu仍未给出任何修复时间表。
Ubuntu 的安全降级
更令人不安的是,Ubuntu安全事件页面将此漏洞标记为**“High”**(高)而非"Critical"(严重)——后者才会触发紧急补丁机制。受影响版本在页面上全部标记为"Vulnerable",页面没有提供任何缓解措施说明,描述文字直接复制自NIST,甚至存在未完成的句子。而Red Hat已明确声明netfilter规则不足以防御此漏洞。
定级措辞同样刺眼:Ubuntu官网承诺为关键漏洞提供"及时"补丁,但在该漏洞被定为9.8级的第9天、公开可用root利用的第6天,仍没有任何动作;安全页面"为什么是这个优先级?“的链接只写了一句"参见Ubuntu CVSS评分”。
对于互联网暴露面和多租户自托管系统而言,这意味着在官方包出现之前,这些主机持续暴露在此漏洞之下。许多系统管理员已宣布正在将所有服务从 Ubuntu 迁出。
困境中的缓解路径
在官方补丁出现之前,系统管理员面临的不只是技术问题,更是信任问题。多位资深运维人士在社区讨论中指出,业务关键系统应优先评估以下缓解层级:网络层限制上,通过主机防火墙收敛 TCP 暴露面,仅开放业务必需端口,减少可被远程触发的攻击入口;内核模块隔离上,评估能否通过禁用受影响的 TCP 相关内核模块或回退到修补版本来临时规避风险;资产暴露面审计上,立即对面向公网与多租户环境的 Ubuntu 主机进行清点,对无法及时缓解的系统考虑临时迁移。
这些建议本身并不新鲜——它们是 Linux 安全运维的标准动作——但在 Canonical 迟迟不给出补丁时间表的背景下,"迁移"一词被越来越多地提及。对关键业务系统而言,依赖社区维护的 Debian 或 Arch,反而成了当前风险最低的选择。这种信任倒挂的讽刺意味,正是本次事件最值得警惕的深层信号。
⚡ Anthropic 的 AI 悖论:内部 AI 费用超过员工薪酬
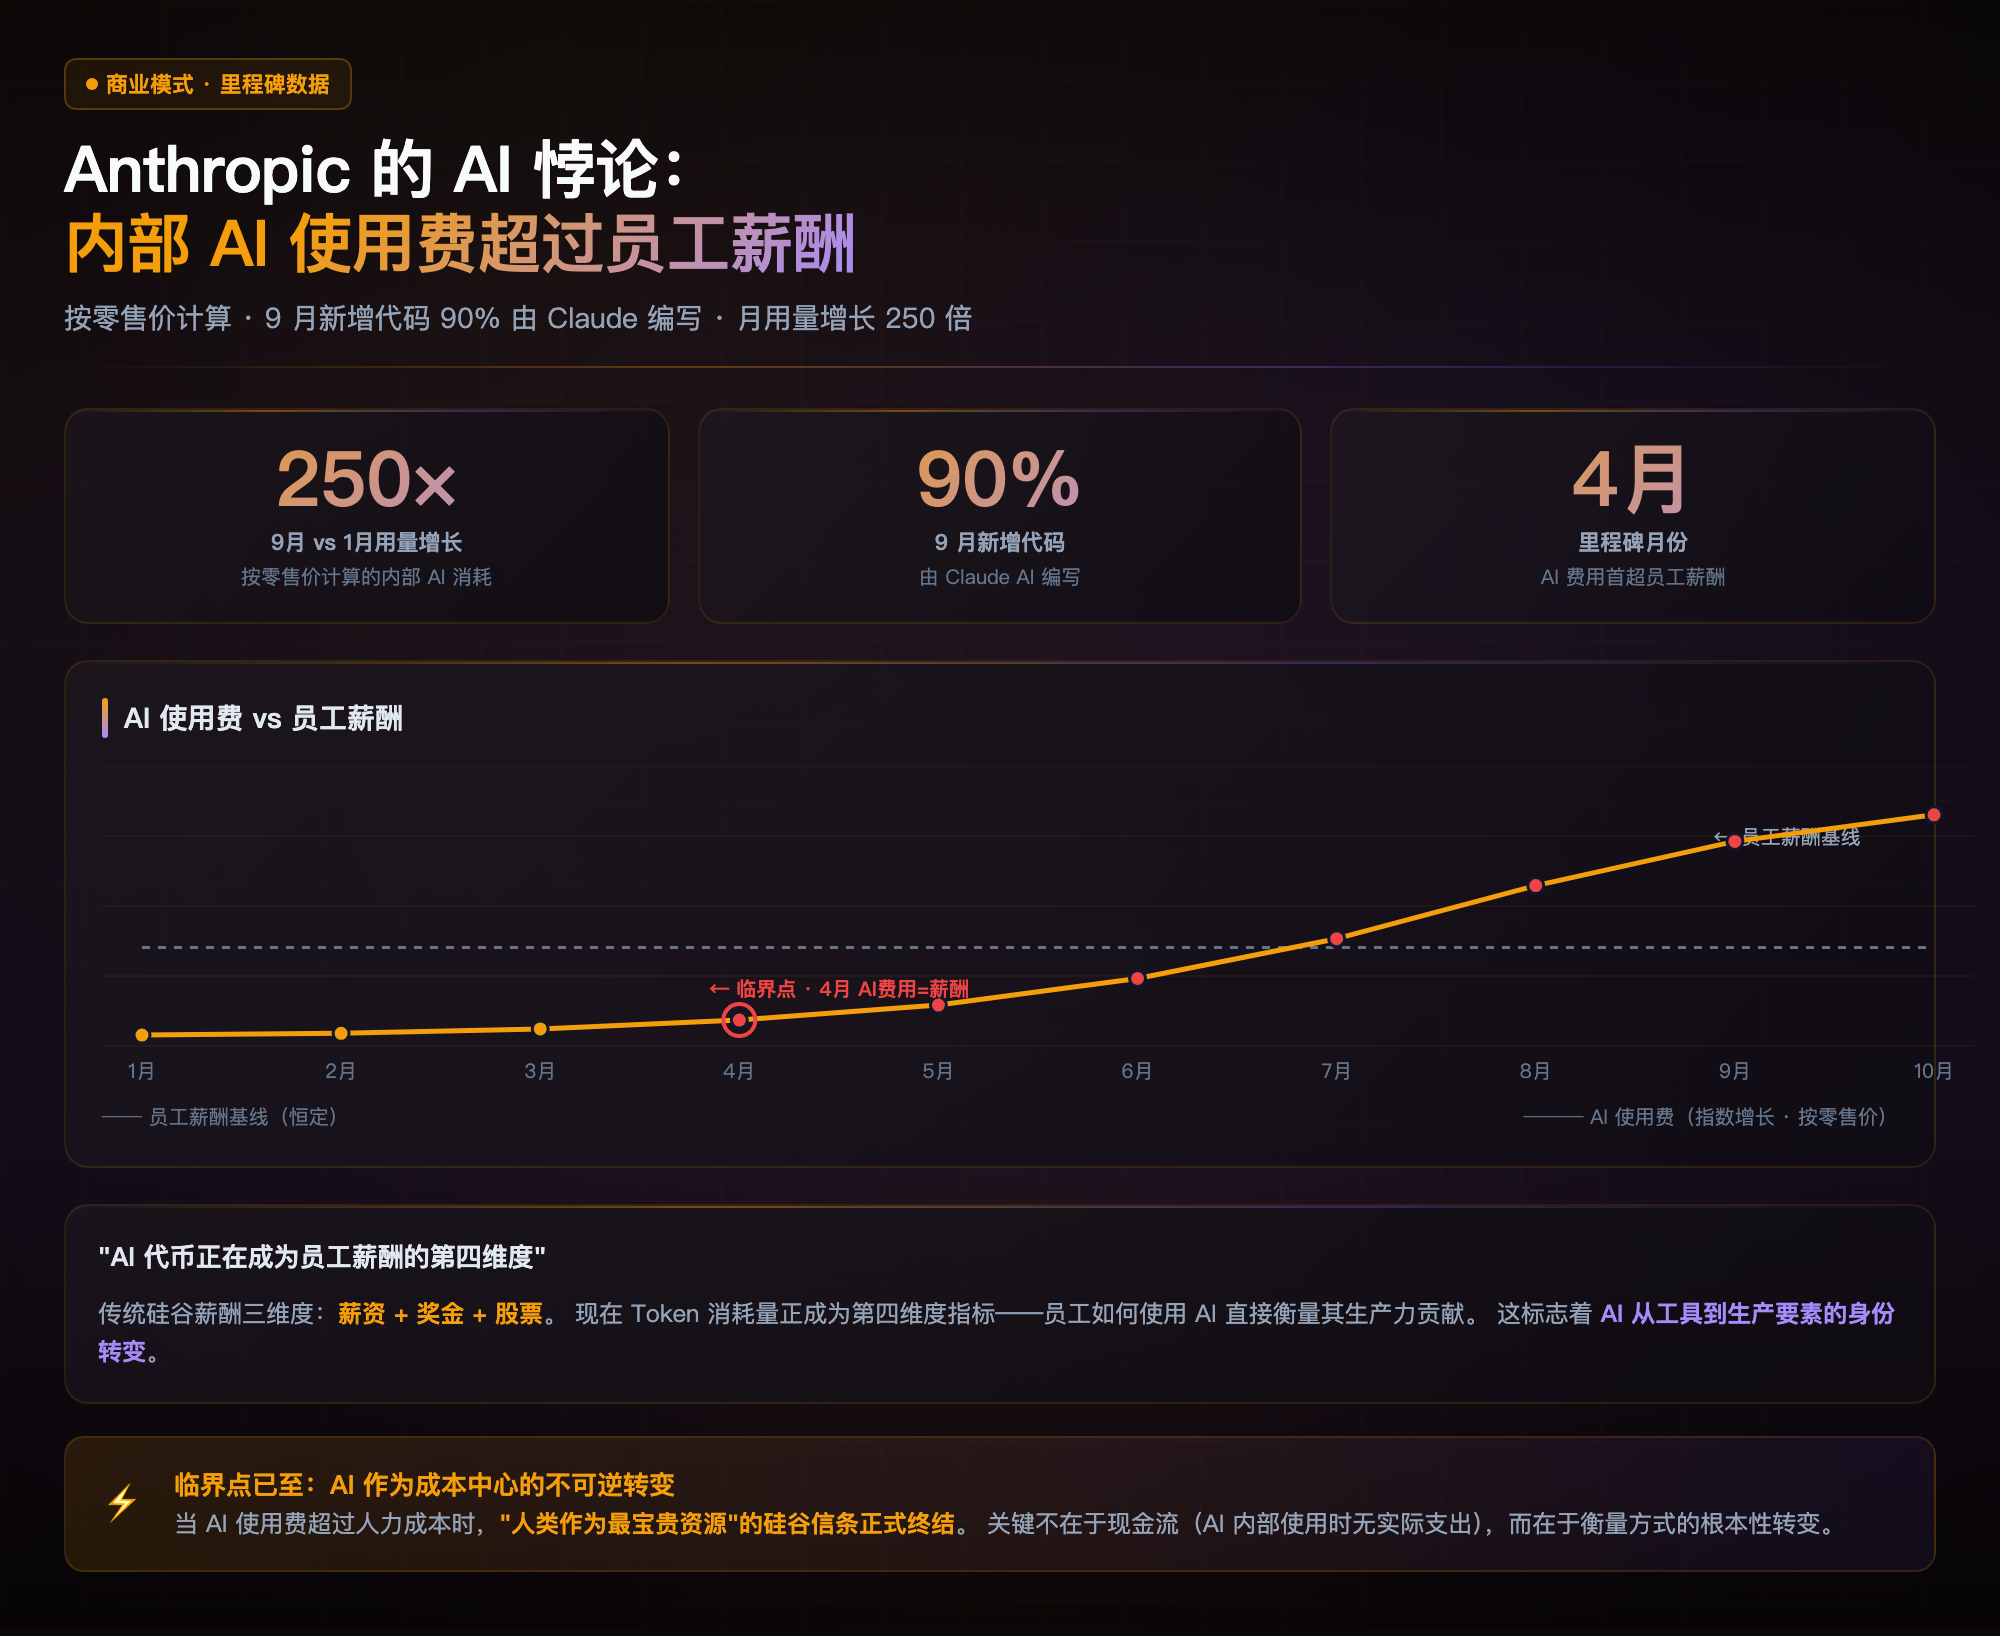
在Anthropic的IPO申请文件中,一个里程碑式的数据被披露:按零售价计算,公司内部AI使用费用已经超过了员工薪酬成本。这不是一个现金流意义上的支出转变(内部使用不产生实际现金消耗),而是一个衡量范式上的根本性颠覆。
关键数据
- 4月:Claude内部使用价值(按对外零售价计算,不含股票)首次超过月度员工薪酬成本
- 9月:内部AI使用量较1月增长250倍
- 代码贡献:9月新增代码中90%由Claude AI编写
- 收入增速:远超人力增长,"人才是硅谷最宝贵资源"的信条正在被重写
- 表外承诺:修订版S-1披露,前九个月营收332.4亿美元(同比增长约1,200%);采购与租赁承诺合计约8,954亿美元
"AI 代币"成为薪酬第四维度
分析指出,传统硅谷薪酬三维度——薪资 + 奖金 + 股票——正在被第四维度"AI Token消耗量"补充。员工如何使用AI不再仅仅是效率问题,而是直接衡量其生产力贡献的指标。
这一趋势标志着AI从"工具"到"生产要素"的身份转变:当AI成为衡量产出的核心变量时,人类的角色正在从"执行者"向"AI编排者"迁移。
需要注意的是,这并非意味着Anthropic在"用AI替代员工"——公司仍在招聘。但AI在公司运营中的权重已经大到足以颠覆传统的成本结构分析框架。
🌍 双重冲击:欧洲超市遭袭 + 比亚迪碾压美国
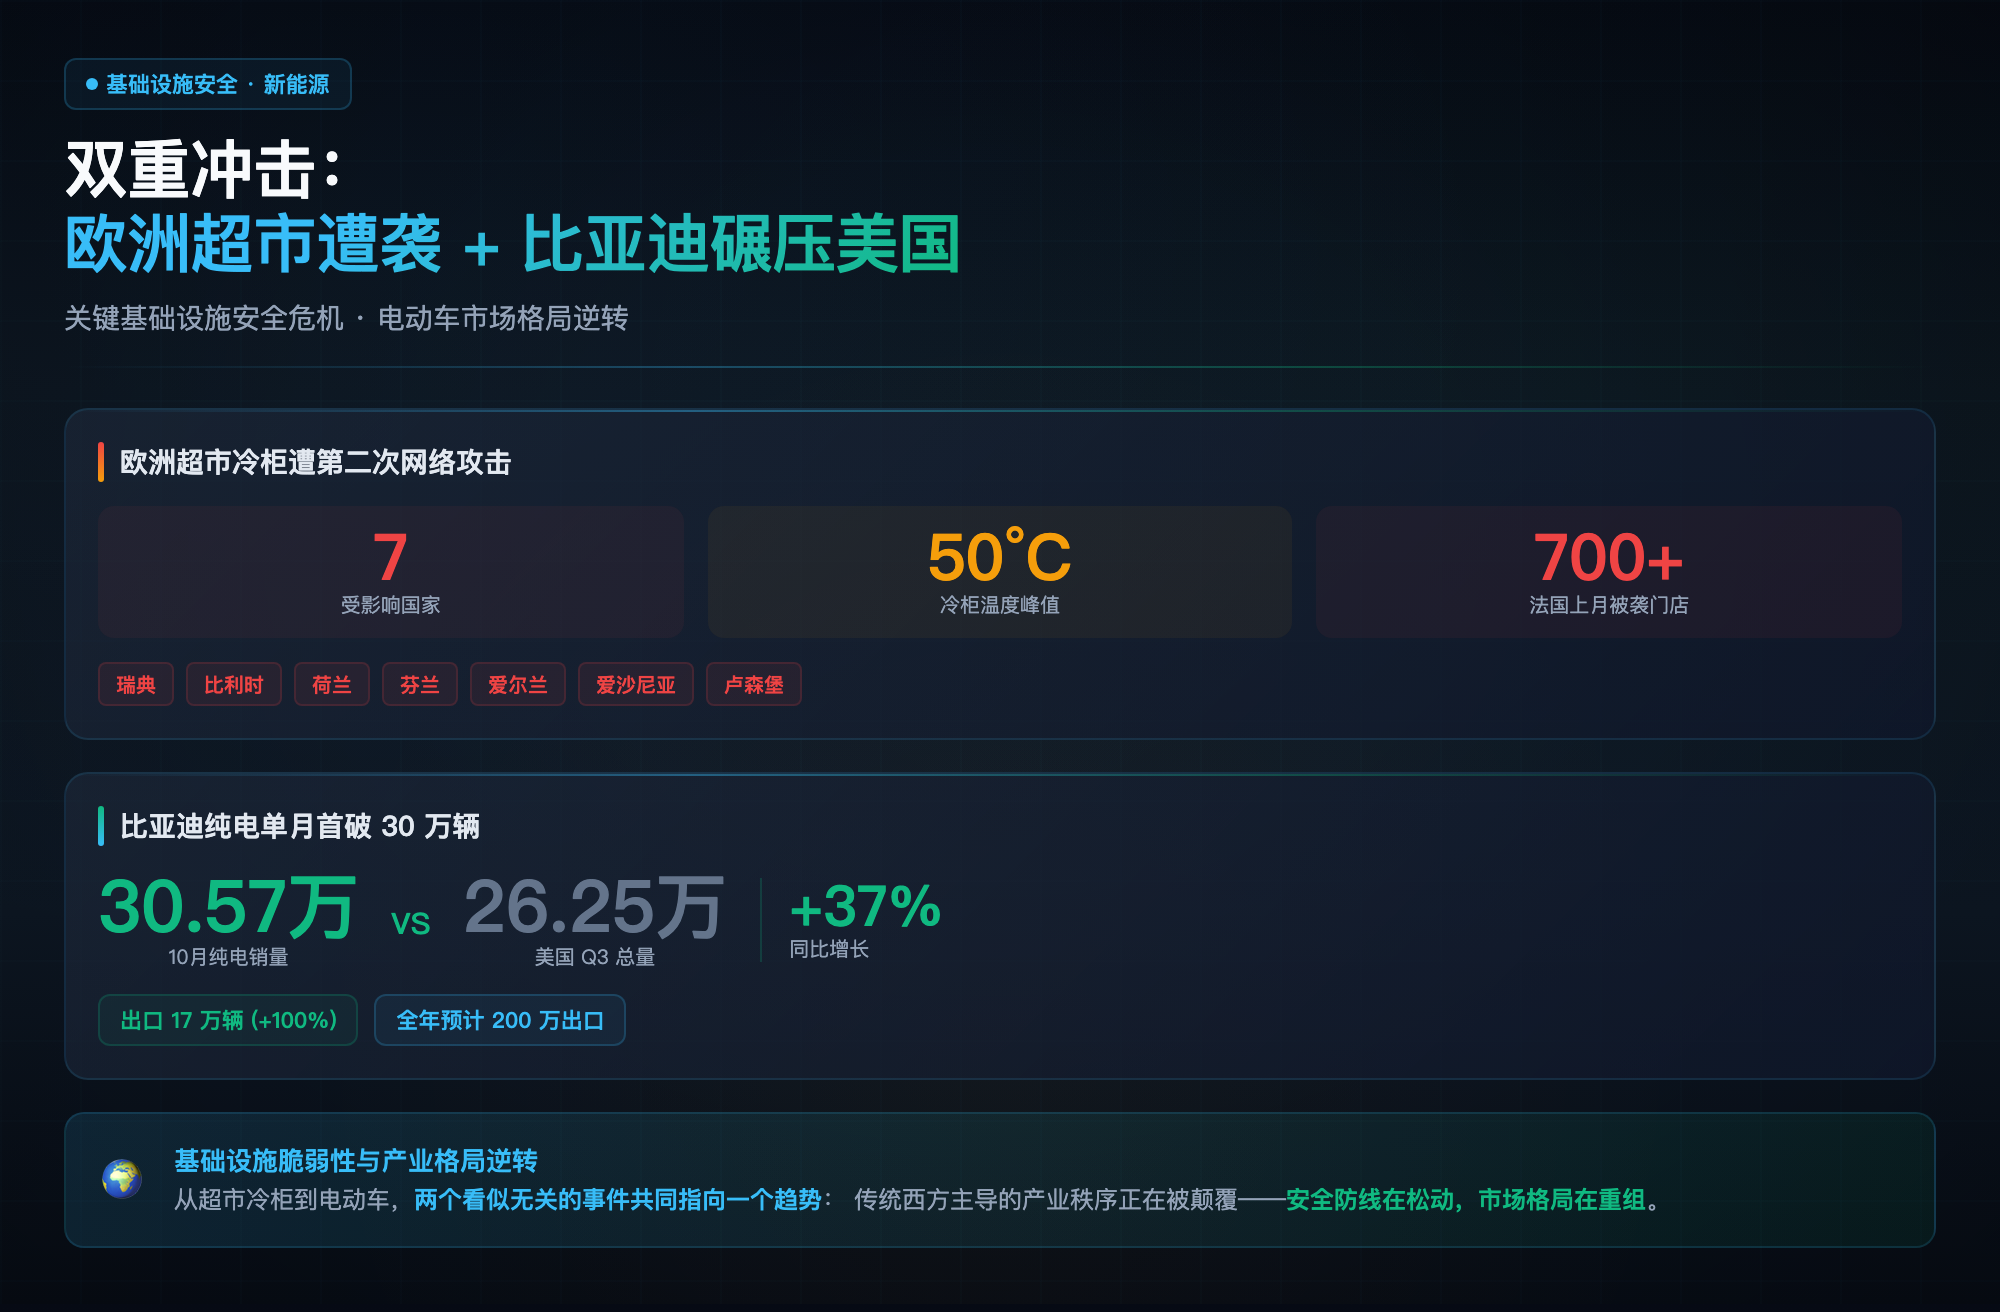
欧洲超市冷柜遭第二次网络攻击
至少7个欧洲国家的超市在周一报告其制冷系统温度在一夜之间飙升至50°C(122°F),继上个月法国约700家超市遭受攻击后的第二波攻击。上月法国被袭造成多起火灾,损失估计达数千万欧元。
受影响国家包括:比利时、爱沙尼亚、爱尔兰、芬兰、卢森堡、荷兰、瑞典。瑞典的Coop连锁店报告6家门店被攻击,ICA确认"有限数量的门店受到影响"——有门店发布告示称"由于凌晨2点的网络攻击,所有冷冻食品已被销毁"。荷兰零售集团Ahold Delhaize在比利时与卢森堡的数十家门店冷柜同样被攻破,布鲁塞尔附近门店贴出"由于网络攻击,冷藏货架暂无商品"的告示。
欧盟农业专员Christophe Hansen称这些反复的攻击"令人深感忧虑",称这是"蓄意破坏我们食品供应链、动摇消费者信心的行为"。瑞典国家网络安全中心主任承认该国"有大量暴露的操作技术设备"需要更新或修补。
这一系列攻击特别令人担忧的是:越来越多的设备(包括制冷系统)可被远程监控和控制,在俄乌冲突后,当局尤其担心国家支持的混合攻击。
从 IT 到 OT:攻击面的质变
两次事件揭示了一个更深层的安全范式转移:网络攻击的目标正从 IT 系统(数据、账户、服务器)扩展到 OT 系统(制冷机组、温控器、可编程逻辑控制器等物理层设备)。与传统 IT 攻击不同,OT 攻击的直接后果是物理世界的混乱——食品变质、设备损坏、甚至人员伤亡。
制冷系统领域的特殊性在于:工业控制器固件更新周期长(通常以年计)、现场总线协议在设计之初几乎没有考虑认证与加密、且大量设备位于门店级别,缺乏中央安全监控。攻击者不需要零日漏洞——通过暴露的远程控制接口与默认凭据,就能实现"一夜之间温度飙升"的破坏效果。更深层的问题是保险与责任链:当零售商的损失由网络攻击导致,其 IT 安全投入是否足以覆盖不断扩大的 OT 攻击面?监管机构正将食品等实体供应链纳入关键基础设施保护框架,但成员国的执法进度参差不齐。
比亚迪纯电单月首破30万辆
比亚迪10月新能源汽车销量达到490,168辆,同比增长11%。其中纯电动汽车(BEV)销量305,743辆,同比增长37%,首次突破30万辆大关。纯电车型已占到当月总销量的约63%。
对比之下,据Kelley Blue Book估算,美国整个第三季度(7-9月)纯电动汽车销量约为262,500辆——比亚迪用一个季度的三分之一时间就超越了美国三个月的总量。
比亚迪还在加速海外扩张:10月出口170,194辆,同比增长近100%;1至10月累计出口超150万辆,接近去年同期两倍。预计2026年全年海外出货达200万辆,2027年超过250万辆。
🤫 无声交互:Subvocal 智能眼镜
YC F26批次的The Subvocal Company展示了其智能眼镜原型——让用户可以在不发出声音的情况下与计算机交互。
这款眼镜发射类似Bluetooth的无线电波,穿过面部。当用户无声地做出口型时,电波被舌头、嘴唇和软腭调制。研究团队在这些数据上训练基础模型,将扰动解码为文本。
关键的工程挑战包括:极低噪声的RF传感堆栈设计、天线位置与发音器官的最大重叠、以及跨用户泛化(每个人的面部解剖结构导致RF信号模式截然不同)。通过大规模预训练数据采集(团队在办公室设置展台付费招募受试者),他们获得了美观的扩展曲线——仅需20句话的校准即可达到可用精度。两位来自佐治亚理工学院的创始人最初尝试EMG肌电方案,因汗水、电磁干扰与贴附稳定性放弃,后转向 RF 路线——这一方向正是受 MIT Media Lab 的 AlterEgo 项目启发。
无声交互的想象空间与隐私悖论
从交互技术演进看,Subvocal 代表了输入范式的又一次跃迁。每一次人机交互革命都伴随输入带宽的释放:鼠标释放了空间定向能力,触屏释放了直接操控能力,语音释放了双手与视线。无声语音则更进一步——它在语音的效率之上,进一步剥离了公共场合的"听觉暴露"。
但其代价同样明显。射频信号入射面部意味着设备需要持续采集高度敏感的生物特征数据——下颌运动模式、舌头位置、软腭状态在解剖学上接近"指纹级"的唯一性。当这类数据进入训练集,隐私边界将变得极为模糊。
另一个问题是交互的社会接受度:佩戴眼镜并做出唇齿动作,在旁人眼中可能被误读为一种怪癖——这与 Google Glass 时代的"Glasshole"争议如出一辙。无声语音交互能否跨越社交尴尬的鸿沟,仍需市场的检验。
目前开放预订 500 台首批产品(享 200 美元折扣),2027 年 Q1 发货。这标志着人机交互正在进入"无声时代"——从键盘到触屏到语音,下一步将是从有声到无声。
📊 今日数据速览
| 权重编辑比例 | 0.016% | 6倍数学能力提升 |
| IFEval 指令遵循 | +3倍 | 无需微调 |
| 内部AI用量增幅 | 250倍 | Anthropic 1月至9月 |
| CVSS 最高评分 | 9.8 | Ubuntu 三周未修复 |
| AI 代码占比 | 90% | Anthropic 内部 |
| 冷柜温度 | 50°C | 欧洲 7 国被袭 |
| BYD 纯电 | 30.57万 | 超美 Q3 总量 |
编辑寄语:今日三条主线——AI自我进化、基础设施安全危机、人机边界消融——共同指向一个判断:2026年末的AI行业正在经历从"工具"到"要素"的根本性身份转变。当AI不仅能写代码,还能直接修改自身的"大脑"(神经网络权重);当Ubuntu的信任基础被自己的迟缓摧毁;当Anthropic——一家创造AI的公司——自身被AI的使用量所定义——我们正在见证的,是一场关于"谁优化谁"的范式倒转。它同时提醒每一个技术团队:当衡量产出的标准改变时,最先需要调整的往往不是工具,而是对"价值"的定义。








评论前必须登录!
注册