 网硕互联帮助中心
一、先看三个最常见的丢文件现场
在企业里,文档丢失几乎每天都在发生,而且形式高度雷同:
- 误删:员工清理桌面时,把还在写的方案连回收站一起清了;
- 误覆盖:改了一下午的稿子,习惯性按了 Ctrl+S,把前一版彻底盖掉;
- 恶意加密:一台中了勒索软件的电脑,几分钟内把共享目录里的 doc、xls 全部改成加密后缀。
这三个场景有一个共同点:数据丢失发生在终端,而不是服务器。企业级存储、NAS 快照、数据库热备都管不到员工本机桌面上那个 Word 文件。等到发现丢了,能做的往往只有翻聊天记录里的旧附件。
所以真正的问题不是"要不要备份",而是:备份这个动作,能不能不依赖任何人的自觉?
二、核心思路:把备份从"习惯"变成"动作"
绝大多数企业对员工的备份要求停留在制度层面——“重要文件请存放到指定目录”。但制度挡不住手滑,也挡不住勒索软件。
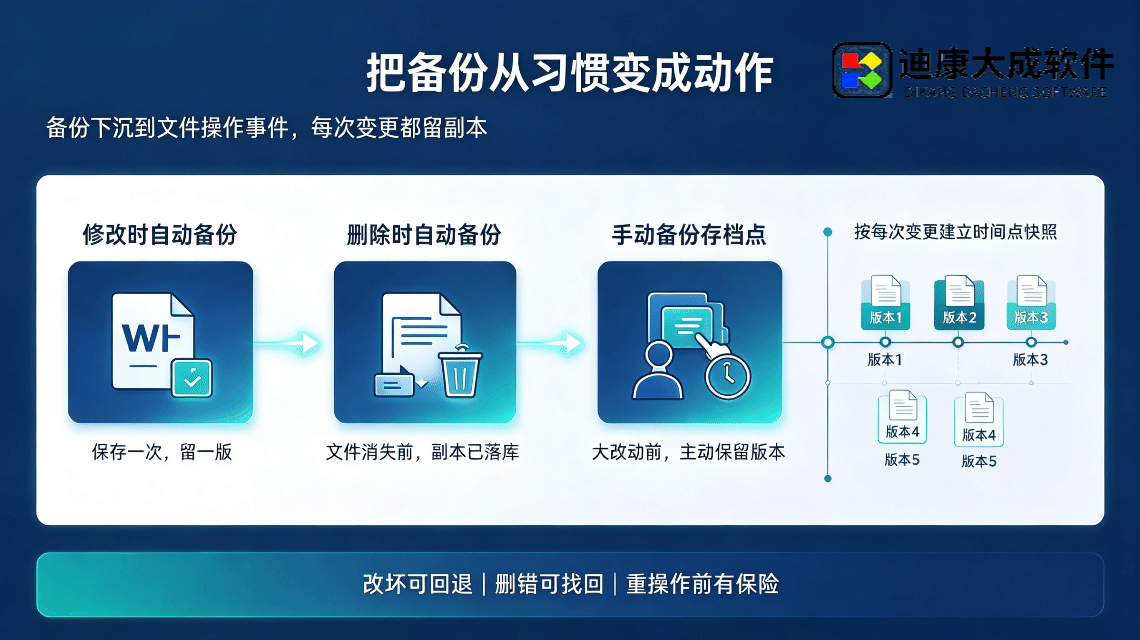
一套实际可用的设计,是把备份下沉到文件操作事件本身:
这三条组合起来,覆盖了丢文件的三条主路径:改坏了能回退,删错了能找回,重操作前有保险。备份的粒度不再是"每天一次",而是"每次变更"。对一份一天被保存二十次的方案文档来说,等于天然拥有二十个时间点快照。
三、备份对象怎么圈:后缀、大小、路径三把尺子
"备份所有文件"听起来安全,实际是个陷阱——系统盘、缓存目录、临时文件全收进来,存储很快被撑爆,有效副本反而被淹没。
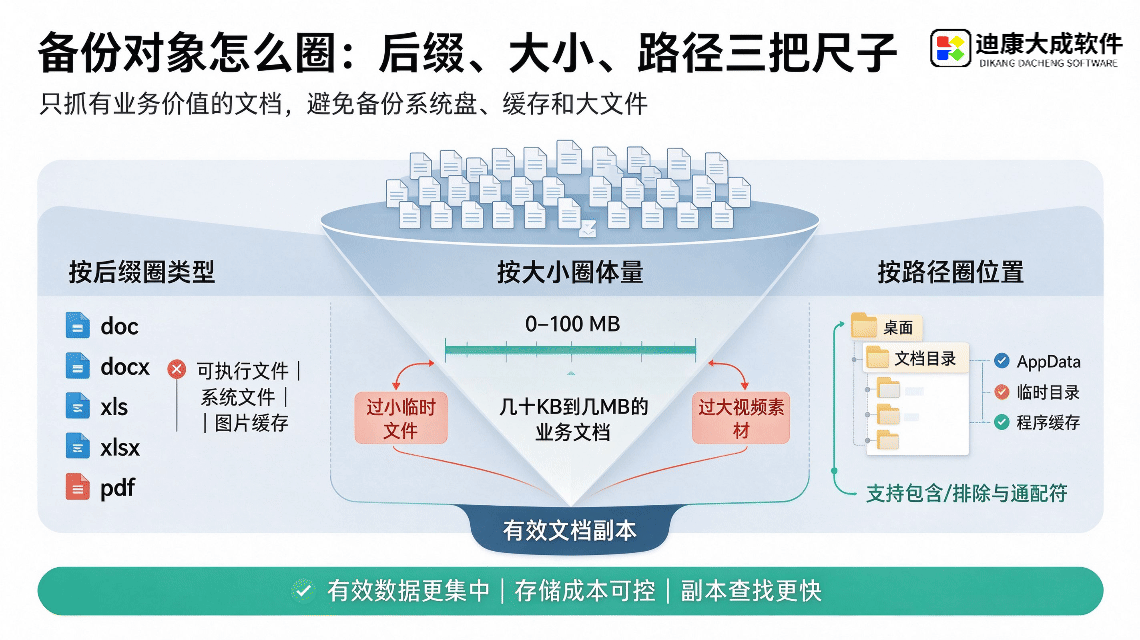
更合理的做法是用三把尺子把范围画清楚:
按后缀圈类型。 只盯真正承载业务数据的格式,比如 doc、docx、xls、xlsx、pdf 这类文档后缀。可执行文件、系统文件、图片缓存不进入备份范围。
按大小圈体量。 设定文件的尺寸区间,例如只处理 0 到 100MB 之间的文件。一个 2GB 的视频素材既不该备份也备份不动;而几十 KB 到几 MB 的文档,恰恰是业务价值最集中的部分。
按路径圈位置。 支持指定"只处理这些目录"和"排除这些目录",每行一个路径,并且接受通配符。典型用法是:纳入所有用户的桌面、文档目录,排除掉 AppData 这类程序自身的临时区域。
这三把尺子合起来的效果是:备份流量的 99% 是有效数据,存储成本可控,查找副本时也不用在垃圾数据里翻。
四、执行时机:让备份"隐形"
备份最大的隐性代价是抢占员工电脑的资源。扫描全盘、读取大文件,都发生在员工正在用电脑的时候——如果备份导致 Word 卡顿,这套机制离被投诉下线就不远了。
因此执行时机需要单独设计:
- 设置执行时间段:比如把重扫描类的任务压到工作时间段之外,或指定在午休、下班后执行;
- 空闲时执行:检测到电脑处于无操作状态再启动,人在干活的时候备份让路。
这两条配合下来,备份对使用者的感知接近于零。而修改、删除触发的增量备份本身只复制单个文件,开销以 KB 计,完全可以实时进行。
五、留几份、存哪里:副本生命周期
备份如果不管理副本数量,很快会变成"用备份把磁盘填满"的另一个事故。设计上要做两件事:
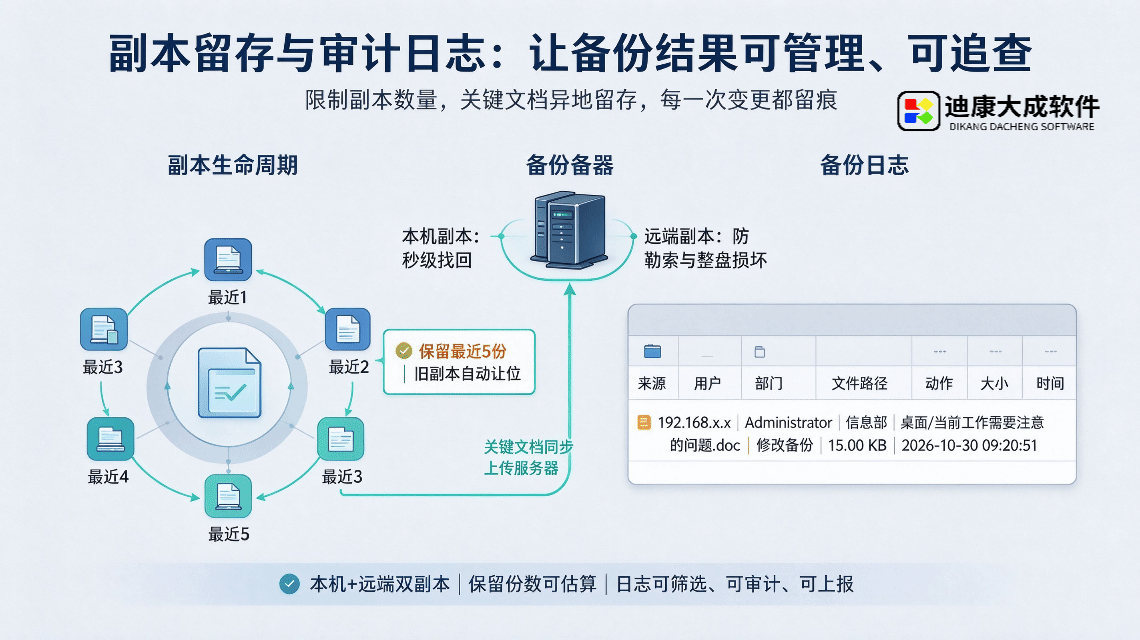
限制保留份数。 比如每个文件只保留最近的 5 份,新副本进来,最旧的自动让位。存储占用有确定的上限,可以精确估算。
副本异地留存。 本机副本防误删,但防不了勒索软件和整盘损坏——勒索软件会加密本机所有可访问的文件,包括备份。所以关键文档的副本要同步上传到服务器留存,本机与远端各留一份。删除本机副本的选项要慎重打开:远端有副本是底线,本机副本能保证秒级找回,两者用途不同。
六、日志:每一次备份都查得到
备份体系最容易被忽略的一环是可观测性。一个常见的事后场景是:安全团队在排查某台主机时,需要回答"这个文件在被加密之前经历了什么"。
一份合格的备份日志至少要包含:
- 来源:客户端 IP、登录用户、所属部门——定位到人和机器;
- 对象:完整的文件路径,精确到文件名;
- 动作:这次备份由修改触发还是删除触发;
- 体量:文件大小,用于判断异常;
- 时间:精确到秒的审计时间。
实际日志长这样:
客户端 HSL(192.168.x.x) 用户 Administrator 部门 信息部
路径 c:\\users\\administrator\\desktop\\当前工作需要注意的问题.doc
方式:修改备份 大小:15.00 KB 时间:2026-10-30 09:20:51
逐条看价值不大,整表看就有信息量了:哪个用户在一个小时内对同一文件做了密集修改、哪个部门的出现频繁的删除动作、哪些文件的大小在短时间内异常膨胀——这些在日志里都是一行行可筛选的记录。日志同时上报到服务端汇总,管理员在一个页面里就能看到全网终端的文档动态,而不是挨台机器去翻。
七、落地时的四条避坑清单
写在最后
数据安全的讨论常常聚焦在网络边界和攻击技术上,但对企业来说,最高频的损失往往朴素得多——一个被覆盖的文档、一次清空的回收站。把"修改即备份、删除即备份、副本异地留存、全程留日志"这套动作做进系统里,绝大多数本机数据丢失事故就失去了发生条件。
备份这件事,做得越无感,越是好事。




评论前必须登录!
注册