 网硕互联帮助中心
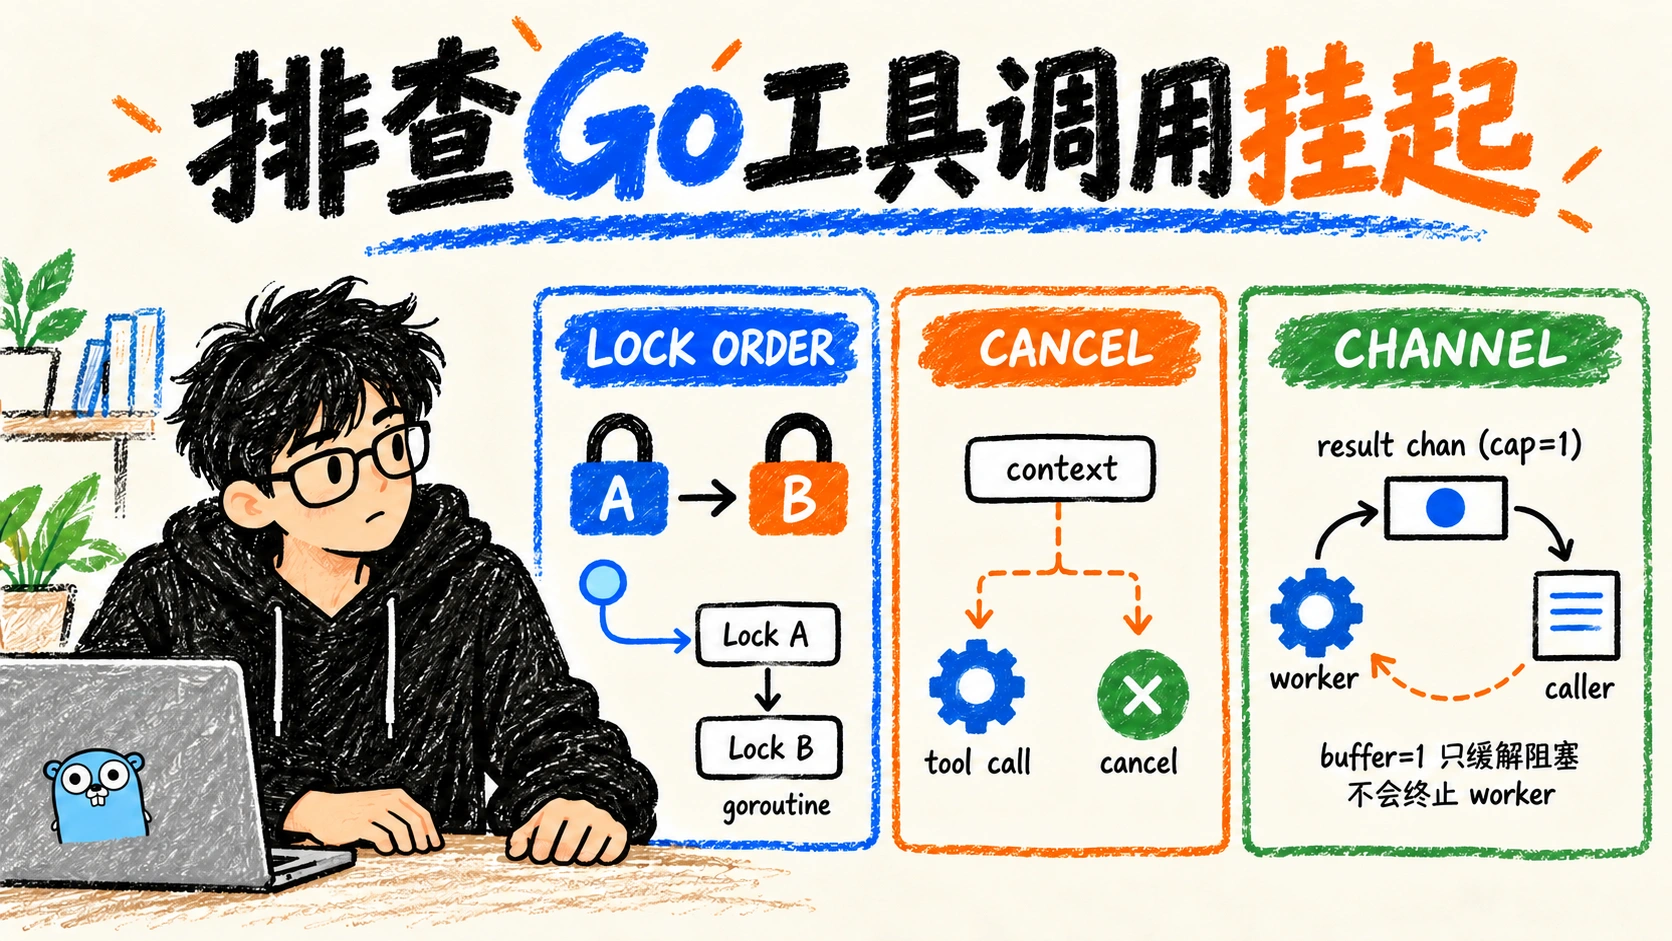
Go工具调用挂住时,先别把所有问题都归到channel。锁顺序反转、结果发送无人接收、底层任务不响应取消,外观都可能是“请求不返回”,修法却完全不同。
Go1.26发布说明提供了实验性的goroutine泄漏分析能力,但实验入口并不等于每个环境都已启用。即使有诊断工具,也要先构造一个能解释阻塞位置的最小例子,不能只凭接口超时认定死锁。
先写锁顺序,再看通道归属
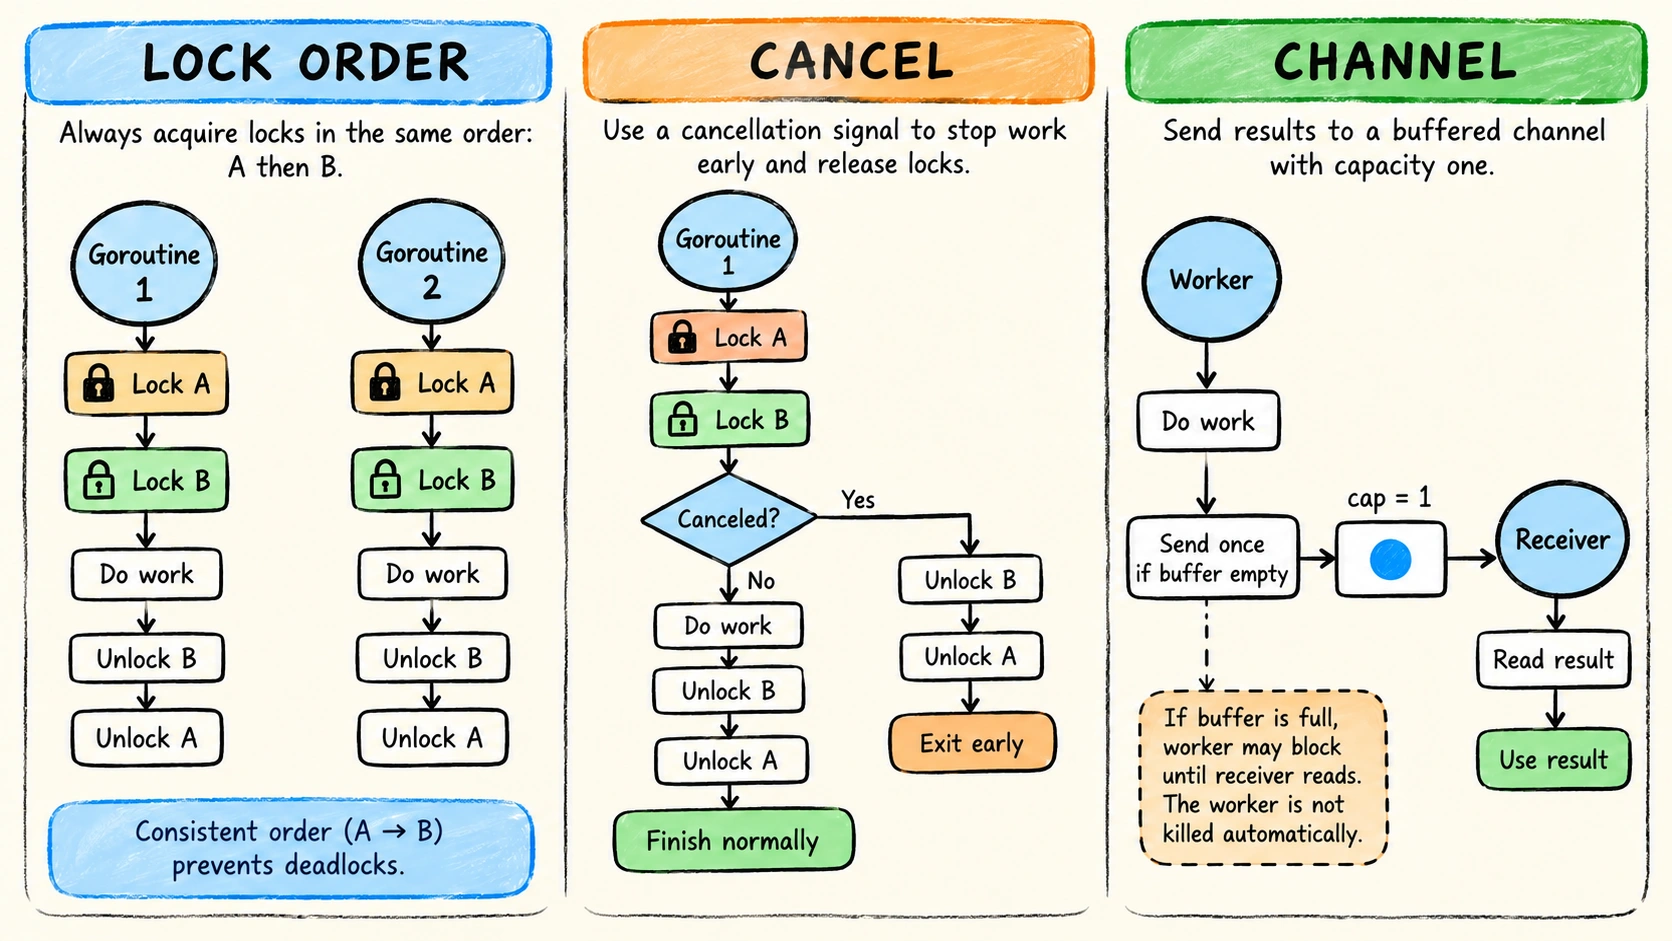
若两个动作都需要A和B,统一先A后B,避免一个持A等B、另一个持B等A。不要拿着共享锁执行网络调用;远端等待越长,锁竞争就越难解释。
通道同样需要明确发送者、接收者、关闭者和容量。容量为1可以容纳一次迟到结果,但不能承载无限重试;随意close一个仍有人发送的channel,还会引入panic。
取消信号与任务终止是两件事
图中CANCEL独立于CHANNEL。context取消是通知,不会强制杀掉一个不检查ctx的函数。缓冲通道能防止无人接收时的单次发送阻塞,却不会让底层网络读、死循环或子进程自动结束。
用Go示例验证取消与退出的区别
下面的程序只用Go标准库,可以在Go1.26.5运行。保存为example.go,运行GOTOOLCHAIN=local go run example.go。取消之后,调用者结束等待;底层动作直到release通道关闭才继续,缓冲结果通道容纳它的一次迟到发送。断言还确认后台goroutine最终退出。
package main
import (
"context"
"errors"
"fmt"
"time"
)
func main() {
ctx, cancel := context.WithCancel(context.Background())
defer cancel()
release := make(chan struct{})
result := make(chan string, 1)
exited := make(chan struct{})
go func() {
defer close(exited)
<-release // 模拟一个尚未配合 ctx 的底层动作
result <- "late_result" // 无接收者时仍能完成这一次发送
}()
cancel()
var err error
select {
case <-ctx.Done(): err = ctx.Err()
case <-result: panic("worker should still be blocked")
}
if !errors.Is(err, context.Canceled) { panic("expected cancellation") }
select {
case <-exited: panic("cancellation unexpectedly terminated worker")
default:
}
close(release)
select {
case value := <-result:
if value != "late_result" { panic("unexpected result") }
case <-time.After(time.Second): panic("worker failed to return")
}
<-exited
fmt.Println("cancellation notification is not termination: ok")
}
本地运行输出:
cancellation notification is not termination: ok
把排障结果记录成可复查结论
采集阻塞栈时注意访问控制,别把pprof直接暴露到公网。记录触发输入、并发数量、取消时刻和最终任务状态。只有当阻塞循环或资源归属被证据确认,才给问题贴上死锁或泄漏标签。
一次缓冲通道改动通过单元测试之后,还应确认底层任务是否退出、连接是否关闭、槽位是否归还。否则只是把表面的挂起转移到了后台。
适用范围与未测部分
本地Go1.26.5验证取消通知、容量为1的结果通道和后台退出。没有构造真实锁死、网络故障或启用goroutine泄漏分析器,不能推导生产挂起已被彻底消除。
参考资料
- Go 1.26 release notes(2026-02)
- Go release history(2026-10-19)


评论前必须登录!
注册