 网硕互联帮助中心
安装 AD DS 与 DNS 角色
以管理员身份打开 PowerShell,执行:
Install-WindowsFeature -Name AD-Domain-Services,DNS -IncludeManagementTools
- -IncludeManagementTools:一并安装图形管理工具(如"Active Directory 用户和计算机")和命令行工具(如 dcdiag.exe);不加则默认不装管理工具。
- 装完无需重启,可直接进入下一步。
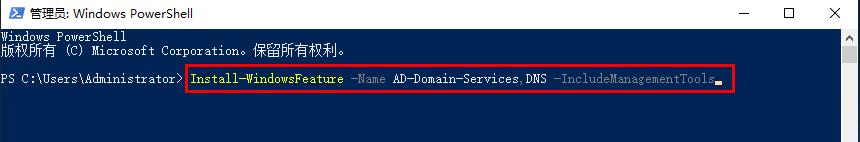 图 1 · 在管理员 PowerShell 中输入安装命令
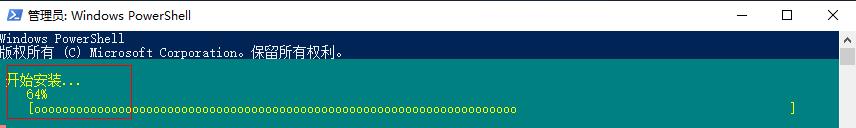 图 2 · 正在安装角色(进度 64%)
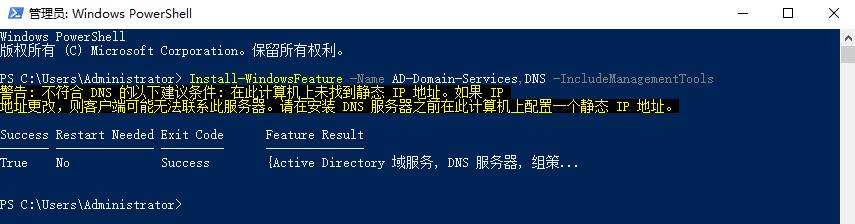 图 3 · 安装完成:Success True、Restart Needed No、Exit Code Success
注意图 3 中的警告:若计算机上未检测到静态 IP 地址,DNS 服务器可能无法部署。请在安装服务器之前先为该计算机配置一个静态 IP 地址,域名解析才能正常工作。
如果之前已经装过角色再次执行,会显示 NoChangeNeeded,属正常现象:
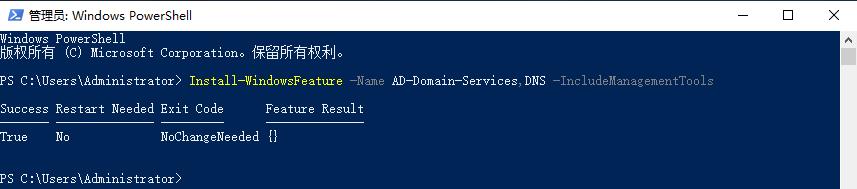 图 4 · 重复执行时提示 Exit Code:NoChangeNeeded(无需任何更改)
提升为域控制器(新建林)
继续在管理员 PowerShell 中执行:
Install-ADDSForest -DomainName "contoso.local" -DomainNetbiosName "contoso" -InstallDNS -Force
| -DomainName | 林根域名,必填。示例用 contoso.local,实际环境按规划填写。 |
| -DomainNetbiosName | NetBIOS 名,超过 15 个字符或想自定义时必填(≤15 字符)。 |
| -InstallDNS | 同时安装并配置 DNS 服务。 |
| -Force | 跳过部分交互确认。 |
执行后会提示输入目录服务还原模式(DSRM)密码,需输入并确认——这个密码务必记牢,恢复域控时要用:
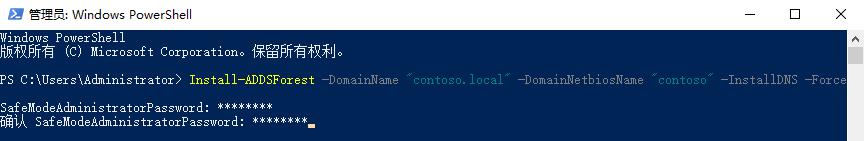 图 5 · 输入并确认 SafeModeAdministratorPassword(DSRM 密码)
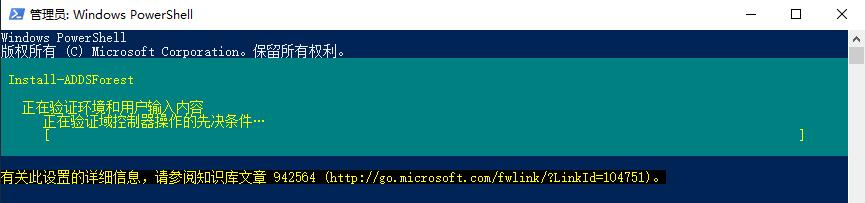 图 6 · 正在验证环境和用户输入内容、检查域控制器操作的先决条件
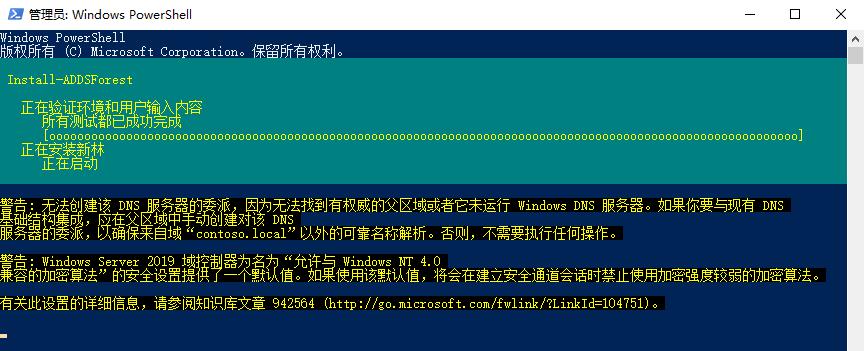 图 7 · 检查通过,正在安装新林、启动服务
安装过程中出现的两条警告均属正常,可忽略:
① "无法创建该 DNS 服务器的委派,因为无法找到有权威的父区域……"——因为 contoso.local 是新建的林,没有上级父域,本来就不需要委派。
② "Windows Server 2019 域控制器为名为'允许与 Windows NT 4.0 兼容的加密算法'的安全设置提供了默认值"——保持默认即可。
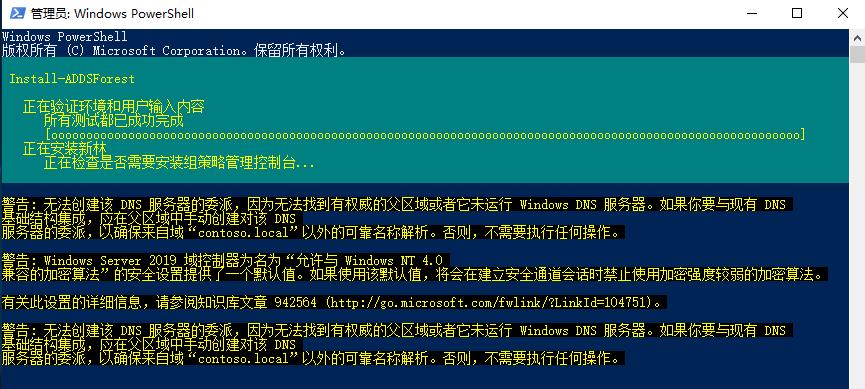 图 8 · 正在检查是否需要安装组策略管理控制台(自动处理)
自动重启,完成提升
提升完成后系统会提示"即将注销你的登录,正在重新启动此计算机,因为安装或删除了 Active Directory 域服务",点关闭等待自动重启即可:
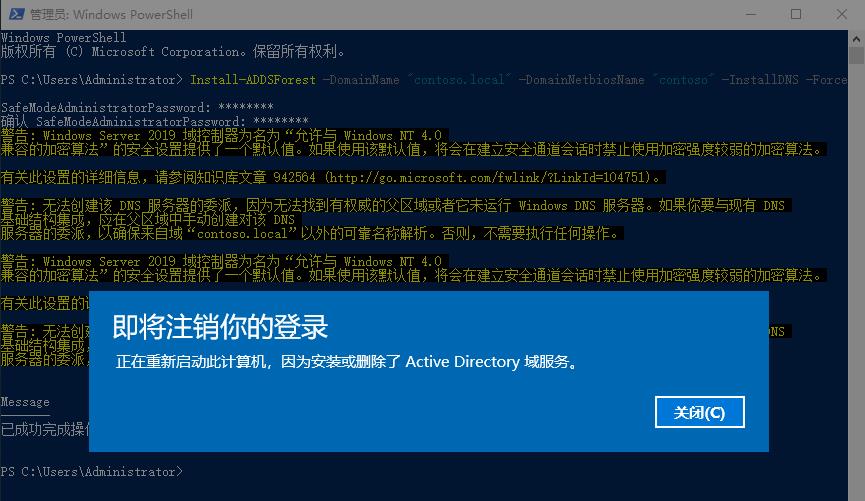 图 9 · 提示已成功完成操作,即将重启计算机
验证:组策略管理控制台确认林创建成功
重启并登录后,打开组策略管理(GPMC),可以看到左侧已经出现新建的林 contoso.local,包含域、站点等节点——说明域控制器与 DNS 部署成功:
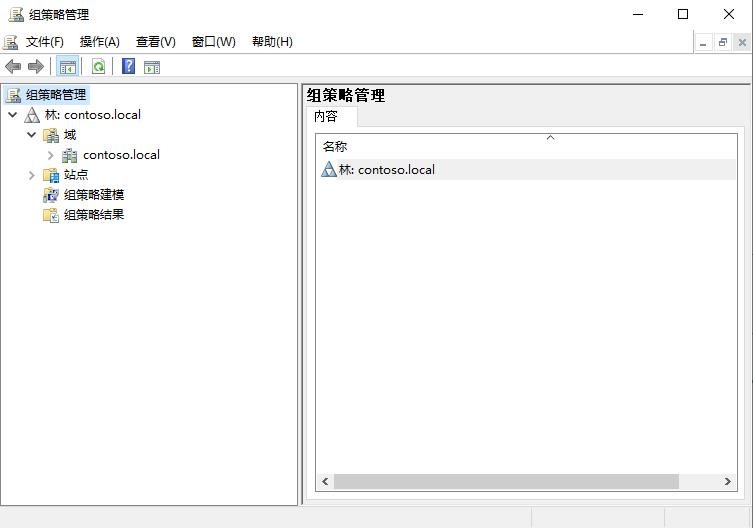 图 10 · 组策略管理控制台显示"林:contoso.local",部署成功
也可以用命令做健康检查:
dcdiag /v # 域控健康检查
Get-DnsServerZone # 查看 DNS 区域,应含 contoso.local
Get-ADDomain # 查看域信息


评论前必须登录!
注册