 网硕互联帮助中心
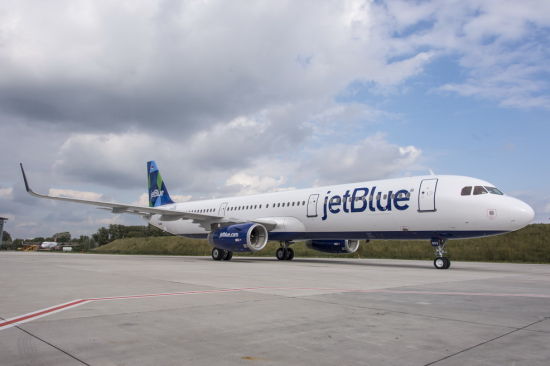
2025年10月30日,捷蓝航空一架A320,航班B61230,注册号N6-05JB,从墨西哥坎昆飞纽约纽瓦克。飞机正常巡航在35000英尺左右,天气也没什么特别的,结果突然出现俯仰异常,短时掉高大约100英尺。100英尺听着不多,但在巡航状态下来这么一下,没系安全带的人真可能瞬间离座。飞机后来备降佛州坦帕,公开报道里有乘务员和乘客受轻伤,万幸没变成更严重的事故。
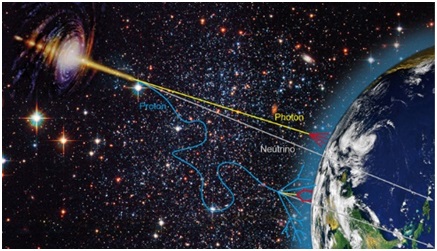
真正让这事出圈的,是后面流出的一个解释方向:单粒子效应,或者更具体点说,单粒子翻转,SEU。简单讲,就是宇宙线或高能粒子打到飞机关键计算机的芯片上,让某个二进制位从0变成1,或者从1变成0。这种错误要是发生在手机里,最多App闪退;可要是发生在电传飞控计算机里,理论上的最坏结果就不是卡顿,而是计算机给出一个不该有的控制指令。
于是舆论很快分成两派。一派觉得可怕:原来飞机也会被宇宙射线“点名”。另一派觉得离谱:怎么一出事就赖宇宙?宇宙又不能上被告席。
我的看法是:SEU可以是诱因,但不该成为结论,更不该变成免责话术。尤其这起事件后面有个很关键的动作——监管和制造商没有停在“可能遭遇辐射”这个层面,而是很快把矛头收束到一个具体对象:ELAC B的L104软件版本,并要求回退、替换或采取限制措施。这个信号很重。因为如果问题真的只是“高空辐射谁都会遇到”,那应对方式应该是大家集体抬头看天;但实际做法是低头看代码、看版本、看变更记录。这说明工程师真正担心的不是宇宙有多大,而是某个版本的安全网破了一个洞。
这里得把一个词拆开:诱因不等于根因。诱因是扳机,根因是枪为什么上了膛、保险为什么没拦住、击发机构为什么把一次轻碰变成致命射击。高空辐射环境是客观存在的,现代飞机飞到巡航高度,每天都在穿过粒子通量更高的区域。适航设计从来没假设“宇宙会仁慈”,恰恰相反,安全关键系统的基本修养就是:默认会出错,默认会有干扰,默认会有莫名其妙的一比特翻转,然后用架构、监控、表决、限幅、隔离和恢复,把它摁在可控范围里。
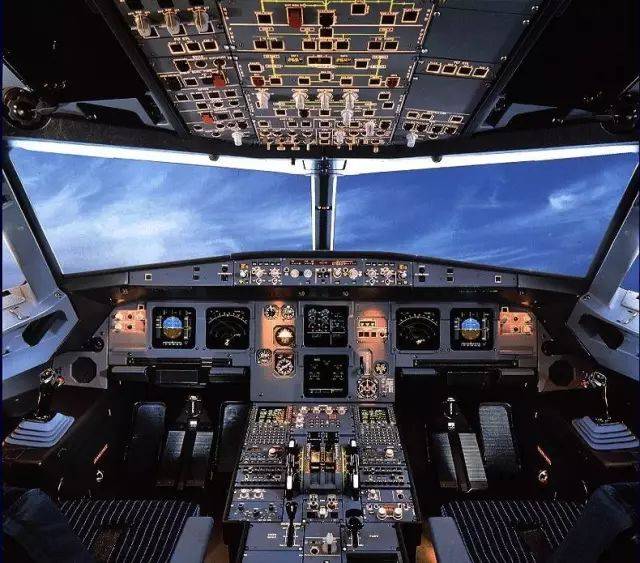
对A320这种飞机来说,ELAC不是普通电脑,它是电传飞控核心之一,安全等级奔着最高那一档去。它的设计目标不该是“祈祷别被粒子打中”,而是“就算被打中,也不能单点进灾难”。这就是FAR/CS/CCAR 25.1309这条适航主线的精神:失效状态越严重,允许它发生的概率就必须越低;灾难性失效状态,不能靠运气、靠祈祷、靠“以前没出过事”来兜底。
所以,如果最终调查确认L104存在软件层面的问题,那么更准确的说法不该是“宇宙射线导致飞机俯冲”,而应该是:一次高空辐射诱发的瞬态错误,穿过或绕过了ELAC B L104本应具备的故障包容机制,进而产生危险的非指令俯仰趋势。这句话少了点玄学,多了点责任。
也正因为这样,监管要求回退L104才耐人寻味。回退不等于老版本免疫宇宙线,L103照样会被高能粒子照射。真正合理的解释是,老版本在这类瞬态错误面前,触发到成灾的条件概率更低,或者错误检测、通道比较、指令限幅、故障隔离、受控恢复这些防线更完整。新版本不一定“功能更差”,但可能在某次升级里动了时序、内存、关键变量编码、监控阈值、状态机或切换逻辑,结果把原本关在笼子里的错误放了出来。
这就是适航标准最磨人、也最重要的地方。软件升级不是App更新,不是“多了几个功能、跑通测试就上线”。对DAL A这种灾难级相关系统来说,一次看似温和的优化,都可能改变安全边界。你以为只是重构、只是提速、只是省资源、只是换个编译器版本;安全评估却要追问:会不会引入共模失效?会不会让监控器失效?会不会把单点错误送进控制律?会不会在最坏时序里错过隔离窗口?会不会同一个错误同时骗过主通道和监控通道?
这些问句很烦,但天空不听PPT。高空辐射不会因为发布会讲得好就降低通量,太阳活动也不会先递交变更申请。能在出事前拦住灾难的,恰恰就是这些枯燥问题:如果这里错了呢?如果那里也错了呢?如果错误发生在切换前一瞬间呢?如果主通道和监控通道看见同一个假真相呢?
所以,捷蓝这起事件真正的价值,不是制造“坐飞机怕宇宙线”的焦虑,而是给行业提个醒:SEU不是免罪符,软件版本才是调查该盯的方向。“自然现象”四个字不能替工程缺口背锅。雷击自然,所以飞机要做雷电防护;鸟撞自然,所以发动机要做吞鸟验证;结冰自然,所以探头、防冰和告警逻辑要纳入严重失效分析;单粒子翻转自然也自然,所以飞控计算机必须在被宇宙偷袭一下之后,还能把飞机稳稳托住。
严格遵循适航法规,从来不是保守的中二病,也不是官僚的自我感动。它是把最坏情况提前放到桌面上:在没人受伤之前,先假设有人会忘系安全带;在宇宙出手之前,先假设它一定会出手;在版本升级之前,先假设任何一行优化都可能移动灾难边界。
好的安全设计,不是相信世界不坏;而是世界真坏了一次,飞机还能把人送回家。


评论前必须登录!
注册