 网硕互联帮助中心
公安部施行在即的176号令第七条第(四)项,把“网络安全等级保护定级备案、等级测评、建设整改、自查等安全保护义务”明确写进了重点检查内容。这条对正在做等保的单位信息量很大:等保不只是测评机构的事,也不只是拿到一张证书就结束,而是一整条义务链——链条上任何一环断掉,都会在检查中被看到。
所有待检查单位有个共同感受:检查问的不是“做没做等保”,而是“这四项义务各自的证据在哪”。材料对不上,有时候比缺材料更麻烦。
一、四项义务是一条链,断哪一环都会被看到
四项义务之间是有顺序的。定级结论决定备案内容,备案是开展测评的前置条件,测评结果决定整改清单,而自查是把前三件事维持住的日常动作。顺序被打乱,材料之间就会互相矛盾:备案写的系统范围与测评报告不一致,整改清单里的问题与现场状态对不上。
这类矛盾在现场检查里最容易被追问。检查人员不需要重新做一遍等保,只要把备案证明、测评报告和机房现状放在一起看,就能判断这四项义务是“做过一次”还是“一直在做”。这也是176号令把四项义务列入检查内容的本意——看状态,而不是看结论。
还有一个容易被忽略的细节:现场检查由运营机构所在地的县级以上公安机关实施,而“运营机构所在地”的口径比较宽,包括实际主要运营地、管理机构所在地、网络设施所在地、工商注册登记地等。对多地办公、系统托管或者注册地与办公地分离的单位来说,这意味着检查主体可能不止一家,材料准备要经得起不同角度的核对。
二、把每一项义务做成可自查的动作
四项义务落到日常,其实可以拆成四组可操作的自查动作:定级看准确性、备案看时效、测评看有效性与问题闭环、自查看频次与留痕。每一项都不复杂,难的是坚持做、并且每次都留下记录。
以定级为例。系统上线一段时间后,业务范围、数据规模、用户数量都可能变化,当初的定级结论是否仍然适用,需要有判断依据。以备案为例,定级通过后要在规定期限内到公安机关办理,逾期再补办,时间线本身就是问题。
|
自查项 |
怎么查 |
留什么记录 |
|
定级是否准确 |
系统范围与业务变化是否影响原有定级结论 |
定级报告与专家评审意见 |
|
备案是否按时 |
定级通过后是否在规定期限内办理备案 |
备案证明与办理时间 |
|
测评是否有效 |
结论是否在有效期内、问题是否已消除 |
测评报告与问题整改单 |
|
自查是否常态 |
是否按周期开展自查并留存记录 |
自查台账与责任人签字 |
四个自查项里,最容易敷衍的是最后一项。自查台账看上去像是内部材料,但检查时它恰好能证明一件事:四项义务不是临时补的,而是有节奏在运行。台账不需要花哨,写清时间、内容、发现的问题、处理结果和责任人签字即可。
还有一项容易被忽略的准备:把材料的存放方式固定下来。检查现场通常会要求按事项提供材料,如果备案、测评、整改、自查四类材料分散在不同部门、不同人的电脑里,现场就会变成翻找。建议按四项义务分卷,纸质与电子各留一份,更新时同步替换——这件事花不了多少时间,却能明显改变现场的节奏。
三、检查时要对齐的三件交付物
等保工作对外最直观的三件交付物,是备案证明、测评报告与测评结果通知书。这三件材料的价值不在“有没有”,而在“对不对得上”——系统名称、覆盖范围、结论有效期、问题整改状态,都要与实际情况一致。
需要提前留意一个地域差异:部分省市实行电子备案,或者不再下发纸质测评结果通知书。这类情况要在迎检前确认清楚当地做法,避免因材料形式问题产生不必要的解释成本。
|
交付物 |
主要内容 |
现场核对要点 |
|
备案证明 |
备案号、系统名称、定级结论 |
与当前系统名称、覆盖范围是否一致 |
|
测评报告 |
检测项、问题清单、测评结论 |
问题是否已消除,结论是否在有效期内 |
|
测评结果通知书 |
测评结论与出具时间 |
部分地区为电子备案、不下发纸质通知书,需提前确认 |
三件交付物之外,还有一类材料同样要备:制度文本、岗位责任说明、运维与变更记录、系统日志。这类材料在检查里的作用,是印证前面三件材料与实际状态是否相符。准备方式可以很省力——按“一份材料对应一项义务”的方式装卷,检查时按义务逐项提供,不必现场翻找。
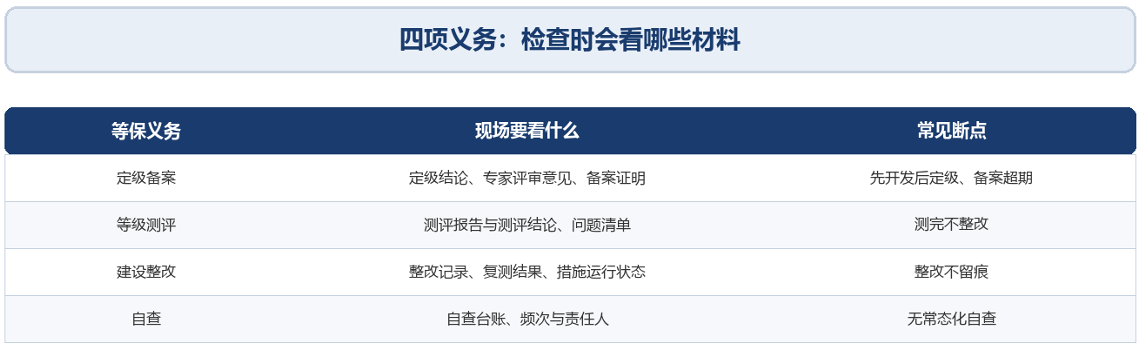
图1 四项义务:检查时会看哪些材料
四、把四项义务做成一条流程
义务链要不断,比较省力的办法是让它按流程走。一站式等保服务的五阶段流程是:系统定级、系统备案、初测评、建设整改、复测评。前三个阶段解决“该做什么、做到什么程度”的问题,第四个阶段决定项目周期,第五个阶段收口出报告与结论。
其中建设整改是关键难点。差距评估出的问题清单要落地,涉及安全措施采购、集成实施、基线配置、应用与数据库安全配置、补丁、审计策略、代码整改和制度编写,环节多、跨部门,最容易出现“测评报告拿到了,问题却拖着不改”的情况。
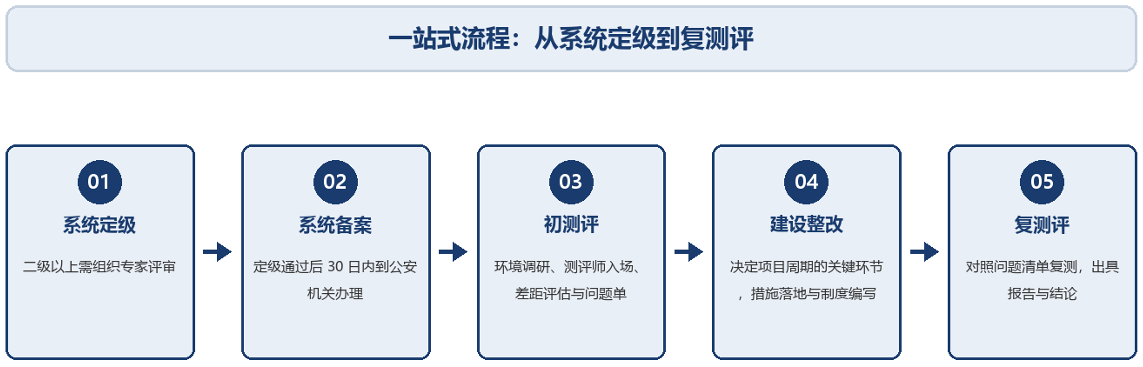
图2 一站式流程:从系统定级到复测评
把评估与整改放在同一交付界面内完成,意义在于减少信息断层。分段服务时,做评估的一方出问题单、做整改的一方按单施工,中间的判断依据容易丢失;一体化交付则把问题单、整改动作和复测结果串成同一条记录,迎检时可以直接按卷提供。
流程走完也不代表结束。测评结论存在有效期,系统发生重大变更时需要重新评估,等级保护本身是一项持续义务——这也是第七条第(四)项把“自查”与另外三项并列的原因。把复测评之后的时间一并纳入计划表,下一次检查就不必从头开始。
五、常见疑问
问:去年刚通过等保三级测评,今年还需要做什么?
答:等保是持续义务。测评结论有有效期,期间系统发生变化要重新评估;同时自查要按周期开展并留痕。176号令把自查也列为检查内容,只有一份旧报告是不够的。
问:系统改过一次版本,需要重新定级吗?
答:要看变化是否影响定级要素,例如业务重要性、数据敏感程度、用户规模与系统边界。判断结论应当留有依据;影响定级结论的,需要按规定重新办理相关手续。
问:一体机在这条流程里替代了什么?
答:替代的是分散采购与分散运维。评估与整改的流程仍由专业服务完成,一体机承接的是整改清单里那些技术措施——把九项能力放在同一平台上落地并持续运行。
结语
176号令第七条第(四)项把等保义务从“做完一件事”变成了“维持一条链”。这条链上,定级、备案、测评、整改、自查互为前提,缺一环就要重新解释上一环。数达数安版等保一体机在其中承担的是技术侧与证据侧的落点:整改清单里的措施在同一平台完成落地,运行状态与操作记录持续留存,让四项义务在检查时讲得出、对得上、查得到。


评论前必须登录!
注册