 网硕互联帮助中心
联系博主
温馨提示:本人主页置顶文章(点我)开头有 CSDN 平台官方提供的学长联系方式的名片! 温馨提示:本人主页置顶文章(点我)开头有 CSDN 平台官方提供的学长联系方式的名片! 温馨提示:本人主页置顶文章(点我)开头有 CSDN 平台官方提供的学长联系方式的名片!
项目简介
随着文旅行业数字化快速转型,智慧旅游成为城市文旅发展的重要方向。大连作为滨海旅游城市,拥有大量景点资源、特色美食、游玩路线与文旅活动,但传统旅游宣传与服务模式多依赖线下导游、纸质攻略、第三方旅游平台,存在本地旅游资源展示零散、景点信息更新滞后、游玩路线不规范、游客咨询不便、旅游订单管理混乱、用户评价无法集中展示等问题。传统模式信息化程度低,不利于大连本地旅游资源的统一推广与整合,游客难以高效获取精准的游玩攻略,管理人员也无法系统化维护景点信息、统计游客流量与游玩数据,制约了本地智慧文旅的规范化、数字化发展。为解决大连本地旅游资源分散、服务流程繁琐、管理运维低效、宣传渠道单一的痛点,提升游客出行体验与城市旅游数字化管理水平,本文设计并实现了基于SpringBoot的大连旅游管理系统。系统采用主流前后端分离架构,后端以SpringBoot为核心开发框架,架构轻量化、运行稳定、接口响应迅速、并发能力强,可高效支撑景点展示、攻略发布、路线规划、订单管理、数据统计等文旅业务;前端搭建简洁美观的可视化交互界面,适配游客浏览查询与后台运维操作;依托MySQL数据库持久化存储大连景点信息、美食资讯、游玩攻略、旅游路线、用户订单、评价留言、轮播公告、权限信息等核心数据。系统集成大连景点资源管理、特色美食展示、旅游攻略发布、个性化路线规划、在线预约报名、用户评价互动、旅游资讯公告、订单管理、数据统计分析、多级权限管控等核心功能,完整覆盖游客查询游玩、后台资源运维、数据统筹分析的全业务流程。系统分为普通游客与系统管理员两类角色,权责清晰、分工明确。游客可浏览大连景点与美食、查看游玩攻略、预约旅游项目、发布评价留言、查询个人订单;管理员负责维护本地旅游资源、发布文旅资讯、审核用户评价、管理用户订单、统计旅游数据、分配系统权限。经测试,该系统功能完善、运行流畅、数据精准可追溯,有效整合大连本地旅游资源,解决了传统旅游服务信息零散、管理低效的弊端,实现大连旅游资源展示线上化、游玩服务智能化、后台管理规范化、文旅数据可视化,有效提升游客出行便捷度,助力大连智慧旅游体系建设,具备良好的应用价值与推广前景。
关于我
💯博主介绍:✌全网粉丝10W+、CSDN作者、博客专家、全栈领域优质创作者、平台优质Java创作者、专注于Java、小程序技术领域和毕业项目实战✌💯 💻主要技术:SpringBoot、Vue、SSM、PHP、Nodejs、Python、爬虫、数据可视化、小程序、安卓app、大数据、机器学习等设计与开发。
详细介绍
详细介绍需要看演示视频,文末查看 
界面设计
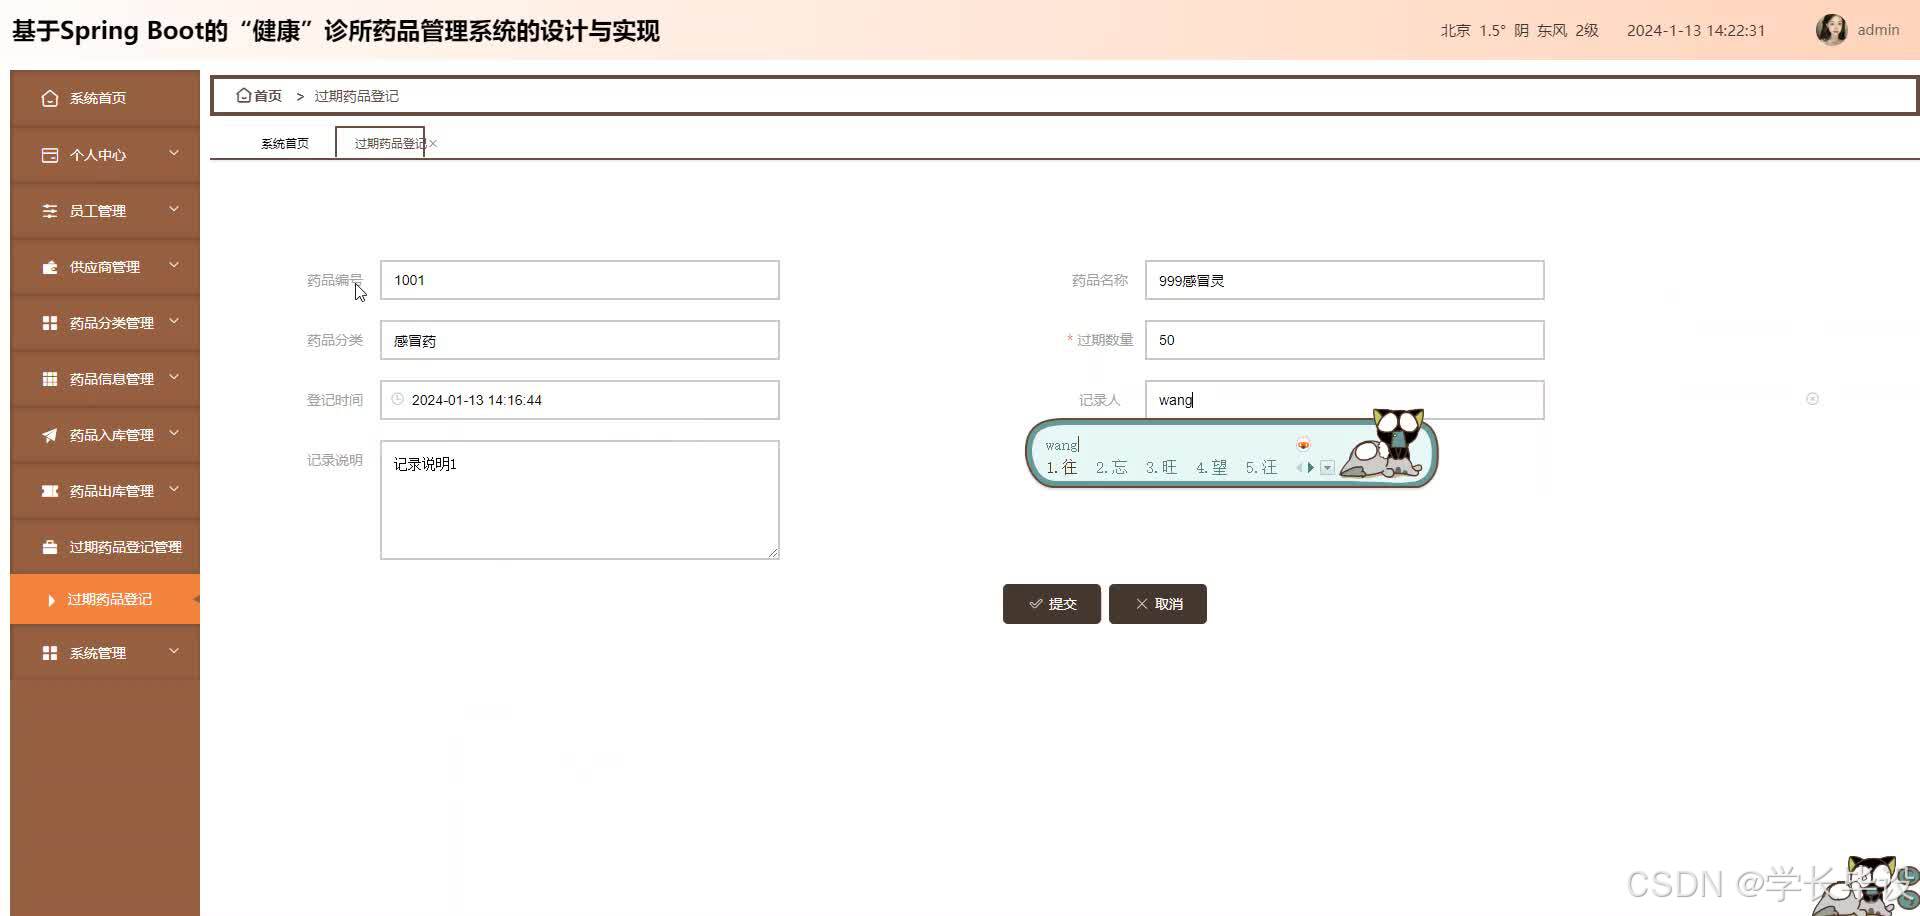
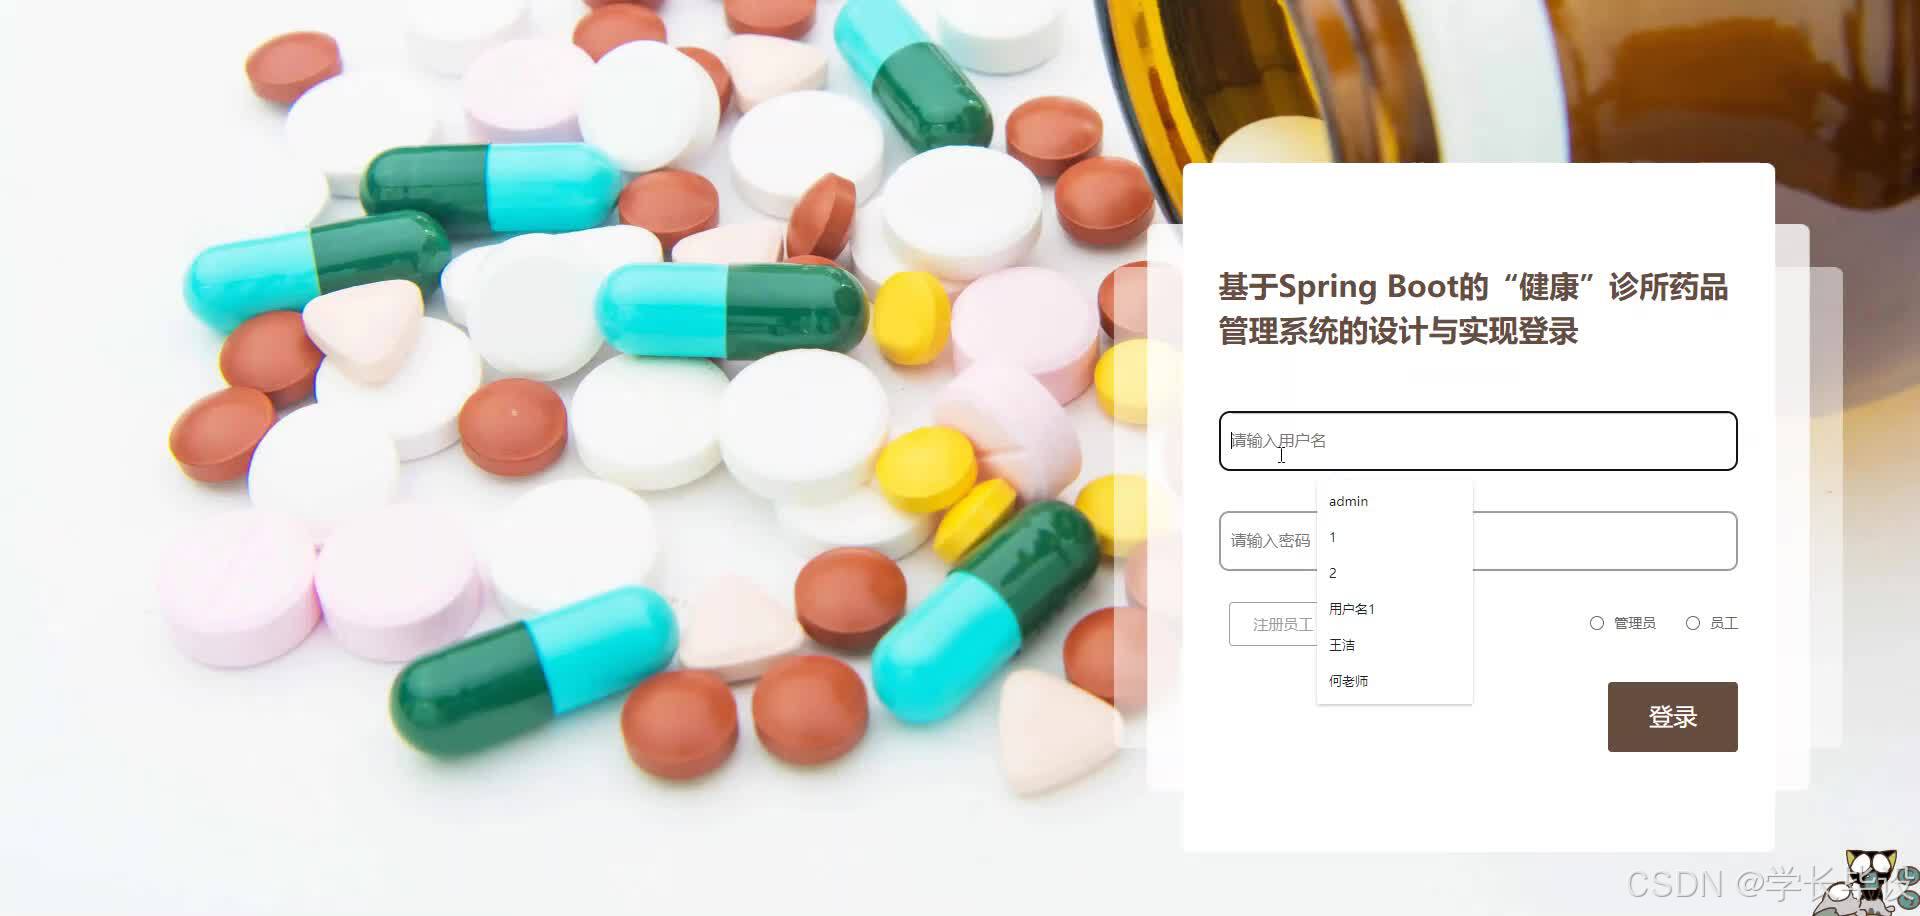
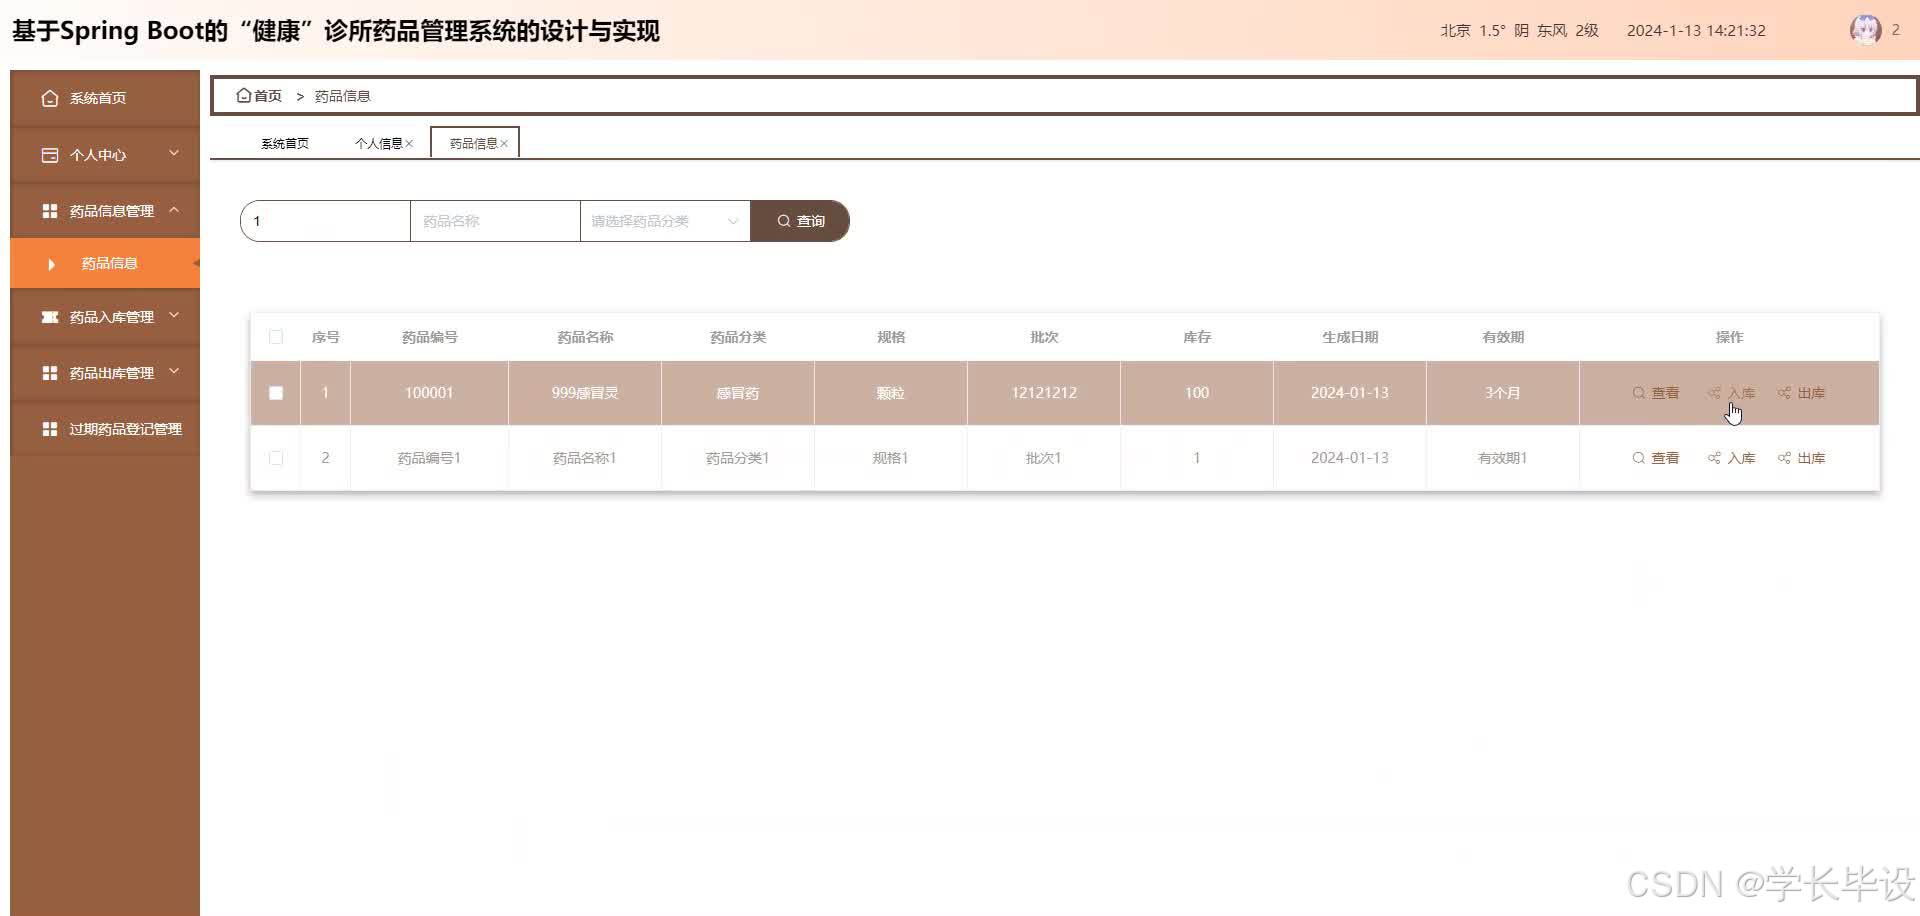
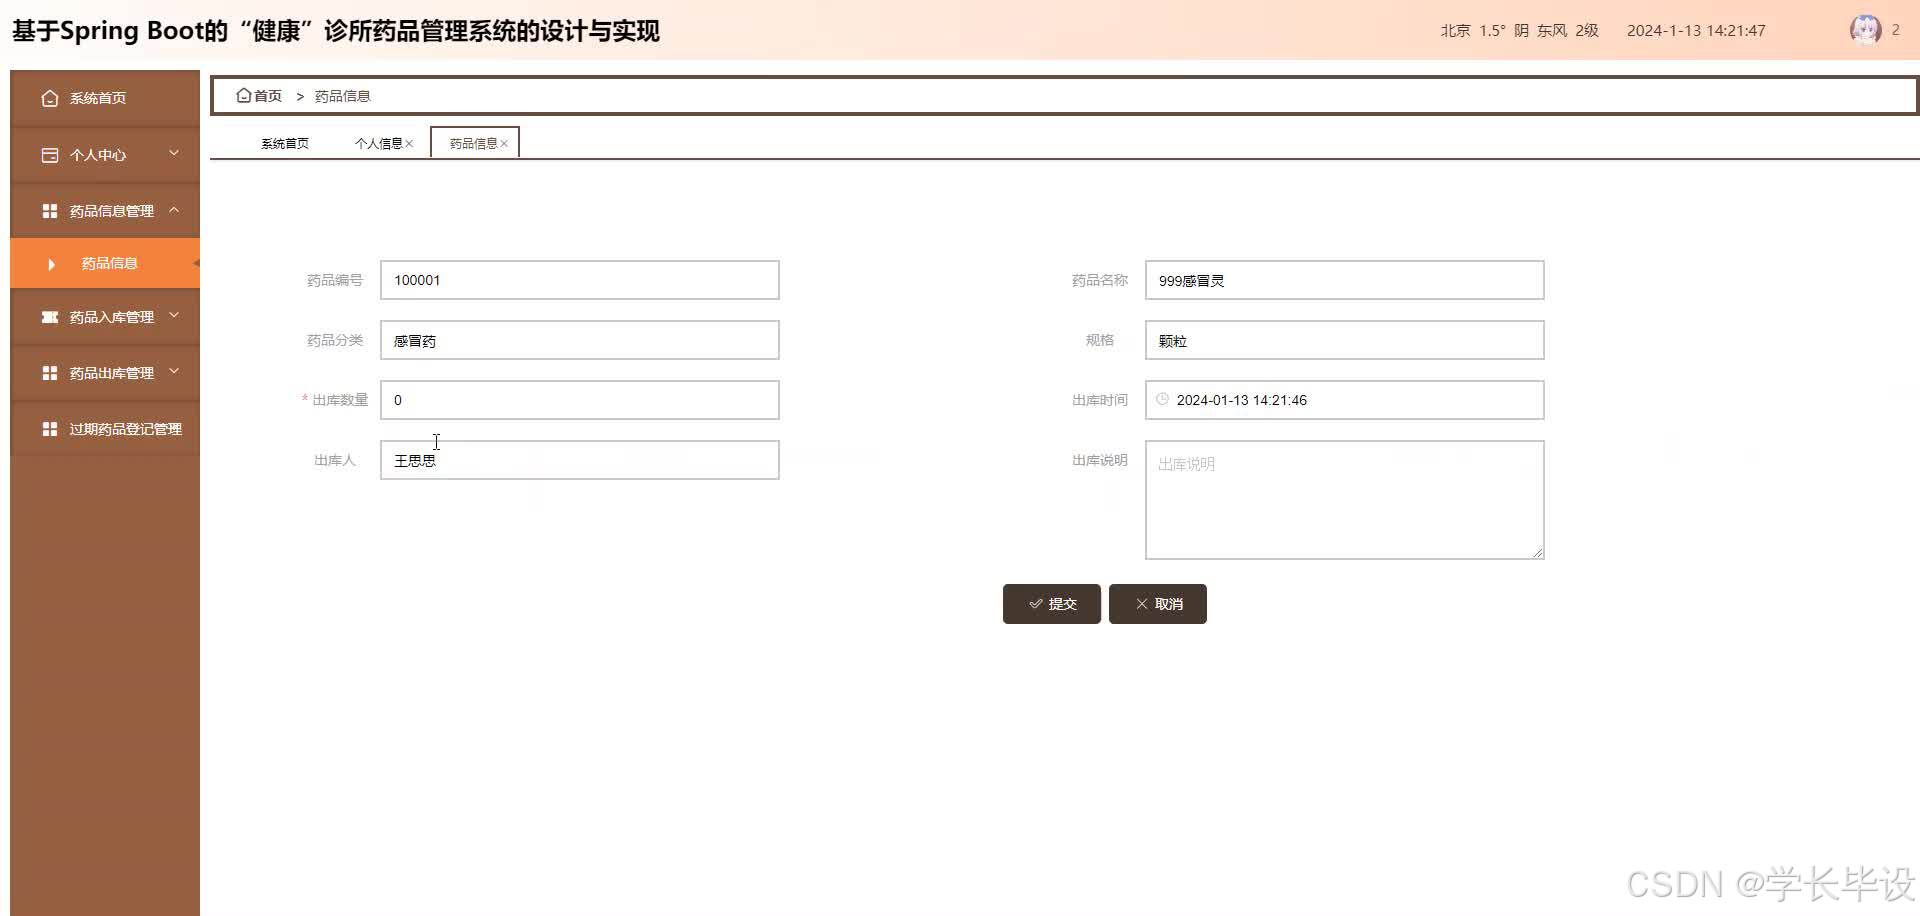
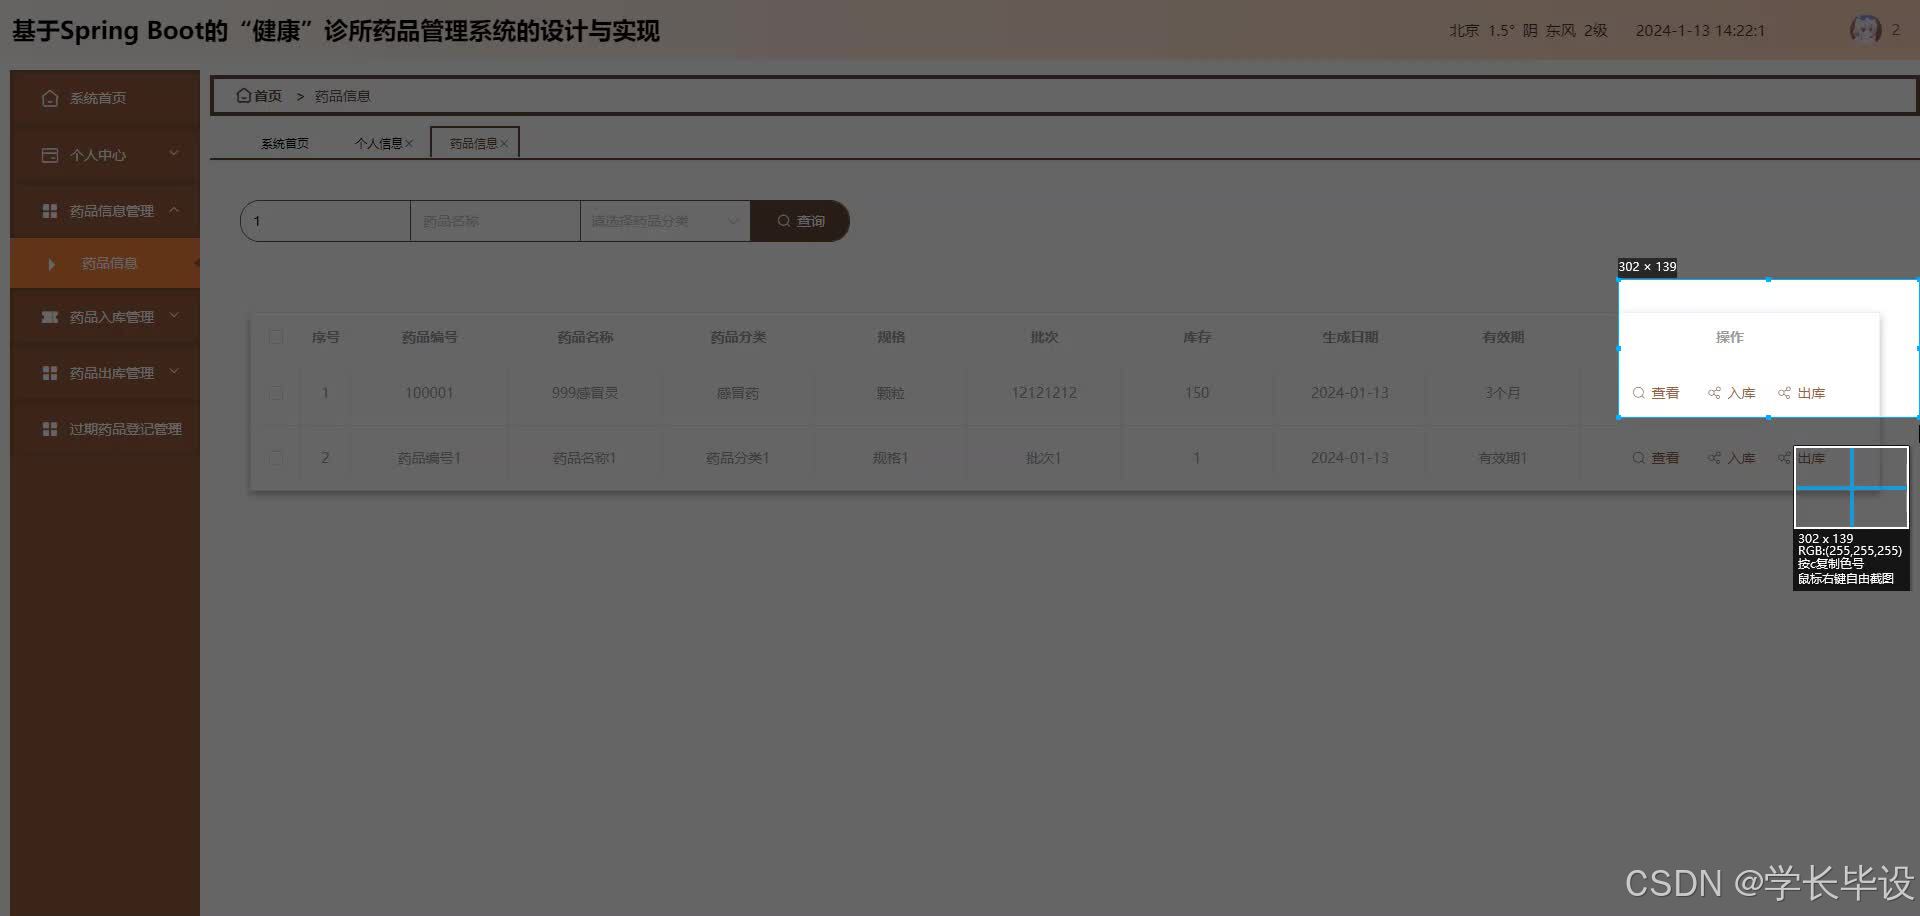
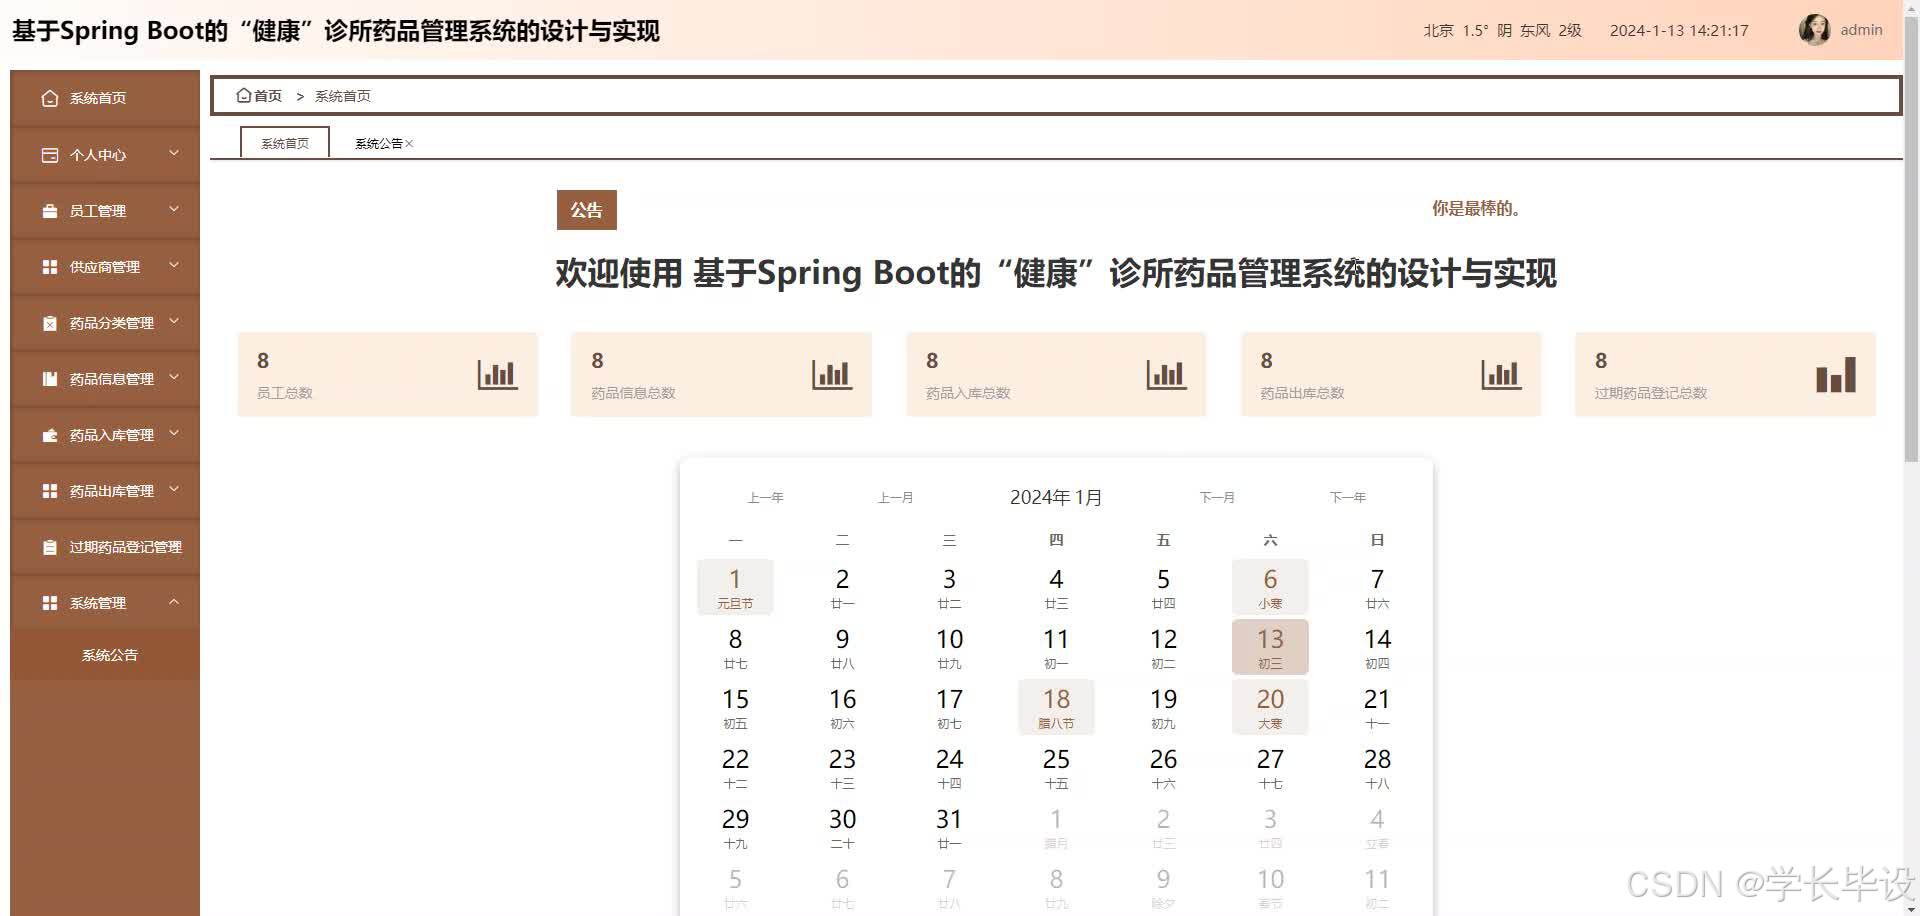
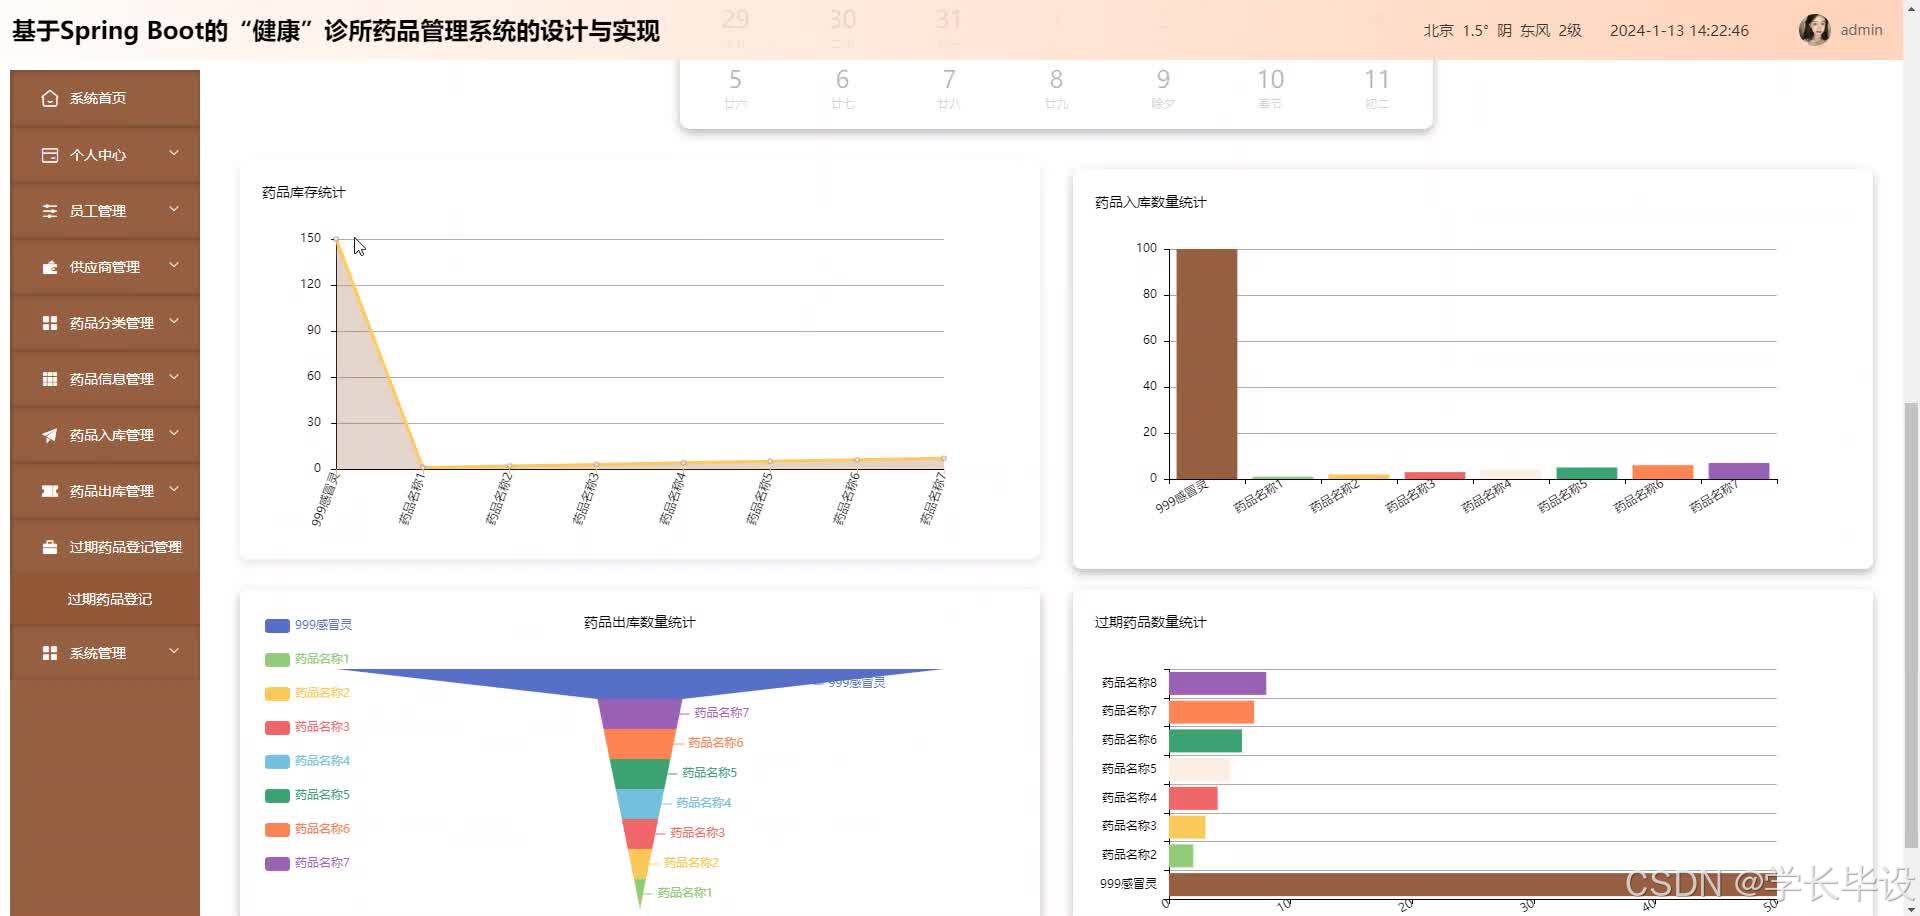
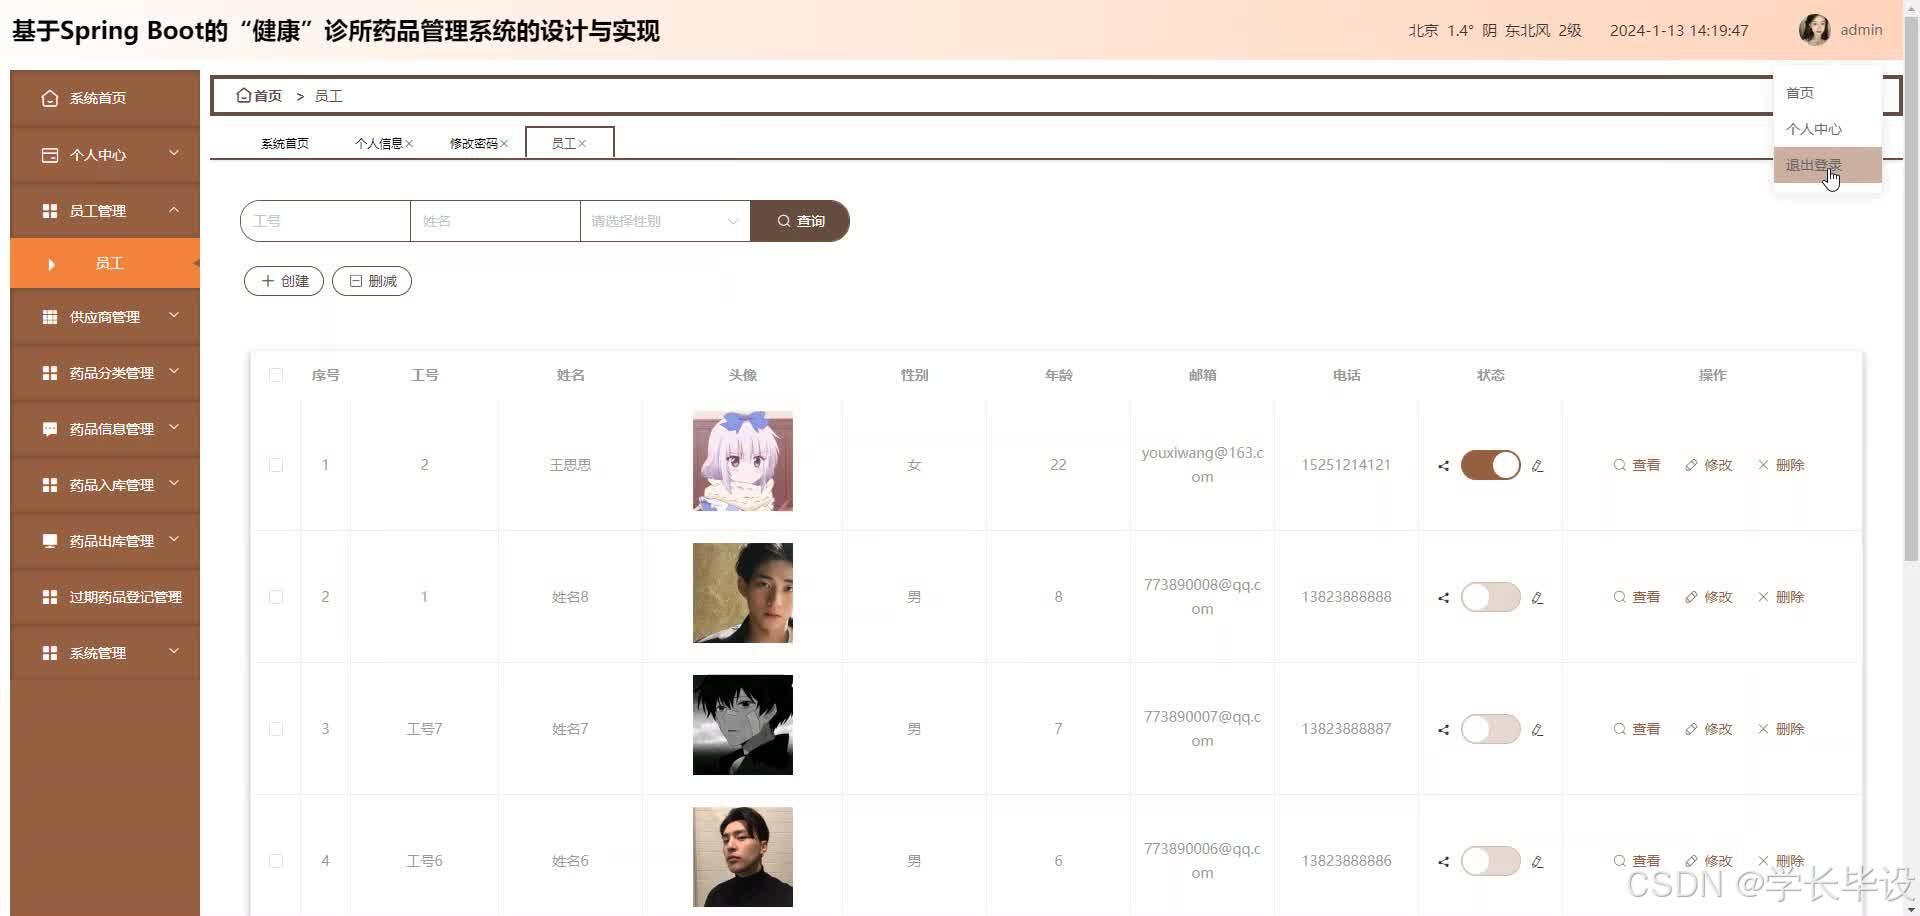
文档截图
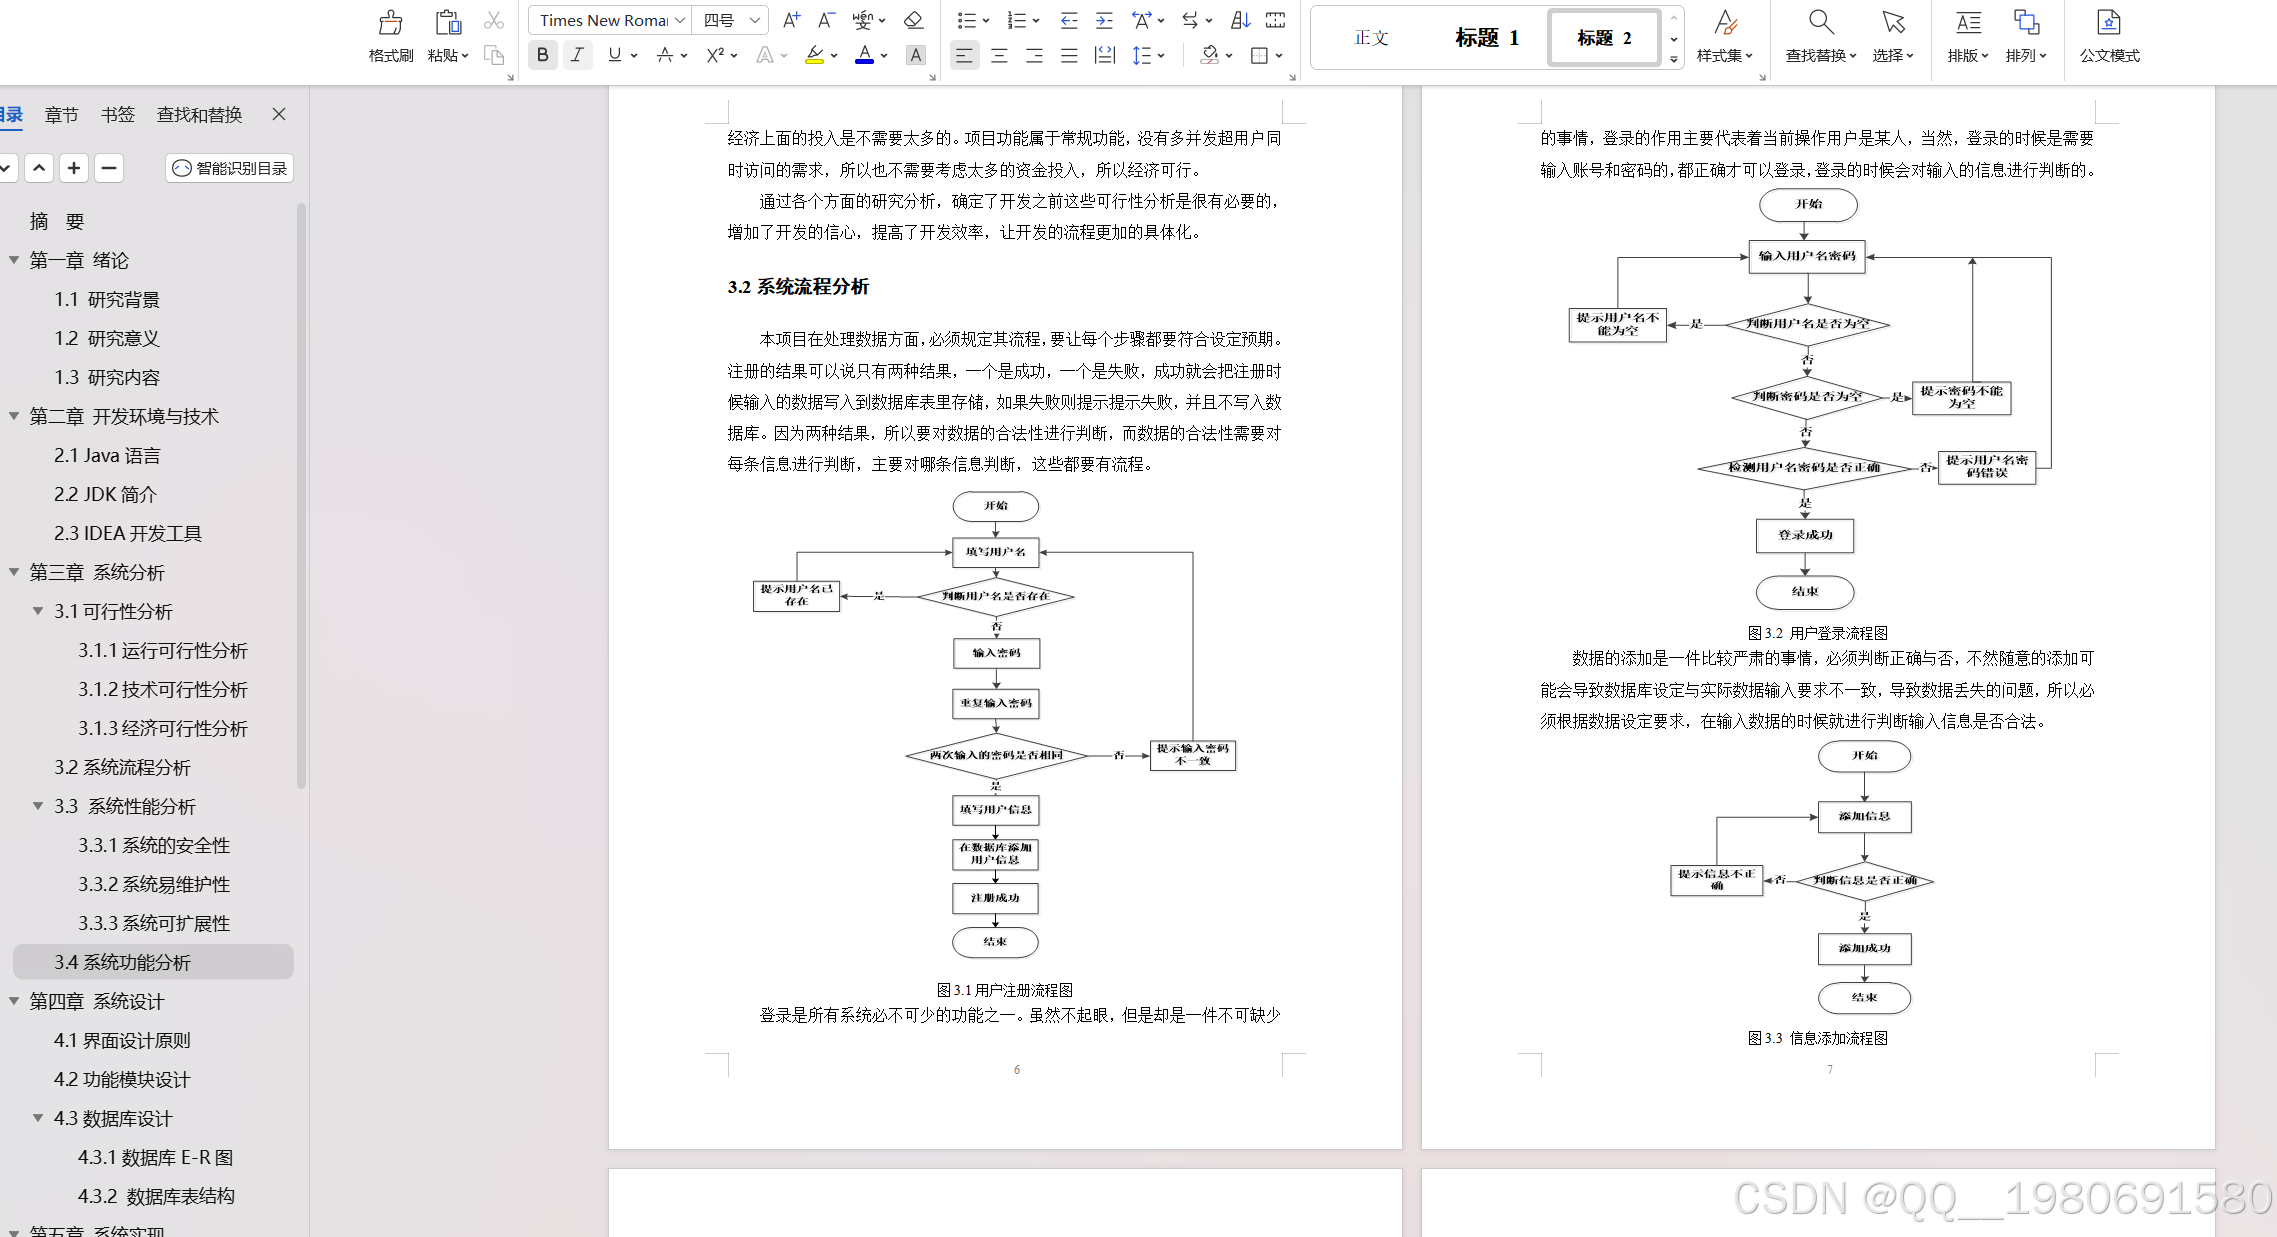
技术栈
后端框架SpringBoot
SpringBoot是一款基于Spring框架的轻量级、快速开发的Java后端开源框架,由Pivotal团队研发设计,核心目的是简化Spring应用的搭建与开发流程,解决原生Spring框架配置繁琐、依赖繁杂、部署复杂的痛点,是目前Java企业级开发、微服务架构的主流框架。 该框架最大的核心优势是自动配置。它依托约定大于配置的设计思想,摒弃了传统Spring大量的XML配置文件,可根据项目引入的依赖包,自动完成Bean注册、环境配置、参数初始化等操作,开发者无需关注底层繁琐配置,只需聚焦业务逻辑开发,大幅降低Java项目的入门和开发成本。 SpringBoot内置丰富的基础能力,自带Tomcat、Jetty等嵌入式服务器,无需额外部署外部容器,项目打包后可直接独立运行,实现开箱即用。同时,它完美兼容Spring生态体系,支持Spring MVC、Spring Data、Spring Security等主流组件,适配Web开发、数据访问、权限控制等各类业务场景。此外,框架自带监控、日志、异常处理等通用功能,稳定性和扩展性极强。 在项目架构中,SpringBoot是微服务架构的基础支撑框架,常与Spring Cloud搭配搭建分布式微服务系统。其代码简洁、开发高效、轻量化、易维护的特点,使其广泛应用于电商、金融、政务、互联网后台等各类企业级项目,成为Java后端开发的必备核心框架。
MySQL数据库
MySQL是一款开源免费的关系型数据库管理系统,由瑞典MySQL AB公司开发,现由甲骨文公司维护,是目前互联网行业使用最广泛的数据库之一。它凭借开源、轻量、稳定、高效的特性,成为中小型项目、企业级开发及Web应用的首选数据库,完美适配Java、Python等各类后端开发框架。 MySQL遵循关系型数据库设计规范,以数据表为核心存储结构,通过行、列结构化存储数据,支持主键、外键、索引、约束等特性,能够有效保障数据的完整性与一致性。同时它支持标准SQL结构化查询语言,可便捷实现数据的增、删、改、查操作,上手简单、操作性强,适配绝大多数数据存储业务场景。 该数据库核心优势突出,占用资源少、运行速度快、部署简单,支持多线程、多用户并发访问,可稳定支撑高并发数据请求。它支持事务处理,具备数据备份、恢复、日志监控等功能,数据安全性与可靠性极高。此外,MySQL跨平台性良好,可适配Windows、Linux等主流操作系统,兼容性极强。 在实际开发中,MySQL常与SpringBoot等框架搭配使用,广泛应用于电商平台、管理系统、小程序后台、政务金融项目等场景,是后端开发必备的核心数据存储工具。
核心代码
本文基于SpringBoot实现简易RBAC(角色-权限-用户)权限管控,通过自定义注解+拦截器实现接口权限校验,无需整合复杂框架,为项目权限管理核心基础代码。 一、自定义权限注解 用于标记接口所需权限,实现权限标识绑定 import java.lang.annotation.*; @Target(ElementType.METHOD) @Retention(RetentionPolicy.RUNTIME) @Documented public @interface RequiresPermission { // 接口所需权限标识 String value(); } 二、权限拦截器(核心校验逻辑) 拦截所有接口,校验当前登录用户是否拥有对应权限 import org.springframework.web.method.HandlerMethod; import org.springframework.web.servlet.HandlerInterceptor; import org.springframework.web.servlet.ModelAndView; import javax.servlet.http.HttpServletRequest; import javax.servlet.http.HttpServletResponse; import java.lang.reflect.Method; import java.util.Set;
public class PermissionInterceptor implements HandlerInterceptor { @Override public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception { // 非接口方法直接放行 if (!(handler instanceof HandlerMethod)) { return true; } HandlerMethod handlerMethod = (HandlerMethod) handler; Method method = handlerMethod.getMethod(); // 判断接口是否需要权限校验 if (method.isAnnotationPresent(RequiresPermission.class)) { RequiresPermission permission = method.getAnnotation(RequiresPermission.class); String needPerm = permission.value(); // 从session获取当前登录用户权限集合(实际可从Token获取) Set userPerms = (Set) request.getSession().getAttribute(“userPerms”); // 权限校验,无权限拦截 if (userPerms == null || !userPerms.contains(needPerm)) { response.setContentType(“application/json;charset=utf-8”); response.getWriter().write(“{“code”:403,“msg”:“权限不足,禁止访问”}”); return false; } } return true; } @Override public void postHandle(HttpServletRequest request, HttpServletResponse response, Object handler, ModelAndView modelAndView) {} @Override public void afterCompletion(HttpServletRequest request, HttpServletResponse response, Object handler, Exception ex) {} } 三、拦截器配置类 import org.springframework.context.annotation.Configuration; import org.springframework.web.servlet.config.annotation.InterceptorRegistry; import org.springframework.web.servlet.config.annotation.WebMvcConfigurer;
@Configuration public class WebConfig implements WebMvcConfigurer { @Override public void addInterceptors(InterceptorRegistry registry) { registry.addInterceptor(new PermissionInterceptor()) .addPathPatterns(“/**”) // 拦截所有接口 .excludePathPatterns(“/login”,“/register”); // 放行登录注册接口 } }
}
源码获取
🍅由于篇幅限制,获取完整文章或源码、代做项目的,本人主页置顶文章(点我)开头有 CSDN 平台官方提供的学长联系方式的名片。🍅 点赞、收藏、关注,不迷路


评论前必须登录!
注册