 网硕互联帮助中心
摘要:本文系统梳理了信息系统安全管理的核心知识体系,涵盖安全技术发展、安全工程、安全管理要点与安全保护能力四大板块。内容从信息安全三要素(CIA)出发,依次介绍设备、数据、内容与行为等安全层次,以及加密技术、数字证书(PKI)、安全行为分析和网络安全态势感知等关键技术;随后讲解信息安全系统工程与ISSE体系结构,并总结安全管理责任要求、安全保护等级与能力等级划分准则,帮助读者建立从技术到管理、从理论到实践的信息系统安全整体认知。
信息系统安全管理
1、安全技术发展
1.基础*
1:三要素(CIA)
保密性(Confidentiality):信息不被未授权者知晓的属性
完整性(Integrity):信息是正确的、真实的、未被篡改的、完整无缺的属性
可用性(Availability):信息可以随时正常使用的属性
真实性(拓展):身份
2:安全层次
|
层次 |
描述 |
|
设备安全 |
设备的稳定性:设备在一定时间内不出故障的概率 |
|
设备的可靠性:设备能在一定时间内正常执行任务的概率 |
|
|
设备的可用性:设备随时可以正常使用的概率 |
|
|
数据安全 |
安全属性包括:秘密性、完整性和可用性,如数据泄露、篡改 |
|
内容安全 |
信息安全在政治、法律、道德层次上的要求(版权问题) |
|
行为安全 |
数据安全本质是一种静态安全,行为安全本质是一种动态安全(访问) |
3:信息系统安全
1.计算机设备安全(机房设备)
2.网络的安全性:
》防火墙:内外网隔离,组织对网络的非法访问和不安全数据传递
》入侵检测系统(IDS):监视网络与系统资源,寻找违反安全策略的行为和攻击,发出报警,被动防御
》入侵防护系统(IPS):对入侵活动和攻击网络流量进行拦截,主动防御
》VPN(虚拟专用网):在公网上利用安全协议打造“专用网络”
》安全扫描:用于检测安h全弱点(开放端口,弱密码)与系统漏洞
》网络蜜罐:“诱捕”攻击者的陷阱,延缓攻击者对真正目标的攻击,主动防御
》用户和实体行为分析技术:通过监视用户和实体(包括路由器)来检测内部威胁
3.操作系统的安全性:可用性,安全策略
4.数据库系统安全:可用性,保密性
5.应用的安全性:可用性,保密性
2.信息安全技术
防止数据泄露
加密技术
|
分类 |
安全技术 |
概念 |
特点 |
算法 |
方式 |
|
加密 |
对称加密 |
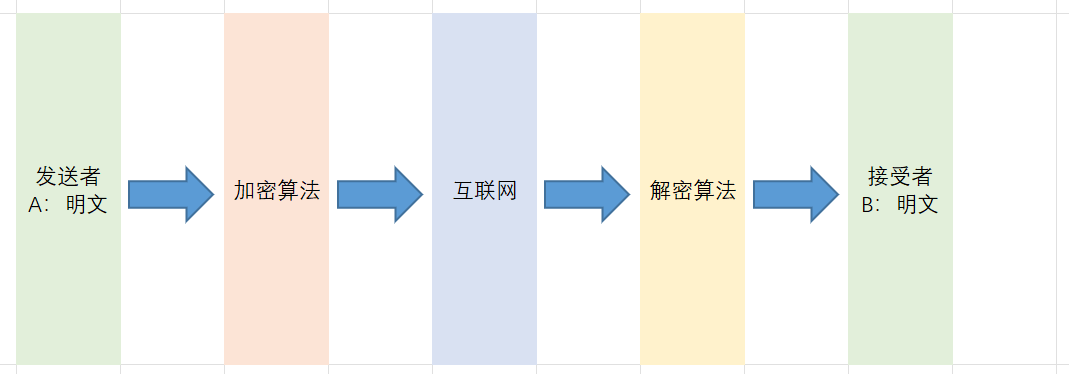
双方约定好加密解密算法(数学计算,参数:秘钥) 加密秘钥:Ke,解密秘钥:Kb。当ke与kb相等时,称为对称加密 |
》加密强度不高,但效率高 》秘钥分发困难(因为没有完全安全的信道) |
常见对称秘钥(共享秘钥)加密算法:DES算法,3DES(三重DES算法),RC-5算法,IDEA算法,AES分组加密算法 |
 |
|
非对称加密 |
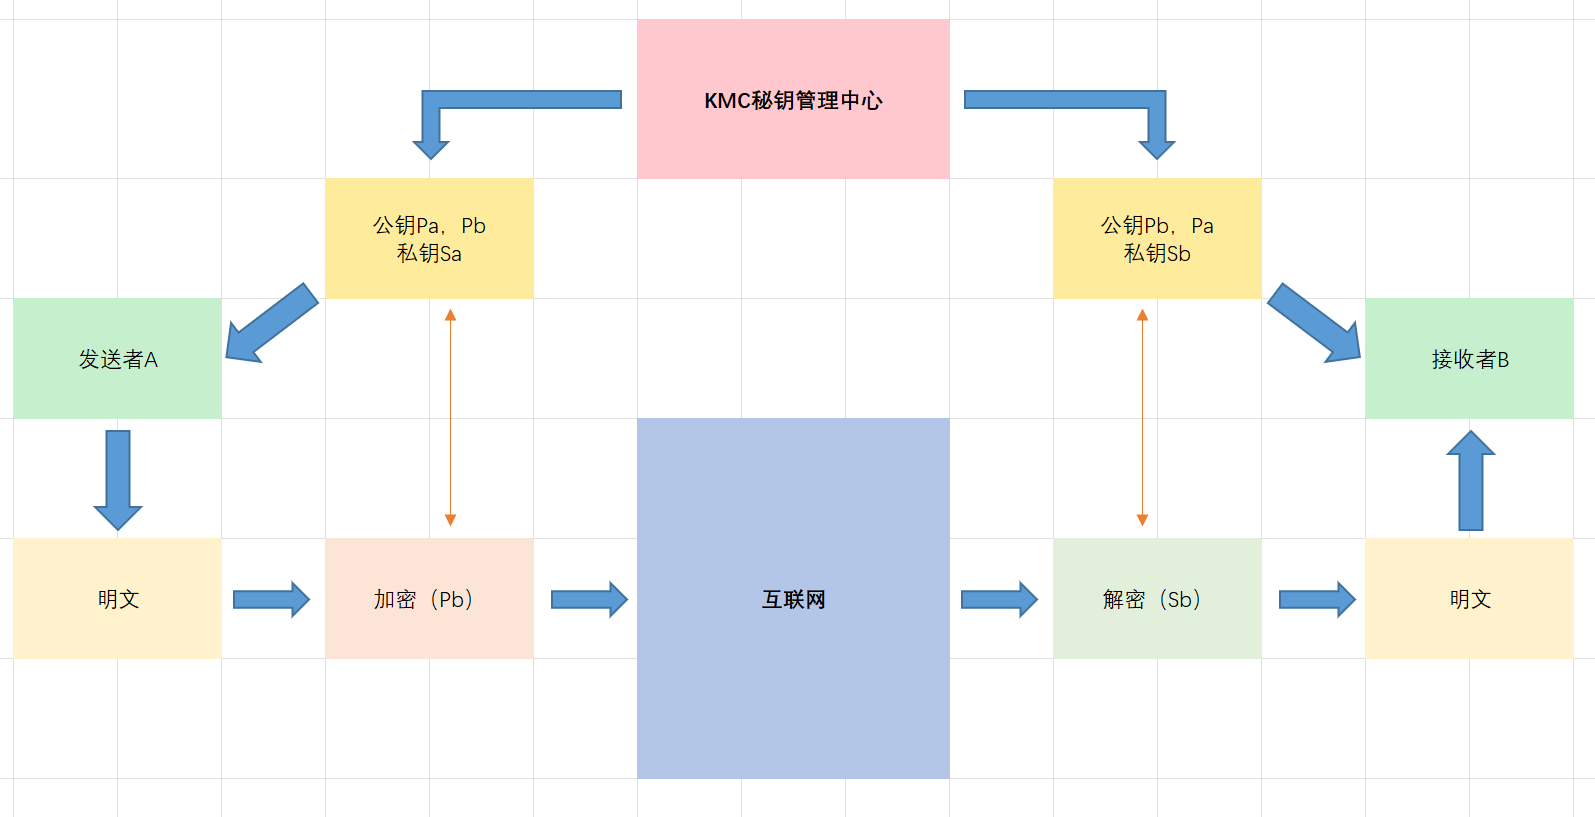
秘钥管理中心(KMC)负责分发,公钥为公开钥,谁都可以取到,私钥只有接收者才有。 公钥、私钥成对使用,公钥加密,私钥解密,称为非对称加密 |
加密速度慢,强度高 |
常见非对称秘钥(公开秘钥)加密算法:RSA算法,ECC算法 |
 |
|
|
数字信封 |
用非对称秘钥Pb,加密对称秘钥K |
||||
|
应用 |
数字签名 |
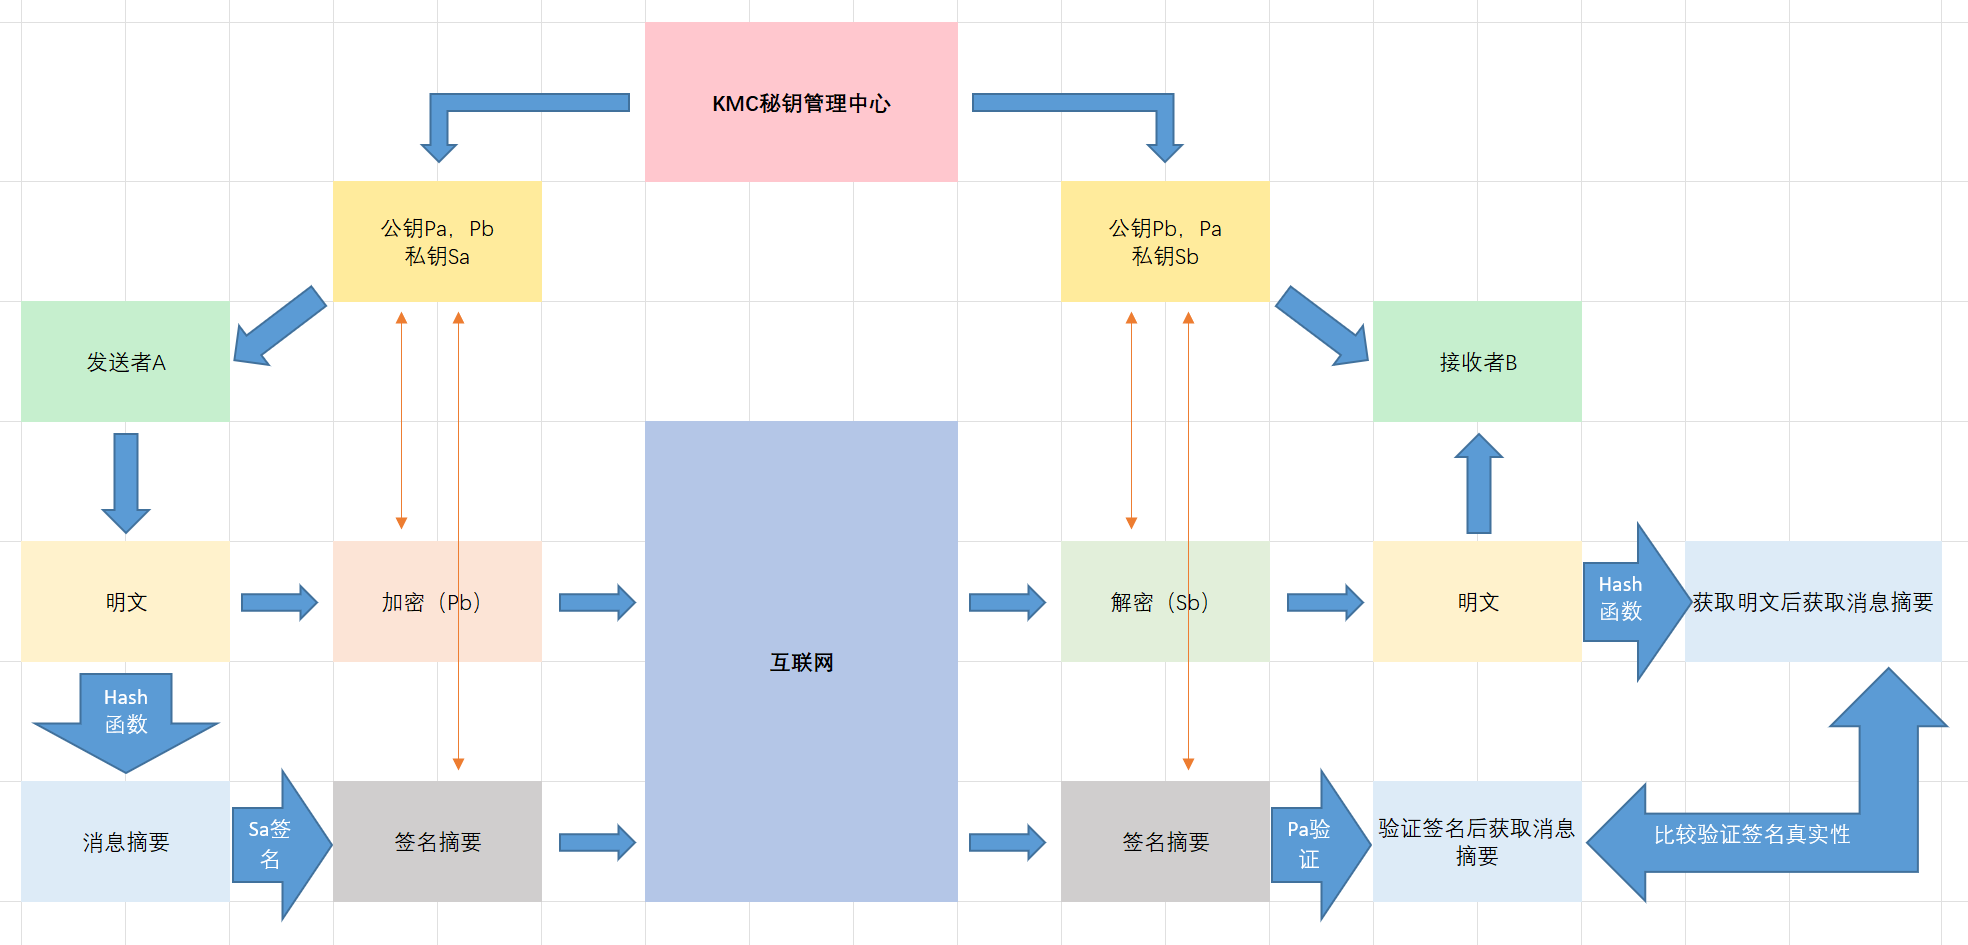
保证发送者身份的真实性 |
用发送者发送的明文信息摘要+发送者私钥进行签名,接收者获取到签名后用发送者公钥验证签名的真实性(用明文通过Hash函数(单向散列值)获取信息摘要,然后比较发送者公钥验证后的信息摘要,若相同,则可以验证签名的真实性) |
 |
|
|
信息摘要 |
1.由单向散列函数加密成固定长度的散列值(Hash) 2.单向不可逆,不可篡改,从而保证信息不被篡改(信息完整性的保护) |
》MD5:散列值长度为128位 》SHA:散列值长度为160位,秘钥长度比MD5长,因此安全性高于MD5 |
|||
数字证书应用(PKI公钥体系)
数字证书包含:公钥、名称(企业服务器名称)、CA签名(颁发机构)、有效期
:数字证书
CA签名:验证网站的合法性。CA公钥可以验证CA签名的真伪
:应用
1.CA中心机构 ==颁发证书==> 企业服务器
2.客户机 ==访问时下载数字证书==> 企业服务器
3.客户机提取【数字证书】公钥
4.客户机 ==对[随机秘钥(对称秘钥)]进行非对称加密(数字信封技术)==> 企业服务器
5.客户机 服务器
其他技术
:安全行为分析技术
用户和实体行为分析(UEBA)提供了用户画像及基于各种分析方法的异常检测,结合基本分析方法和高级分析方法,用打包分析来评估用户和其他实体,发现与用户或实体标准画像或行为异常的活动所相关的潜在事件
用户画像和行为:以用户和实体为对象,利用大数据,结合规则以及机器学习模型,并通过定义此类基线,对用户和实体行为进行分析和异常检测,尽可能快速的感知内部用户和实体可疑或非法的行为
包括:数据获取层、算法分析层、场景应用层
:网络安全态势感知
在大规模网络环境中,对能够引起网络态势发生变化的安全要素进行获取、理解、显示,并据此预测未来的网络安全发展趋势
前提是安全大数据,在安全大数据的基础上进行数据整合、特征提取,并使用数据可视化技术,将态势状况和预测情况展示给安全人员,方便安全人员直观、便捷的了解网络当前状态及预期风险
关键技术:海量多元异构数据的汇聚融合技术、面向多类型的网络安全感知评估技术、网络安全态势感知评估技术、网络安全态势评估与决策支撑技术、网络安全态势可视化
2、安全工程
1.基础
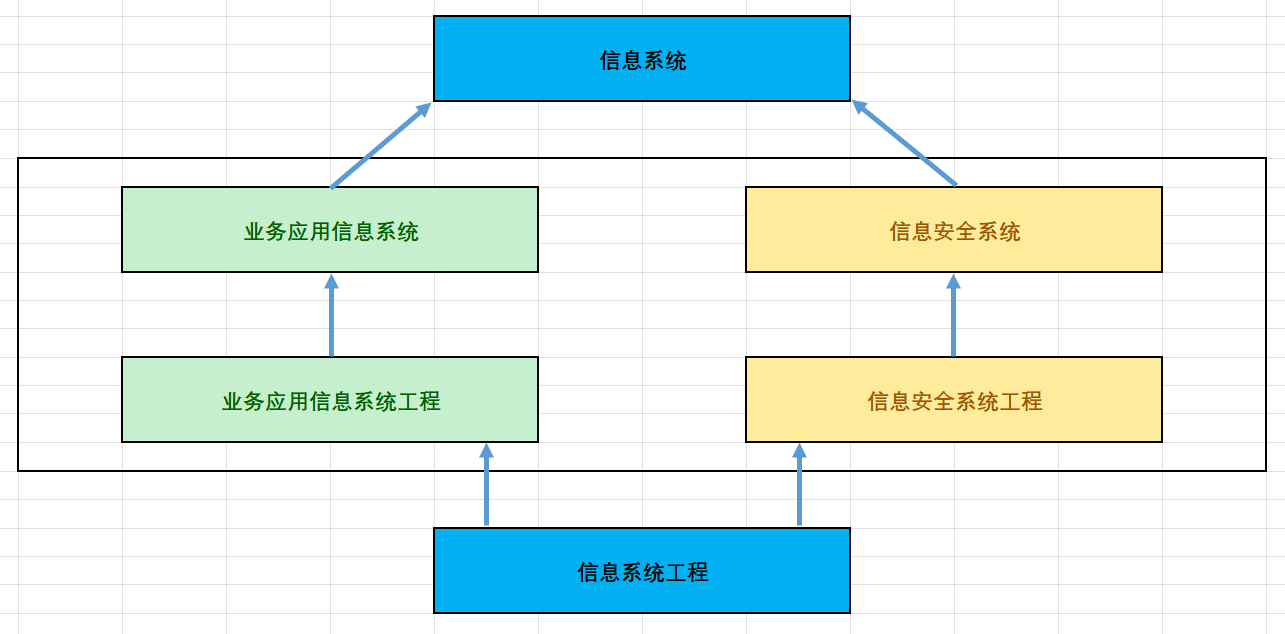
信息安全系统:信息系统的一部分,用于保证“业务应用信息系统”正常运营
信息安全系统工程:建造信息安全系统,是信息系统工程的一部分
2.安全系统
|
信息安全三维空间 |
||
|
X轴 |
安全机制 |
安全防范体系(方法措施) 授权和审计安全(授权审计) 管理安全(人员行为) 运行安全(评估审计)、 应用安全(业务防抵赖) 通信安全(线路加密) 数据安全(数据内容) 平台安全(平台漏洞) 基础设施安全(物理设施) |
|
Y轴 |
安全技术 |
应用层、表示层、会话层、传输层、网络层、链路层、物理层 |
|
Z轴 |
安全服务 |
对等实体认证服务(身份认证) 访问控制服务(权限) 数据保密服务(加密) 数据完整性服务(防篡改) 数据源点认证服务(数据源) 禁止否认服务(行为抵赖,数字签名) 犯罪证据提供服务(针对违法行为记录数字证据) |
3.安全系统工程体系结构ISSE
ISSE过程的目标是提供一个框架,每个工程项目都可以对这个框架进行裁剪以结合自己特定的需求
ISSE表现为直接与系统工程功能和事件相对应的一系列信息安全系统工程行为
ISSE将信息系统安全工程实施过程分解为:工程过程(产品或服务包括分析、设计、开发···)、风险过程(风险信息)、保证过程(保证论据)
|
能力成熟度模型(ISSE-CMM) |
||
|
等级 |
名称 |
描述 |
|
5 |
持续改进级 |
改进组织能力,改进过程的效能 |
|
4 |
量化控制级 |
建立可测试的质量目标,对执行情况实施客观管理 |
|
3 |
充分定义级 |
定义标准化过程(可裁剪)、执行已定义过程、协调安全实施 |
|
2 |
规划和跟踪级 |
规划执行、规范化执行、验证执行、跟踪执行 |
|
1 |
非正规实施级 |
执行基本实施 |
3、安全管理要点
责任要求
信息系统生命周期全过程实施符合安全等级责任要求的管理,包括:
1.落实安全管理机构及安全管理人员,明确角色与职责,指定安全规划
2.开发安全策略
3.实施风险管理
4.制定业务持续性计划和灾难恢复计划
5.选择与实施安全措施
6.保障配置与变更的正确和安全
7.进行安全审计
8.保证维护支持
9.进行监控检查,处理安全事件
10.安全意识与安全教育
11.人员安全管理
等级划分
:安全保护等级划分
|
保护等级 |
国家安全 |
社会秩序和公共利益 |
公民、法人 |
适用范围 |
|
1 |
损害 |
用户 |
||
|
2 |
损害 |
严重损害 |
大型企业 |
|
|
3 |
损害 |
严重损害 |
地方级机关单位 |
|
|
4 |
严重损害 |
特别严重损害 |
中央级机关单位 |
|
|
5 |
特别严重损害 |
国防关键部门 |
:安全保护能力等级划分
|
等级 |
说明 |
|
1 |
能够防护免受来自个人的、拥有很少资源的威胁源发起的恶意攻击 |
|
2 |
能够防护免受来自外部小型组织的、拥有很少资源的威胁源发起的恶意攻击 |
|
3 |
能够防护免受来自外部有组织的团体、拥有较为丰富资源的威胁源发起的恶意攻击 |
|
4 |
能够防护免受来国家级别、敌对组织的、拥有丰富资源的威胁源发起的恶意攻击 |
:划分准则
第一级:自主保护
第二级:系统审计保护
第三级:安全标记保护
第四级:结构化保护
第五级:访问验证保护
4、安全保护能力
1.用户自主保护级 < 2.系统审计保护级 < 3.安全标记保护级 < 4.结构化保护级 < 5.访问验证保护剂


评论前必须登录!
注册