 网硕互联帮助中心
——基于信盾数据的数据分析
1 报告摘要
base_license 共收录 4,287 个许可证,整体合规风险呈现“高风险集中、中风险面广、数据质量不足”的结构特征:非标准类(1,211 个,占 28.2%)与未定义类(420 个,占 9.8%)合计约 38%,是库内合规判断最不可控的部分;组件实际使用中,Copyleft 系(GPL、LGPL、AGPL)达 95.7 万个,占已标注许可证组件的 55%,其中 AGPL-3.0 近 7 万个,对 SaaS 化产品威胁最大。
三项最重要发现:其一,风险等级以 MEDIUM 级(2,224 个,占 52%)为主体,另有 1,268 个(占 30%)被标记为有风险,HIGH 级 118 个,风险面较广;其二,认证覆盖有限,SPDX 收录 2,811 个(占 66%),OSI 认证仅 173 个、FSF 认证 130 个,约三分之一许可证不在 SPDX 名录,多为厂商自定义条款;其三,条款级详情字段(same_license、disclose_source 等)仅补全约 60 条,1,211 个非标准类与 420 个未定义类依赖人工与接口补全,高传染清单存在漏判风险。
主要建议:优先对非标准类与未定义类运行详情补全接口(/api/license/enrich/start)并安排人工复核;对 AGPL、GPL 等高传染组件建立使用清单与豁免审查流程,SaaS 场景重点排查;将不在 SPDX 名录的厂商自定义条款纳入人工评审。
关键限制:本报告数据源自 base_license 全量统计与 PVB 组件指纹库交叉验证,部分分类数量为近似统计(如宽松型约 892 个),分类合计与许可证总数存在约 9 条尾差;本报告仅提供数据与合规风险参考,不构成法律意见。
2 引言
在二进制软件成分分析知识库的构建与管理中,许可证合规分析是决定组件可否集成、如何分发、能否商用化的关键环节。本报告基于 base_license 许可证库的完整统计,对许可证分类结构、高传染型许可证分布、组件实际使用情况与数据质量现状进行系统梳理,为许可证合规管理提供决策依据。
本报告统计对象为 base_license 收录的 4,287 个许可证;组件使用情况来自 PVB 组件指纹库交叉验证,统计范围为已标注许可证的 173.8 万个组件。部分分类数量为近似统计(原文以“约/~”标注),分类数量合计与许可证总数存在约 9 条尾差,占比按原统计口径保留。本报告为数据分析参考,不构成法律意见。
3 许可证库总体情况
base_license 共收录 4,287 个许可证,整体认证覆盖有限,约三分之一许可证不在 SPDX 名录。认证覆盖方面,SPDX 收录 2,811 个,占 66%;OSI 认证 173 个,FSF 认证 130 个。未进入 SPDX 名录的许可证多为厂商自定义条款,无法依赖标准映射自动识别,需逐条人工评审,这构成了许可证库合规管理的基础成本。
风险等级以中风险为主体:MEDIUM 级 2,224 个(占 52%),有风险级 1,268 个(占 30%),HIGH 级 118 个,LOW 级 141 个,UNKNOWN 级 492 个。HIGH 级与有风险级合计 1,386 个,占 32%,是合规排查的优先对象;UNKNOWN 级 492 个因无法归类需人工复核,其风险判断存在不确定性,应作为数据补全的重点。风险等级分布如图 1 所示。
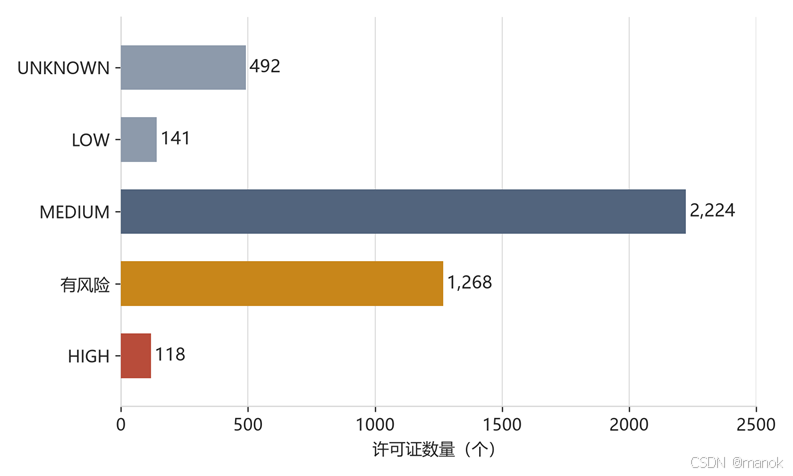
图 1 许可证风险等级分布
数据来源:base_license 许可证库统计。
4 许可证分类全景
许可证分类全景显示,非标准类占比最高,是库内合规风险最不可控的部分。base_license 按 23 类对许可证进行分类,其中非标准类 1,211 个(占 28.2%),为自定义或非 SPDX 标准许可,缺少标准映射;宽松型约 892 个(占 20.8%),以 MIT、BSD、Apache 等商用友好许可为主;专有免费类 528 个(占 12.3%),免费但不开放源代码。具体分类结构见表 1、图 2。
表 1 许可证分类全景
|
分类 |
数量 |
占比 |
说明 |
|
非标准类 |
1,211 |
28.2% |
自定义/非 SPDX 标准许可,合规风险最不可控 |
|
宽松型(Permissive) |
约 892 |
20.8% |
MIT/BSD/Apache 等,商用友好 |
|
专有免费(Proprietary Free) |
528 |
12.3% |
免费但不开源,如各类 EULA |
|
未定义(Unknown) |
420 |
9.8% |
无法归类,需人工复核 |
|
弱传染(Weak Copyleft) |
230 |
5.4% |
LGPL/MPL/EPL 等,文件级传染 |
|
强传染(Copyleft) |
206 |
4.8% |
GPL 家族为主,作品级传染 |
|
其他 |
192 |
4.5% |
— |
|
非商业(Non-Commercial) |
140 |
3.3% |
禁止商用,CC-NC 系列等 |
|
商业许可(Commercial) |
138 |
3.2% |
付费授权 |
|
许可证族/受限免费/源码可见 |
86+75+50 |
4.9% |
源码可见类如 SSPL、BUSL,共 211 个 |
|
公有领域/CLA/专利/互惠等 |
约 110 |
2.6% |
长尾类别 |
数据来源:base_license 许可证库统计;部分分类数量为近似统计。
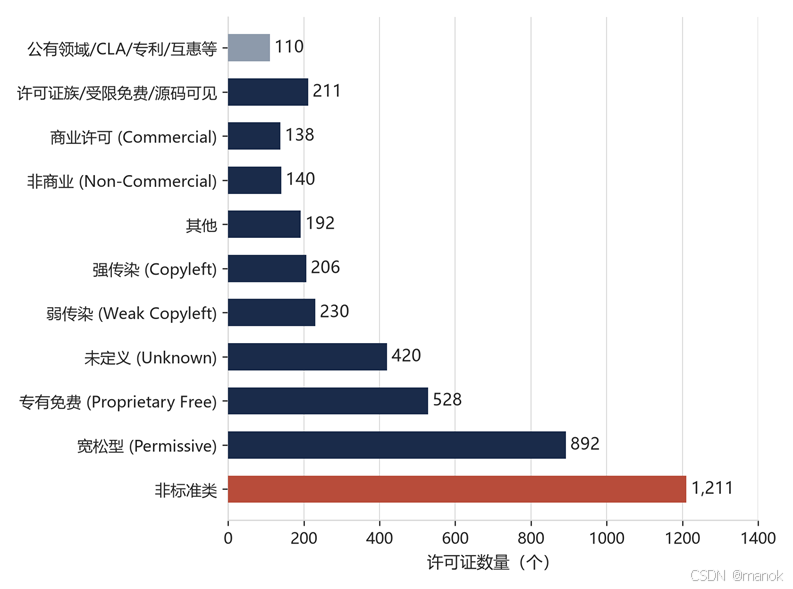
图 2 许可证分类构成(数量)
数据来源:base_license 许可证库统计。
综合分类结构可见两类风险集中区:其一,非标准类与未定义类合计 1,631 个,约占总数的 38%,是合规判断最难自动化的部分,其真实传染性与使用限制均不明确;其二,传染性相关许可合计 486 个(强传染 206 个、弱传染 230 个、源码可见/云限制 50 个),约占总数的 11.3%,是使用管控的核心对象。宽松型与公有领域/CLA/专利/互惠等合计约 1,002 个,约占总数的 23%,属于相对低风险的商用友好部分。
5 高传染型许可证分析
库内传染性相关许可证共 486 个,其中强传染 206 个、弱传染 230 个、源码可见/云限制类 50 个。三类许可证的传染范围与合规约束各不相同:强传染类覆盖整个衍生作品,弱传染类仅及于被修改文件,源码可见类则通过限制商业使用与云服务形成新型合规约束,管控要点应分别设定。
5.1 强传染(作品级 Copyleft)——206 个
强传染许可证以 GPL 家族为核心,静态或动态链接即形成传染,衍生作品必须整体开源。GPL-3.0、GPL-2.0(含 only/or-later 变体)为最典型代表;AGPL-3.0 传染性最强,将网络提供服务(SaaS)也视为分发,堵住了传统 GPL 的“云漏洞”。库内另收录 GPL 例外变体约 100 余个(如 gpl-2.0-classpath、gpl-2.0-openssl、gpl-2.0-mysql-floss、gpl-3.0-gcc 等),此类变体带 linking exception,传染性被部分豁免,需逐一确认例外条款。此外,GFDL-1.x 属文档类强传染,CC-BY-SA-4.0 属内容/数据类相同方式共享许可,同样具备作品级传染特征。
5.2 弱传染(文件级 Copyleft)——230 个
弱传染许可证的传染范围仅及于被修改文件,可与闭源代码共存。LGPL-3.0、LGPL-2.1 动态链接不传染,但修改库本身需开源,静态链接仍传染;MPL-2.0、EPL-1.0/2.0、CDDL 为文件级传染,修改哪个文件即开源哪个文件;OFL-1.1 为字体专用弱传染许可。弱传染类在实际使用中规模可观(LGPL 系组件合计约 19 万个),管控重点在于区分动态与静态链接场景。
5.3 源码可见与云限制(新型“伪开源”)——50 个
源码可见/云限制类共 50 个,典型包括 SSPL、BUSL-1.1、Commons Clause,为 MongoDB、Redis、Elastic 等近年改用的许可证类型。此类许可表面开放源码,实则限制商业化与云服务提供,合规风险高于 GPL,采用前须逐条核对其附加条款。
6 实际使用情况(PVB 组件指纹库交叉验证)
PVB 组件指纹库交叉验证显示,实际使用中 Copyleft 系许可证占绝对多数。在已标注许可证的 173.8 万个组件中,Copyleft 系(GPL、LGPL、AGPL)合计 95.7 万个,占 55%;其中 AGPL-3.0 近 7 万个,对 SaaS 化产品威胁最大。各许可证使用规模见表 2。
表 2 组件许可证使用情况(TOP 9)
|
许可证 |
组件数 |
性质 |
|
GPL-3.0 |
350,186 |
强传染 |
|
GPL-2.0 |
341,677 |
强传染 |
|
MIT |
323,609 |
宽松 |
|
Apache-2.0 |
200,779 |
宽松 |
|
BSD-3-Clause |
114,800 |
宽松 |
|
LGPL-3.0 |
104,081 |
弱传染 |
|
LGPL-2.1 |
86,343 |
弱传染 |
|
AGPL-3.0 |
69,175 |
最强传染 |
|
MPL-2.0 |
26,045 |
弱传染 |
数据来源:PVB 组件指纹库交叉验证,统计范围为已标注许可证的 173.8 万个组件。
从单个许可证看,GPL-3.0(350,186 个)与 GPL-2.0(341,677 个)合计约 69.2 万个,占已标注组件的近四成,强传染类在实际代码库中的暴露面最大;MIT(323,609 个)与 Apache-2.0(200,779 个)等宽松许可合计约 52 万个,居第二梯队。组件层面的暴露与库内分类结构一致:高传染许可不仅数量多,且被大量组件实际使用,合规管控的优先级应显著高于其数量占比。
7 数据质量提示
当前许可证详情字段(same_license、disclose_source 等条款级标记)仅补全约 60 条,大部分许可证的风险判断依赖 type 分类字段,条款级信息不足以支撑精细化合规判断。
1,211 个“非标准类”与 420 个“未定义类”建议优先运行详情补全接口(/api/license/enrich/start),否则高传染清单会漏判:未定义类中可能包含未知的高传染许可,非标准类则因缺少 SPDX 标准映射而难以自动归类,两类均需以条款级字段补全和人工复核兜底。
8 结论与建议
许可证库规模完整(4,287 个),但合规风险集中在三处:约 38% 的许可证为非标准/未定义类,传染性相关许可 486 个且组件实际使用中 Copyleft 系占 55%,条款级字段补全率极低。三者叠加,决定了许可证合规管理必须以“数据质量补全、高传染组件管控、人工评审兜底”为主线。具体建议如下:
1. 优先对 1,211 个非标准类与 420 个未定义类运行详情补全接口并安排人工复核,将 UNKNOWN 级 492 个许可证逐步转归明确分类。
2. 建立 AGPL-3.0、GPL 系列组件使用清单与豁免审查流程,对 SaaS 化产品重点排查 AGPL 组件的引入路径,评估替换或隔离方案。
3. 补全 same_license、disclose_source 等条款级字段,为自动化合规判断提供字段级依据,减少对 type 分类字段的单一依赖。
4. 将约三分之一不在 SPDX 名录的厂商自定义条款纳入人工评审,明确其商业使用、分发与云服务限制。
5. 对 GFDL、CC-BY-SA 等文档/内容类许可与 SSPL、BUSL 等源码可见类许可建立分类管控策略,按使用场景(代码、文档、内容、服务)差异化处理。
上述建议按风险影响排序:数据补全与人工复核解决“能否判断”的问题,高传染组件管控解决“风险暴露”的问题,条款级字段与自定义条款评审解决“判断精度”的问题,分类管控策略则覆盖文档、内容与云服务等特殊场景。
9 分析限制与说明
数据限制:本报告全部数据来自 base_license 全量统计与 PVB 组件指纹库交叉验证,部分分类数量为近似统计(宽松型约 892 个、公有领域/CLA/专利/互惠等约 110 个),分类合计与许可证总数存在约 9 条尾差,风险等级合计与总数亦存在少量尾差,占比均按原统计口径保留。
口径说明:组件使用统计范围为已标注许可证的 173.8 万个组件;传染性判定依据许可证分类(type 字段),受条款级字段补全率限制,可能存在漏判。
本报告仅提供数据与合规风险参考,不构成法律意见;具体许可决策(如是否可商用、是否需开源衍生作品)应结合法务意见与具体使用场景确定。
————————————————结束————————————————————




评论前必须登录!
注册